


「サイバー攻撃を見つけたら、システムを止めて守る」。ニュースで聞くと、会社の仕事を全部止めなければいけないのかと心配になります。
目的は、攻撃者による情報の持ち出しや、ほかのパソコンへの被害拡大を食い止めることです。感染が疑われるパソコンを通信から切り離す、乗っ取られたアカウントを止めるなど、状況に合った対応を取ります。
外部委託の予算がなくても、まず取り組めるのは「異常に気づいたら、誰が、何を止めるか」を決めることです。
なぜ、業務を続けるより「止める」判断が必要なのか
社内に侵入した攻撃者は、すぐに会社全体を使えなくするとは限りません。ほかの端末や顧客情報を探し、データを持ち出した後で、ファイルを暗号化して金銭を要求する攻撃もあります。
その途中で通信やアクセスを遮断できれば、その後の被害を抑えられる可能性があります。こうした対応を「封じ込め」と呼びます。IPAの中小企業向け手引きも、初動対応としてネットワークの遮断や対象機器の隔離、サービスの停止などを挙げています。[1][2]
ただし、すでに持ち出された情報は、止めても取り戻せません。「サービスが停止した」という発表だけでは、漏えいの有無も判断できません。
「止める」には、3つの方法がある
| 止める対象 | 具体例 | 主な目的 |
|---|---|---|
| パソコンの通信 | 対象PCのLANケーブルを抜き、Wi-Fiも切る | 遠隔操作や社内への感染拡大を抑える |
| アカウントの利用 | 管理者が該当アカウントを一時停止し、ログイン済みの接続も無効化する | クラウドやメールへの不正アクセスを止める |
| サービス・接続経路 | 管理者が被害のあるWebサービスやVPN接続を一時停止する | 侵入経路や被害を受けている機能を閉じる |
顧客管理をクラウドで行っている場合、社内PCのLANケーブルを抜いても、攻撃者は別の場所からログインを続けられることがあります。管理画面でのアカウント停止や、ログイン済み接続の無効化が必要です。[2]
一方、感染したPCでは、インターネット接続だけを止めても社内LANを通じた被害が残り得ます。対象PCの有線・無線の接続を両方確認することが大切です。
どんな異常なら止める?小さな会社の判断例
以下は社内ルールを作るための例です。会社全体の停止は、被害範囲と業務への影響を踏まえて責任者が判断します。
| 気づいたこと | 最初の行動例 |
|---|---|
| ファイル名が一斉に変わり、身代金の要求が出た | 対象PCを通信から切り離し、責任者へ電話。責任者がほかの利用者から状況を集める |
| セキュリティソフトが感染・不正操作を検知し、対処未完了と表示 | 対象PCを切り離して報告。警告内容と対処履歴を確認する |
| 利用者に心当たりのないログイン成功や大量送信がある | 管理者が別の安全な端末から正規の管理画面で確認し、対象アカウントと既存の接続を止める |
| パソコンが遅い、ログイン失敗が1回あった | これだけで攻撃とは判断できない。警告や履歴を確認して担当者に報告する |
メールで届く警告は、偽物の可能性もあります。メールのリンクからではなく、普段使う正規の管理画面を開いて確認してください。感染が疑われるPCは使わず、管理者が別の安全な端末から操作します。
PCの電源は、まず落とさない
警察庁は、ランサムウェア感染時にはLANケーブルを抜く・無線をオフにするなどして隔離し、調査に必要な情報を残すため、PCやネットワーク機器の電源を落とさないよう案内しています。[3]
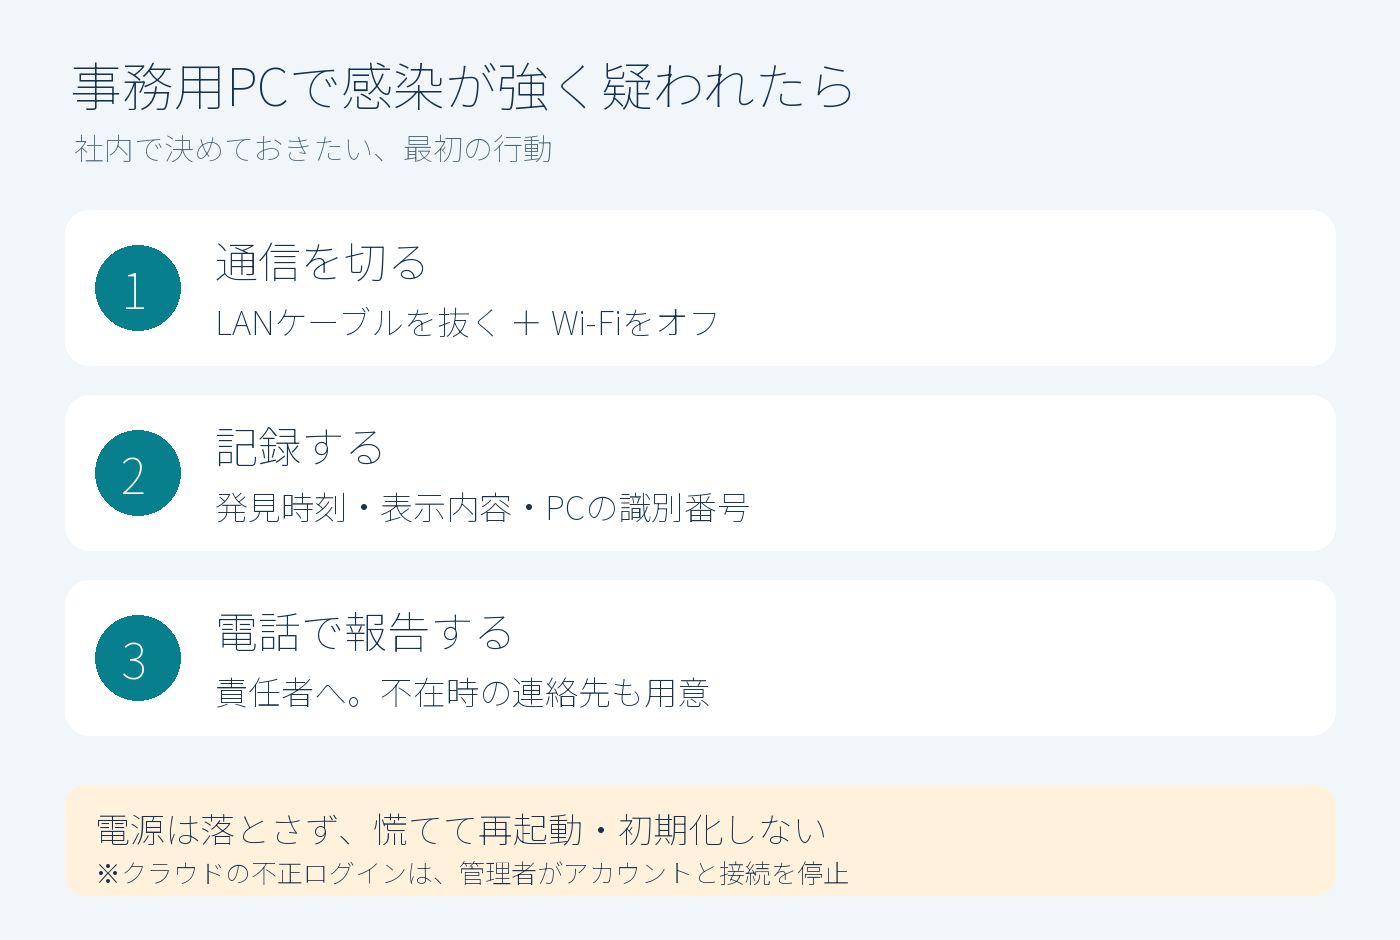
まず通信を切り、発見時刻と画面の内容を記録して相談します。慌てて再起動・初期化をすると、原因調査の手がかりを失うおそれがあります。
医療機器や工場設備など、人の安全に関わる機器は、通常の事務用PCと分けて停止手順を決めてください。
外部委託の予算がない会社は、この4つから
1.止める権限を先に決める
「社長に連絡がつくまで待つ」間に被害が広がることがあります。感染が強く疑われる事務用PCは利用者が切り離してよい、と事前に決めます。サービス全体の停止は責任者と代行者を指定しましょう。
2.今ある警告機能を、担当者に届く状態にする
既存のウイルス対策ソフトや、メール・クラウドサービスの管理機能を確認します。検知通知、対処未完了の表示、ログイン履歴など、契約内で使える機能から整えます。
通知先は担当者だけに集中させず、代行者も決めます。高度な攻撃をすべて見つけられるわけではありませんが、「警告が出ていたのに誰も見ていなかった」を減らせます。
3.止まっても受注・連絡できる方法を用意する
電話番号と連絡網を紙でも保管し、受注や予約を一時的に紙へ記録する方法を決めます。連絡のために、感染が疑われるPCをつなぎ直さない運用にします。
4.バックアップを守り、戻せるか確かめる
バックアップも同時に被害を受けると、再開が難しくなります。ネットワークから切り離して保管するなど、元のデータと一緒に壊されにくい方法を選び、実際に復元できるか確認します。[3]
次の項目を埋めれば、社内で話し合うためのたたき台になります。
事務用PCの初動ルール・記入例
- 感染が強く疑われるPCは、利用者がLAN・Wi-Fiを切り離す。
- 電源を落とさず、発見時刻と表示内容を記録する。
- 連絡先:____ 不在時:____
- アカウント・サービスの停止担当:____
- 停止中の受注・連絡方法:____
- 再開の判断者:____
自動で止める製品は必要?再開はいつ?
EDR(端末の不審な動きを監視し、対応する仕組み)など、一部のセキュリティ製品には、不審な動きを検知して端末を隔離する機能があります。ただし、利用できる機能や自動化の範囲は製品・契約・設定によって異なります。ウイルス対策ソフトがあれば会社全体を自動で守れる、と考えないことが大切です。[3]
導入を考えるときは、価格に加えて「警告を誰が確認するか」「誤検知で止まった際に誰が戻すか」まで決めます。
手動でも自動でも、警告が消えたことだけを理由に再接続しないでください。被害範囲、侵入経路への対処、アカウントの安全性、復元するデータを確認して再開します。[2]
判断に困ったら、JPCERT/CCの初動対応相談や、最寄りの警察署・サイバー犯罪相談窓口を利用できます。相談と、個別の調査・復旧を代行してもらうことは別で、専門業者の対応が必要になる場合もあります。[2][4]
個人データの漏えい等は、確定前でも「おそれ」の段階で報告対象になる場合があります。報告対象事案は速やかな速報(目安3〜5日以内)と、事案を知った日から原則30日以内、不正目的の行為による場合は60日以内の確報が必要です。本人への通知も原則必要です。調査が終わるまで待たず、個人情報保護委員会の案内を確認してください。[5][6]
まずは、事務用PC1台で「LANはどこから抜くか」「Wi-Fiをどう切るか」「誰に電話するか」を確認してみてください。異常時に動ける準備が、予算をかける前の一歩になります。
参考資料
確認日:2026年10月20日。判断例と社内ルールは、以下の公的資料をもとに本記事で作成した例です。
1. IPA:中小企業のためのセキュリティインシデント対応の手引き








