


日本経済新聞社は2026年10月16日、システム開発に使うクラウドサービスへの不正アクセスにより、約183万件の情報が漏えいしたと発表しました。
まず押さえたいのは、「約183万人の氏名や住所が流出した」という意味ではないことです。氏名や連絡先などのいずれかを含む情報は約15万件。残る約168万件は、単体では個人を特定できない識別子のみとされています。
自分の情報が含まれるか気になる場合は、日経からの個別連絡と公式発表を確認してください。漏えいが確認された対象者には、同社が個別に連絡する方針です。公式発表には、対象者を自分で検索する方法や、対象となるサービスの詳しい一覧は記載されていません。
本記事は、2026年10月16日付の日本経済新聞社の公式発表を基に、10月17日に内容を確認して作成しています。
先に確認:利用者は今どうすればいい?
| 気になること | 今できる確認・対応 |
|---|---|
| 自分も漏えい対象? | 対象者には個別連絡する方針。通知と公式発表を確認する |
| 「日経からのお知らせ」が届いた | 本文のリンクだけで判断せず、普段使うブックマークなどから公式サイトを開く |
| クレジットカード情報は? | 公式発表で、漏えい情報に含まれていないと明記 |
| パスワードも流出した? | 公式発表の漏えい項目にパスワードの記載はない。個別通知や追加案内を確認する |
| サービスは止まっている? | 公式発表では、10月16日時点でシステム停止などの異常は確認されていない |
メールのリンクを慎重に扱うのは、一般的なフィッシング対策です。今回の流出情報を使った詐欺が発生したと確認されたわけではありません。
約183万件の内訳:メールアドレス約12万件は内数
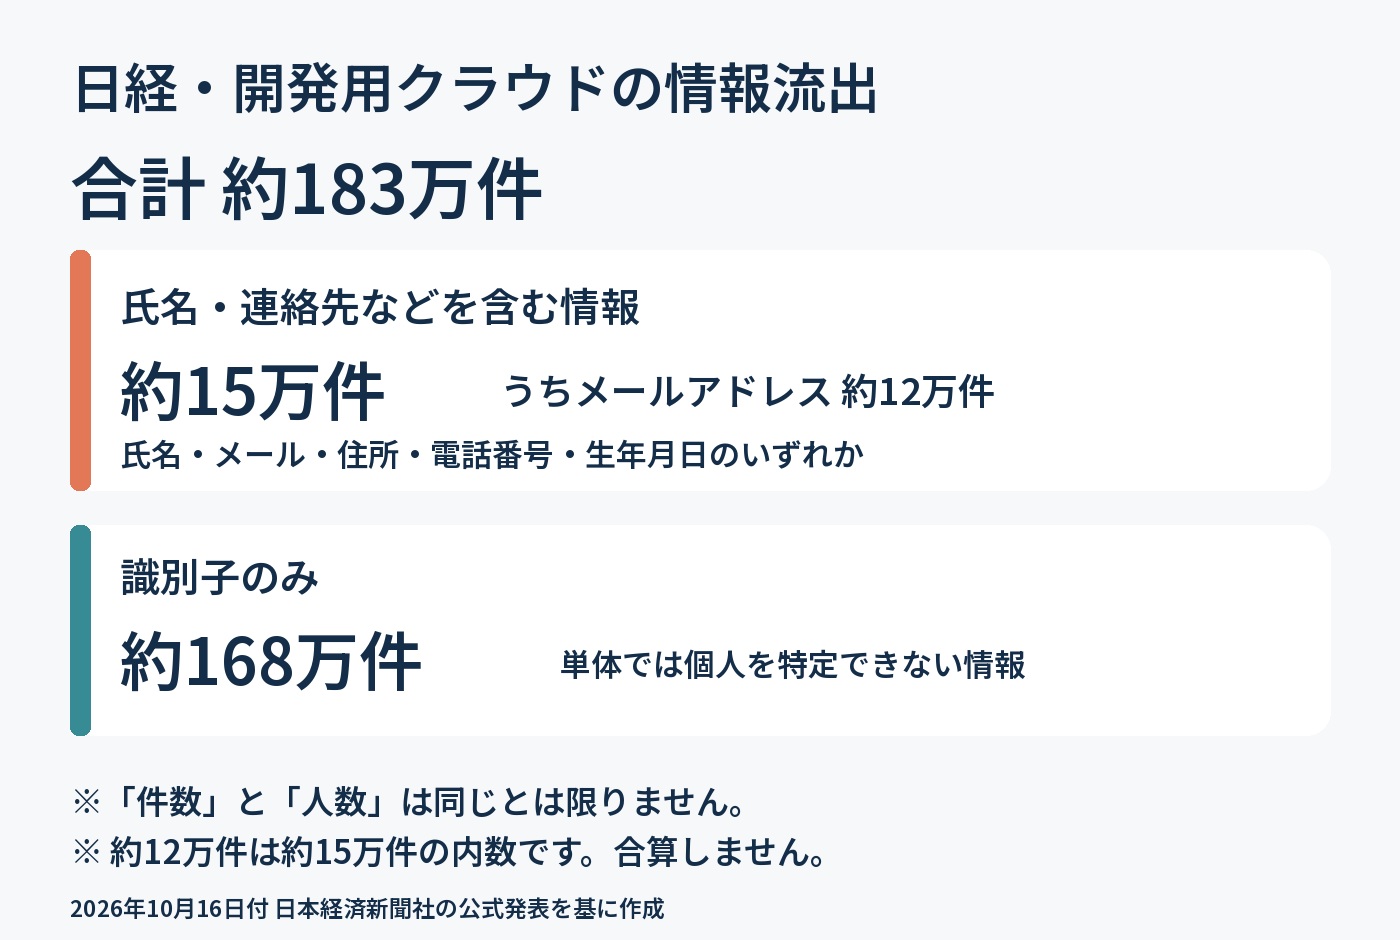
流出した情報の件数は、次のように分かれています。
| 区分 | 件数 | 内容 |
|---|---|---|
| 氏名・連絡先などを含む情報 | 約15万件 | 氏名、メールアドレス、住所、電話番号、生年月日のいずれかを含む |
| 上記のうちメールアドレスを含む情報 | 約12万件 | 約15万件に含まれる件数。別枠で足さない |
| 識別子のみの情報 | 約168万件 | 単体では個人を特定できない識別子のみ |
| 合計 | 約183万件 | 約15万件+約168万件 |
約15万件すべてに、氏名・住所・電話番号などの全項目がそろっているという説明ではありません。「いずれかを含む」という点にも注意が必要です。
また、公表されているのは情報の「件数」です。同じ人の情報が複数件あるかなど、件数と人数の関係は確認できていません。そのため、人数に置き換えて受け取らないようにしてください。
識別子は、システムで情報を区別するためのIDなどを指します。ただし、今回の識別子が具体的にどのようなものか、他の情報との照合で何が分かるかまでは確認できていません。「単体では個人を特定できない」という説明を超えて、安全性を判断することはできません。
何が起きた?開発用クラウドの認証情報を悪用
公式発表によると、攻撃を受けたのは、日経がシステム開発に利用しているクラウドサービスです。
クラウドにアクセスするための認証情報が何らかの手段で盗まれ、10月7日未明から朝にかけて不正アクセスに使われました。その結果、クラウド上に保管していた情報が漏えいしたとされています。
認証情報が盗まれた方法や、利用していたクラウドサービスの名称は、公式発表では明らかにされていません。フィッシングや端末のウイルス感染など、特定の手口が原因だったと決めつけることはできません。
日経は、不正アクセスに使われた認証情報を無効化しています。10月11日に個人情報保護委員会へ報告し、侵害範囲や漏えいした情報を精査しています。漏えいが確認された対象者には個別に連絡する方針です。
対象者への通知で確認したいこと
通知が届いた場合は、誰の情報が対象なのか、どの項目が漏えいしたのか、追加の対応を求められているかを確認してください。
今回、氏名や連絡先を含む情報として複数の項目が挙げられていますが、全員に同じ項目が含まれているとは限りません。自分への通知に記載された内容に沿って対応することが大切です。
不審なメールや電話で、パスワード、認証コード、カード番号などの入力を求められても、その場で伝えないようにしてください。問い合わせる場合も、届いたメールに書かれた連絡先だけに頼らず、公式サイトの案内と照合すると安心です。
なお、公式発表には、日経電子版の読者全員が対象なのか、過去の利用者を含むのかといった詳しい範囲は記載されていません。日経のサービスを使っていることだけを理由に、対象だと断定することはできません。
問い合わせ先は、日経の公式発表ページの「本件に関するお問い合わせ先」に案内されています。取材向け窓口とは別のため、利用者は本件の問い合わせ案内を確認してください。
10月上旬の不正ログインとは分けて確認
日経は10月4日にも、社員の業務用アカウントなどへの不正ログインや、不審なメールの送信について公表しています。
今回の10月16日の発表は、システム開発用クラウドに保管されていた約183万件の情報に関するものです。10月上旬に報道されたGoogle WorkspaceやMicrosoft 365などの事案と、対象環境や件数を混同しないようにしましょう。
同じ会社で起きた事案でも、対象となる情報や利用者は同じとは限りません。先の事案についての「対象・対象外」の説明を、そのまま今回にも当てはめることはできません。また、今回確認した情報だけでは、事案同士の技術的な関連も判断できません。
よくある疑問
日経IDのパスワードは変更した方がいい?
10月16日の公式発表では、漏えい項目にパスワードの記載はなく、利用者全員に変更を求める案内もありません。個別通知や公式の追加案内に従ってください。
不審なサイトにパスワードを入力した場合は、それとは別の問題として、公式サイトから変更する必要があります。
クレジットカードの停止は必要?
日経は、今回漏えいした情報にクレジットカード情報は含まれていないと明記しています。この発表だけを理由に、カードを一律に停止する必要があるとはいえません。別途、身に覚えのない請求がある場合はカード会社に相談してください。
二次被害やサービス停止は起きている?
公式発表では、10月16日時点で、漏えい情報の悪用による二次被害や、日経のシステム停止、データ改ざんなどの異常は確認されていません。その後の状況については、公式の追加発表を確認してください。
なぜ開発用の環境に個人情報があったの?
今回の情報がどのような目的で保管されていたか、加工や保管期間のルールがどうなっていたかは、確認できた情報だけでは分かりません。
企業のシステム担当者には、開発環境に保管する個人情報の必要性や、クラウド認証情報の権限・保管方法を見直す契機になります。ただし、それらの管理不備が今回の原因だったと確認されたわけではありません。
出典・更新情報
- 日本経済新聞社:不正アクセスによる個人情報漏洩について(2026年10月16日)
- INTERNET Watch:日経新聞社、クラウドサービスへの不正アクセスで約183万件の個人情報漏えい(10月16日17:10)
- TBS CROSS DIG with Bloomberg(10月16日15:18)
- テレ朝NEWS(10月16日17:09)
2026年10月17日:公式発表本文を確認して作成。対象範囲や通知方法に追加発表があれば更新します。








