


会社のWi-FiやVPNで「Windowsへのサインイン情報を使った自動接続」だけが失敗する場合は、まず接続画面でユーザー名とパスワードを手入力して接続を試してください。今回のNTLMv1由来のSSO制限が原因であれば、保護設定を解除せずに接続する方法としてMicrosoftが案内しています。
先に解決方法:自動接続をやめ、資格情報を手入力する
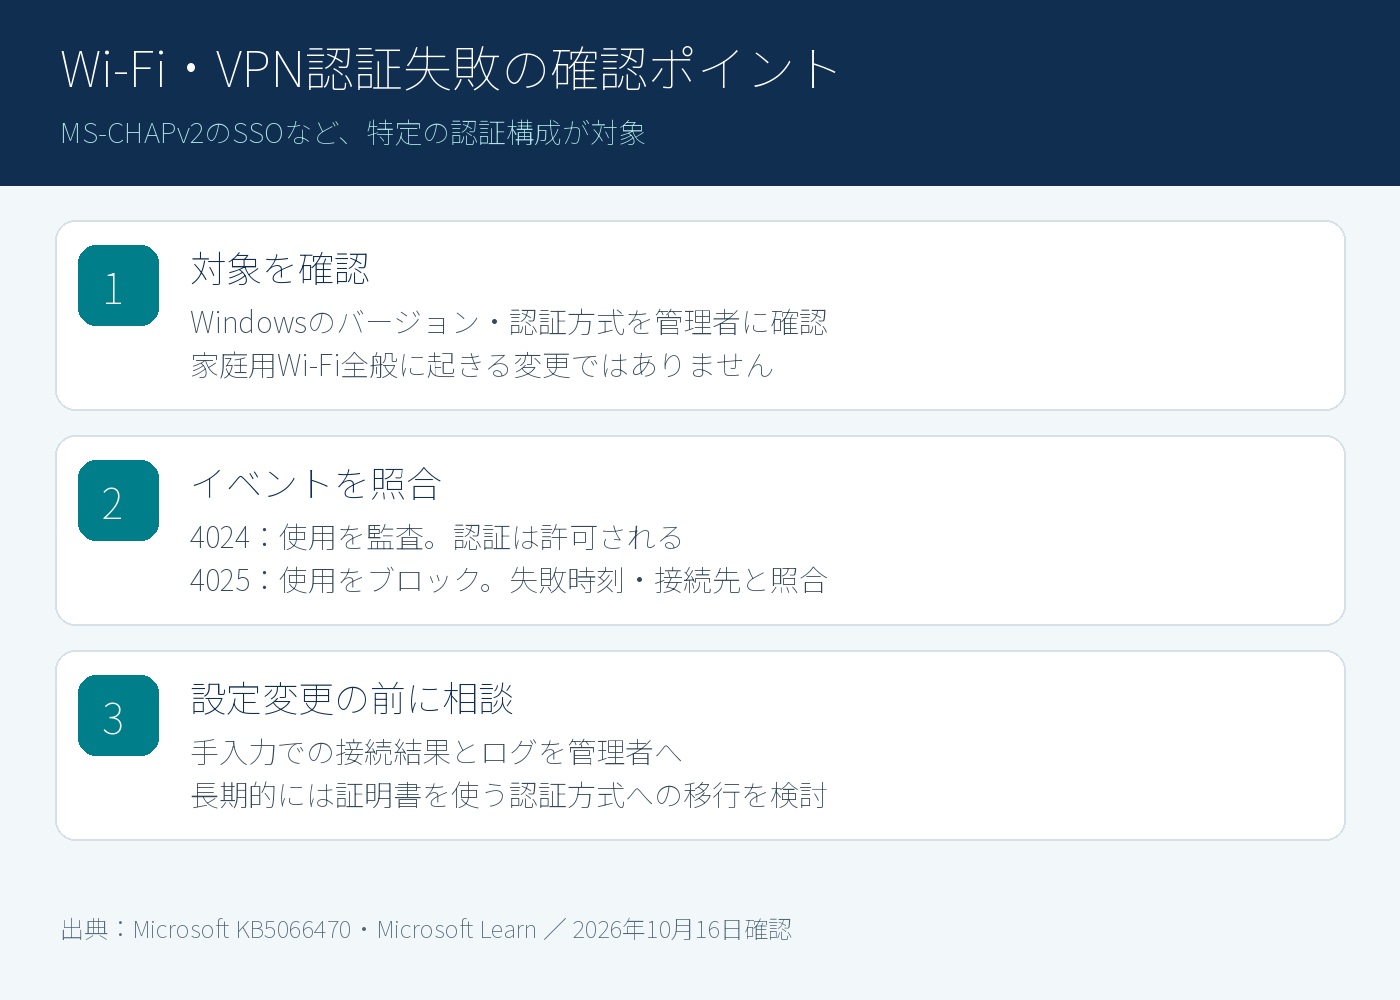
対象は、MS-CHAPv2という認証方式を使う社内Wi-Fi・有線LAN・VPNなどです。まずは次の順に進めます。
- いつもの正規の接続画面を開く。Wi-Fiはタスクバーのネットワークアイコンから社内の接続先を選び、VPNは普段利用しているVPNアプリ、またはWindowsのVPN設定から接続します。
- ユーザー名・パスワードを求められたら、自分で入力する。会社から指定されたアカウント情報を使ってください。これで接続できれば、当面は手入力で利用し、管理者に自動接続が失敗したことを伝えます。
- 入力画面が出ない、または手入力でも失敗する場合は、下の対応表へ。接続設定を削除・初期化する前に、設定変更が必要かを管理者と確認してください。
| 今の状態 | 次に行うこと |
|---|---|
| 手入力すると接続できる | 手入力での接続を当面の回避策とし、管理者へSSO設定の見直しを依頼する |
| ユーザー名・パスワードの入力画面が出ない | 管理者に、接続プロファイルの「Windowsログオン情報を自動使用する」設定を確認してもらう。下の説明を参照 |
| 手入力でも接続できない | 失敗した時刻とエラーを控え、管理者にイベント4025、認証サーバーの記録、アカウントや証明書の状態を確認してもらう |
| 家庭の共有パスワード式Wi-Fiがつながらない | この記事のSSO制限を原因と判断しない。無線接続全般の切り分けが必要 |
入力画面が出ないとき:管理者が確認する自動ログオン設定
EAP-MSCHAPv2を使う接続プロファイルには、「Windowsのログオン名とパスワード(およびドメイン)を自動的に使う」という趣旨の設定があります。Microsoft Learnでは、PEAPの認証方法で「セキュリティで保護されたパスワード(EAP-MSCHAP v2)」を選び、「構成」から確認できる項目として説明されています。表示名や開き方は接続方式・管理方法によって異なります。
管理者は、現在の設定を記録したうえで、この自動使用を外してユーザー入力へ切り替えられるかを確認してください。組織から配布された設定で変更できない場合は、管理者側でプロファイルを見直します。認証サーバーの証明書を検証する設定は外さないでください。
この確認だけで、原因がNTLMv1変更だと確定するわけではありません。手入力でも接続できない場合や、入力設定を変更できない場合は、次の文章を管理者へ伝えると確認事項が明確になります。
「Windows更新後、社内Wi-Fi/VPNの自動接続が失敗します。手入力は[接続できる/失敗する/入力画面が出ない]状態です。発生時刻は○時○分です。MS-CHAPv2の自動ログオン設定と、NTLM/Operationalのイベント4025を確認してください。」
恒久対応は、EAP-TLSなど証明書を使う認証方式への移行です。BlockNtlmv1SSOを0にする操作やCredential Guardの無効化を、最初の解決手順にはしません。まずは手入力での接続と、接続プロファイルの見直しを優先します。
出典:Microsoft公式・KB5066470のFAQ Q2(手入力は強制モードでも動作)、Microsoft Learn・EAP接続設定(自動ログオン情報の使用)。
2026年10月16日確認。以下では、今回の変更が関係する環境と、管理者が原因を確認する方法を説明します。筆者の環境で再現した報告ではありません。
最初に確認:今回の変更が関係しそうな環境
| 確認項目 | 確認する内容 |
|---|---|
| Windows | 24H2以降のWindows 11、またはWindows Server 2025か |
| 接続の認証 | MS-CHAPv2を使うWi-Fi・有線LAN・VPNで、自動サインイン(SSO)に依存していないか |
| Credential Guard | すでに有効なら、今回の変更は適用されないとMicrosoftが説明 |
| 失敗した時刻のログ | NTLM/Operationalにイベント4025があるか |
社内ネットワークの方式が分からない場合は、無線ルーターを初期化する前に管理者へ確認してください。同じSSID名でも、端末ごとに認証方式や配布された接続設定が違うことがあります。
NTLMv1の廃止と、今回の変更はどこが違う?
NTLMv1プロトコル自体は、Windows 11 24H2とWindows Server 2025以降で削除されています。一方、ドメイン参加環境のMS-CHAPv2などには、NTLMv1に由来する暗号処理が残る場合があります。今回の対象は、ログオンしたユーザーの資格情報をその処理に使うSSOの動作です。
制御する値はBlockNtlmv1SSOです。未構成の場合の既定動作を、監査(0)から強制(1)へ変える計画が示されています。公式資料では日程は暫定で、配信には段階があるとも説明されています。10月の更新を入れたという事実だけで、原因を確定することはできません。
Microsoft公式資料(KB5066470)は、この仕様変更を説明するサポート文書です。KB5066470を、10月にインストールする累積更新プログラムの番号と読み替えないでください。この資料では、本件を発動する特定の10月累積更新KBを断定できません。
管理者の確認手順:失敗した時刻とイベントを照合
まず接続を試した時刻、接続先、表示されたエラーを記録します。Windowsのバージョンは、Win+Rで「winver」を実行して確認できます。更新履歴に表示されるKB番号も控えます。
次にイベントビューアーを開き、「アプリケーションとサービス ログ → Microsoft → Windows → NTLM → Operational」を確認します。接続失敗と同じ時刻に記録されたイベントを調べてください。
| イベントID | 意味 | 判断の注意 |
|---|---|---|
| 4024 | NTLMv1由来の資格情報の使用を監査 | 警告があっても、その認証は許可される。これだけで接続失敗の原因とはいえない |
| 4025 | ポリシーにより資格情報の使用をブロック | 対象サーバーやプロセス、発生時刻を接続失敗と照合する |
PowerShellで直近7日分を確認する例です。これはログの参照だけを行い、認証設定は変更しません。アクセス拒否の場合は管理者に確認してください。
Get-WinEvent -FilterHashtable @{
  LogName='Microsoft-Windows-NTLM/Operational'
  Id=4024,4025
  StartTime=(Get-Date).AddDays(-7)
} | Select-Object TimeCreated,Id,Message
イベント内のユーザー名、ドメイン名、サーバー名には組織内の情報が含まれます。外部への問い合わせ時は必要な範囲に絞り、公開の掲示板などへそのまま貼り付けないでください。
BlockNtlmv1SSOは、まず現在値を読む
管理者が設定の有無を調べる例です。レジストリへの書き込みは行いません。
reg query "HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0" /v BlockNtlmv1SSO値が1なら強制、0なら監査を表します。ただし、値が存在しないことは「監査で動いている」証拠にはなりません。未構成時の既定動作が変更されるため、OSの状態と実際のイベントを合わせて判断します。端末単体の設定だけでなく、グループポリシーなど管理側の設定も確認してください。
つなぐための対処は?手入力の確認と認証方式の見直し
Microsoftは、対象プロトコルではSSOが機能しなくても、資格情報を手動入力する方法は強制モードでも引き続き動作すると説明しています。組織で承認された正規の接続画面で試し、結果を管理者へ伝えてください。どの接続ソフトでも同じ手順で直るという意味ではありません。
長期的には、ネットワーク管理者と機器の保守業者で認証方式を確認します。Microsoft Learnでは、PEAP-MSCHAPv2やEAP-MSCHAPv2を用いた接続から、EAP-TLSなど証明書を使う方式への移行を推奨しています。無線APだけでなく、認証サーバーや証明書の配布・更新も含めた設計が必要です。
BlockNtlmv1SSOを0にする設定は監査モードへの変更で、強制による保護を弱めます。一般利用者が一律に変更する対処としては勧めません。管理者が例外を検討する場合も、対象・期限・移行計画を決めて公式資料と組織の方針を確認してください。Credential Guardの無効化も、まず試す操作にはしないでください。
ログが一致しないときは、別の原因も調べる
4025が見つからない場合、それだけで本件を完全に除外はできませんが、NTLMv1変更が原因だと決めつけることもできません。認証サーバーの記録、VPNサービスの稼働状況、証明書の期限、端末設定などを、接続失敗の時刻に沿って確認します。
| 管理者へ渡す情報 | 記入する内容 |
|---|---|
| 端末 | Windowsのバージョン・OSビルド・更新KB |
| 発生条件 | 失敗した時刻・接続先・Wi-Fiか有線LANかVPNか |
| 認証 | SSOか手入力か、手入力時に結果が変わるか |
| ログ | 4024・4025の有無、関連するサーバーとプロセス |
よくある質問
家庭のWi-Fiも設定変更が必要ですか?
今回の資料はMS-CHAPv2など特定の認証構成を扱っています。一般家庭で使われる共有パスワード式Wi-Fiの不調を、この記事だけで本件と判断しないでください。
更新プログラムを削除すればよいですか?
本件は認証保護の計画的な変更です。更新の削除を先に行うより、イベントと認証方式を確認して、組織の管理者と対応を決めてください。
出典
Microsoft:Windows 11 24H2・Windows Server 2025のNTLMv1に対する今後の変更(KB5066470)
Microsoft Learn:Credential Guardの考慮事項と既知の問題
いずれも2026年10月16日確認。








