


株式会社アップルワールドは2026年11月13日、旅行会社向け予約手配システム「Rikisha Easy REZ!」への不正アクセスを公表しました。旅行者の氏名・予約内容など最大58万2,024件が「流出したおそれのある情報」として調査対象になっています。ただし、58万2,024件の流出が確定したわけではありません。クレジットカード情報についても調査が続いています。
旅行会社を通じて宿泊や送迎などを予約した人は、まず申し込んだ旅行会社に、予約が「Rikisha Easy REZ!」経由だったか確認してください。心当たりのない支払い依頼やカード情報の再入力を求める連絡が届いても、メール内のリンクから手続きしないことが重要です。
確認日:2026年11月15日/根拠:アップルワールドの11月13日付公式発表。調査中の項目は今後変更される可能性があります。
アップルワールドで何が起きた?まず確認したいポイント
| 確認項目 | 11月13日の公表内容 |
|---|---|
| 対象のシステム | 旅行会社向け予約手配システム「Rikisha Easy REZ!」 |
| 不正アクセスの検知 | 2026年11月6日21時13分ごろ |
| 旅行者の予約情報 | 最大582,024件(流出の有無を調査中) |
| 旅行会社の情報 | 最大3,542社、担当者13,834名(同上) |
| 決済画面で入力されたカード情報 | 最大39件(同上)。別の決済ログも調査中 |
| サービス稼働状況 | 11月9日に再停止。11月11日にAPI経由の予約受付も停止 |
| 侵入に関する判明事項 | 本番環境を編集できる認証鍵の不正使用、開発委託先のソースコード保管場所の外部閲覧可能状態 |
| 旅行者への個別連絡 | 旅行会社と協議し、対応が決まり次第連絡する方針 |
この事故は、アップルワールドが管理・運営する予約システムのサーバーで発生しました。同社は導入先の各旅行会社の社内システムに対する不正アクセスや情報流出は確認されていないと説明しています。すべての旅行会社や旅行予約サービスが侵害されたという意味ではありません。
自分の旅行予約は対象?確認する3つの手順
1. 予約した旅行会社と予約内容を確認する
まず予約完了メールや旅行日程表を確認し、申し込み先の旅行会社、予約番号、宿泊・送迎などの予約内容を整理します。ただし、旅行者向けの案内に「Rikisha Easy REZ!」というシステム名が表示されているとは限りません。予約確認メールに名称が見当たらないことだけで、対象外とは判断できません。
2. 申し込み元に「Rikisha Easy REZ!経由か」を問い合わせる
旅行会社の公式サイトなどから問い合わせ先を調べ、「アップルワールドのRikisha Easy REZ!を通じて手配された予約に該当するか」「個別連絡の予定はあるか」を確認してください。公式発表では、予約者本人への連絡方法は旅行会社との協議後に決めるとされています。現時点で、旅行者が自分の情報の流出有無を即座に判定できる公開検索ページは確認できません。
3. 不審なメール・SMSとカード利用明細を確認する
本件では、改ざん箇所に起因する不審なメールが旅行会社宛てに送信されていたことが確認されています。旅行者宛ての偽メール発生まで確定したものではありませんが、予約内容を知る第三者によるなりすましには注意が必要です。カードを利用した人は請求明細も確認してください。
流出したおそれのある情報は?カード情報も調査対象
| 区分 | 対象情報と範囲 |
|---|---|
| 旅行者の予約情報 | 氏名、予約内容、予約時の備考欄の記載内容。最大582,024件。備考欄には配慮を要する情報が含まれる場合あり |
| 旅行会社の情報 | 会社名、担当者名、メールアドレス、電話番号、請求関連情報。最大3,542社・13,834名 |
| 侵入期間中に決済画面で入力されたカード情報 | 最大39件。実際の流出の有無を調査中 |
| 送迎予約・宿泊予約のカード決済ログ | 項目、件数、流出有無を調査中 |
| 宿泊予約情報・決済付随情報 | 宿泊予約情報、メールアドレス、電話番号など。件数等を調査中 |
注意点:最大582,024件は「情報が保存されていた範囲」に基づく調査対象の件数で、流出確認件数や被害人数ではありません。カード情報についても「39件だけ調べればよい」という意味ではなく、送迎・宿泊関連の決済ログが別途調査されています。
アップルワールドは11月13日の発表時点で、情報の悪用、送金被害、カード不正利用などの被害は確認されていないとしています。今後の調査で対象が変わる可能性があるため、断定的な安全宣言や被害件数の推定はできません。
「カード情報を再入力してください」というメールは信用していい?
メールやSMSのリンク先で、カード番号・セキュリティコードを入力しないでください。今回の件に関してアップルワールドは、メール・SMS・電話でカード番号、セキュリティコード、パスワードを尋ねたり、補償・返金を名目に振り込みや手数料を求めたりしないと明記しています。
- 予約内容の確認は、受信メールに載ったURLではなく、普段使っている旅行会社の公式サイトや正規の連絡先から行う。
- 「本日中の支払い」「予約が消えます」「返金手続き」など、不安をあおる連絡を受けたら、まず発信元の真正性を確認する。
- カード明細に身に覚えのない請求があった場合は、カード裏面などに記載された正規の窓口に連絡する。
サービス停止や事故調査中という理由だけで、旅行予約が一律にキャンセルされたと判断することもできません。既存予約の履行・変更・取り消しについては、予約を受け付けた旅行会社へ確認してください。
原因は?開発委託先のソースコード管理と認証鍵の問題
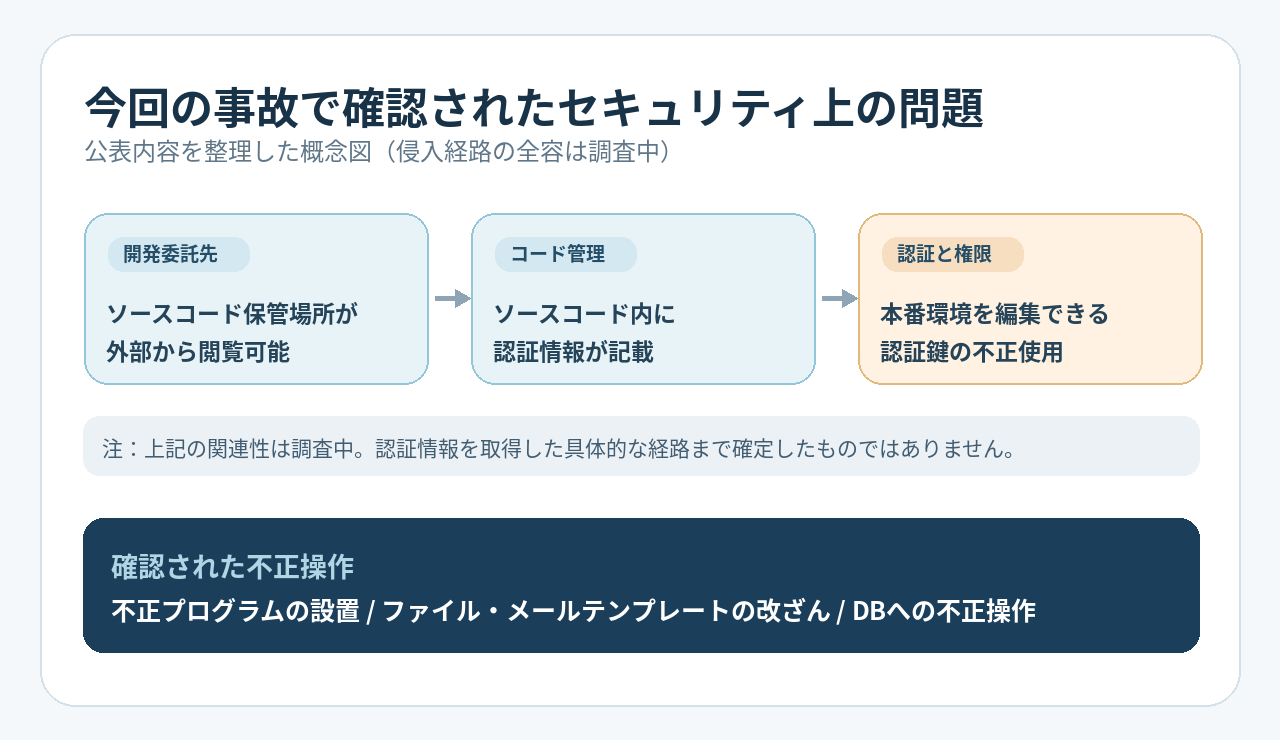
今回の事故で技術的に重要なのは、アップルワールドが本番環境を編集できる権限を持つ認証鍵が不正に使われたと公表している点です。さらに、システム開発委託先が管理するソースコードの保管場所が外部から閲覧できる状態で、コード中に認証情報が記載されていたことも判明しています。
なぜソースコード内の認証情報は危険なのか
認証鍵やAPIキーは、システムが別のシステムや管理機能にアクセスするときに使う「電子的な合鍵」に相当します。これらがソースコードに直接記載され、そのコードに第三者がアクセスできると、秘密情報を利用した不正操作のリスクが生じます。特に本番環境の編集権限まで付与された鍵は、影響が広範囲に及ぶおそれがあります。
ただし、今回、攻撃者が公開状態のソースコードから特定の鍵を取得して侵入したという一連の経路まで確定したわけではありません。アップルワールド自身も侵入経路の全容は調査中としています。
実際に確認された不正操作
- サーバー上への不正プログラムの設置
- 一部ファイルおよびメールテンプレートの改ざん
- データベース上での不正なデータ操作
- 保存されていた個人情報が外部から不正に閲覧・取得され得る状態
メールテンプレートの改ざんは特に注意が必要です。正規システムが送信するメールであっても、文面や振込先が変更されていれば受信者は被害に遭うおそれがあります。実際、11月9日には旅行会社宛ての不審なメールの送信が判明し、システムが再停止されました。
サービス停止と復旧状況|11月6日から13日までの経緯
| 日付 | 判明事項・対応 |
|---|---|
| 11月6日 21:13ごろ | 不正アクセスを検知 |
| 11月7日 1:30ごろ | サーバー一時停止、不正プログラム削除と改ざん箇所の復旧 |
| 11月7日 6:30 | いったんサービスを再開 |
| 11月9日 12:03 | 別の改ざん箇所に関連する不審メールが判明し、再停止 |
| 11月11日 17:45 | API経由の予約受付をすべて停止 |
| 11月11日 | 個人情報保護委員会とJIPDECへの報告、警察への相談、カード会社等への連絡 |
| 11月13日 | 事故と情報流出の可能性を公表 |
11月13日の公表では、安全性の確認と抜本的なセキュリティ改修が完了するまで、サービスとAPI予約受付の停止を継続するとしています。復旧日程は公表資料から確認できません。利用者は旅行会社へ、旅行会社担当者はアップルワールドの担当営業へ連絡してください。
旅行会社・情報システム担当者が確認すべき対策
導入先の旅行会社には、公式発表でサービス再開後のログインパスワード変更が要請されています。使い回したパスワードは他サービスでも速やかに変更してください。また、11月6日以降にサービスから届いたメールのうち、身に覚えのない内容や支払い先口座・請求内容が不審なものは、メール内の連絡先を使わず、アップルワールドの正規窓口へ連絡するよう案内されています。
今回の公表を踏まえた一般的な再発防止のチェックポイントは以下のとおりです(アップルワールドでの実施完了を示すものではありません)。
- 秘密情報の保護:ソースコードやリポジトリの公開範囲を確認し、鍵・トークンをコードに埋め込まない。専用のシークレット管理基盤に移管する。
- 認証鍵の失効・再発行:漏えいの可能性がある鍵は使用停止し、関連するサービスアカウントの認証情報も棚卸しする。
- 権限の最小化:開発・検証・本番の資格情報を分離し、本番編集権限を必要最小限に絞る。
- 改ざんとログの調査:メールテンプレート、送信ログ、決済関連ログ、API操作履歴、データベース操作履歴を確認する。調査期間は検知日時だけに限定せず証拠に基づいて設定する。
- 委託先管理:納品時のシークレット検査、リポジトリアクセス制御、定期的な設定監査とインシデント時の責任分界を見直す。
アップルワールドは、自社の開発委託先への監督および納品時の検証体制にも不十分な点があったと説明しています。実際の侵入経路と具体的な再発防止策の全容は、今後の調査結果を待つ必要があります。
よくある質問(FAQ)
Q. 予約していた旅行はキャンセルされたのですか?
A. 予約が一律にキャンセルされたとの公表は確認できません。システムの停止と既存予約の有効性は別の問題です。変更・取消・現地での利用の可否は、申し込み元の旅行会社に確認してください。
Q. クレジットカードをすぐ再発行すべきですか?
A. 公式発表では再発行を一律に求めていません。ただしカード情報は調査対象で、決済ログについても確認が続いています。利用明細を確認し、不審な請求があればカード会社の正規窓口へ連絡してください。
Q. 旅行者もパスワードを変更する必要がありますか?
A. 公式発表でパスワード変更を求めているのは、Rikisha Easy REZ!を使う旅行会社の担当者です。旅行者全員のパスワードが流出したとの発表はありません。別途不審なログイン通知が届いた場合などは、利用中のサービス側で対応してください。
Q. 影響を受けた旅行会社名の一覧は公開されていますか?
A. 11月13日付の公表文には、対象旅行会社の社名一覧は掲載されていません。ご自身の予約については申し込み元へ確認してください。
まとめ|旅行者は申込元への確認と不審な請求・連絡に注意
アップルワールドの「Rikisha Easy REZ!」で不正アクセスが確認され、旅行予約情報最大58万2,024件を含む情報について流出の有無を調査しています。カード情報を含め、現在示されている数字は確定した被害件数ではありません。対象を確認したい人は予約した旅行会社を通じて問い合わせ、メールのリンクから決済情報を入力せず、カード利用明細を確認してください。
宿泊予約サービスを狙った別の事故については、RESERVE GATE αの不正アクセスと偽メール対策も参考になります。今回のアップルワールドとは別事案であり、被害件数を合算するものではありません。
出典・更新履歴
- 一次情報:株式会社アップルワールド「Rikisha Easy REZ!」への不正アクセスによる個人情報流出のおそれに関するお詫びとお知らせ(2026年11月13日公表、11月15日確認)
- 2026年11月15日:公式発表に基づき新規作成。件数、対象確認手順、サービス停止経緯、技術的な原因と利用者の対策を整理。








