


「障害中に保留されたメールが24時間以内に削除される」と書かれたMicrosoft 365の通知が届いたら、本文の「復元」ボタンは押さず、社内IT窓口に確認してください。実在するExchange Onlineの障害番号 EX1550543 を記載した偽メールを、Microsoft Threat Intelligenceが確認しました。
Microsoftは11月13日にこうしたメールの一部を検知し、11月14日に手口を公表しました。米国の複数業種の組織が標的になりました。認証情報を狙うフィッシングに見られる特徴があるものの、同社は認証情報の取得やマルウェアの配布を確認していません。日本国内での同じ手口による被害は、確認した公開資料では分かりません。情報確認日は2026年11月15日(日本時間)です。
Microsoft 365の偽メールはどこで見分ける?
今回の偽メールは、Microsoft 365の「サービス正常性」通知を装います。2026年11月12日(米国時間、日本では13日未明)の実際の障害に便乗し、Outlookのメールが遅れていた利用者に「今すぐ復元しないと消える」と思わせる内容です。
| 見る場所 | 今回観測された特徴 |
|---|---|
| 件名 | 「Outage -」の後に6文字のコードが続く |
| 差出人の表示名 | 組織ごとの文字列に「Outage Notification」や「Service Health」が続く |
| 本文 | 実在する障害番号 EX1550543 を記載。一部は「保留メールが24時間以内に削除される」と誘導 |
| リンク | 受信者ごとに異なるSendGridのクリック計測リンクを経由し、別のドメインへ転送 |
Microsoft 365全体の障害は MO1550821、Exchange Online側の障害は EX1550543 です。番号を検索して実在すると分かっても、差出人やリンクの正当性は確認できません。復旧時刻や遅延メールの確認方法は、Microsoft 365世界的障害の復旧記事にまとめています。
偽メールが届いたら|Outlookから報告する手順
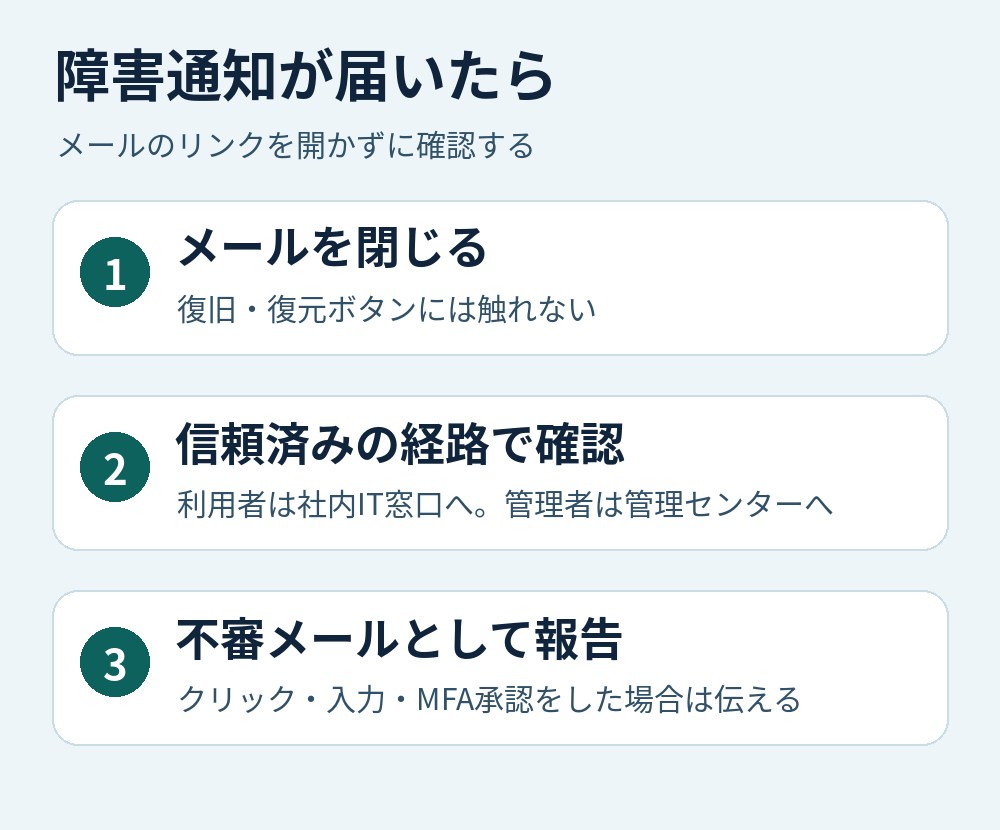
- 本文のリンクやボタンを開かず、添付ファイルにも触れません。メールの案内に従ってIDやパスワードを入力したり、覚えのないMFA(多要素認証)の通知を承認したりしないでください。
- 利用者は、普段使っている社内ポータルやIT窓口から事実を確認します。管理者は普段使うブックマークなどで admin.microsoft.com を開き、[正常性]→[サービス正常性]で対象サービスや障害履歴を確認します。Microsoft公式の確認手順
- Outlookで組織指定の通報ボタンまたは[報告]→[フィッシング]を使います。ボタンが見当たらなければ、社内の報告手順に従ってください。報告先は組織の設定によって異なります。Microsoft公式のOutlook報告設定
リンクを押した・パスワードを入力した場合の初動
| 自分がしたこと | すぐに行うこと |
|---|---|
| 開封しただけ | Outlookなどから報告。リンクや添付を操作したか、分かる範囲で伝える |
| リンクをクリックした | ページを閉じてIT窓口へ連絡。おおよその時刻と、入力・ダウンロードの有無を伝える |
| パスワードを入力した/MFAを承認した | すぐに電話など信頼済みの経路でIT窓口へ連絡。組織の指示に沿って、正規の画面からパスワードを変更する |
パスワードを入力した人は、変更後もIT窓口へ報告してください。第三者がすでにサインインしている疑いがあれば、管理者はパスワードのリセットに加え、必要に応じてアカウントの一時停止やサインインセッションの失効を行います。
情シス向け|配信先・クリック・サインインを順に確認する
配信されたメールとクリックの記録を突き合わせる
Microsoftが示した送信元ドメインは moments-notice[.]com、planetmaison[.]com、newbooker[.]com です。転送先として reallifeaccounting[.]com が観測されました。調査時は、差出人の表示名に加え、実際の送信元アドレス、件名、URLを資料と照合します。受信者ごとに計測リンクが異なるため、通報されたURLの完全一致だけで検索すると、他の受信者に届いたメールを見落とすことがあります。
- 配信先を特定するには、Defender for Office 365のThreat Explorerや
EmailEventsで送信元・件名・配信結果を確認します。 - 本文のURLとクリックを照合するには、
EmailUrlInfoとUrlClickEventsを使います。NetworkMessageIdを手掛かりに、メール、受信者、操作時刻、許可・ブロックの判定を照合します。クリック記録は、パスワード入力の証拠とは区別します。 - Threat Explorerの対象ライセンスやクリックデータがない環境では、Exchange管理センターのメッセージ追跡で配信状況を調べ、利用者からの聞き取りや組織で取得しているWebアクセスログで補います。Microsoft公式のフィッシング調査手順
SendGridのような正規のメール配信サービスも、今回のように転送の経由点として使われます。送信ドメイン認証(SPF・DKIM・DMARC)に合格していても、その送信ドメインがMicrosoft 365の通知元か、転送先が安全かは別途確認が必要です。Defender for Office 365を利用している場合は、リンクを開く時点で検査するSafe Linksのポリシーが、対象ユーザーに適用されているかも点検します。
認証情報を入力した利用者がいたら
Entra IDのサインインログで、申告時刻前後の接続元、端末、認証結果を確認します。乗っ取りが疑われる場合は、セッションの失効に加え、身に覚えのない認証方法の登録、メールボックスの転送設定、受信トレイルールを点検します。同じメールが他の利用者に届いていた場合は、組織の手順に沿って隔離などを行います。Microsoft公式の侵害アカウント対応手順
よくある質問
会社名と障害番号が合っていれば本物ですか?
今回の偽メールにも実在する障害番号や組織に合わせた表示名が使われました。メールから操作せず、社内IT窓口や管理センターの記録で案内を確かめてください。
障害で遅れたメールも24時間で消えますか?
今回の「24時間以内に削除」は偽メールが使った文言です。届かないメールは、社内IT窓口に送信元と送信時刻を伝え、配送状況を確認してください。








