

「能動的サイバー防御が始まった」とニュースで聞いても、国が何をするのか、普段のネット利用に関係するのか、分かりにくい言葉ですよね。
能動的サイバー防御は、重大なサイバー攻撃を防ぐため、政府と民間が情報を共有し、攻撃の実態を把握して、必要な場合には警察・自衛隊が攻撃に使われるサーバー等の無害化措置を取る仕組みです。
2026年10月1日には、関連法のうち官民連携とアクセス・無害化措置に関する制度が施行されました。ただし、通信情報の利用を含め、制度のすべてが同時に始まったわけではありません。この記事では、ニュースの疑問を順に解いていきます。
情報確認日:2026年10月3日
能動的サイバー防御とは?「能動的」の意味から理解する
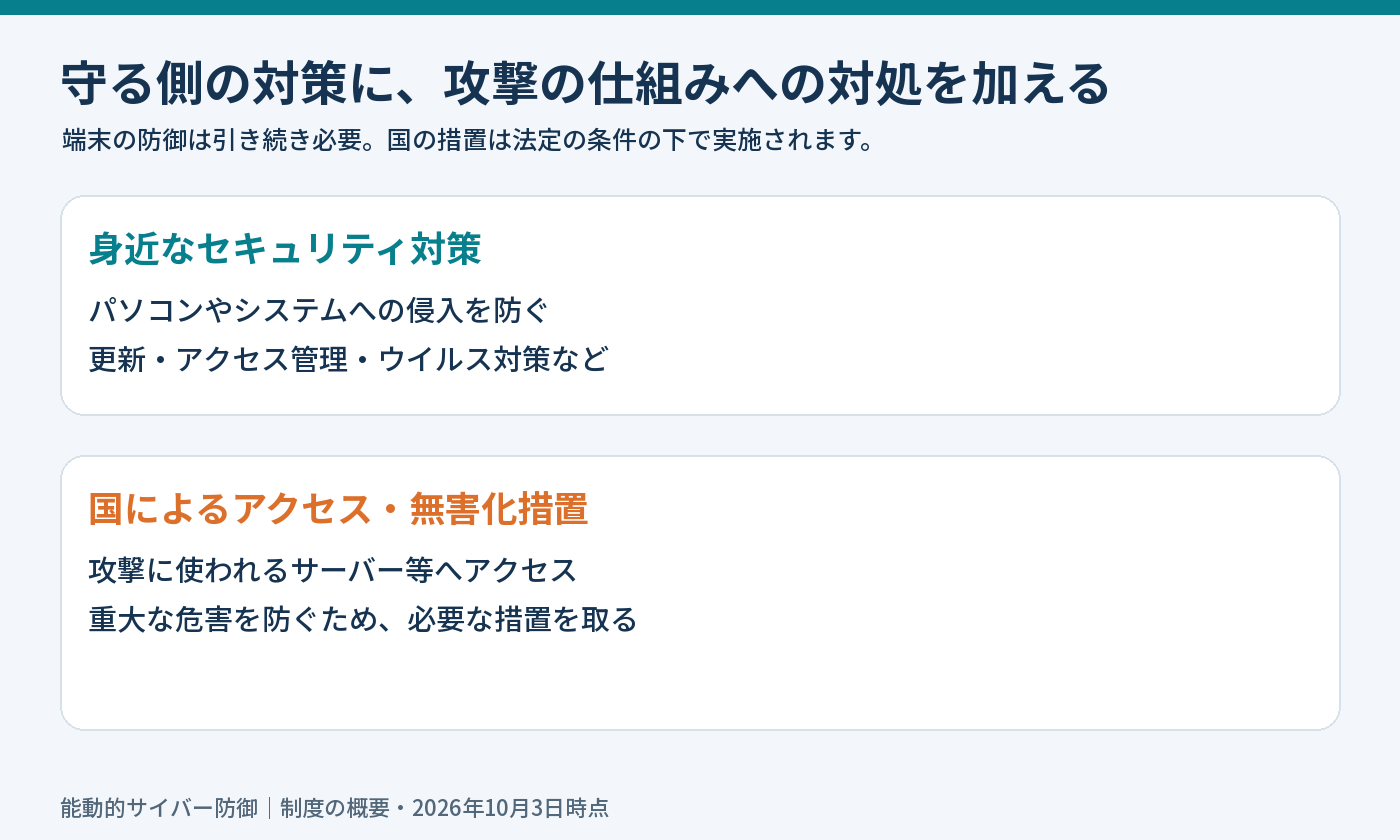
普段のセキュリティ対策では、パソコンを更新したり、不審な通信を遮断したりして、守る側への侵入を防ぎます。能動的サイバー防御では、こうした対策に加えて、攻撃の兆候や実態を把握し、重大な被害を防ぐために攻撃に使われる仕組みにも働きかけます。
例えば、攻撃の指令を出すサーバーが使われている場合、被害を受ける側が通信を遮断するだけでなく、法律で定められた条件の下で、その指令に使われる機能へ対処することが考えられます。これは仕組みを理解するための例で、個別の実施事例を示すものではありません。
大切なのは、「攻撃された後の仕返し」ではなく、重大な危害を防ぐことが目的だという点です。攻撃者の逮捕や刑事責任の追及とも、目的を分けて理解する必要があります。
出典:衆議院本会議・2025年3月18日(アクセス・無害化措置についての政府答弁)
制度を支える「3つの柱」
関連法の取組は、官民連携の強化、通信情報の利用、アクセス・無害化措置の3つに分かれます。どれか一つだけで攻撃を防ぐのではなく、情報の共有・分析と対処をつなげる考え方です。
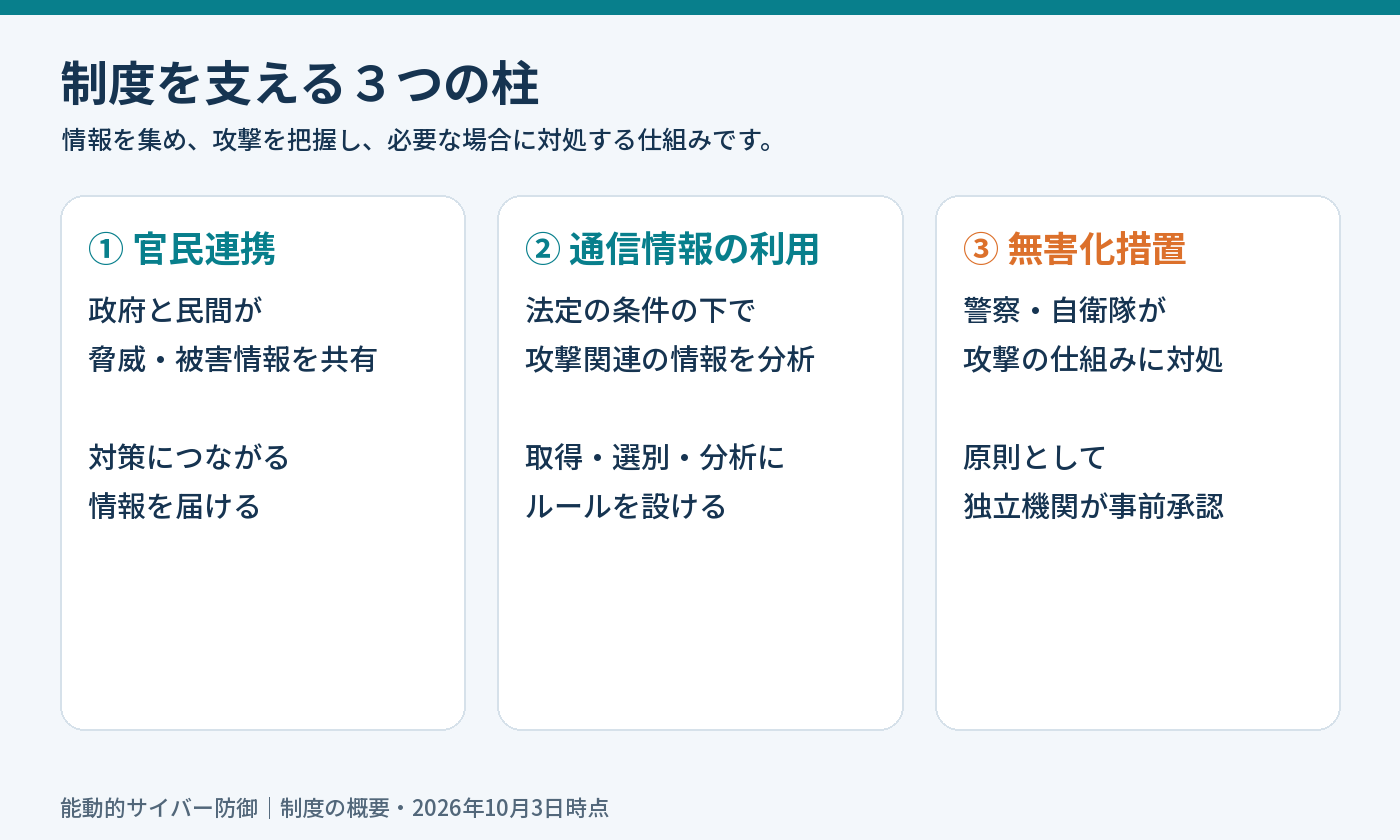
① 政府と民間が、攻撃や脅威の情報を共有する
民間の事業者が持つ被害・脅威情報と、政府が持つ情報を共有し、対策につなげます。対象事業者には、重要なシステムに関する届出や一定の侵害事象等の報告を求める制度もあります。
ニュースに出てきた「協議会」は、こうした官民連携のための場です。10月1日の報道では、通信・交通・エネルギー・金融などの基幹インフラ事業者を中心に、約100組織が参加するとされています。情報の機密性に応じて共有先や方法を変え、対策につながる情報を届けると説明されています。
出典:INTERNET Watch・2026年10月1日(協議会の設置・参加組織数の報道)
協議会は、一般の人が加入すると自宅のパソコンを守ってもらえるサービスではありません。また、すべての企業に同じ届出・報告義務が生じるわけでもありません。
出典:国家サイバー統括室・官民連携関連(対象事業者の届出・報告制度)
② 通信情報を利用し、攻撃の実態を把握する
攻撃の兆候や実態をつかむため、法律で定めた条件の下で通信情報を取得・分析する仕組みが設けられています。同意によらない取得では、国外関係通信が対象となり、独立した機関の承認などが必要です。
ただし、この柱については今回の10月1日の施行と分けて考える必要があります。施行時期と、メールや通話の扱いは後の見出しで説明します。
③ 攻撃に使われるサーバー等にアクセスし、無害化する
重大なサイバー攻撃による危害を防ぐため、警察・自衛隊が、法定の要件を満たす場合に攻撃に使われるサーバー等へアクセスし、必要な措置を取れるようにするものです。
「情報を集めて警告する」だけでなく、攻撃の仕組みに直接対処する権限が設けられた点が、今回のニュースを理解するうえで重要です。
防衛省は、アクセス・無害化措置を一義的には警察が実施すると説明しています。自衛隊による基幹インフラ等の防護には、国外の者による特に高度に組織的・計画的な攻撃で、自衛隊が対処する特別の必要があることなど、追加の要件があります。両者が同じ条件で対応するわけではありません。
2026年10月1日から、何が変わった?
今回の中心は、官民連携の制度と、警察・自衛隊によるアクセス・無害化措置です。国家公安委員会は10月1日の会見で、警察による同措置の規定が当日施行されたと説明しています。防衛省も10月2日の会見で、自衛隊に前日から新たな任務が付与されたと説明しています。
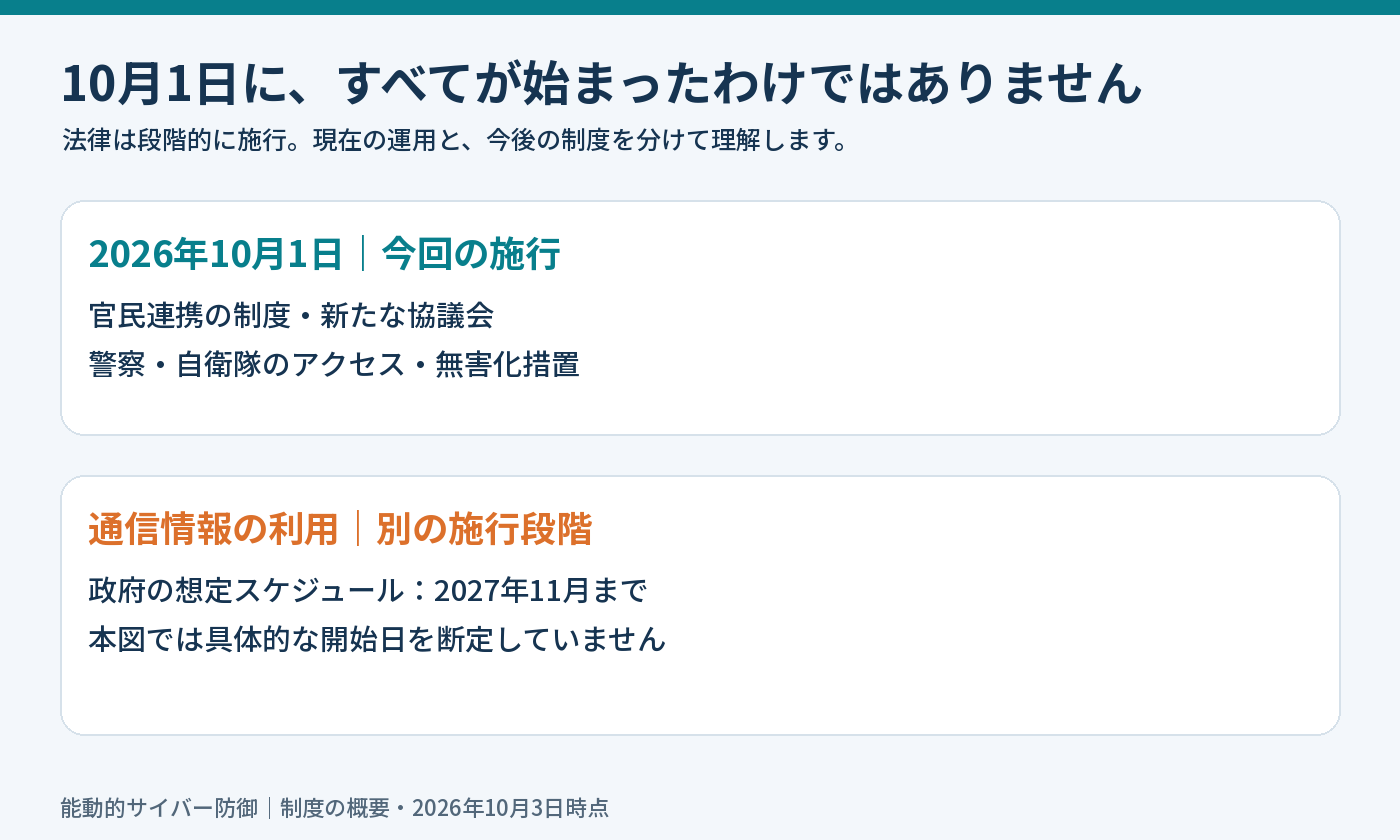
一方、通信情報の利用については、政府の想定スケジュールで「2027年11月まで」と示されています。これは具体的な開始日を示すものではありません。「10月1日から通信情報の利用も全面的に始まった」と読み替えないようにしましょう。
出典:国家サイバー統括室・サイバーセキュリティ施策に関する今後の主要な想定スケジュール
関連する法律は、2025年5月16日に成立し、同月23日に公布された「サイバー対処能力強化法」と同整備法です。「成立」「公布」「施行」は別の段階で、今回のニュースは制度の施行に関するものです。
出典:内閣官房・サイバー安全保障に関する取組(法律の成立・公布)
「無害化」って何をする?誰でも反撃してよいの?
無害化は、攻撃に使われているプログラムの除去など、危害を防ぐために必要な措置を取ることです。サーバーを丸ごと破壊することを意味しません。
政府は国会で、目的を達成するために必要最小限の措置として実施し、関係者の正当な業務をみだりに妨害してはならないと説明しています。攻撃に使われる機器は、第三者の機器が不正に利用されている場合もあるため、周囲への影響も重要になります。
措置を行うのは、法律に基づく警察・自衛隊です。企業や個人が、攻撃されたからといって相手のサーバーに侵入してよいという制度ではありません。
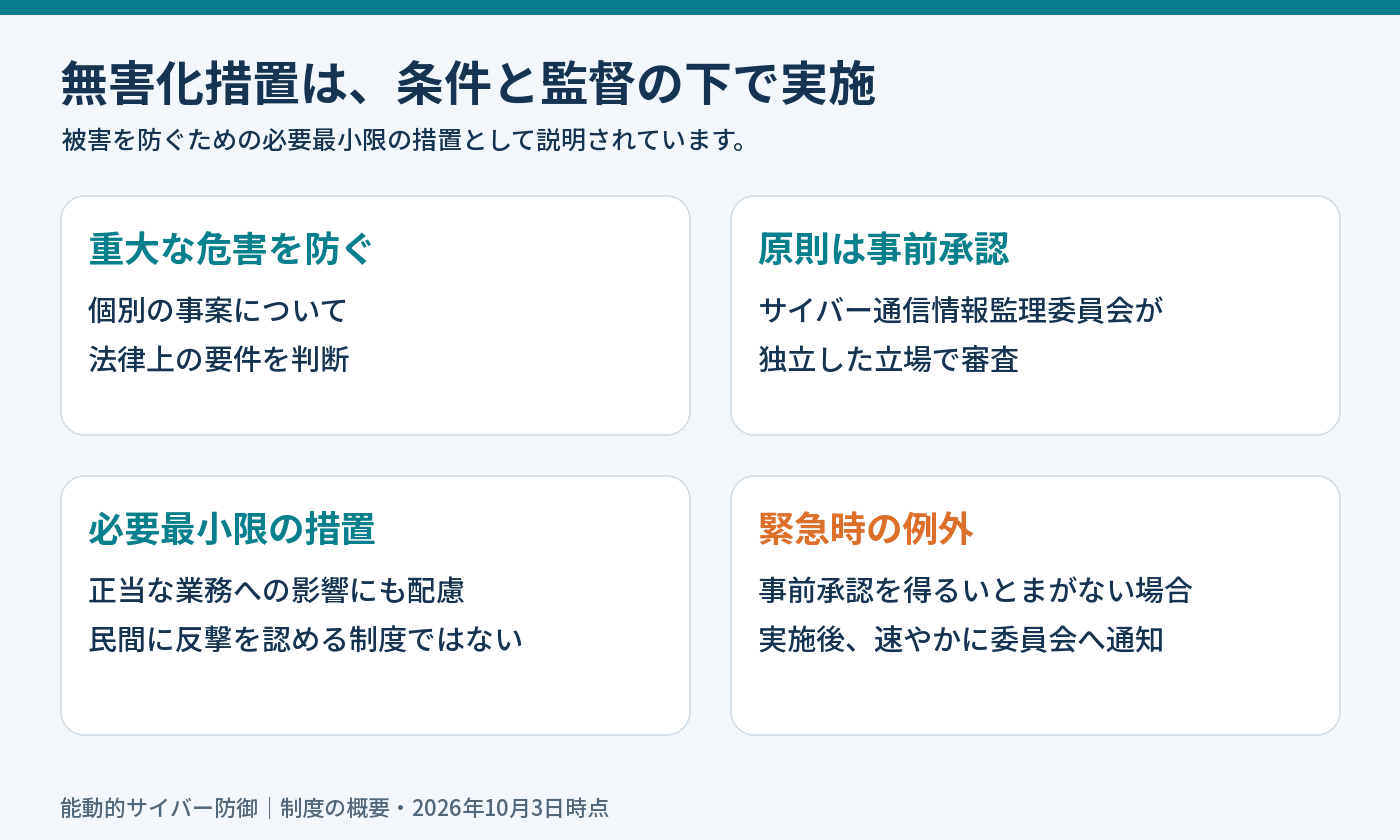
アクセス・無害化措置には、原則としてサイバー通信情報監理委員会の事前承認が必要です。承認を得るいとまがない場合には例外がありますが、その場合も実施後に速やかに通知する仕組みです。
出典:衆議院内閣委員会・2025年4月4日(無害化措置の要件・承認についての政府答弁)
私たちのメールや通話は見られる?
ここは、「通信情報を取得すること」と「人が内容を読んで分析すること」を分けると理解しやすくなります。
政府の説明では、取得した通信情報から、攻撃に関係する「機械的情報」を人が内容を知ることなく自動的に選別し、その対象以外は直ちに消去します。
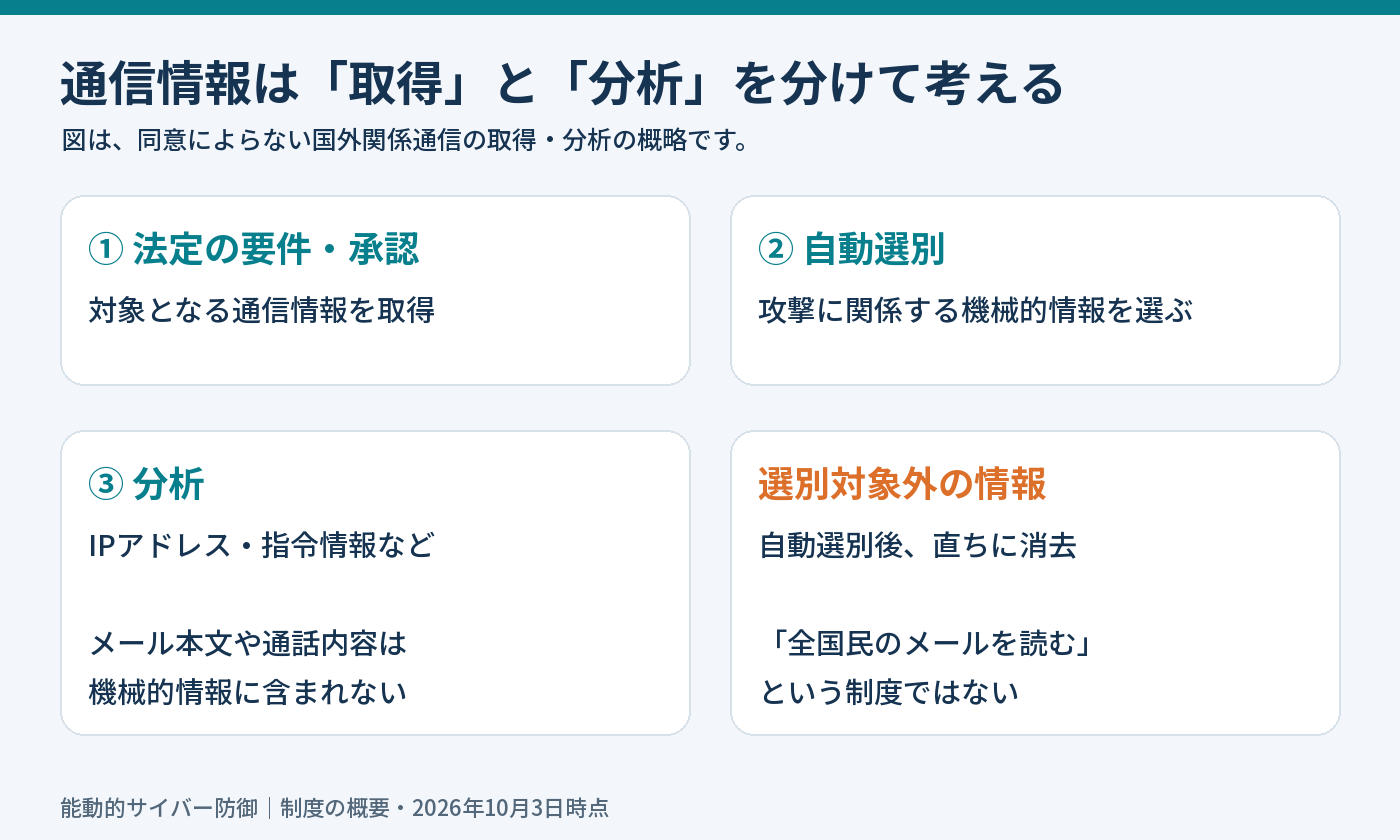
機械的情報とは、例えばIPアドレス、コンピューターへの指令情報、通信の時刻、データの量などです。国会答弁では、メール本文や通話内容など、人と人のやり取りの本質的な内容は機械的情報に含まれないと説明されています。
出典:衆議院内閣委員会・2025年3月19日(機械的情報についての政府答弁)
同意によらない取得の仕組みでは、海外同士の通信や、海外と国内の間の通信が対象です。国内同士の通信は対象にしないと説明されています。ただし、日本に住んでいる人の通信が一切関係しない、という意味ではありません。国外との通信が対象になり得るためです。
出典:国家サイバー統括室・サイバー対処能力強化法の説明資料(通信情報の取得・自動選別)
したがって、「全国民のメール本文を政府が自由に読む制度」という理解は適切ではありません。一方で、通信の秘密やプライバシーに関わる仕組みだからこそ、対象の限定や監督が実際に守られることが重要です。
政府の権限を、誰がチェックする?
サイバー通信情報監理委員会が、独立した立場から審査・検査を行います。役割には、同意によらない国外関係通信の取得の審査・承認、通信情報の取扱いの継続的な検査、アクセス・無害化措置の審査・承認などがあります。
国の対処能力を強めるだけでなく、通信情報の利用や措置の適正さを確認する機関も設けている点が、制度のもう一つの重要な部分です。
普通の人にどんなメリットがある?
一般の利用者にとって身近なのは、電気、通信、交通、金融など、暮らしを支えるサービスへの重大な攻撃を防ぐ効果が期待できることです。サービスの停止が減れば、連絡、移動、支払いといった日常への影響も抑えられます。
これは制度の目的から期待される効果であり、施行後にどれだけ被害を減らしたかを示す実績ではありません。また、個人の詐欺メールやアカウント乗っ取りが、すべて国の無害化措置で解決するわけでもありません。
私たちがニュースを見るときは、「国が何でも守ってくれる」と考えるより、社会を支える仕組みへの重大な攻撃に、政府と民間が協力して備える制度だと捉えると分かりやすくなります。
よくある疑問
ウイルス対策ソフトとは違うの?
違います。ウイルス対策ソフトは主に端末や組織のシステムを守るためのものです。今回の制度は、政府の情報収集・官民連携・法に基づく対処の仕組みです。端末の更新や多要素認証など、身近な対策は引き続き必要です。
無害化措置は、すでに実施されたの?
施行により権限が設けられたことと、具体的な措置が実施されたことは別です。本記事で確認した資料から、個別の実施実績は分かりません。
海外のサーバーにも自由にアクセスできる?
「自由に」とは言えません。法律上の要件や承認、必要最小限という制約があり、外国に関わる措置では国際法との関係も考慮する必要があります。個別の対象について実施できるかを、国名だけで判断することはできません。
ニュースを読むときに押さえたい3点
- 目的は、国や基幹インフラ等への重大なサイバー攻撃による被害を防ぐこと。
- 柱は、官民連携・通信情報の利用・アクセスと無害化措置。施行は段階的。
- 通信情報の利用や無害化措置には、対象の限定と独立機関による監督がある。
次に関連ニュースを見たときは、「どの柱の話か」「制度の施行か、実際の措置の話か」を確認すると、何が変わったのかを読み取りやすくなります。