
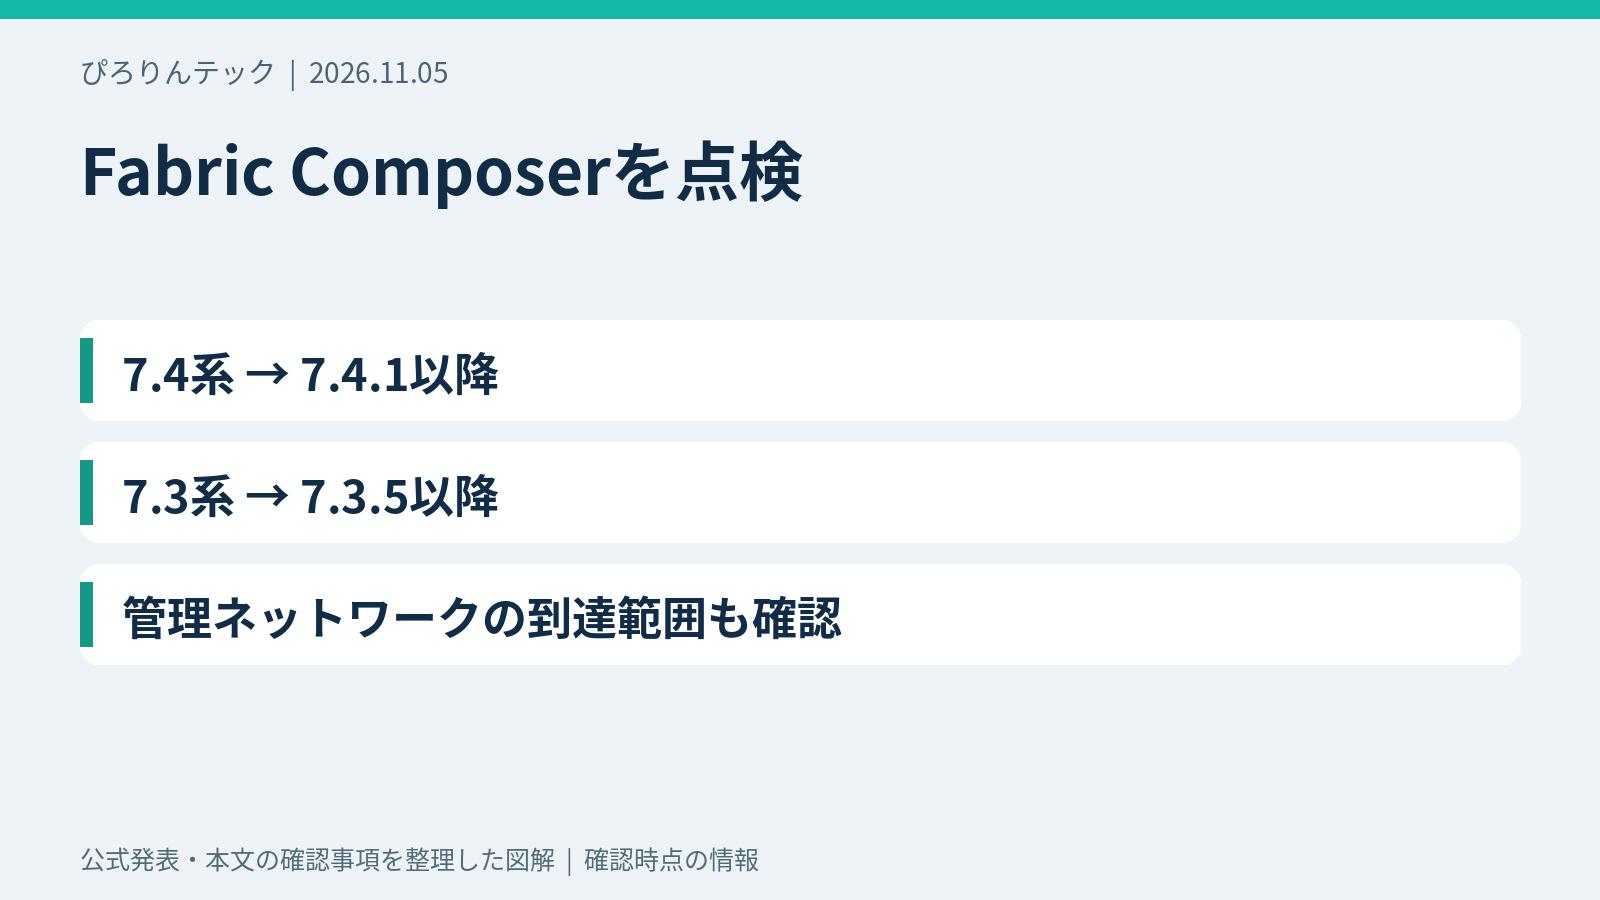


HPE Networking Fabric Composer(AFC)を使っている管理者は、製品とバージョンを確認してください。HPEは11月3日付のHPESBNW05172で複数の脆弱性を公表し、7.4系は7.4.1以降、7.3系は7.3.5以降への更新を強く推奨しています。
Criticalの3件には、プログラムに組み込まれた認証情報や認証回避に関する問題が含まれます。認証前の管理者アクセスやコード実行につながるおそれがあるため、通常のパスワード変更だけで完了と考えないでください。
確認時点:2026年11月5日20時34分 JST。対象はFabric Composerで、HPE・Arubaの全製品が該当するという告知ではありません。国内被害や実悪用の有無は今回確認できていません。
まずFabric Composerの導入有無と版を確認
スイッチ本体の型番だけで判断せず、ネットワークを管理するFabric Composerの稼働環境を確認します。管理画面の製品・版情報、導入台帳、保守業者の構成資料を照合してください。本記事では製品の管理画面を実機確認していないため、具体的なメニュー名は断定しません。
| 系統 | HPEが示す影響版 | 修正版 |
|---|---|---|
| 7.4系 | 7.4.0以下 | 7.4.1以降 |
| 7.3系 | 7.3.4以下 | 7.3.5以降 |
| 保守・サポート終了版 | 未評価のものもあり、安全とは判断できない | サポート中の版への移行を検討 |
HPEは、告知に明記されていない他のHPE Networking製品は対象外としています。更新先はこの告知に基づくものです。実際の作業では、保守条件と現在利用できる版、更新経路を公式サポートで確認してください。
重大な3件は、攻撃者が届く範囲が異なる
| CVE | 問題・影響 | CVSS v3.1 | ネットワーク上の条件 |
|---|---|---|---|
| CVE-2026-95731 | CLIの固定パスワードによる管理者アクセス | 9.8 | 遠隔からネットワーク経由で到達(AV:N) |
| CVE-2026-95732 | OS側の認証回避によるコード実行 | 9.6 | 隣接ネットワークの条件(AV:A) |
| CVE-2026-95733 | 固定認証情報に関連するコード実行 | 9.6 | 隣接ネットワークの条件(AV:A) |
CVSSは技術的な深刻度の指標で、悪用の確認数や自社の感染確率ではありません。AV:Nだから製品がインターネットへ必ず公開されている、AV:Aだから社内では安全、という意味にもなりません。管理インターフェースまでの到達経路を調べる必要があります。
固定認証情報は、通常の管理者パスワードと何が違う?
通常の管理者パスワードは利用組織が設定・変更する認証情報です。一方、固定認証情報の問題は、製品内に組み込まれた値などが認証に使われることに関係します。そのため、普段の管理者パスワードを強くしただけで、別の認証経路の問題まで解消されるとは限りません。
認証回避は、本来必要な本人確認を通らずに保護された機能へ進める問題です。管理対象の設定を扱う製品では、管理ソフトウェア自身への侵害にも備える必要があります。実際にどの管理対象へ影響が広がるかは、自社で与えた権限や構成によって異なります。今回、全スイッチが侵害されたという発表ではありません。
今すぐ確認するのはCLIとWebの到達範囲
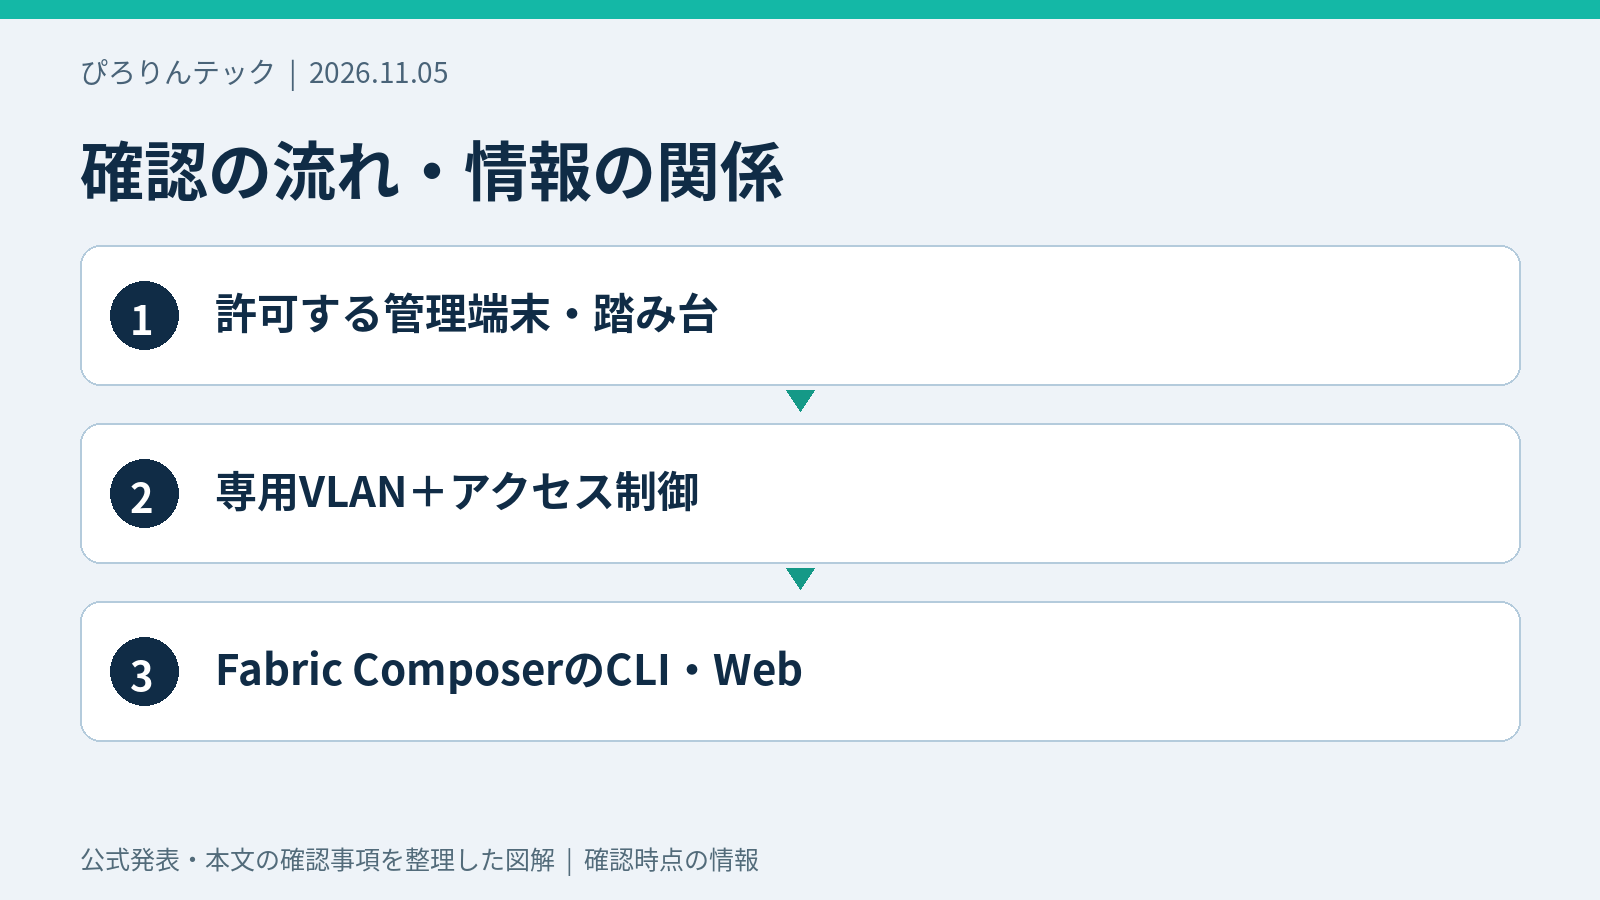
HPEは、CLIとWeb管理インターフェースを専用のレイヤー2セグメント・VLANへ制限し、必要に応じてレイヤー3以上のファイアウォールでも制御することを推奨しています。操作とリソース利用を追跡する記録も挙げています。
| 確認する経路 | 点検内容 |
|---|---|
| インターネット側 | 意図しない公開、転送設定、保守用経路がないか |
| 一般利用者のLAN・Wi-Fi | 業務端末から管理画面やCLIへ不要に到達できないか |
| VPN接続後 | 認証後の利用者すべてに管理ネットワークを開放していないか |
| 保守委託先・踏み台 | 許可する接続元、時間、担当者、操作記録を限定できるか |
| 管理セグメント内 | 別の管理端末が侵害された場合にも到達範囲を抑えられるか |
VLANを作るだけでは、ルーティング経由のアクセスが残る場合があります。設計図だけでなく、許可した管理端末から接続できることと、一般端末などから接続できないことを、承認済みの方法で確認してください。広範囲への無断スキャンや脆弱性の攻撃再現を行う必要はありません。
更新の進め方と、完了後に残す記録
- 製品版、構成、管理対象、保守条件とバックアップ・復旧手順を確認する。
- 対象系統の修正版と更新経路を公式サポートで確認し、作業時間と影響を調整する。
- 更新を実施し、実際に稼働する製品版を確認する。
- 管理ログイン、管理対象の表示、必要な運用処理、監査ログの収集を確認する。
- 接続制限が維持されているかを再確認し、作業記録を保存する。
CLIやWebを制限しても、ソフトウェア内の脆弱性そのものが修正されるわけではありません。更新できるまでの暫定的な露出低減と、修正版の適用を分けて管理してください。告知にはCritical以外の問題も含まれるため、3件だけ対応済みにするのではなく告知全体を確認します。
ログに異常があった場合は、更新だけで調査を終えない
以下は一般的なインシデント対応の確認案です。見覚えのない管理接続、利用者追加、設定変更、ログ収集の停止などがあれば、関係する時刻と接続元を保全し、製品サポートや自組織の対応担当へ相談します。初期化やログ消去を先に行うと、後の調査が難しくなる場合があります。
疑わしい操作がないかは、Fabric Composer側だけでなく、VPN、踏み台、ファイアウォール、管理対象の変更記録も時刻を合わせて確認します。パッチ適用済みという事実だけでは、それ以前の侵害がなかったことは証明できません。必要な認証情報の変更・失効は、調査と復旧計画の中で判断します。
よくある質問
HPEのサーバーやArubaの無線APも全部対象ですか?
今回の対象製品はFabric Composerです。他の製品にもそのまま適用する告知ではありません。製品名と自社の導入ソフトを照合してください。
VPNと多要素認証があれば更新は不要ですか?
不要とは言えません。VPNは到達範囲を絞る手段ですが、VPN接続後や管理セグメント内の経路は別に残ります。メーカー推奨の修正版を適用してください。
攻撃コードが公開されていなければ待てますか?
HPEは告知公開日時点で対象を狙う公開議論や攻撃コードを把握していないと説明しつつ、強く更新を促しています。その記述は現在の悪用不存在の証明ではありません。露出と業務影響を整理して、速やかな更新を計画します。
管理経路の制限と修正版適用をセットで進める
Fabric Composerの版、CLI・Webへ届く接続元、更新後の実稼働版を記録してください。管理ソフトを特別な領域として扱い、一般端末や広いVPN利用者からの不要な到達を減らすことが実務上の要点です。
関連する解説
情報漏えいに関する連絡への対応は、通知を受けたときの確認事項でも整理しています。
出典・更新履歴
資料確認:2026年11月5日20時34分 JST。公表日時と確認日時は異なります。
- HPE Networking・HPESBNW05172 rev.1(署名付きテキスト) — メーカー本文確認
2026年11月5日:初稿作成。








