
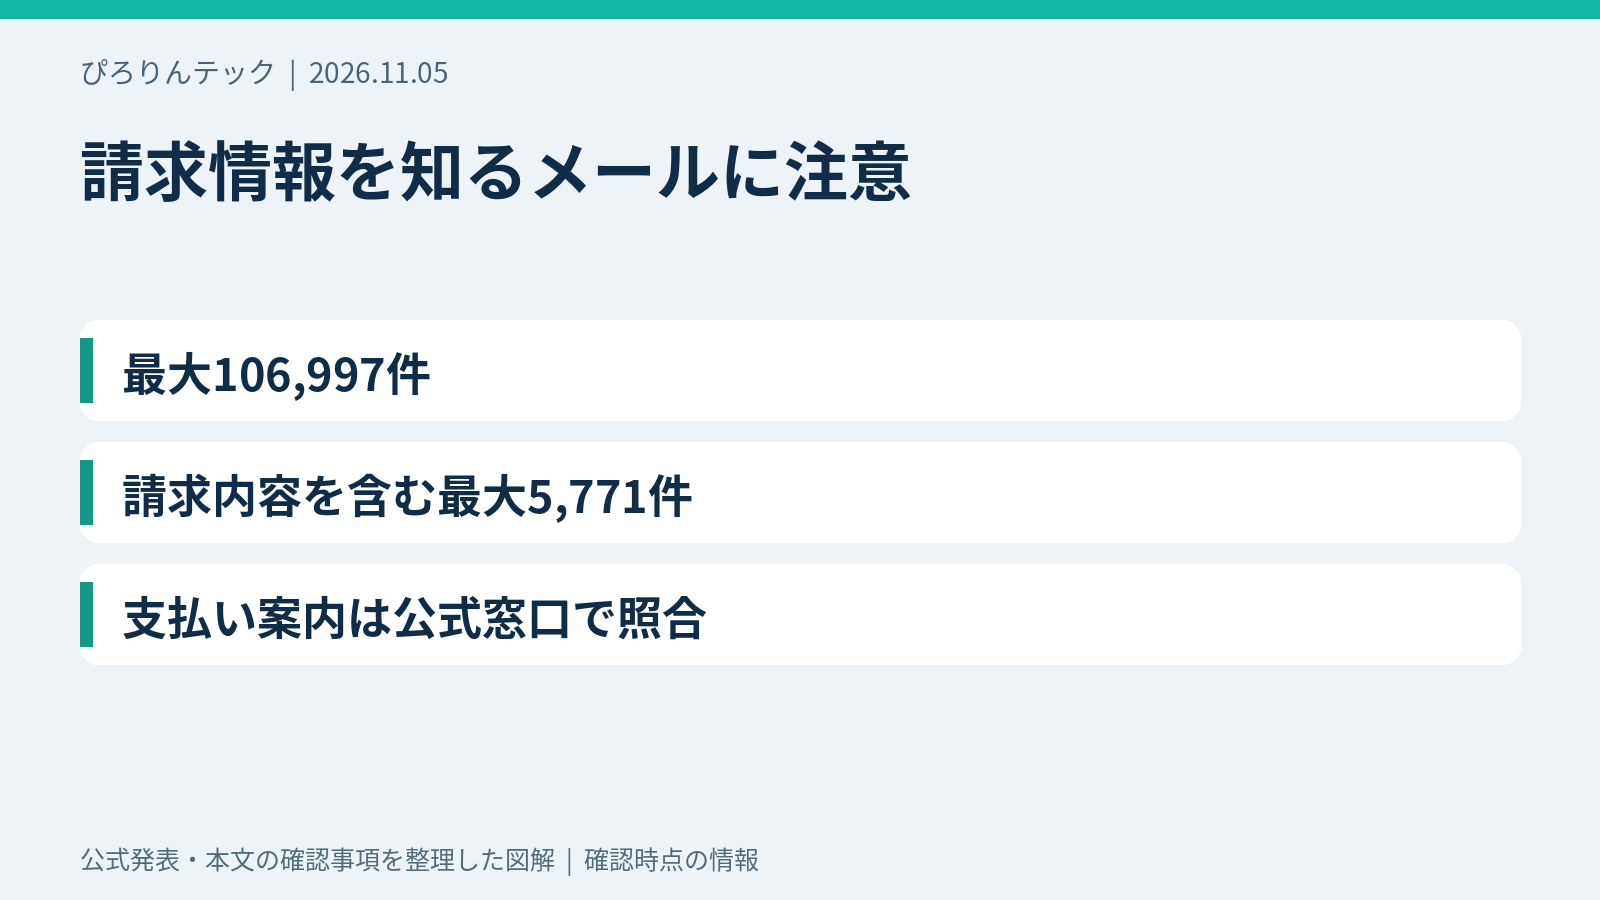


GMOペイメントサービスは11月5日、委託先が利用するアララのメール配信サービスへの不正アクセスに伴い、顧客情報が外部へ漏えいしたと公表しました。対象は最大106,997件で、うち最大5,771件には氏名、請求金額、購入・利用店舗や商品などが含まれます。
対象は、2026年7月20日から10月30日に、委託先の弁護士法人Martial Artsからメール配信の対象となった利用者の情報です。「GMO後払いを使った人全員」や「GMOグループの全サービス利用者」が対象という発表ではありません。
確認時点:2026年11月5日20時34分 JST。対象者には個別にメールで通知する方針です。請求内容を知っているメールでも、送信者が本物とは限りません。内容の確認は、メールのリンクを使わず公式サイトや手元の正規の書類から進めてください。
自分は対象?配信元と対象期間を確認
- 期間内に弁護士法人Martial Artsから関連するメール配信の対象となったか、手元の案内を確認する。
- GMOペイメントサービスの公式発表を自分で開き、個別通知の案内と照合する。
- 対象か判断できない場合は、公式サイトに掲載された窓口から問い合わせる。
過去のメールが見つからない場合も、対象外と即断はできません。個別通知には、どの区分の情報が関係するかを確認する意味があります。通知確認のためにカード番号や認証コードの入力を求めるリンクがあっても、その場では入力しないでください。
106,997件すべてに購入商品や請求金額が含まれるわけではない
| 区分 | 漏えいした情報 | 最大件数 |
|---|---|---|
| メールアドレスのみ | メール配信先のアドレス | 101,226件 |
| 請求内容などを含む | メールアドレス、氏名、請求金額、購入・利用店舗や商品、問い合わせ番号、通知内容 | 5,771件 |
| 合計 | 上記2区分 | 106,997件 |
件数は人数と同じとは限りません。また、請求内容を含む区分の全項目が、個別の利用者についてすべて入っていたかは、この発表だけでは分かりません。氏名や金額を含む区分と、メールアドレスだけの区分を分けて確認しましょう。
購入商品や請求金額が一致しても、支払い案内の真正性は別
一般的な詐欺では、「あなたが買った商品」「請求額」「問い合わせ番号」が合っていると、本物の連絡だと思わせやすくなります。今回の公表は、そうした情報が対象に含まれる点で、メールアドレスだけの流出とは確認の仕方が異なります。今回その手口による被害を確認したという意味ではありません。
| 受け取った案内 | 確認したいこと |
|---|---|
| 振込先が変わった | 手元の正規の請求書や公式窓口で照合する |
| 今日中の支払いを強く求める | メール内の連絡先だけを使わず、請求元へ事実を確認する |
| 返金・補償のためカード情報が必要という | リンクから入力せず、正規窓口へ確認する |
| 既に支払った代金を再請求された | 支払日・方法・控えを整理し、重複送金せず問い合わせる |
本物の請求まで無視し続けると、別のトラブルになる場合があります。不審メールの指示には応じず、正式な請求の有無と支払先を独立した経路で確かめてください。問い合わせ時には必要な情報だけを、正規窓口と確認したうえで伝えます。
何が攻撃された?GMO本体と委託先の範囲を分ける
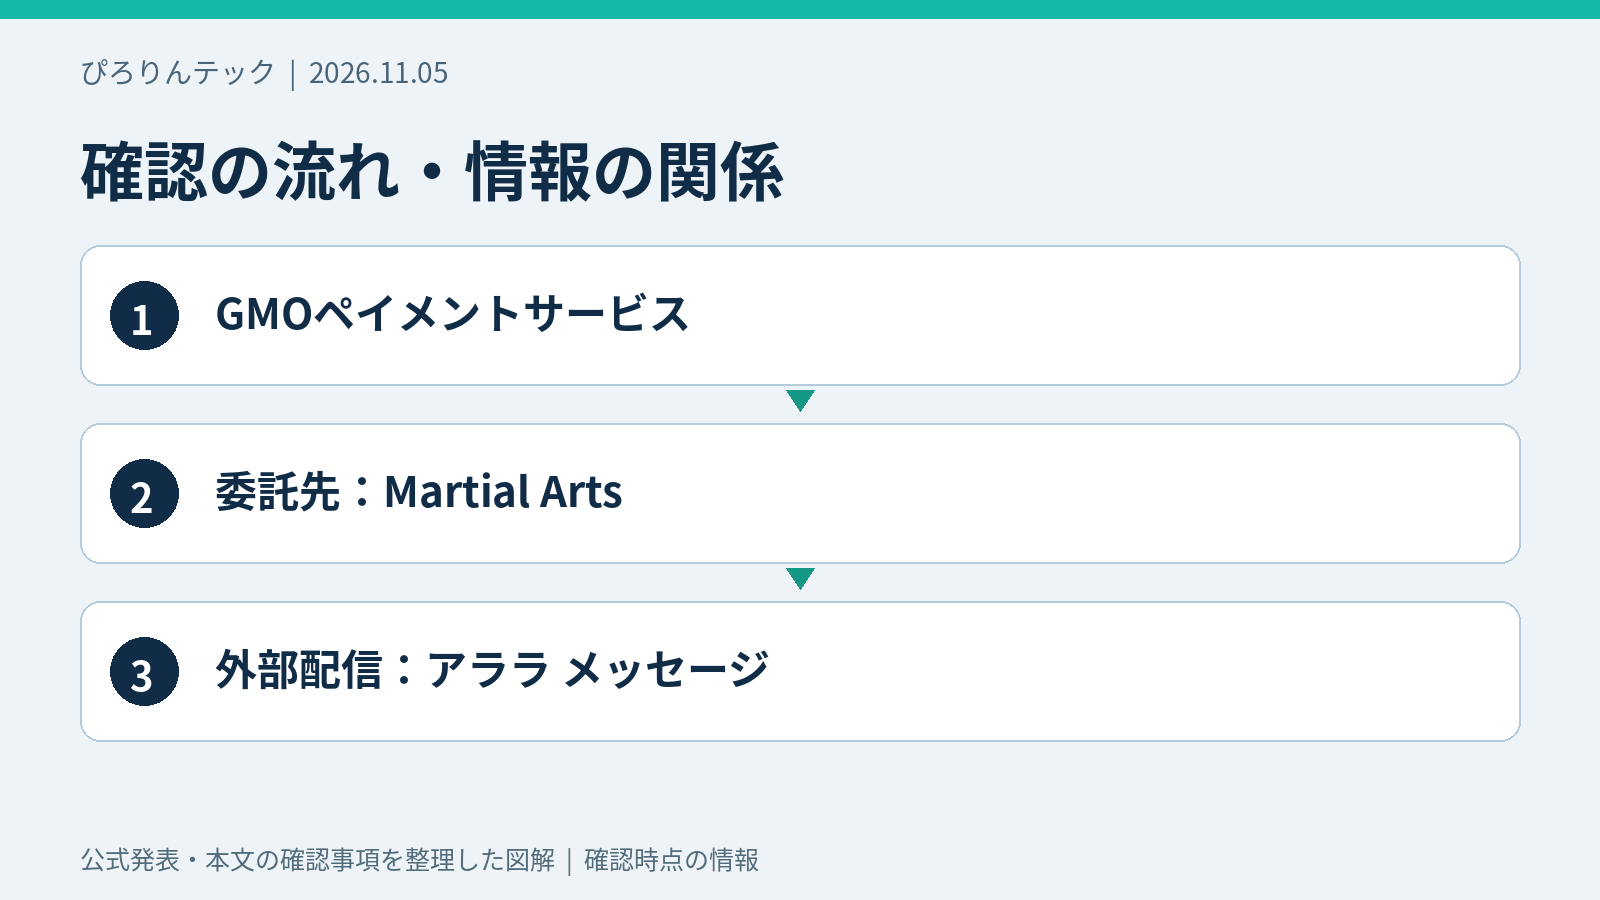
公式発表で示された関係は、GMOペイメントサービスの委託先である弁護士法人Martial Artsが、外部の「アララ メッセージ」をメール配信に使っていたというものです。侵害されたのは外部の配信サービスのサーバーで、GMOペイメントサービスは自社システムおよびサービスへの影響はないと説明しています。
同じGMOという名称の別会社の事故と結び付けたり、今回の発表を決済システム全体の侵害と言い換えたりしないでください。具体的な侵入経路、個別のデータが取り出された操作、補償の有無は、確認した告知では示されていません。
技術解説|宛先リストだけでなく、配信に使うデータも点検
メール配信の仕組みでは、宛先とともに氏名や請求額などを登録し、受信者ごとに差し込む構成が一般にあります。今回の公表だけで、その具体的な保存場所や操作手順までは分かりません。ただし、外部へ渡す情報が多いほど、侵害時に確認すべき項目も増えます。
IT担当者は、配信用リスト、差し込み項目、本文・配信履歴を別々に棚卸ししましょう。以下は一般的な改善案で、今回の原因を断定するものではありません。
- 氏名・商品名・金額などを外部配信サービスへ預ける必要性を項目別に見直す。
- 長期間残った配信データを確認し、契約・法令上の保存要件に沿って削減する。
- 誰がデータを出力できるか、APIキーの権限と利用元を点検する。
- 再委託先まで含めて、事故時の連絡、証跡の受け渡し、削除確認を取り決める。
よくある質問
GMO後払いの支払いは止めた方がよいですか?
同社は自社サービスへの影響はないと説明しています。一律の支払い停止を求めた発表ではありません。不審な案内と正規の請求を分け、疑問があれば公式窓口へ確認してください。
カード情報も漏れたのですか?
今回の告知に列挙された対象項目には、クレジットカード番号はありません。カード情報が漏れたと断定する根拠はありません。一方、偽サイトへ自分で入力した場合は、カード発行会社へ連絡してください。
漏えい通知のメールは開いてよいですか?
対象者にはメール通知する方針ですが、見た目だけで真偽を確定できません。不審な添付ファイルやリンクを開かず、公式発表や正規窓口で内容を確認しましょう。
請求内容の一致より、確認経路を重視する
自分がどちらの情報区分に該当するかを確認し、支払い・返金などの指示は公式窓口で照合してください。詳しい契約情報を知る相手でも、連絡の相手が本物かは別に確認する必要があります。
関連する解説
通知を受けた際の対応は、個人情報漏えいの通知が来たら何をする?も参考にしてください。
委託元ごとの追加発表は、アララの情報流出と影響範囲にまとめています。
出典・更新履歴
資料確認:2026年11月5日20時34分 JST。公表日時と確認日時は異なります。
2026年11月5日:初稿作成。








