
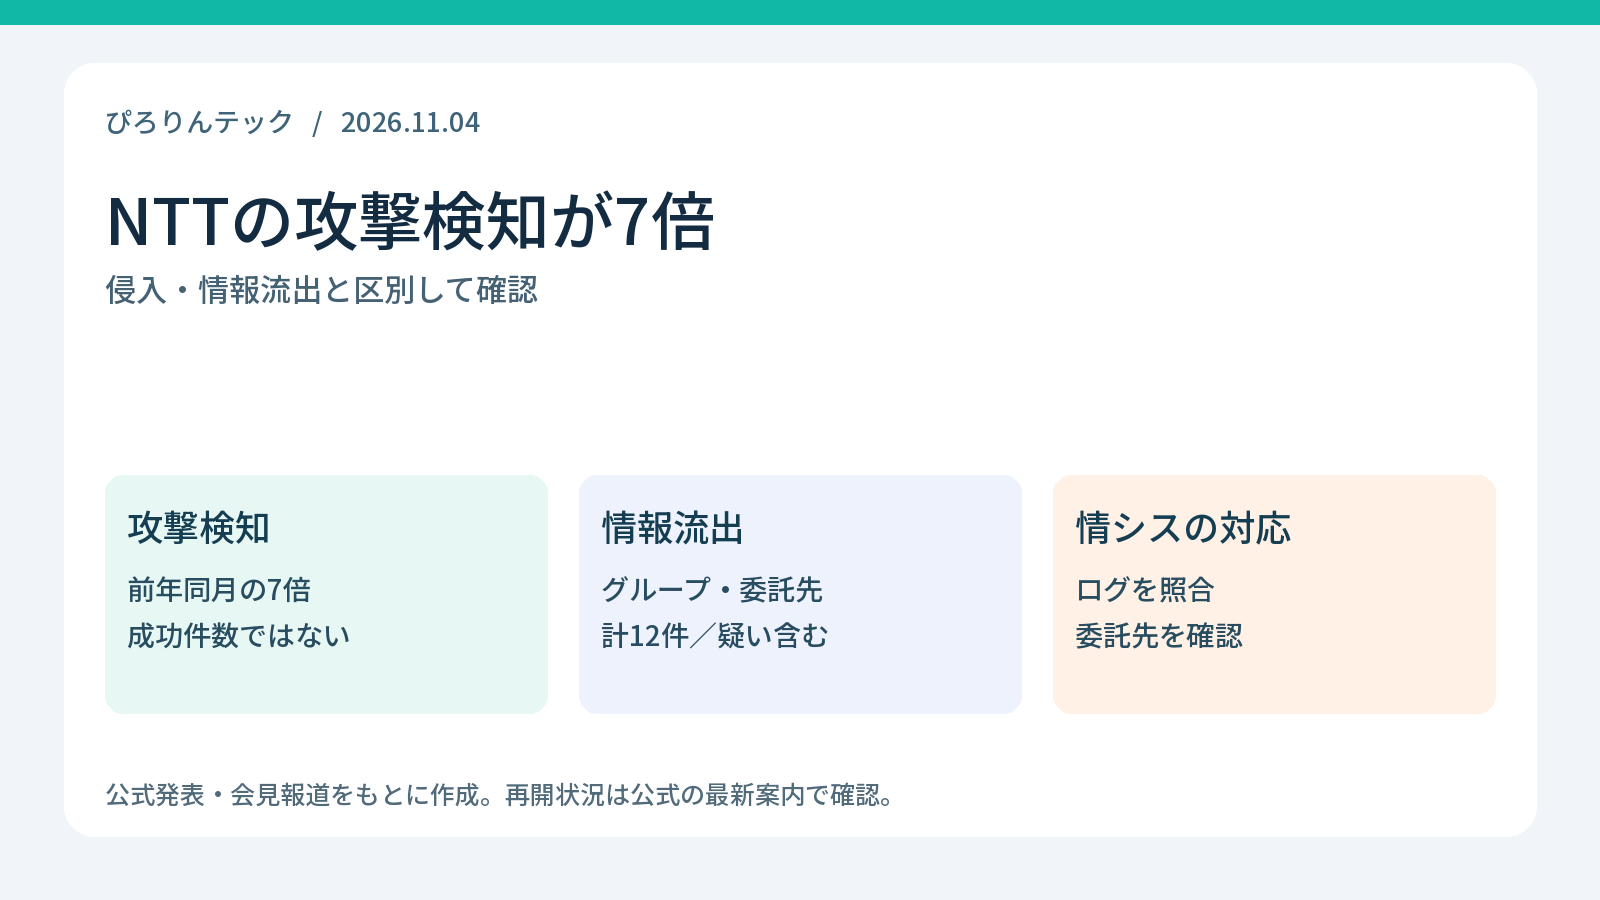


NTTの島田明社長は11月4日の決算会見で、10月の通信サービス関連へのサイバー攻撃の検知数が前年同月の7倍に増えたと説明しました。ケータイ Watchなどが報じています。通信サービスへの深刻な影響は出ていないとの説明です。[1]
7倍になったのは攻撃の「検知数」です。侵入成功や情報流出が7倍になったという発表ではありません。一方、9~10月のグループ会社・委託先では情報流出の事案が計12件と報じられています。漏えいの疑いを含む数字です。[1][2]
企業の担当者が今すべきことは、自社のアラート件数をNTTの数字と単純に比較することではありません。検知された通信が遮断されたか、認証を突破した形跡がないか、委託先に預けた情報へ影響がないかを、別々に確認します。
情報確認:2026年11月04日 19:29 JST。本記事は会見報道と、各社・公的機関の発表をもとにした実務解説です。
「7倍」と「12件」は何が違う?
| 数字 | 対象 | 読み取れること |
|---|---|---|
| 前年同月の7倍 | 10月の攻撃検知数 | 検知された攻撃の増加 |
| グループ内5件 | 情報流出の事案、疑いを含む | 個別サービス等で影響を確認する必要がある |
| 委託先7件 | 委託先側の情報流出事案、疑いを含む | 自社の外に置く情報も点検対象になる |
7倍の算出に用いた実数、検知装置の範囲、同じ攻撃の重複をどう扱ったかは、今回確認した資料では分かりません。したがって、この数字から侵入成功率や、国内全体の増加率は計算できません。
また、12件を全て同じ攻撃者・同じ脆弱性による事故と結び付ける根拠もありません。発表された時期が近くても、侵入経路や発生日が同じとは限りません。
情報流出12件の全容は?確認できた事例と調査範囲
会見報道では、コミックシーモアや太陽光発電遠隔監視サービスが例として挙げられています。[2] 各事案の公式情報も確認しましたが、会見の12件に対応する全企業・全サービスの名寄せはできていません。以下は全12件の一覧ではありません。
| サービス | 個別の公式発表 | 利用者・担当者が見る点 |
|---|---|---|
| コミックシーモア | 10月22日に顧客情報流出に関する報告を掲載 | 自分のアカウントに関する公式通知 |
| エコめがね | 10月30日、情報漏えいの可能性と停止を公表 | ログイン情報への影響、監視・通知の代替手段 |
エコめがねは、Webサーバーに加えてデータベースへの攻撃の形跡を確認し、ID・パスワードなどに漏えいの可能性があると説明しています。発電設備そのものの発電・売電を止める事案ではありませんが、異常を知らせるメールなどに影響があります。[3]
ここから分かるのは、設備が動いているか、監視画面が使えるか、情報が保護されているかは別々の確認事項だということです。自社のサービスでも「業務が止まっていないから情報は安全」と判断しないようにします。
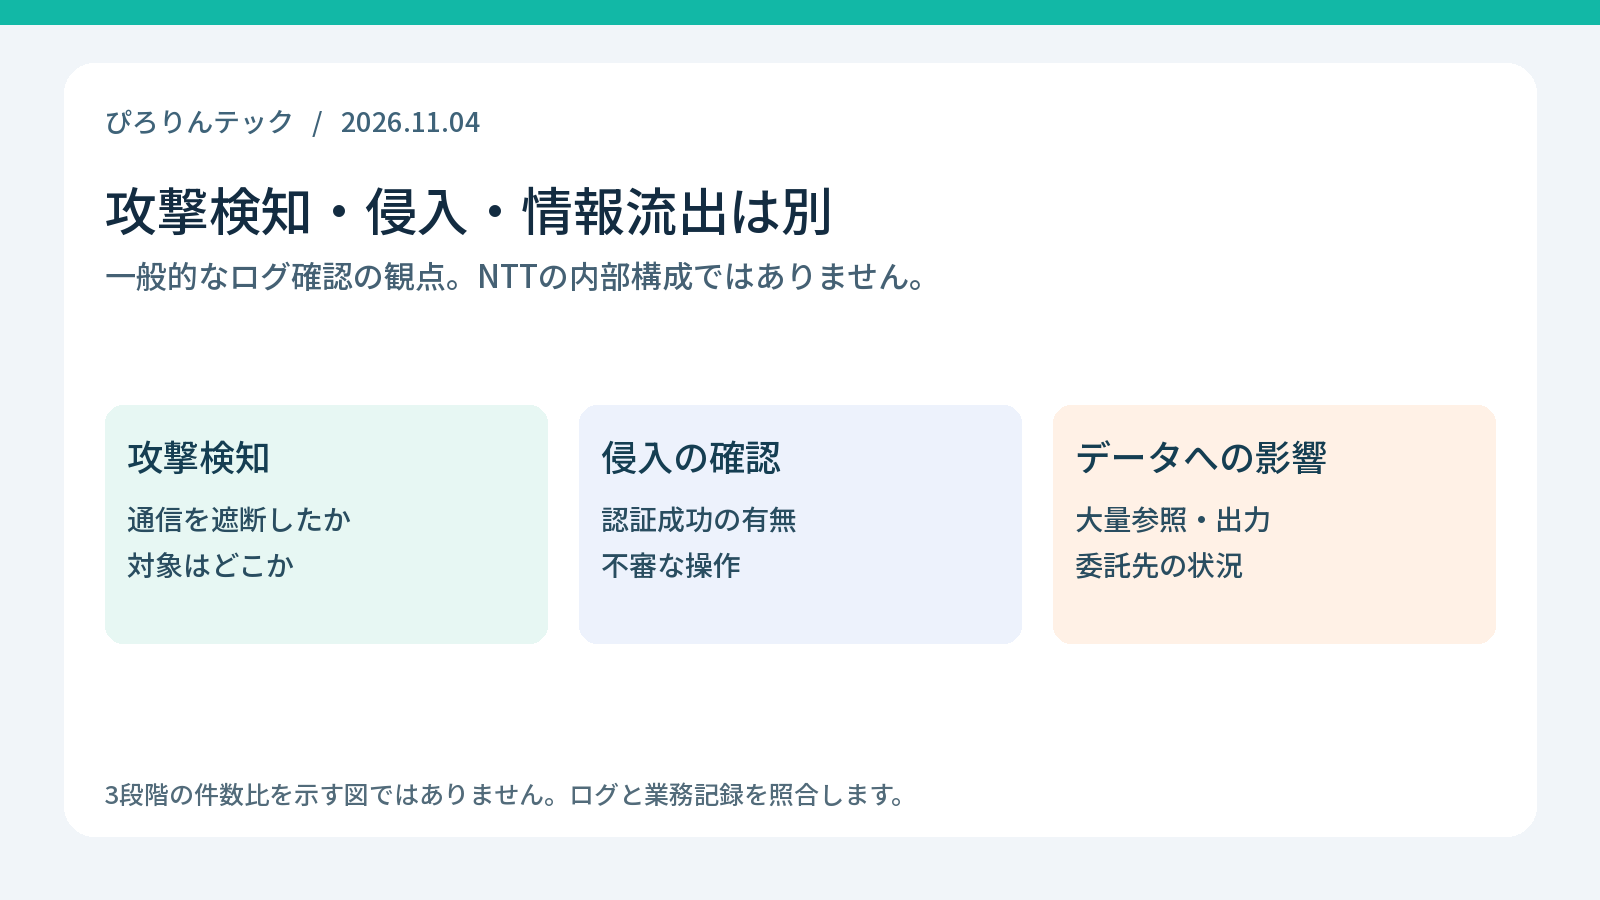
アラートが増えたら、まず遮断と認証成功を分ける
以下は一般的な確認方法で、NTTが採用する監視構成や、今回の具体的な攻撃手法を説明したものではありません。
ファイアウォールやWAFのアラートは、通信の一部がルールに合致したことを知らせるものです。アラートだけを見ても、アプリ側で何が実行されたかまでは分からない場合があります。遮断された通信と、通過後に処理された通信を分けて調べます。
同じ送信元が何度もアクセスすれば、1回の攻撃活動から多数の記録が生まれることもあります。逆に、認証情報を使ったアクセスは、ログインの失敗件数だけを見ていると気付きにくい場合があります。
時刻・対象・アカウントをそろえて照合する
調べるときは、検知時刻、対象のホストやURL、通信元、使われたアカウント、処理結果を記録します。ログごとの時刻が日本時間かUTCかも確認してください。時刻の扱いが違うと、同じ事象を追えなくなります。
| 記録 | 確認すること | 追加で照合する記録 |
|---|---|---|
| 境界の攻撃検知 | 遮断・許可、対象サーバー | Web・アプリケーションログ |
| 認証ログ | 成功・失敗、接続元、普段との違い | アカウントの変更履歴 |
| 管理操作 | 管理者追加、権限・設定変更 | 変更申請と作業記録 |
| データ操作 | 大量参照・出力、対象範囲 | 通常のバッチ処理・業務予定 |
大量アクセスがあっても、正規の月次処理かもしれません。一方、成功したアクセスでも通常業務とは限りません。単独の件数ではなく、利用目的と管理記録を照合することが重要です。
M365でも「人のログイン」だけを見ない
Microsoft Entra IDには、ユーザーのサインインとは別に、アプリ自身の資格情報を使うサービスプリンシパルのサインインログがあります。Microsoftの説明では、アプリのシークレットや証明書を使う認証などが記録されます。[4]
M365の連携アプリを使う企業は、日常のユーザーサインインだけでなく、利用中の連携アプリ、権限、管理担当者、資格情報の期限も整理します。サービスプリンシパルの記録では複数イベントが集約されるため、必要に応じて行を展開して時刻も確認します。閲覧権限、保存期間、利用できる機能は自社契約と設定で確認してください。
委託先対策は「安全ですか」から具体的な質問へ
委託先を確認するときは、抽象的な安全確認だけでは自社の影響範囲が分かりません。預けているデータ、使っている環境、再委託先、事故時の通知先を整理し、次のように質問を具体化します。
| 質問 | 自社が判断したいこと |
|---|---|
| 当社が利用する環境は調査対象か | 自社との関係の有無 |
| 情報の種類と対象期間は何か | 顧客・職員への影響範囲 |
| 認証情報やAPI連携への影響はあるか | 変更・失効が必要なもの |
| いつ、どの手段で続報が来るか | 連絡漏れと対応遅延の防止 |
| 停止中に継続できる手段はあるか | 業務の優先順位と代替運用 |
IPAは2026年の組織向け10大脅威で「サプライチェーンや委託先を狙った攻撃」を2位としています。[5] これは脅威の選考順位です。全事故に占める割合や、今回の12件の原因を表す数字ではありません。
情シスが社内へ報告するときの書き方
「攻撃が増えています」だけでは、現場も経営側も次の行動を決めにくくなります。外部のニュースと自社の確認結果を分け、確認した範囲、残る不明点、次の対応を一緒に伝えます。
例えば「対象サービスは当社でも利用中。提供元に自社環境への影響を照会済み。認証情報の変更要否は回答待ち。停止時は別の連絡手段で業務を継続する」と記録すれば、何を待ち、誰が次に動くかが分かります。未確認の事項は、確認担当と期限を添えて管理してください。
よくある質問
NTT回線を使っているだけで被害の対象になる?
今回の報道だけで、NTT回線の利用者全員が情報流出の対象とは判断できません。利用している具体的なサービスの案内で確認します。
攻撃を検知したら、すぐ全システムを止める?
検知内容と業務への影響に応じて判断します。侵害が疑われる場合は社内の事故対応手順に従い、記録の保全と被害拡大防止を進めます。担当者だけでログを消したり初期化したりしないようにします。
12件の企業名を全部確認できる?
本記事では全12件の対応関係を確認できていません。確認できた個別発表と、会見で示された総数を分けて掲載しています。
攻撃検知数は監視の入口です。自社の対応では、認証の突破、データへの到達、委託先への影響をたどり、業務と情報を守るための行動につなげてください。
関連:NTTデータ委託先の社債関連情報への影響/情報漏えいが相次ぐ背景
出典・確認日時
[1] ケータイ Watch:11月4日の会見報道(7倍、5件、7件)
[2] ITmedia NEWS:会見報道(9~10月の12件)
[4] Microsoft Learn:サービスプリンシパルのサインイン
[6] コミックシーモア:10月22日報告(検索で掲載を確認、本文取得は不可)
確認日時:2026年11月04日 19:29 JST。
更新履歴:2026年11月4日、新規原稿を作成。








