


医療画像を扱うINFINITT PACSのSystem Managerに、コードを実行されるおそれのある2件の脆弱性が公表されています。CERT/CCによると、対象は3.0.11.3と3.0.11.5、修正版は3.0.12.3と3.0.12.5です。医療機関の担当者は、保守業者と導入状況を確認してください。
1件は端末内の更新処理、もう1件はアプリを起動する特殊なリンクに関係します。画像サーバーの製品名だけで対象を判断せず、端末側のSystem Managerも確認する必要があります。[1]
INFINITT PACS System Managerの影響バージョンと修正版
| 項目 | CERT/CCの案内 |
|---|---|
| 対象版 | System Manager 3.0.11.3/3.0.11.5 |
| 修正版 | System Manager 3.0.12.3/3.0.12.5 |
| 識別番号 | CVE-2026-16305/CVE-2026-16306 |
| 原典の公開日 | 2026年11月2日 |
| 悪用の状況 | CERT/CCは悪用の兆候なしと説明 |
PACSは、検査で撮影した医療画像の保管・参照などを担う仕組みです。同じ製品を導入する施設でも、配備構成や更新を担当する範囲は異なります。病院内で使っている端末の一覧と保守契約を確認し、System Managerの版を特定しましょう。
保守業者へは製品名だけでなく、2件のCVE番号を伝えます。対象端末、適用する修正版、実施日時、診療への影響、更新後の確認内容を回答してもらうと、担当者間の認識をそろえやすくなります。
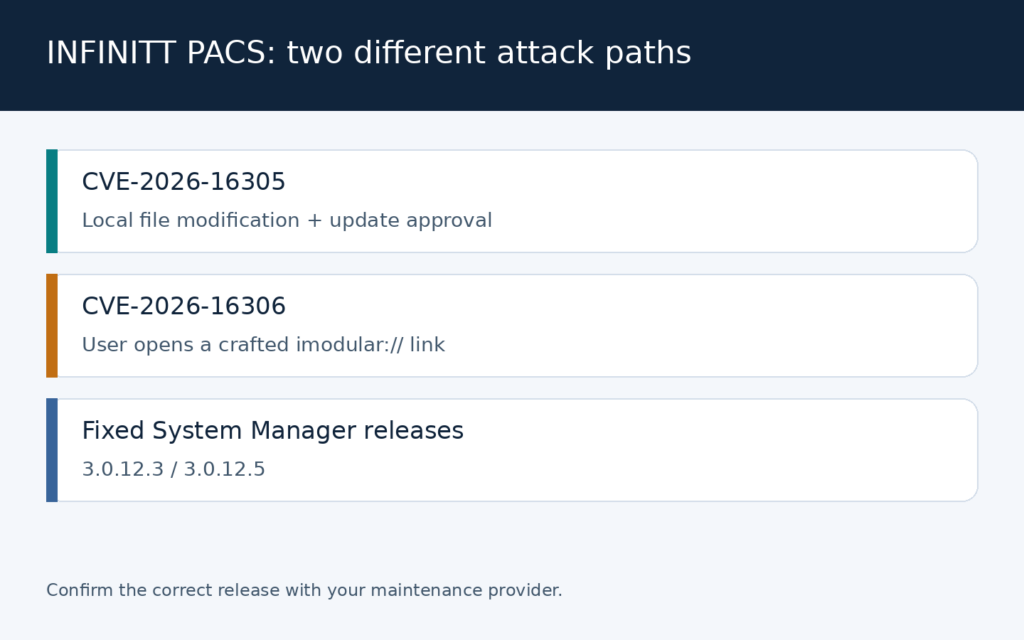
CVE-2026-16305|更新時の命令一覧を書き換えられる問題
CERT/CCは、更新処理が読み込むファイルの権限設定が不十分で、端末上の低権限の攻撃者が内容を書き換えると、更新承認時に管理者権限でコマンドを実行できるおそれがあると説明しています。[1]
一般に、通常の利用者が編集できるファイルを、高い権限のプログラムが命令として実行すると、権限の境界を越えてしまいます。更新プログラム本体だけを保護しても、更新時に読み込む設定や命令一覧を保護しなければ十分ではありません。
この問題の条件を、インターネットから誰でも即座に侵入できる脆弱性と混同しないようにしてください。端末へのアクセスと更新時の処理が関係します。実機のファイルを変更して試すのではなく、保守業者の正式な修正手順で対応します。
CVE-2026-16306|imodularリンクから意図しない処理が動く問題
もう1件は、登録された「imodular://」形式のリンクをアプリが受け取った際の処理に関係します。細工されたリンクを利用者に開かせることで、その利用者の権限でコードが動いたり、攻撃者側への通信につながったりするおそれがあります。[1]
この形式は、WebページのURLと同じ見た目のリンクから、端末のアプリを呼び出すためのものです。一般に、ブラウザーの画面から別のアプリが起動する際には、受け取った内容をそのまま信用せず、許可する操作をアプリ側で確認する必要があります。
利用者への暫定的な案内としては、不審なメールやWebページからPACS関連アプリの起動を促されても、操作を進めず院内の窓口に確認することが考えられます。これは注意喚起であり、正式な製品更新の代わりにはなりません。
医療機関の脆弱性対応|診療を止めずに更新を進める確認手順
まず、対象端末がどの部署にあり、どの時間帯に画像参照へ使われるかを整理します。診察室だけでなく、検査部門、当直、保守用などの端末が確認から漏れないよう、資産台帳と現場の利用状況を照合してください。
次に、更新を一斉に実施できるか、段階的に進めるかを保守業者と相談します。試験用または影響を抑えられる端末で先に確認し、画像の検索、過去画像の参照、検査との紐付けなど、現場が必要とする操作を確かめます。検証項目は自院の利用形態に合わせてください。
実施前には、更新が失敗した場合の連絡先と代替手段を決めます。診療に使う端末を、担当者の判断だけで再インストールしたり、通信をまとめて遮断したりすると、画像の参照や連携へ影響する場合があります。現場の責任者と停止範囲を共有する必要があります。
完了後は、端末ごとの適用結果と残った未更新端末を記録します。保守作業の完了報告だけでなく、実際に必要な診療業務ができるかも確認してから通常運用へ戻してください。
悪用の兆候を確認するときは、患者情報を不用意に持ち出さない
不審なアプリ起動や予期しない外部通信が疑われる場合は、時刻、端末名、表示された内容などを控え、院内の情報システム担当者と保守窓口へ連絡します。取得できるログを保存し、通常の保守作業と照合してください。
相談のために患者画像や画面の写真を一般のメール、個人のクラウド、SNSなどへ送らないようにします。ログや画像の提供が必要なら、組織が認めた経路と範囲を確認してください。脆弱性への対応を進める際も、患者情報を取り扱う手順を守ることが大切です。
INFINITT PACS脆弱性のFAQ
患者画像が流出した事故なのですか?
今回の資料は脆弱性の公表です。特定の病院から患者情報が流出したと確認された発表ではありません。CERT/CCは悪用の兆候がないとしています。
どちらの修正版を入れればよいですか?
CERT/CCは3.0.12.3と3.0.12.5を挙げています。自院に適合する系列や配布物は保守業者に確認し、数字だけで選ばないでください。
出典・公式情報
[1] CERT/CC VU#203719:INFINITT PACS System Manager
確認日:2026年11月4日(日本時間)。停止状況や調査結果は、各社の最新のお知らせもご確認ください。








