

Ivanti Connect Secureが「更新済みで、整合性チェックも異常なし」という場合でも、社内の認証情報への影響は別に確認が必要です。
2026年10月に確認された攻撃では、VPN装置への侵入後、Active Directory(AD)の情報が狙われました。調査したVolexityは、報告された攻撃では、整合性チェックツールで不正な変更を検出できなかったと説明しています。
利用中の組織は、最新の更新案内の確認と、過去に侵入されていないかの調査を並行して進めてください。この記事では、保守業者に聞く項目と、VPNの先にあるAD連携の確認点を整理します。
確認日:2026年10月30日。対象は企業・組織向けのVPNゲートウェイ「Ivanti Connect Secure」です。
まず確認するのは、製品名・稼働バージョン・更新日
保守を委託していても、次の情報は手元に残しておきましょう。「Ivantiを使っている」という回答だけでは対象を絞れません。端末のVPNアプリ名に加え、接続先のゲートウェイ製品を確認してください。
| 確認項目 | 記録する内容 |
|---|---|
| 製品と構成 | ゲートウェイの正式名称、機種、単体/冗長構成 |
| 現在の版 | 稼働バージョンとビルド。冗長構成は両方を確認 |
| 更新履歴 | いつ、どの版から、どの版へ更新したか |
| 外部公開 | インターネットから接続できる期間と公開先 |
| 認証連携 | AD・LDAP・RADIUS・SAMLなどの連携方式と使用アカウント |
現行版だけでなく、外部公開中に使っていた版も必要です。更新前の期間を含めて調査範囲を決めるためです。
10月29日の続報で何が変わった?
Volexityは10月13日、認証回避、コード実行、権限昇格を組み合わせた攻撃を公表しました。10月29日の追記では、権限昇格の脆弱性CVE-2026-111357に対する修正版が公開されたとしています。
同社の報告は、冒頭の追記以外は公開当時の内容です。本文中に残る「権限昇格の修正は今後公開予定」という説明は、10月29日の追記を踏まえて読む必要があります。
CVE-2026-104935は、米CISAも10月13日に既知悪用脆弱性の一覧へ追加しています。机上の危険性にとどまらず、実際の攻撃が確認された問題です。
修正版は「どのCVEに対応した版か」まで確認する
10月中旬の記事に載っている修正版を、そのまま今回の対応完了条件にしないでください。CVE-2026-104935の修正情報と、10月29日に追加された権限昇格の修正情報は、公開時点が異なります。
当記事では、10月29日追加分を含む各系統の修正版番号は未確認です。Ivantiの最新アドバイザリで、使用系統の対象CVEと更新先を確認してください。保守業者には、根拠にした案内の更新日も提示してもらうと確認しやすくなります。
「整合性チェックで異常なし」でも調査が必要な理由
整合性チェックは、装置内のファイルが不正に変更されていないかを調べる手段です。一方、今回の攻撃ではメモリ上の変更やログの削除が使われ、Volexityはツールによる検出の限界を指摘しています。
したがって、チェック結果だけで調査を終えず、装置外に保存したログも確認する方針を保守業者と相談してください。以下は、報告された攻撃を踏まえた当サイトの実務上の確認案です。製品固有の復旧操作はIvantiの手順を優先してください。
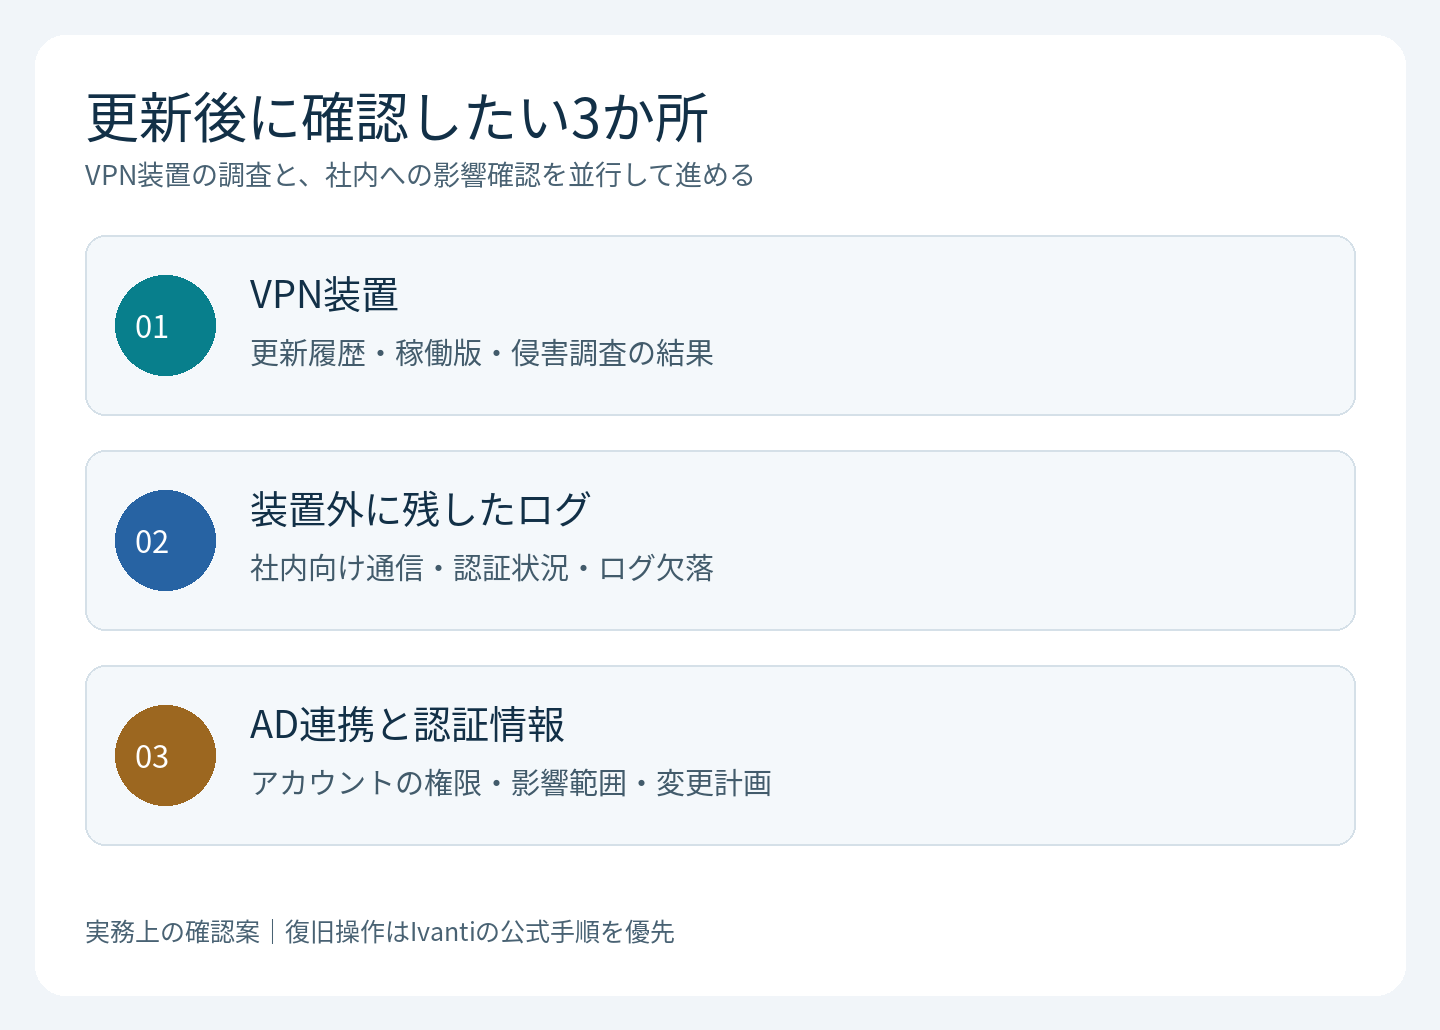
| 確認先 | 担当者・保守業者へ聞くこと |
|---|---|
| VPN装置 | 侵害の可能性をどう評価したか。整合性チェック以外に何を調べたか |
| 外部ログ | VPNから社内への通信、認証失敗・成功の偏り、ログ欠落を確認したか |
| AD・認証基盤 | VPN連携アカウントの利用状況と、読み取り可能な情報の範囲を確認したか |
| 証拠保全 | 再起動・初期化前に、必要なログや調査用データの採取方法を相談したか |
不審な通信が続いている場合は、被害拡大を止める判断が先です。隔離や公開停止、調査用データの採取を、保守業者・対応窓口と並行して進めます。証拠を残すために公開を続ける必要はありません。
AD連携では、アカウントの「読める範囲」を確認する
Volexityの調査では、侵害された連携アカウントを使い、AD内のLAPSのパスワードやBitLocker回復情報などを検索する活動が確認されました。LAPSは端末ごとの管理者パスワードを管理する仕組み、BitLocker回復情報は暗号化したドライブの復旧に使う情報です。
ここから実務上確認したいのは、VPN連携用アカウントに、認証のために必要な範囲を超える読み取り権限がないかです。連携アカウントの権限と、情報へのアクセス状況を確認してください。
| 確認する情報 | 侵害が疑われる場合の相談事項 |
|---|---|
| VPN連携用アカウント | 利用状況を調査し、権限の見直しと認証情報の変更を計画 |
| LAPS管理のパスワード | 読み取り権限と対象端末を確認し、必要なパスワードの再生成を計画 |
| BitLocker回復情報 | 閲覧可能だった対象とアクセス状況を調べ、回復情報の更新要否を検討 |
| その他の保存認証情報 | 装置に保存した情報の種類と利用先を洗い出し、対応範囲を決定 |
変更する順序も大切です。侵害された装置を使い続けたまま認証情報だけ変更すると、新しい情報が再び露出するおそれがあります。装置の隔離・復旧方針を固め、調査で判明した範囲に応じて変更してください。
保守業者へ送れる確認文
次の文面を、製品情報と一緒に送ると確認漏れを減らせます。
Ivanti Connect Secureの2026年10月の脆弱性対応について、現在の稼働バージョン・ビルド、更新履歴、10月29日追加分を含む対象CVEごとの対応状況をご回答ください。更新先の根拠となる公式アドバイザリの更新日もお願いします。あわせて、更新前の侵害調査の実施範囲と結果、整合性チェック以外の確認方法、AD連携アカウントの権限と認証情報への影響、追加の復旧・変更作業の要否をご提示ください。未確認の項目は未確認としてお知らせください。
よくある疑問
PC側のVPNアプリを更新すれば対応できますか?
今回の確認対象は接続先のVPNゲートウェイです。利用者側のアプリ更新だけで終えず、装置の管理者へ対応状況を確認してください。
VPNへログインできていれば、被害はありませんか?
正常に接続できることと、過去に侵入されたかは別です。管理者は更新履歴と調査結果を確認してください。
国内の組織にも被害が出ていますか?
今回参照した一次資料では、日本国内の被害組織や件数は確認できませんでした。
保守業者から「対応済み」と言われたら、何を残せばよいですか?
稼働版、対応したCVE、作業日、侵害調査の範囲と結果を残してください。未確認項目と次の確認予定も記録すると、担当交代後も対応状況を追えます。
参照資料
Ivanti:Security Advisory Ivanti Connect Secure(最新の対象・更新先は公式案内で確認)