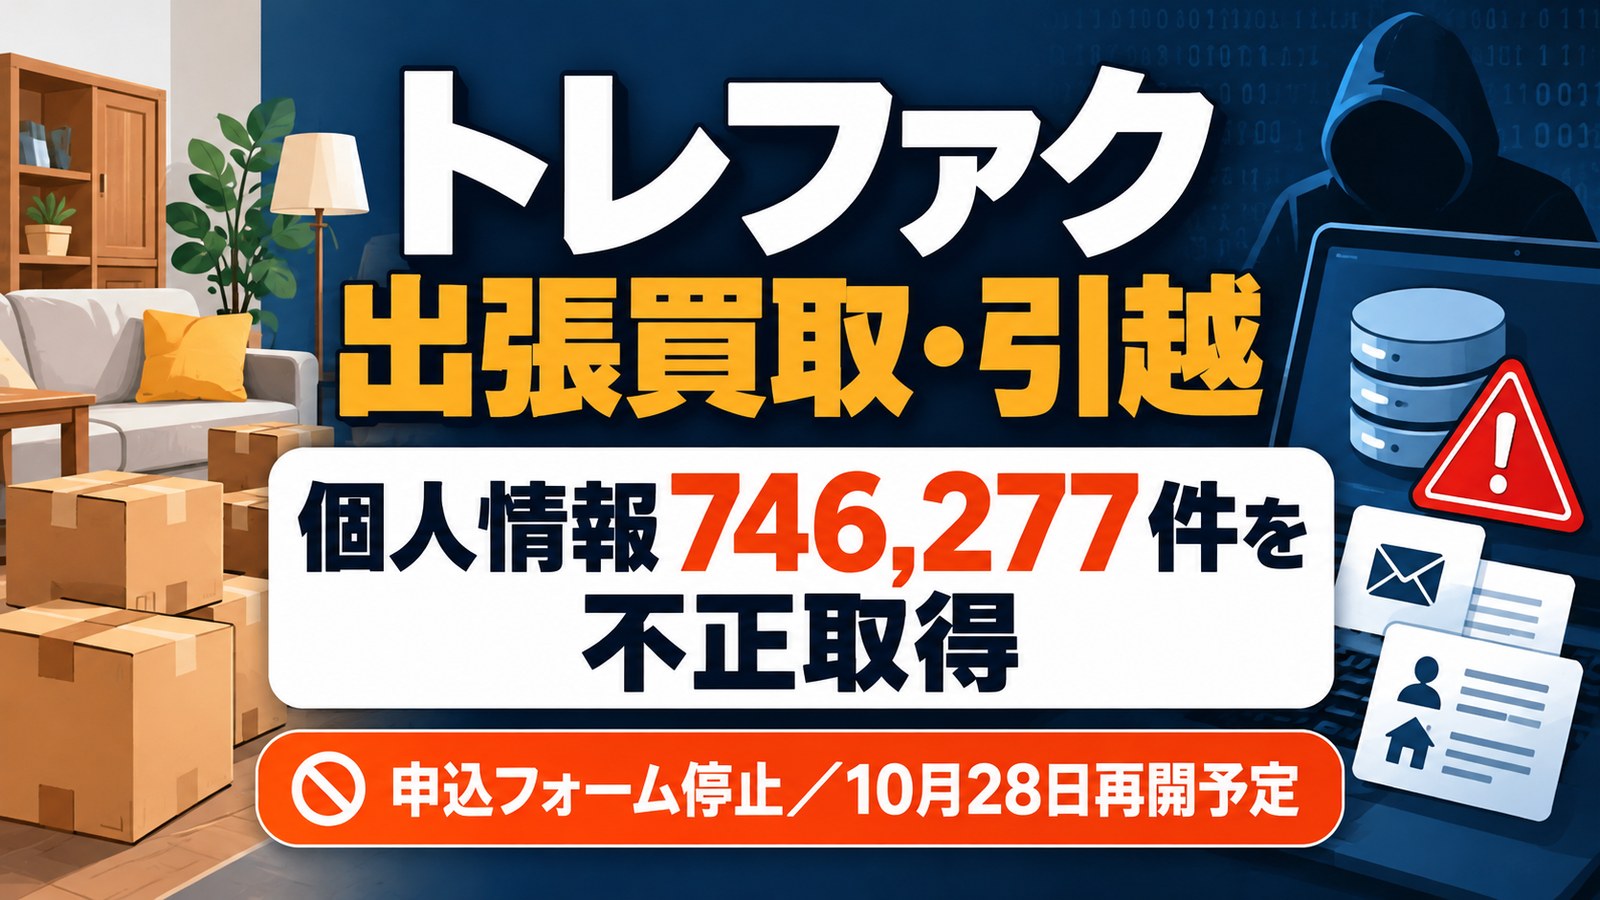


「トレファクの出張買取を申し込めない」「トレファク引越のサイトがメンテナンス中になっている」。
そんな状況について、運営会社のトレジャー・ファクトリーが2026年10月23日に事情を説明しました。
原因は、申込受付などに使っている案件管理システムへの不正アクセスです。同社は、顧客情報746,277件が第三者に不正取得されたことを確認しています。
申込フォームは10月20日から停止しており、10月28日を目途に再開する予定です。ただし、再開には安全対策と確認が必要で、日付が確約されたわけではありません。
この記事では、影響を受けるサービス、漏えいした情報、申込済みの方が確認したい点を公式発表に沿って整理します。
※最終確認:2026年10月24日。掲載内容は10月23日の公式発表・適時開示に基づきます。
トレファク出張買取・引越はなぜ申し込めない?
今回の不正アクセスを受けたのは、「出張買取」と「トレファク引越」の申込みや関連業務で使用する案件管理システムです。
会社が公表した経過は次のとおりです。
| 日付 | 何が起きたか |
|---|---|
| 10月20日未明〜朝 | システムの脆弱性を悪用した不正アクセスが発生 |
| 10月20日10時30分 | 案件管理システムへの外部アクセスを停止 |
| 10月20日11時05分 | 出張買取・トレファク引越などの申込フォームを停止 |
| 10月23日 | 個人情報の不正取得と影響範囲を公表 |
| 10月28日 | 安全対策・確認を経て再開する目途(予定) |
10月24日の確認時点で、トレファク引越のサイトには「ただいま緊急メンテナンス中です」と表示され、サイト閲覧や問い合わせなどの機能が停止していました。
「申込みボタンが押せない」「フォームに進めない」といった場合は、まず公式のメンテナンス案内を確認してください。ブラウザーやスマートフォンの設定を変えても、運営側が停止している受付は再開できません。
漏えいしたのは何の情報?対象は746,277件
10月23日の適時開示では、次の情報が不正取得されたと説明されています。
| 区分 | 件数 | 不正取得された情報 |
|---|---|---|
| 顧客情報 | 746,277件 | メールアドレス。このうち11件は氏名・住所も含む |
| 取引先・従業員など | 750件 | 氏名、メールアドレス |
| 取引先・従業員などの利用端末 | 1,000件 | 氏名、端末識別情報 |
重要なのは、746,277件のすべてで氏名や住所が漏れたわけではないという点です。氏名と住所を含んでいた顧客情報は、このうち11件と発表されています。また、「件数」はそのまま「人数」と同義ではありません。
同社は、今回不正取得された顧客情報にクレジットカード番号、セキュリティコードなどの決済情報は含まれていないと確認しています。顧客情報の漏えい項目としてパスワードも公表されていません。
一方、メールアドレスは不審なメールを送りつけるために悪用されるおそれがあります。カード情報が含まれないからといって、何も注意しなくてよいという意味ではありません。
店舗で買い物した人や公式アプリの利用者も対象?
ここは対象を分けて考える必要があります。
トレジャー・ファクトリーによると、店舗で預かっている顧客情報と、公式アプリで管理している顧客情報は別のシステムにあり、今回の不正取得対象には含まれていません。
つまり「トレファクの店舗で買い物したことがある」という理由だけで、今回の漏えい対象と決まるわけではありません。
一方、出張買取やトレファク引越に申込みをしたことがある方は、今後の個別案内と公式発表を確認しておくとよいでしょう。対象となる申込期間や個人ごとの該当状況について、10月23日の発表だけでは判断できません。
利用者が今しておきたい3つのこと
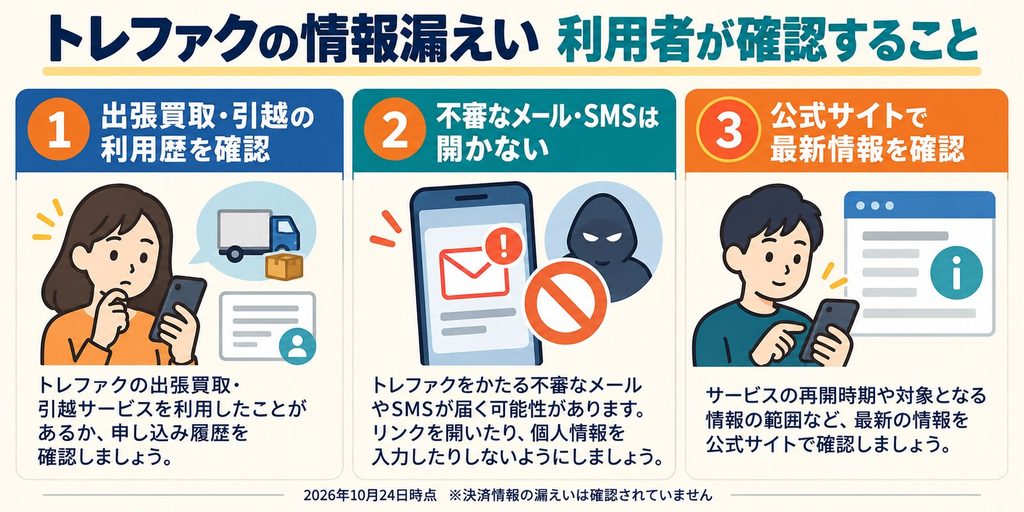
1.過去の申込メールや利用履歴を確認する
まずは「出張買取」「トレファク引越」を利用・申込みしたことがあるか、過去のメールなどを確認しましょう。ただし、利用歴があるというだけで、自分の情報が漏えいしたと確定するわけではありません。
会社は対象者へ必要な情報を個別案内する方針です。専用のお問い合わせ窓口は10月23日時点で設置準備中と説明しています。
カインドオルの別の漏えい事故の専用窓口と混同しないようにしてください。
2.「本人確認」「補償」を装うメールのリンクを押さない
会社は、今回取得された情報がフィッシングなどの不正な連絡に使われる可能性を注意喚起しています。
トレファクを名乗るメールやSMSが届いても、本文中のリンクからパスワードやカード情報を入力せず、自分で公式サイトを開いて確認してください。差出人名が正しく見えるだけでは、本物と判断できません。
なお、現段階で今回の事故に起因する具体的な二次被害は確認されていません。「補償の案内が届いている」などの事実を示す発表も、確認した資料にはありません。こうした表現は、想定される詐欺への注意として挙げています。
3.申込済み・訪問予定の場合は公式の案内を確認する
すでに出張買取や引越を申し込んでいる方は、予約の取り扱いや連絡方法が気になると思います。
ただし、10月23日の公式発表には、既存の予約や訪問予定を一律にキャンセルするとの案内はありません。反対に、すべての予約が予定どおり進むという保証も示されていません。
差し迫った予定がある場合は、申込時の正式な連絡先や、再開後の公式窓口から確認してください。見知らぬ番号から「確認が必要」と連絡が来ても、まず相手の正当性を確かめることが大切です。
原因はデータベースの脆弱性。最近のPHP問題とは別
会社は、データベースへのアクセスに関する脆弱性が悪用されたとみています。具体的な技術的な侵入手順や脆弱性の名称については、引き続き調査中です。
2026年10月にはPHPの脆弱性を受けて国内のWebサービスが相次いで停止しましたが、トレファクは今回の不正アクセスと直近のPHP脆弱性に関連がないことを確認したと明言しています。
したがって、「PHPが原因で顧客情報が漏えいした」と説明するのは正確ではありません。
関連記事:PHPとは?脆弱性で何が起きる?サイトが止まる理由を図解でやさしく解説
8月の「カインドオル」情報漏えいとは別の事故
トレジャー・ファクトリーのグループでは、8月にも連結子会社カインドオルで不正アクセスが発生しています。
前回はスタッフのアカウント情報を盗むフィッシングが原因でした。今回はデータベースへのアクセスに関する脆弱性の悪用で、侵入経路が異なります。
同じグループで短期間に事故が続いたため、会社は認証管理だけでなく、脆弱性診断やWebアプリケーションの防御なども含めて対策を強化するとしています。
カインドオルの事故で漏えいが確定した対象者数と、今回の出張買取・引越の746,277件は混同しないよう注意が必要です。
関連記事:カインドオルで13万6,464人の情報漏えいが確定|トレファク子会社、対象確認と対処法
よくある質問
Q.10月28日になれば必ず申し込めますか?
いいえ。10月28日は安全確認を経た再開の目途です。再開完了の発表ではないため、利用前に公式の状況を確認してください。
Q.トレファクのアプリを使っただけでも対象ですか?
会社は、公式アプリで管理する顧客情報は今回の不正取得対象に含まれていないと説明しています。ただし、同じ方が別途、出張買取や引越サービスを利用していた場合の個別の該当状況までは分かりません。
Q.今すぐパスワードを変更する必要がありますか?
今回、顧客情報として公表された漏えい項目にログインパスワードは含まれていません。10月23日の発表には、一律のパスワード変更を利用者に求める案内はありません。
ただし、不審なサイトにパスワードを入力してしまった場合は、そのサービスの公式サイトから変更し、同じパスワードを使うサービスも確認してください。
Q.補償や問い合わせ窓口はありますか?
10月23日の発表では、専用窓口は設置準備中です。補償の有無や内容については確認した発表に記載がなく、現段階では分かりません。今後の公式案内で確認してください。
まとめ:サービス再開と個別通知を公式サイトで確認
今回確認されたのは、出張買取・トレファク引越の案件管理システムへの不正アクセスと、顧客メールアドレスを中心とする746,277件の情報の不正取得です。
出張買取や引越を利用したことがある方は、公式の案内を確認し、トレファクを名乗る不審なメールやSMSには注意してください。サービスは10月28日を目途に再開予定ですが、確定ではありません。
確認した公式資料