

最終確認:2026年10月20日(日本時間)
株式会社hokanは10月19日、「hokan出納」への不正アクセスで、利用企業から預かる情報の一部が外部へ漏えいしたと公表しました。影響を確認した利用企業は2社で、両社への個別報告は完了しています。
保険代理店向けのサービスと聞くと、口座番号や病歴まで流出したのかが気になります。第一報では、これらを保存する項目からの漏えいは確認されていません。分かっている範囲と、代理店側で確認すべき事項を整理します。
「hokan出納」の事故で、どのサービスが対象?
| サービス・情報 | 10月19日第一報の確認状況 |
|---|---|
| hokan出納 | 利用企業2社の情報漏えいを確認 |
| 上記2社以外の出納利用企業 | 情報漏えいは確認されていない |
| hokan CRM・hokan People | 不正アクセスは確認されていない |
| 契約者のカード番号・銀行口座番号・病歴 | 対象データの項目定義上、該当項目からの漏えいは確認されていない |
| 漏えいデータの詳細・件数 | 調査中 |
hokan出納は、請求書発行や入出金照合、保険料精算などを扱うクラウドサービスです。顧客・契約管理のhokan CRM、人事管理のhokan Peopleとは製品が異なります。
何が起きた?入口はアカウント登録機能
hokanの説明では、認証基盤として使うシステムのアカウント登録機能を通じて第三者が不正アクセスしました。初動対応後にアクセス記録の調査を広げ、データ取得を示す記録を確認。10月14日22時28分ごろに漏えいの事実が判明しました。
同社は、攻撃元IPアドレスの遮断、登録機能の停止、不正に作成されたアカウントの停止・削除を実施しています。具体的な設定や脆弱性の名称、詳しい攻撃開始時期は第一報に示されていません。
保険契約者は、まず契約先代理店からの案内を確認
第一報だけでは、個々の保険契約者が対象かどうかは判定できません。契約先代理店から案内を受けた場合は、対象になった情報項目と必要な対応を確認してください。2社という数字は利用企業数で、契約者数ではありません。
保険の担当者を名乗ってカード番号や口座情報の再登録を求める連絡があれば、メールやSMSのリンクで入力を始めず、普段利用している代理店の連絡先で確かめてください。
利用代理店がhokanに聞いておきたいこと
個別報告を受けた代理店では、通知された対象範囲を起点に、次の質問を整理すると顧客対応の準備につながります。
| 確認すること | 質問の例 |
|---|---|
| 対象データ | どの期間・どの契約・どの項目が取得されたのか |
| 不正アカウント | 作成時刻、停止時刻、付与された権限は分かるか |
| データ操作 | 閲覧・検索・出力・取得の記録をどこまで特定できたか |
| 必要な対応 | 利用者側の設定変更や認証情報変更が必要か |
| 続報の連絡 | 追加調査の結果は、誰にどの方法で通知されるか |
アカウント登録・ログイン・権限は分けて点検する
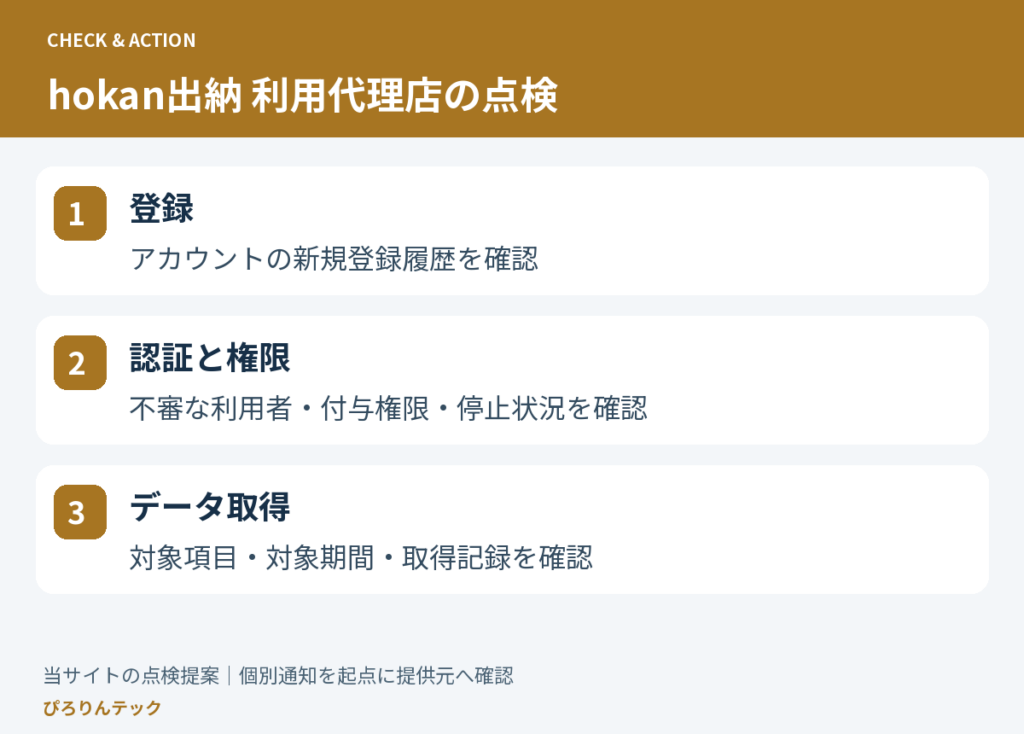
クラウドサービスの点検では、「誰がアカウントを作れるか」「どう本人確認するか」「ログイン後に何を見られるか」を分けると、確認事項が具体的になります。多要素認証を有効にしていても、新規登録や権限付与の運用まで点検が済むわけではありません。
自社側で管理する利用者一覧についても、在籍者と委託先の実在する担当者にひもづくかを確認してください。不要なアカウントを停止する際は、関連する登録・操作記録を残しておくと、後からの確認に使えます。
次の続報で確認したいポイント
第一報の時点で漏えい自体は確認され、詳しい対象項目・件数の調査が続いています。続報では、個別通知の対象、漏えいデータの確定範囲、再発防止策、利用企業に求められる操作の有無を確認してください。