


Peach(ピーチ・アビエーション)は2026年11月20日、メール配信の委託先で不正アクセスがあり、顧客情報899万7,106件が漏えいしたと発表しました。対象にはメールアドレスや氏名、旅程などが含まれます。対象者へは同日から登録メールアドレス宛てに順次連絡しています。
Peachの発表では、予約・予約変更・運航への影響はありません。 一方、空港などで運航の乱れがあった際に使う返金フォームは停止し、返金が必要な場合は代替の運用で対応するとしています。クレジットカード情報とパスポート情報は漏えい対象外です。Peachの公式発表(PDF)
Peachの情報漏えい、自分は対象?まず確認する場所
| 気になること | 確認する場所 |
|---|---|
| 漏えいの対象か | 登録メールの受信箱と迷惑メールフォルダ |
| 予約や搭乗予定はどうなるか | Peach公式サイトの予約確認・運航状況 |
| 欠航や運航の乱れで返金されるか | 航空券を購入した窓口の公式案内 |
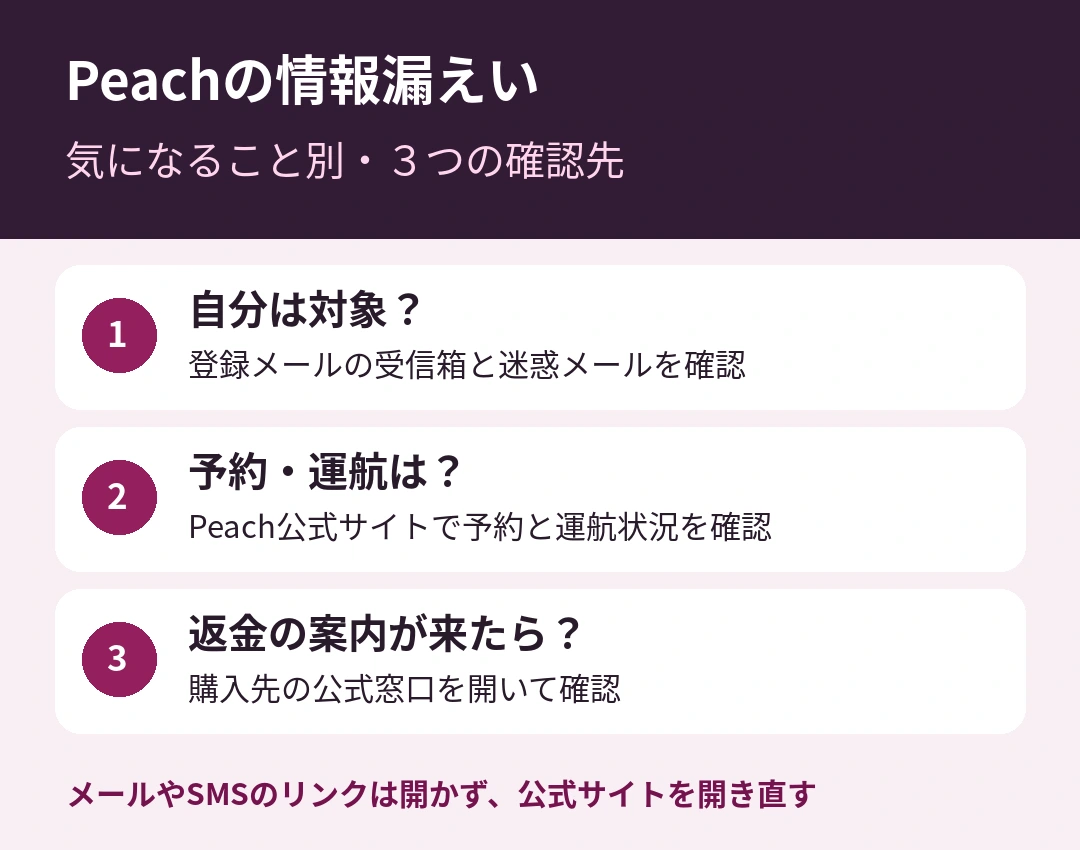
まず、Peachの予約や会員登録に使ったメールアドレスを確認します。複数のメールアドレスを使い分けていた場合は、過去の予約確認メールを探すと、どのアドレスを使ったかを確認できます。家族や同行者が手配した場合は、予約時に登録した連絡先の受信状況を予約者に尋ねてください。
個別通知は順次送られるため、届いていない段階では対象外と判断できません。Peachの11月20日付発表には、対象となる予約時期や、メールアドレスを入力して対象かどうかを照会する専用ページの案内はありません。登録先がすでに使えない場合や、同行者の情報が対象か確認したい場合は、Peach公式サイトから問い合わせ窓口を開いて確認してください。
返金メールが来たら、予約と払い戻しをどこで確認する?
近日中に搭乗する場合は、公式サイトで予約内容と運航状況を確認してください。今回停止した返金フォームは、空港で運航が乱れた際などに使用するものです。返金の可否や手続きは、購入先の公式窓口で、実際の便と予約内容をもとに確認します。旅行会社や予約サイトで購入した場合は、購入時の控えからその窓口を確認してください。Peachの発表には、代替対応で使う具体的な手続きの案内はありません。
「欠航のため返金する」「搭乗前に登録情報を更新してほしい」といったメールやSMSが届いても、そのリンクや添付ファイルは開かず、公式サイトを別に開き直してください。氏名や旅程が文面に書かれていても、それだけで送信元が本物かは判断できません。電話でカード番号や認証コードを求められたら、いったん切って公式窓口の案内を確認します。すでにカード情報を入力した場合は、カード裏面や公式アプリから発行会社へ連絡してください。
漏えいした情報と対象件数
| 公式発表の区分 | 内容 |
|---|---|
| 対象として公表された情報 | 氏名、生年月日、性別、住所、電話番号、メールアドレス、旅程 |
| 対象外と明記された情報 | クレジットカード情報、パスポート情報 |
| 対象件数 | 899万7,106件。人数や項目別の件数は発表資料に記載なし |
公式資料では、旅程に含まれる具体的な項目や、各利用者についてどの情報が漏えいしたかという内訳は示されていません。11月20日の発表時点で、Peachは本件に伴う不正利用や二次被害を確認していないと説明しています。メールマガジンや一部の自動通知メールも停止対象で、失効するピーチポイントのお知らせが例に挙がっています。期限が気になるときは通知を待たず、公式サイトから保有ポイントを確認してください。
なぜメール配信サービスから旅程が漏えいしたのか
メール配信サービスには、宛先に加え、配信対象の選択や通知内容の差し込みに使う情報を登録できるものがあります。預けた項目が多ければ、配信先データが漏えいしたときに影響する情報も増えます。Peachは今回、ユミルリンクの「Cuenote FC」をメールマガジンや各種通知に使っていたと説明し、漏えい項目に旅程を挙げています。旅程をどの配信処理に使っていたかは公表資料で確認できません。
ユミルリンクの第三報は、同社の調査全体で管理画面の正規のデータ出力機能も悪用されたと説明しています。Peachのデータがどの経路で持ち出されたかは、両社の公表資料からは確認できません。また、第三報の約4,786万件はCuenote FC全体で確認した配信先情報の延べ件数です。Peachの発表件数とは集計範囲が異なります。ユミルリンクの第三報
配信を委託する企業では、送信に必要なデータ項目と保存期間を棚卸しし、誰が配信リストを一括出力できるかを確認します。事故調査に備えるなら、認証履歴に加え、出力したアカウント・日時・件数が操作ログで追えるか、委託先との連絡手順でどこまで情報を得られるかも確認しておくと役立ちます。
いつ発生し、いつ通知が始まった?
- 10月16日 ユミルリンクがアカウントの異常を検知し、調査を開始。
- 10月18日 Peachの発表資料に記載された委託先での発生日。
- 11月6日 Peachが発表資料に記載した影響範囲の確定日。
- 11月20日 Peachが事故を公表。対象者への通知を順次開始し、個人情報保護委員会へ報告済みと説明。
よくある質問
カード再発行やパスワード変更は必要?
カード情報は対象外と公表され、Peachのパスワードは公表された対象項目に記載されていません。Peachの公表資料に一律の再発行・変更の案内はありません。不審なサイトにパスワードを入力した場合は、公式サイトから変更し、同じパスワードを使っているサービスでも変更してください。
旅行会社で予約した場合も対象になる?
Peachの公式発表には、予約経路ごとの対象範囲は記載されていません。予約時にどの連絡先を登録したかを購入先で確認し、漏えいについてはPeachの公式案内を確認してください。
関連記事 Cuenote FC全体の漏えいと対処 / ソースネクストの漏えい通知と対処。同じCuenote FCを利用していた別企業の事例
10月に公表されたPeachの予約関連メール障害(対象情報約189万件)は、別の委託先で発生した事故です。今回は11月20日に公表されたユミルリンクの事案を扱っています。
出典・更新履歴 2026年11月21日(日本時間)にPeachの11月20日付発表とユミルリンクの11月11日付第三報を確認し、初稿を作成。








