
2026年10月5日、大阪公立大学は、10月2日未明から続いていた大規模なシステム障害について、ランサムウェアによるサイバー攻撃を受けたとみられると明らかにしました。報道では約500台のサーバーが停止し、サーバーには在学生・卒業生・教職員など少なくとも約13万人分の個人情報が保存されていたとされています。個人情報が実際に外部へ流出したかどうかは、10月5日時点では調査中です。
私は小規模な法人で、PC・ネットワーク・セキュリティを実務で担当しています。このニュースで一番重く受け止めたのは、「バックアップデータの多くも暗号化され、利用できない状態」と報じられた点です。
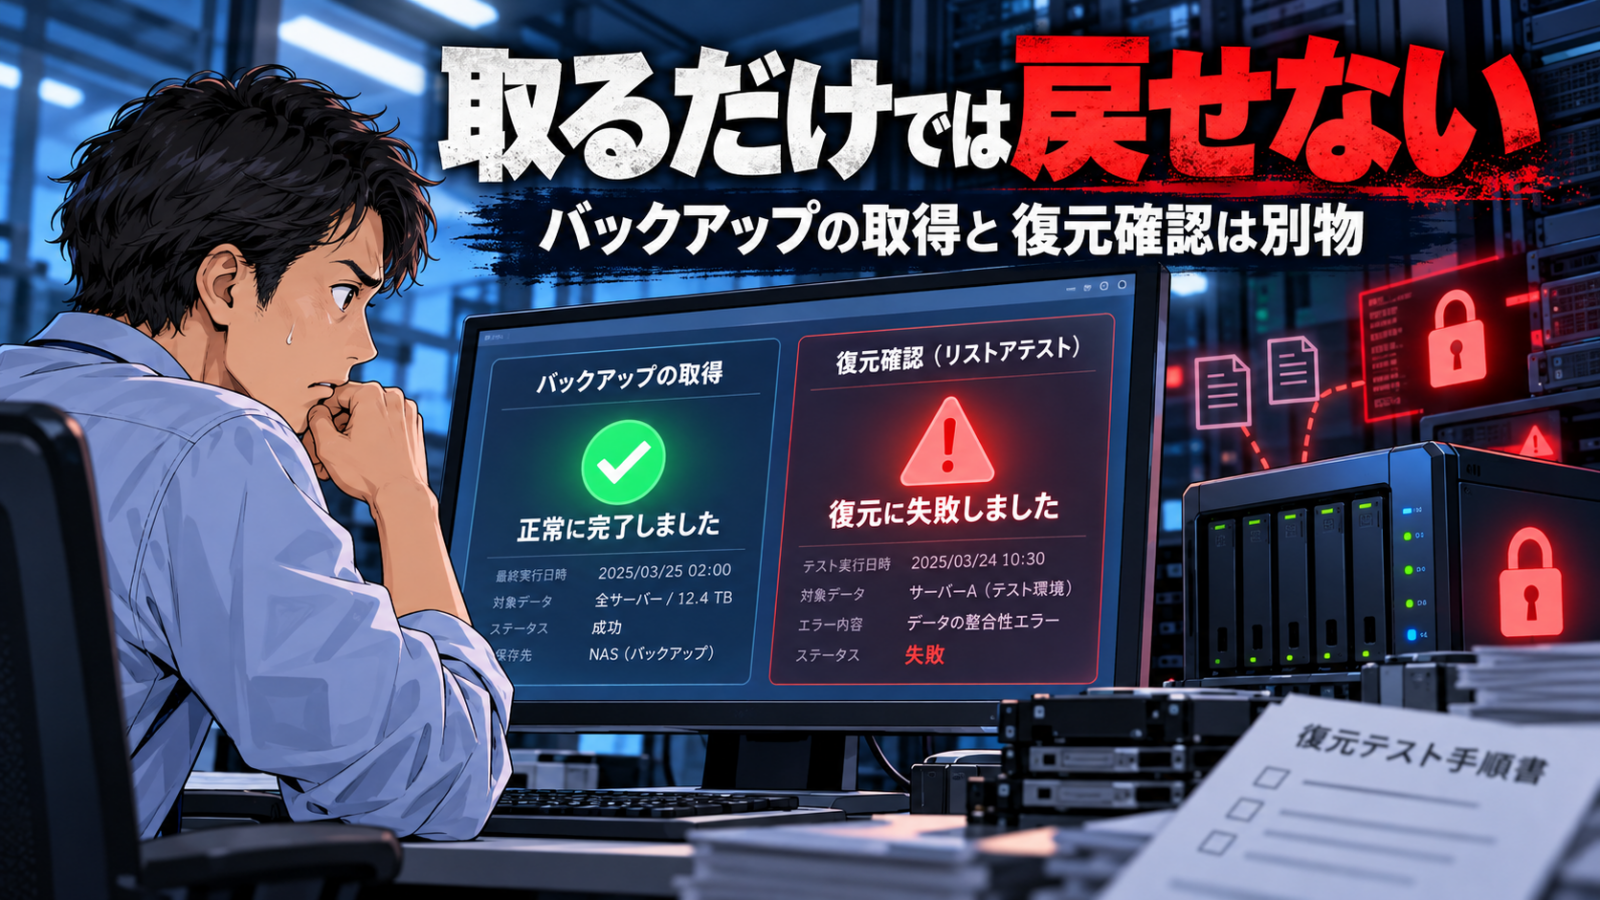
「バックアップは取っているから大丈夫」と考えている組織は多いはずです。しかし、今回のようにバックアップごと暗号化されれば、復旧の手段そのものが失われます。
この記事では、事件の概要(2026年10月5日時点の報道ベース)を整理したうえで、大学ほどの規模がない中小企業・法人でも取り組める「ランサムウェアに負けないバックアップと対策」を、現場の担当者目線でまとめます。
この記事でわかること
- 大阪公立大学のランサムウェア被害の概要(10月5日時点)
- なぜバックアップまで暗号化されてしまうのか
- 「バックアップがある」と「復旧できる」の違い
- 小規模組織でも今日からできる対策とチェックリスト
大阪公立大学のランサムウェア被害の概要(2026年10月5日時点)
大学の会見と各社報道をもとに、現時点でわかっていることを整理します。原因や被害範囲は調査中のため、今後の発表で内容が変わる可能性があります。
| 項目 | 内容 |
|---|---|
| 発生 | 2026年10月2日未明にシステム障害が発生 |
| 公表 | 10月5日に大学が会見し、ランサムウェアによるサイバー攻撃と判断したと発表 |
| 停止したシステム | 情報基盤システムのサーバー約500台(学内ネットワーク、学内メール、ポータル、教務系システム、全学認証など) |
| 影響範囲 | 森之宮・杉本・中百舌鳥・阿倍野・りんくうの5キャンパス |
| 授業 | 10月2日〜8日は全授業休講。9日以降に対面授業を再開予定 |
| 個人情報 | 在学生・卒業生・教職員など少なくとも約13万人分をサーバーに保管。氏名・住所・メールアドレスなどが含まれ、外部流出の有無は調査中 |
| バックアップ | 多くが暗号化され、利用できない状態と報道 |
| 復旧の見通し | 10月5日時点でめどは立っていない |
なお、医学部附属病院や獣医臨床センターは通常どおり運営していると報じられています。大学は警察にも相談しているとのことです。
学生・卒業生・関係者が今気をつけること
個人情報の外部流出は10月5日時点で確定していません。ただし、事件が広く報道された後は、大学名や今回の障害に便乗した不審メール・SMSにも注意しておく方が安全です。
- 「大学からのお詫び」「個人情報流出の確認」などを装ったメールのリンクは開かない
- 大学の正式な案内は、大学が告知している臨時情報サイトや公式発表で確認する
- 大学のアカウントと同じパスワードを他のサービスで使い回している場合は変更する
パスワードの使い回しがなぜ危険なのかは、パスワードのハッシュ漏えいと平文漏えいの違いで詳しく解説しています。
なぜバックアップまで暗号化されるのか
最近のランサムウェア攻撃は、単にPCのファイルを暗号化するだけではありません。警察庁の2026年上半期調査でも、バックアップから復元できなかった29件のうち、バックアップ自体の暗号化・消去が14件と最も多くなっています。
典型的な流れは次のとおりです。
- VPN機器やリモートデスクトップの脆弱性・弱いパスワードから侵入
- 管理者権限を奪い、社内ネットワーク内を偵察
- バックアップサーバーやNAS、ボリュームシャドウコピーを探して削除・暗号化
- 最後に業務サーバーやPCを一斉に暗号化し、身代金を要求
つまり攻撃者は、「戻せない状態」を作ってから暗号化するのです。
ここで問題になるのが、次のようなバックアップです。
- 常時ネットワークにつながっているNAS
- 業務サーバーと同じドメイン管理者アカウントで操作できるバックアップサーバー
- Windowsのシャドウコピー(以前のバージョン)だけに頼っている状態
これらは、管理者権限を奪われた時点で攻撃者の手が届いてしまいます。
Windows Serverの「以前のバージョン」から復元する方法は、誤削除などの日常的なトラブルには非常に便利です。しかし、ランサムウェア対策としては「それだけでは足りない」と考えておく必要があります。
被害の現実:警察庁の最新統計では「バックアップがあっても戻せない」
2026年9月に警察庁が公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」では、ランサムウェア被害の厳しさがよりはっきり表れています。
- 2026年上半期の被害報告は123件で、半期として統計開始以降最多
- 規模別では中小企業が79件と6割を超える
- 侵入経路が判明した36件のうち、VPN機器が18件(約5割)、リモートデスクトップが9件
- 調査・復旧費用に回答した組織では、1,000万円以上を要した割合が6割
- 復旧期間に回答した組織では、1か月未満で復旧できた割合は5割弱
そして、この記事のテーマに最も関係するのがバックアップです。
バックアップ取得状況に回答した50件のうち44件は、実際にバックアップを取っていました。ところが、バックアップから復元できたかを回答した40件のうち、復元できたのは11件、復元できなかったのは29件でした。復元できなかった理由では、バックアップ自体の暗号化・消去が14件と最も多くなっています。
つまり、「バックアップを取っている組織」でも被害後に戻せるとは限りません。今回の大阪公立大学の事案と重ねると、確認すべきなのは取得の有無ではなく、攻撃者に本番環境の管理権限を奪われても、そのバックアップまで壊されない構成になっているかです。
IPAの「情報セキュリティ10大脅威 2026(組織編)」でも、「ランサム攻撃による被害」は1位です。大学や大企業だけの問題ではなく、小規模な組織ほど復旧要員や予算が限られるため、事前の備えが重要になります。
「バックアップがある」と「復旧できる」は別物
ランサムウェア対策としてのバックアップは、次の考え方が基本になります。
3-2-1-1-0ルール
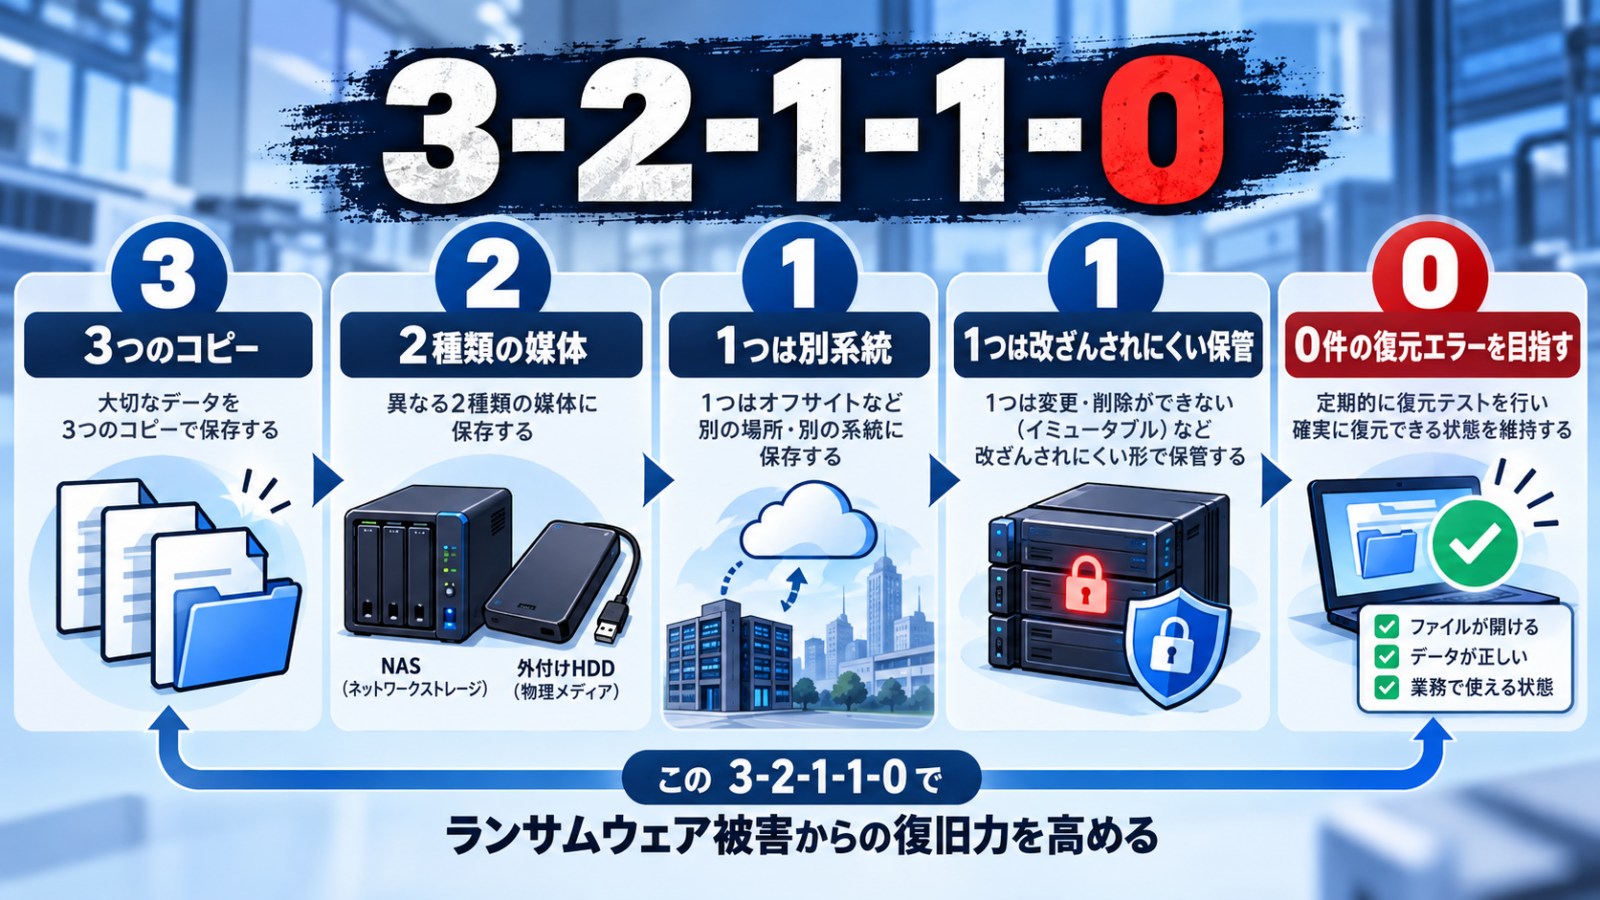
| ルール | 意味 |
|---|---|
| 3 | データを3つ持つ(本番+バックアップ2つ) |
| 2 | 2種類以上の媒体に保存する(NAS+外付けHDD、NAS+クラウドなど) |
| 1 | 1つは別の場所(オフサイト)に置く |
| +1 | 1つはオフライン、または変更不可(イミュータブル)にする |
| +0 | 復元テストでエラーゼロを確認する |
今回の事件を受けて特に意識したいのが、「+1」と「+0」です。
- オフライン/イミュータブル:攻撃者がネットワーク経由で触れない、または一定期間削除・上書きできないバックアップを1つは持つ
- 復元テスト:バックアップが取れていても、実際に戻せるかは試さないとわかりません
私が実務で採っている「NAS+USB HDD」の二段バックアップ
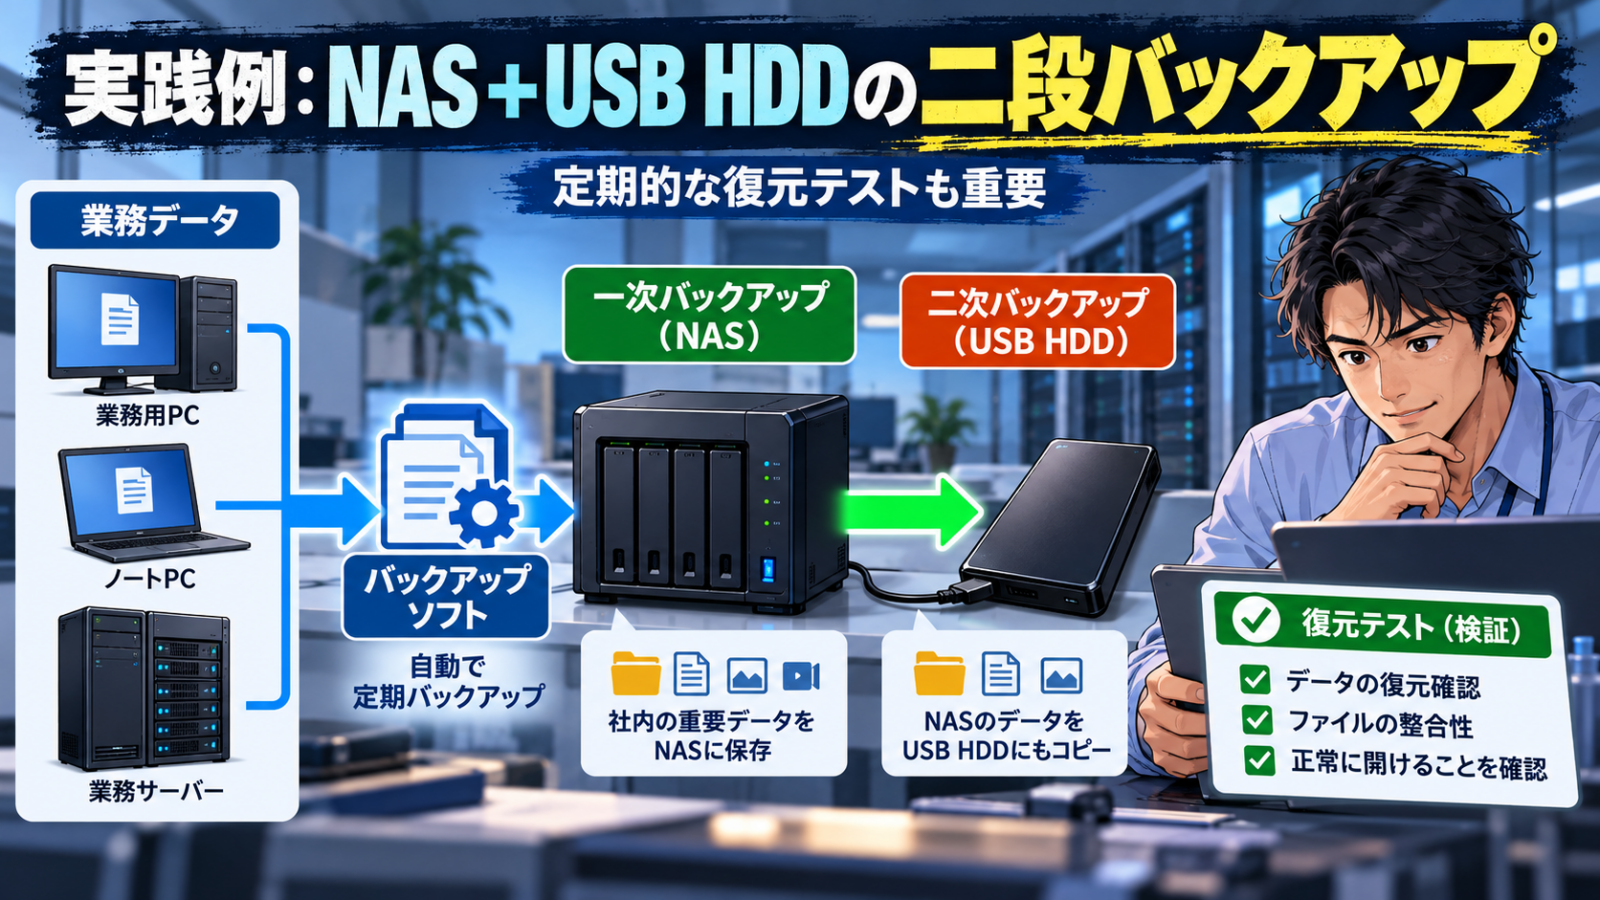
私が担当する環境では、バックアップを1か所だけに置かないため、次のような二段構成にしています。
- ランサムウェア対策機能を備えたバックアップソフトで、業務データのバックアップをNASへ取得
- NASのバックアップ機能を使い、NASにUSB接続した外付けHDDへ二次バックアップ
本番データとは別にNASへコピーし、さらに別媒体の外付けHDDへコピーするため、単一障害で全データを失うリスクを下げられます。小規模組織でも比較的導入しやすい構成です。
ただし、ここは重要です。USB HDDをNASに常時接続したままなら、それは完全な「オフラインバックアップ」や「エアギャップ」とは言えません。 PCからUSB HDDが直接見えない構成でも、NASの管理権限まで侵害された場合には、USB側のデータが削除・破壊される可能性は残ります。
この構成をさらに強くするなら、外付けHDDを複数台でローテーションして1台は物理的に切り離して保管する、バックアップ完了後にアンマウントする、あるいはイミュータブルな保存先やオフサイトコピーを追加するといった方法があります。
小規模組織でも今日からできる5つの対策
大学のような数百台規模でなくても、やるべきことの本質は同じです。予算と人手が限られる前提で、優先度の高い順に並べます。
1. バックアップを1つは「切り離す」
最も手軽なのは、外付けHDDやRDXなどにバックアップを取り、取得後はケーブルを抜いて保管する運用です。複数台をローテーションすれば、1台が暗号化されても別の世代から戻せます。
クラウドバックアップを使う場合は、削除保護(イミュータブル)やバージョン保持の機能があるかを確認しましょう。
2. バックアップ用の管理者アカウントを分ける
NASやバックアップソフトの管理者アカウントを、普段使いのドメイン管理者と同じにしないことが大切です。
- バックアップ機器専用のアカウントとパスワードにする
- 可能なら多要素認証を有効にする
- NASの共有フォルダを、全員が書き込める状態で常時マウントしない
3. VPN機器・リモートデスクトップを最優先で守る
警察庁の2026年上半期調査では、侵入経路が判明した36件のうちVPN機器が18件と約5割を占めました。リモートデスクトップも9件あり、インターネット側から社内へ入る入口の保護が重要です。
- VPN機器のファームウェアを最新にする(メーカーの脆弱性情報を定期的に確認)
- VPNのアカウントに多要素認証を設定する
- 退職者や使っていないVPNアカウントを削除する
- リモートデスクトップ(RDP)をインターネットに直接公開しない
Microsoft 365を使っている場合は、条件付きアクセスでIP制限をかける方法もあわせて検討してください。
4. 年に1回は「本当に戻せるか」を試す
バックアップから実際にファイルやサーバーを戻すテストを、年に1回でも行いましょう。確認したいのは次の3点です。
- どのくらいの時間で戻せるか
- どの時点のデータまで戻せるか
- 手順書がなくても担当者以外が戻せるか
ひとり情シスの場合、自分が不在のときに誰も戻せないことが最大のリスクになります。手順を簡単なメモに残しておくだけでも、いざというときの差は大きいです。
5. 「止まったときの連絡手段」を決めておく
大阪公立大学は、基盤システムから切り離した臨時の情報サイトを立ち上げ、奨学金の申請などで個人のGmailなどを使うよう案内していると報じられています。
社内のメールやチャットが止まると、被害状況を職員に伝える手段すらなくなります。
- 緊急時の連絡網(電話・個人携帯・LINEグループなど)
- 外部の相談先(契約ベンダー、保守業者、警察のサイバー相談窓口)
- 「まずネットワークから隔離する」「むやみに初期化・再起動しない」など、自組織で決めた初動ルール
これらを紙1枚にまとめ、オフラインで保管しておきましょう。
ひとり情シスのためのランサムウェア対策チェックリスト
自分の職場で見直す前提で、確認項目を一覧にしました。
| チェック項目 | 確認 |
|---|---|
| バックアップのうち、最低1つはオフラインまたはイミュータブルになっている | □ |
| バックアップ機器の管理者アカウントが、普段のドメイン管理者と別になっている | □ |
| VPN機器のファームウェアが最新になっている | □ |
| VPN・リモートアクセスに多要素認証を設定している | □ |
| 使っていないVPNアカウント・退職者アカウントを削除している | □ |
| RDPをインターネットに直接公開していない | □ |
| 直近1年以内に、バックアップからの復元テストを実施した | □ |
| 復元手順を、担当者以外でもわかる形で残している | □ |
| システム停止時の連絡手段と外部相談先を紙で保管している | □ |
すべてに✓が付く組織は多くないと思います。まずは「本番環境から壊されにくいバックアップを1つ持つこと」と「VPN・リモートアクセスの防御」の2つから始めるのが現実的です。
よくある質問(FAQ)
Q1. 大阪公立大学の個人情報は実際に流出したのですか?
10月5日時点では、大学側は個人情報が外部へ流出したかどうかを調査中です。サーバーには在学生・卒業生・教職員など少なくとも約13万人分の個人情報が保存されていたと報じられています。最新の状況は大学の公式発表を確認してください。
Q2. 大阪公立大学の卒業生ですが、何かすべきことはありますか?
卒業生を含む情報が対象に含まれていると報じられています。大学名や今回の障害をかたる不審なメール・SMSのリンクを開かないこと、大学アカウントと同じパスワードを他サービスで使い回している場合は変更することをおすすめします。
Q3. NASにバックアップしていれば安全ですか?
NASへのバックアップは有効ですが、それだけで安全とは言えません。NASの管理権限まで侵害された場合、バックアップが暗号化・削除される可能性があります。NASから別媒体へ二次バックアップする、さらに1世代をオフラインまたはイミュータブルにするなど、攻撃者が同時に壊しにくい構成にすることが重要です。
Q4. クラウドストレージ(OneDriveなど)の同期はバックアップになりますか?
同期型のサービスは、PC上のファイルが暗号化されると、暗号化されたファイルがそのまま同期される場合があります。バージョン履歴やごみ箱から戻せることもありますが、保持期間や上限があるため、同期とは別にバックアップを用意するのが安全です。
Q5. 小さな法人でもランサムウェアに狙われますか?
狙われます。攻撃者の多くは、組織の規模ではなく「VPN機器の脆弱性」「弱いパスワード」など侵入しやすい入口を探して攻撃します。専任の担当者が少ない組織ほど、被害に遭ったときの復旧に時間と費用がかかりやすい点にも注意が必要です。
まとめ
- 大阪公立大学では2026年10月2日に大規模障害が発生し、10月5日の会見でランサムウェアによるサイバー攻撃とみられることが明らかになった
- 約500台のサーバーが停止し、バックアップデータの多くも暗号化。少なくとも約13万人分の個人情報について外部流出の有無を調査中
- 警察庁の2026年上半期調査では、バックアップを取っていた組織が多い一方、復元できたのは回答40件中11件にとどまった
- 対策の基本は3-2-1-1-0。オフライン/イミュータブルなコピーと復元テストが重要
- NAS+USB HDDの二段構成も有効だが、USB HDDを常時接続する場合は完全なオフラインではない。1世代を切り離す、または変更不能な保存先を追加するとさらに強い
- VPNやリモートデスクトップなど、インターネット側の入口の更新・認証強化も優先度が高い
大規模な組織でも、バックアップまで失えば復旧の見通しが立たなくなります。人も予算も少ない小規模組織こそ、「戻せる状態」を今のうちに確保しておくことが何よりの備えです。
事件の続報があれば、この記事にも追記していきます。
参考情報
- 大阪公立大学 OMUエントランス「障害・メンテナンス情報」
- 警察庁「サイバー空間をめぐる脅威の情勢等」
- IPA「情報セキュリティ10大脅威 2026」
- 関西テレビ・共同通信など2026年10月5日の会見報道