


日本大学は2026年11月17日、公式サイト群を収容する「全学統合Web基盤」への不正アクセスを公表しました。影響が確認されたのは、本部内の3サイトを含む24サイトです。ファイル改ざんなどが確認され、非公開情報が閲覧されたおそれもあります。
通信教育部サイトで11月5~10日にログインした可能性のある方は、パスワードを変更してください。大学はこの期間のログイン認証情報(ID・パスワード)について、閲覧のおそれがあると説明しています。一方、外部への一括持ち出しや不正利用は確認されていません。
この記事では、利用者の対象確認と対処、復旧状況、複数サイトへ影響が広がった理由を整理します。
確認時点:2026年11月18日5時37分(日本時間)。被害状況の集計は大学発表の11月13日現在です。
自分は対象?通信教育部のログインとフォーム利用を確認
まず確認したいのは、閲覧したサイトだけでなく、ログインや問い合わせフォームへの入力を行ったかどうかです。大学が閲覧のおそれを示した情報は、次の3種類です。
| 情報の種類 | 発表された範囲・確認点 |
|---|---|
| Web管理アカウント情報 | 各サイトの管理用アカウント。管理者側で確認する情報 |
| バックアップ等の非公開データ | 各種フォームの入力データ、非公開ファイル等。対象者数や対象期間の詳細は第一報に記載なし |
| 通信教育部のログイン認証情報 | 2026年11月5~10日の改ざん期間中のID・パスワード |
「24サイト」は影響を受けたWebサイトの数で、漏えいした人数やデータ件数ではありません。第一報には24サイトの全名称や対象者数は示されていません。単に日本大学のWebサイトを見た人全員の情報が漏えいしたとする発表でもありません。
大学は、連絡先を特定できる対象者には順次個別に連絡するとしています。ただし、技術的に特定が困難な人には公表をもって報告に代えるため、個別通知が届かないことだけで対象外とは判断できません。心当たりがある場合は、大学の公式発表と所属先のお知らせを確認してください。
通信教育部のパスワード変更と、不審メールへの対処
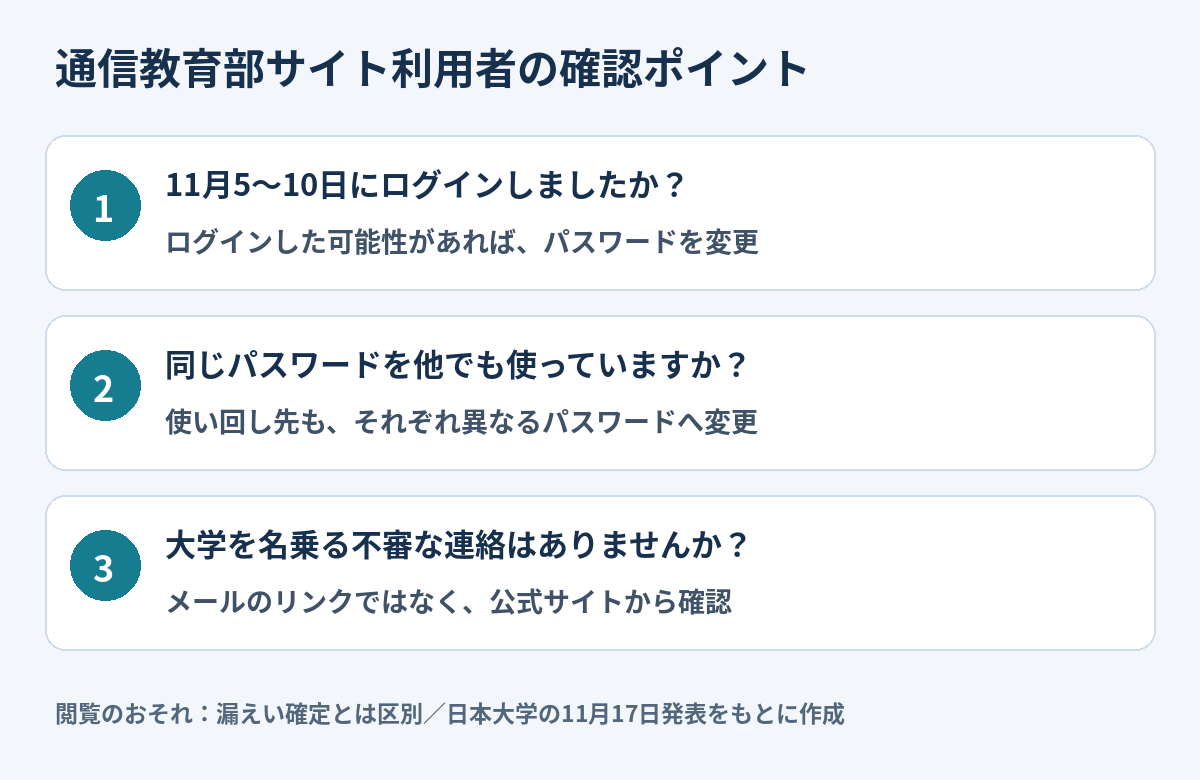
大学が利用者に求めているのは、改ざん期間中にログインした可能性がある場合のパスワード変更と、不審メールへの警戒です。以下の手順で確認すると整理しやすくなります。
1.公式サイトから変更する
メールで届いた「緊急変更」リンクをそのまま開かず、普段のブックマークや大学公式サイトから通信教育部の案内を確認し、正規の手順で変更します。変更画面が見つからない、ログインできない場合は、所属先の窓口へ確認してください。変更画面の操作手順は本記事では実機確認していません。
2.使い回しているサービスも確認する
同じパスワードをメールや通販などに使っていた場合は、それぞれ異なるものに変更することを勧めます。これは大学が他サービスへの侵入を確認したという意味ではなく、認証情報が悪用された場合の被害を広げないための一般的な対策です。
3.大学を名乗る連絡に注意する
大学は、関係者を装う不審メールのリンクをクリックせず、添付ファイルを開かずに削除するよう案内しています。送信者名だけで判断せず、学費の支払い、口座情報、パスワードの入力を急がせる連絡は公式窓口で確認してください。
今回のシステムが対応しているかどうかとは別に、利用先が多要素認証やパスキーを提供している場合は追加の防御になります。仕組みはパスキーとは?登録前に知っておきたい仕組みとメリットで解説しています。
何が起きた?発生・検知・公表の時系列
| 日付 | 大学が説明した内容 |
|---|---|
| 10月22日以降 | 不正アクセスが発生。一部Webサイトのプログラムを利用し、統合基盤に不正プログラムを設置 |
| 11月5日 | 不正アクセスを検知 |
| 11月5~10日 | 通信教育部サイトのログイン認証情報について閲覧のおそれがある期間 |
| 11月13日現在 | 24サイトへの影響を確認した被害状況の集計時点 |
| 11月17日 | 第一報を公表。詳細調査を継続 |
発生、検知、公表は別の日付です。特に10月22日以降という事故全体の発生時期と、通信教育部の認証情報が懸念される11月5~10日を混同しないようにしてください。
復旧した?改ざんの解消と情報の安全は分けて確認
第一報によると、不正な命令文の埋め込みと、通信教育部ログイン画面の不正な仕掛けは復旧済みです。管理者を偽装するためのファイルも全件削除したとしています。検知後はサーバー隔離、侵入経路の遮断、駆除、バックアップからの復旧を進め、一部の正常復旧が完了したと説明しています。
したがって、確認された改ざんへの対応が済んだことと、全24サイト・全機能の完全復旧は同じではありません。第一報だけでは全サイトの稼働状況までは確認できません。閲覧や手続きができない場合は、利用する学部等の公式案内を確認してください。
また、画面が元に戻っても、改ざん期間中に入力したパスワードの安全まで回復するわけではありません。該当期間の利用者は、表示の復旧とは別にパスワード変更を行う必要があります。
なぜ24サイトへ広がった?共通基盤とアクセス権限
大学は、一部サイトのプログラムが意図しない使われ方をして不正プログラムを設置され、さらに共通のファイル基盤で運用していたことで、同一ネットワーク内の複数サイトが不正アクセスされたと考えられると説明しています。侵入口となった製品名、バージョン、CVE番号などは第一報に記載されていません。
技術面では、サイトごとにURLや見た目が分かれていても、裏側のファイルを同じ実行ユーザーや広い権限で扱っていると、1サイトへの侵入が他サイトの読み書きにつながる危険があります。これは共通基盤を運用する際の一般的な注意点で、今回の詳細な権限構成が公開されたわけではありません。
大学が再発防止策に挙げたのは、サイト間のファイルアクセス権限の完全分離、管理画面への学内統合認証(IdP)連携、多要素認証(MFA)の義務化、監視の強化です。IdPはログイン判定をまとめる仕組み、MFAはパスワード以外の要素も使って本人確認する仕組みです。
MFAは管理画面へのなりすまし対策になりますが、公開プログラムの不具合やファイル権限の問題まで一括で解消するものではありません。認証、プログラムの更新、サイト間の権限分離を組み合わせることが重要です。
複数サイトを管理する担当者が点検したいこと
以下は今回の発表から整理した一般的な点検項目です。日本大学で未公表の侵入方法を断定するものではありません。
| 点検項目 | 具体的に確認する内容 |
|---|---|
| サイト間の権限 | 別サイトの実行ユーザーから設定・認証情報・公開ファイルを読んだり変更したりできないか |
| バックアップの保管 | 公開ディレクトリ配下に非公開データが残っていないか。取得・閲覧できる権限は必要最小限か |
| ログイン画面の完全性 | 認証画面や関連スクリプトに予期しない変更がないか。正常な版との差分と変更履歴を確認 |
| 管理アカウント | 不要なアカウント、権限の増加、不審なログインを確認。IdP連携とMFAの対象漏れも点検 |
| 調査と復旧 | 駆除前に必要なログ・証拠を保全し、正常性を確認したバックアップから復旧。再侵入の監視も継続 |
よくある疑問
カード番号や銀行口座は漏えいした?
大学は、対象の基盤にクレジットカードや金融機関口座などの決済・財務情報を保持しておらず、その被害は生じていないと説明しています。日本大学のあらゆる別システムについて安全を保証する説明ではありません。
情報漏えいは確定している?
ファイル改ざん等は確認されています。一方、非公開情報については閲覧のおそれとして対応中で、外部への一括持ち出しや不正利用は確認されていません。「漏えい確定」「影響なし」のどちらにも言い換えられません。
対象者数や24サイトの一覧は分かる?
第一報には対象者数と全サイトの一覧は掲載されていません。個別の対象確認は大学の案内や通知で行ってください。
どこへ問い合わせればよい?
大学は情報イノベーションセンター事務局の問い合わせフォームを案内しています。公式発表の末尾にある窓口から確認できます。
まずは該当期間の利用とパスワードを確認
通信教育部で11月5~10日にログインした可能性がある方は、公式案内に沿ってパスワードを変更してください。フォーム利用者やWeb管理者は個別通知と追加発表を確認し、大学を名乗る不審メールにも注意が必要です。流出人数や全サイトの完全復旧状況など、第一報で分からない点は今後の発表で確認する必要があります。
出典・更新履歴
日本大学「不正アクセスによるWebサイト改ざん及び個人情報漏えいのおそれに関するおわびと御報告(第一報)」(2026年11月17日公表、11月18日5時37分確認)。
2026年11月18日:初版公開。大学発表に基づく事実と、一般的な利用者対策・管理者向け解説を区別して記載。








