


見積もり・専門家マッチングサービス「ミツモア」で不正アクセスが発生しました。運営会社の株式会社ミツモアは2026年11月16日、201アカウントへの不正ログインと、システムの一部機能の脆弱性を悪用した最大36万6,850件の情報漏えいを公表しています。
利用したことがある人は、登録メールアドレスに届く公式連絡を確認し、不審な電話・訪問・メールに警戒してください。 不正ログインを受けたアカウントにはパスワード再設定が案内されています。ミツモアと同じパスワードを他のサービスでも使っている場合は、そちらも別のパスワードに変更しましょう。
重要なのは、「201アカウント」と「最大36万6,850件」は別の被害区分という点です。36万6,850件は被害人数を表す数字ではありません。氏名やメールアドレスが含まれないと説明されているのは、後者の予定情報の漏えいについてです。前者の不正ログインでは氏名・メッセージなどを閲覧された可能性があります。
本記事は2026年11月18日朝の公式発表確認時点の情報を基に、対象者の確認方法、漏えい項目、原因と対応を整理します。
ミツモアで何が起きた?不正ログイン201件と最大36万6,850件の概要
| 項目 | 公表内容 |
|---|---|
| 不正ログイン | 11月11日15時39分~16時27分に812回のログイン試行があり、201アカウントでログイン成立 |
| 脆弱性を悪用した情報取得 | 11月11日16時27分~11月12日0時22分。予定情報の漏えい対象は最大36万6,850件 |
| 発覚 | 11月12日8時25分、監視システムの異常検知を調査して判明 |
| 対処 | 攻撃元からの通信を遮断し、11月12日に脆弱性を修正。201アカウントのパスワードを無効化 |
| 公式公表日 | 2026年11月16日 |
| 対象サービス | ミツモア。別システムの「プロワン」には今回の影響なし |
自分は漏えい対象?確認メールと見分け方
ミツモアによると、予定情報の漏えい対象となる利用者・事業者には、登録メールアドレス宛に順次連絡します。また、201件の不正ログイン対象者には個別に連絡し、パスワードの再設定を求めています。
- ミツモアに登録したメールアドレスの受信箱と迷惑メールフォルダーを確認する。
- 公式案内に記載された送信元「no-reply@meetsmore.com」を参考にする。ただし、送信元表示だけで本物と断定しない。
- メール内のURLを安易に開かず、必要な操作は自分で開いたミツモア公式サイトから行う。
- 心当たりのない通知や不審な連絡があれば、公式のお問い合わせフォームで確認する。
現時点の公表資料に、誰でも入力して照会できる「漏えい対象検索ページ」の案内はありません。通知がまだ届いていないことだけで対象外と確定することはできません。
どの個人情報が漏れた?2種類の被害で対象が異なる
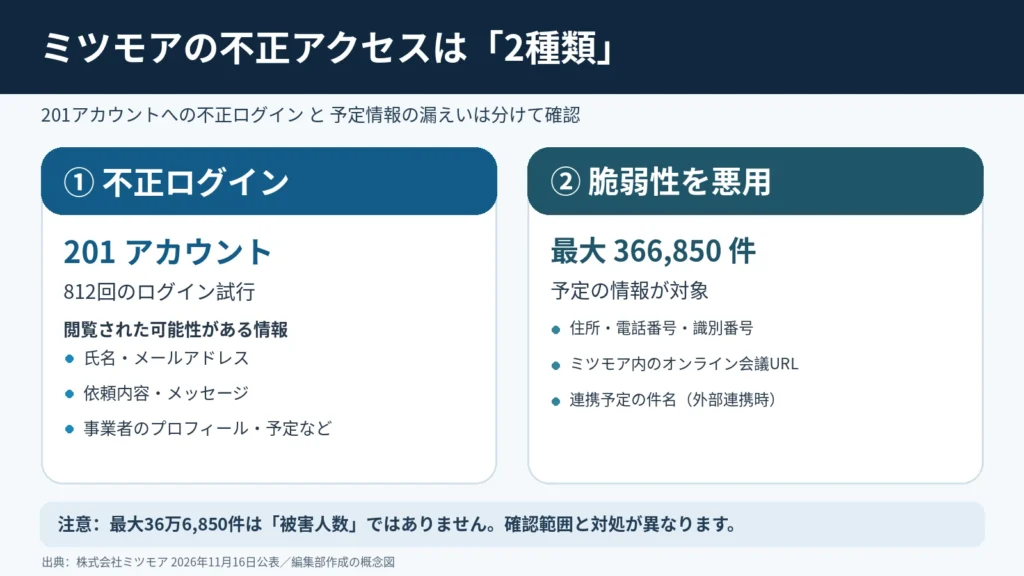
① 201アカウントへの不正ログイン:氏名・メール・メッセージなど
第三者が合計812回ログインを試み、そのうち201アカウントでログインに成功しました。運営会社は、外部で不正に入手されたとみられるIDとパスワードが使われたと考えており、ミツモア自体からID・パスワードが流出した形跡は確認されていないと説明しています。
| 利用者 | 閲覧された可能性のある情報 |
|---|---|
| 依頼者 | 登録氏名、メールアドレス、電話番号、過去の依頼内容(住所を含む)、プロとのメッセージ |
| 事業者(プロ) | プロフィール情報、メッセージ、スケジュール、取引先の依頼者に関する情報(氏名・住所・依頼内容など) |
登録情報の変更、メッセージの送信、支払い操作については、会社側は確認されていないとしています。閲覧された可能性と、実際に不正利用された事実は区別して考える必要があります。
② 予定表示機能の脆弱性:住所・電話番号・会議URLなど最大36万6,850件
第三者は不正ログインしたアカウントから、事業者の空き状況を表示する機能の脆弱性を悪用し、予定に登録された情報を取得しました。対象となる情報は次のとおりです。
- 事業者の予定に登録された依頼者の住所・電話番号
- ミツモアが会員や依頼ごとに付与した識別番号
- ミツモア内で登録されたオンライン会議のURL
- 外部カレンダー連携がある場合の予定の件名(件名以外の外部カレンダー情報は含まれない)
この経路で漏えいした情報には氏名・メールアドレス・パスワード・クレジットカード情報は含まれていないと公表されています。一方、住所や電話番号は訪問・電話による詐欺にも悪用され得るため、安易に軽視できません。
最大36万6,850件は情報の件数の上限です。同一人物に複数の予定が含まれる可能性があり、36万6,850人の個人情報が漏れたと読み替えることはできません。
原因は何だった?不正ログインから予定表示機能の脆弱性悪用へ
公表された攻撃は、①外部で取得されたとみられるIDとパスワードを使った不正ログイン、②ログイン後に予定表示機能の脆弱性を悪用した情報取得という流れです。
IDとパスワードの組み合わせが別のサービスから流出した場合、それを他のサービスに試す攻撃は一般に「パスワードリスト攻撃」と呼ばれます。ただし、今回使われた認証情報の具体的な入手元や攻撃ツールは公表されていません。
技術面で重要なのは、ログインに成功した利用者であっても、本来アクセスできるべき情報だけを参照できる設計が必要という点です。認証(誰かを確かめる仕組み)と認可(どの情報を見てよいかを制御する仕組み)は別です。今回の「事業者の空き状況を表示する機能」の具体的な脆弱性の種類、パラメータや再現手順は非公表であり、特定の実装不備があったと断定はできません。
ミツモアは11月12日に脆弱性を修正し、同じ方法では情報を取得できない状態にしたと説明しています。情報を扱う機能のアクセス権限の点検や侵入テストも実施しているとのことです。
いつ発生・判明した?11月11日から16日までの時系列
| 日時 | 経緯 |
|---|---|
| 11月11日15:39~16:27 | 不正ログインを試行。201アカウントでログイン成立 |
| 11月11日16:27~12日0:22 | 予定表示機能の脆弱性を悪用した情報取得 |
| 11月12日8:25 | 監視システムの異常検知を調査し発覚 |
| 11月12日 | 攻撃通信を遮断、脆弱性を修正、不正ログイン対象アカウントのパスワードを無効化し全端末ログアウト |
| 11月13日 | 個人情報保護委員会と総務省へ報告、警察に相談 |
| 11月16日 | 不正アクセスと情報漏えいについて公式に公表 |
メールが届いた人・事業者が今すべきこと
依頼者:パスワードの使い回しと不審な連絡を確認
- ミツモアからパスワード再設定の案内があった場合は、公式サイトを自分で開いて再設定する。
- 同じパスワードを他のサイトでも使用している場合は、使い回している各サイトで別々のパスワードに変更する。
- 依頼したサービスや住所を知っている人物から連絡があっても本人確認が済むまでは信用せず、業者の正規連絡先へ折り返す。
- 依頼内容や過去のメッセージに関連した不審な請求、電話、SMS、メールがないか確認する。
事業者:予定とオンライン会議URLを確認
- ミツモア内で登録したオンライン会議URLは、再発行を検討する。外部カレンダー側に登録した会議URLは今回の漏えい対象に含まれないとの発表。
- 予定の件名に依頼者や案件が特定できる情報を含めていた場合、不審な連絡やなりすましに注意する。
- ミツモアの認証情報の使い回しを解消し、アカウントの通知や予定に不審な変化がないか確認する。
- 顧客への連絡が必要な場合、会社の正式な連絡手段を使い、攻撃が確認されていない被害まで断定しない。
ミツモアは、電話・メール・SMSでパスワードやクレジットカード番号を尋ねず、今回の案内メールにもパスワード入力を求めるリンクを記載しないと明示しています。「確認のためパスワードを入力」などの案内には応じないでください。
よくある質問(FAQ)
36万6,850人分の情報が漏れたのですか?
いいえ。公式発表は最大36万6,850件としています。実際の被害者数や重複を除いた人数は、今回の発表だけでは確定できません。
氏名・メールアドレス・クレジットカード情報も漏れましたか?
脆弱性を悪用して取得された予定情報の漏えいには含まれないと説明されています。ただし、201アカウントの不正ログインでは、氏名・メールアドレスや依頼に関する情報を閲覧された可能性があります。異なる被害を一括りにしないことが重要です。
パスワードの変更は必要ですか?
201アカウントの対象者について、会社側はパスワードを無効化したうえで再設定を案内しています。対象者以外でも、ミツモアと同じパスワードを他で使っている場合は変更が推奨されています。
ミツモアのサービスは復旧していますか?プロワンも対象ですか?
ミツモアは11月12日に原因となった脆弱性を修正し、同じ方法で情報を取得できない状態にしたと説明しています。なお、公式発表では別システムで運用する「プロワン」は影響を受けていないとしています。サービス全体の稼働率や全機能の正常動作までは、この発表から判断できません。
まとめ:対象者へのメールを確認し、2つの被害を区別
ミツモアでは、201アカウントへの不正ログインと、脆弱性の悪用による最大36万6,850件の予定情報漏えいが発生しました。氏名・メールアドレスが対象外なのは後者の情報に限る点に注意してください。利用者は公式連絡の確認、パスワードの使い回し解消、不審な電話・メールへの警戒を優先しましょう。
出典・更新履歴
出典:株式会社ミツモア「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年11月16日公表)
最終確認:2026年11月18日 朝(日本時間)。新たな被害件数や原因の公表があれば、公式発表を確認して追記します。








