
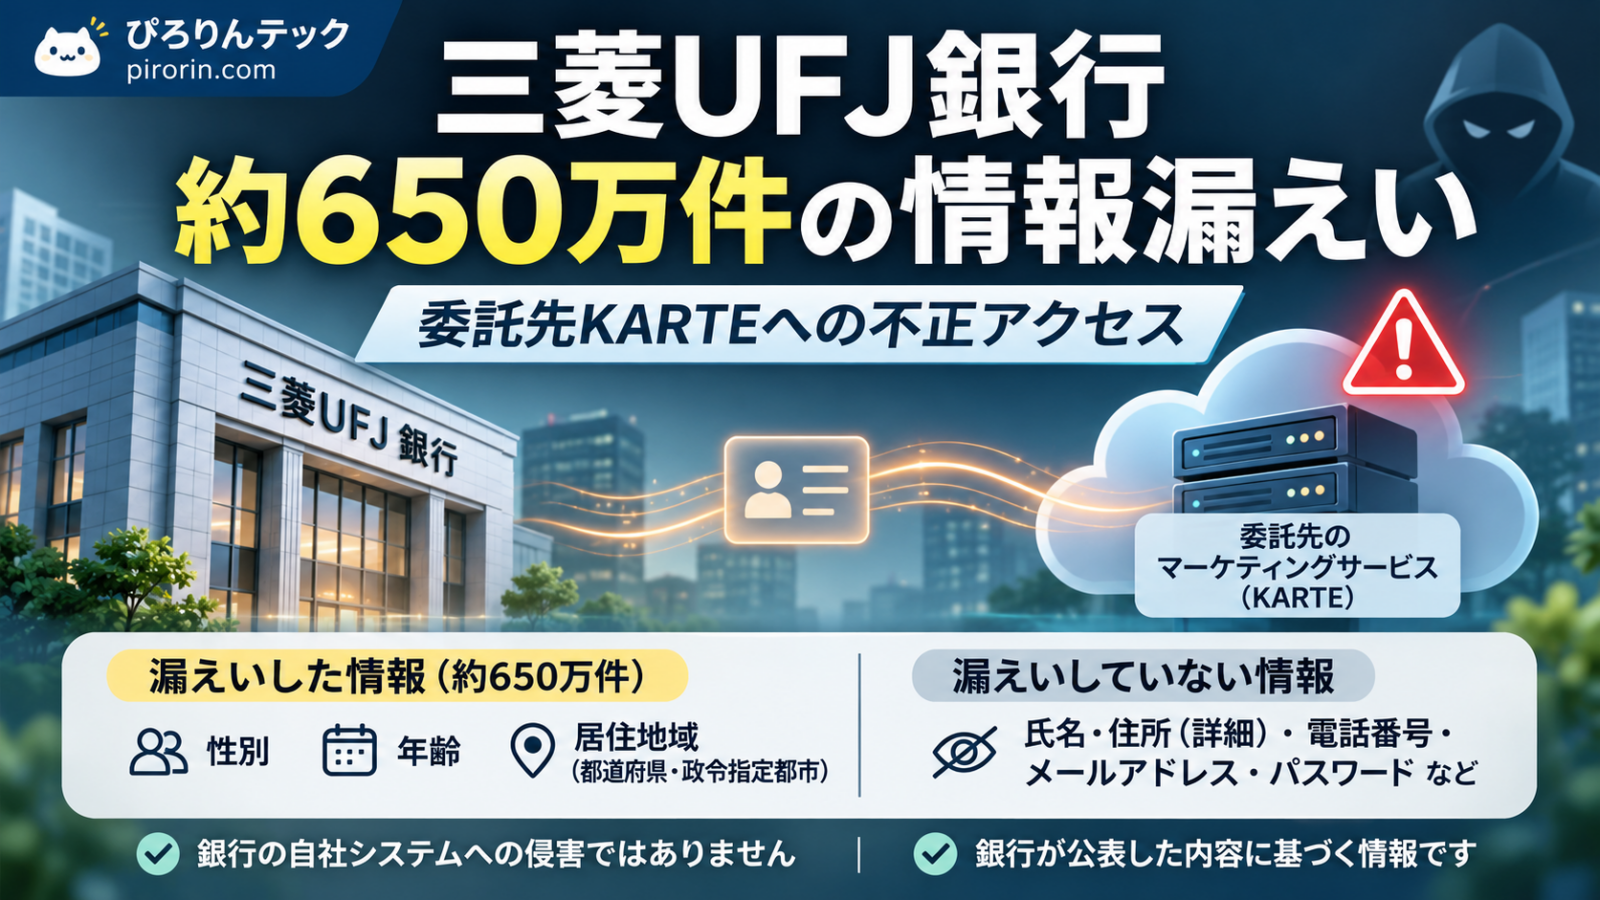


三菱UFJ銀行は2026年11月18日、委託先のクラウドサービス「KARTE(カルテ)」が不正アクセスを受け、顧客情報約650万件の漏えいが判明したと発表しました。漏えいしたのは性別・年齢・居住地域です。氏名や電話番号、メールアドレスなど、漏えい情報だけで本人を特定したり連絡したりできる情報は含まれないと説明しています。
銀行の預金管理システムが侵害されたわけではなく、この事故に起因する不正利用も現時点では確認されていません。銀行は対象者にメールなどで個別通知するとしています。この記事では、対象確認と対応方法、パスワード変更の要否、委託先での攻撃の仕組みを整理します。
確認日時:2026年11月18日19時台(日本時間)。三菱UFJ銀行・プレイドの公表資料に基づき作成。後日、調査の進展で内容が変わる可能性があります。
三菱UFJ銀行で何が起きた?約650万件の漏えいが判明
今回、不正アクセスを受けたのは、三菱UFJ銀行がWebサイトやアプリで利用者に案内を表示する業務で使っていた株式会社プレイドの「KARTE」です。KARTEは、Webサイト・アプリでの顧客への案内や顧客体験の改善などを支援するサービスです。
銀行は11月13日にプレイドからKARTE全サービスの停止報告を受け、11月17日に同行に関係する漏えい範囲の報告を受領。11月18日に約650万件の漏えいを公表しました。件数は「約650万人」と同義ではありません。銀行が公表した単位は約650万件です。
自分は漏えい対象?確認方法は個別通知
三菱UFJ銀行は、漏えい対象となった顧客にメール等で個別に連絡するとしています。ただし、11月18日時点の発表では、通知の送信完了日、対象者だけが利用できる照会ページ、通知方法の詳細までは示されていません。
- 登録メールを確認する場合も、メール内のリンクからログインするのではなく、銀行の公式アプリやブックマークした公式サイトを開く。
- 通知が届かないだけで「対象外」と断定しない。通知の案内や続報を確認する。
- 対象かどうか分からず不安な場合は、公式発表に記載された本件専用窓口へ問い合わせる。
今回漏えいしたデータにメールアドレスは含まれないと銀行は説明しています。これは、銀行が別途保有する連絡先を使って個別通知できないという意味ではありません。
漏えいした情報・漏えいしていない情報
| 情報項目 | 11月18日の銀行発表による扱い |
|---|---|
| 性別 | 漏えい確認 |
| 年齢 | 漏えい確認 |
| 居住地域 | 漏えい確認(都道府県または政令指定都市) |
| 氏名・住所・電話番号・メールアドレス | 今回の漏えい情報に含まれない |
| 銀行口座番号・暗証番号・ログインパスワード | 漏えい情報として公表されていない。銀行が列挙した漏えい対象は上記3項目 |
| 預金・不正送金への影響 | 本件に起因する不正利用等の被害は確認されていない |
年齢・性別・居住地域は単独では個人を特定しにくい情報ですが、漏えいした事実そのものを軽視できるわけではありません。また、「被害は確認されていない」は、将来の被害が絶対に起きないという意味ではありません。
パスワード変更や口座停止は必要?利用者が今すること
今回の事故だけを理由に一律のパスワード変更は案内されていない
銀行の公表では、漏えい項目は性別・年齢・居住地域です。インターネットバンキングのパスワードや暗証番号が漏えいしたとの発表ではありません。銀行からも、本件を理由に全利用者がパスワードを変更したり取引を停止したりするよう求める案内は出ていません。
したがって、今回の公表だけで口座を停止する必要があるとはいえません。ただし、別の理由で不審なログイン、身に覚えのない振込、偽サイトへの入力などがあれば、事故とは分けて速やかに対応してください。
重要なのは便乗した偽メール・偽SMSへの対策
- 「漏えい補償」「緊急認証」「口座凍結解除」などをうたうメールやSMSのURLをそのまま開かない。
- 三菱UFJ銀行の公式アプリや、自分で入力した公式URLから手続き・お知らせを確認する。
- 口座番号や暗証番号、ログインパスワード、ワンタイムパスワードを電話・メールの相手に教えない。
- 偽サイトにパスワードや暗証番号を入力した場合は、速やかに銀行公式のセキュリティ相談窓口へ連絡する。
- 口座の入出金明細に不審な取引がないか、普段の利用に合わせて確認する。
銀行は、今回の漏えい情報に氏名・電話番号・メールアドレスなどは含まれない一方、本件に便乗した不審な連絡が偶発的に届く可能性を注意喚起しています。「本件からメールアドレスが盗まれたために偽メールが来た」とは限りません。
なぜ委託先のKARTEから情報が漏れた?攻撃の仕組み
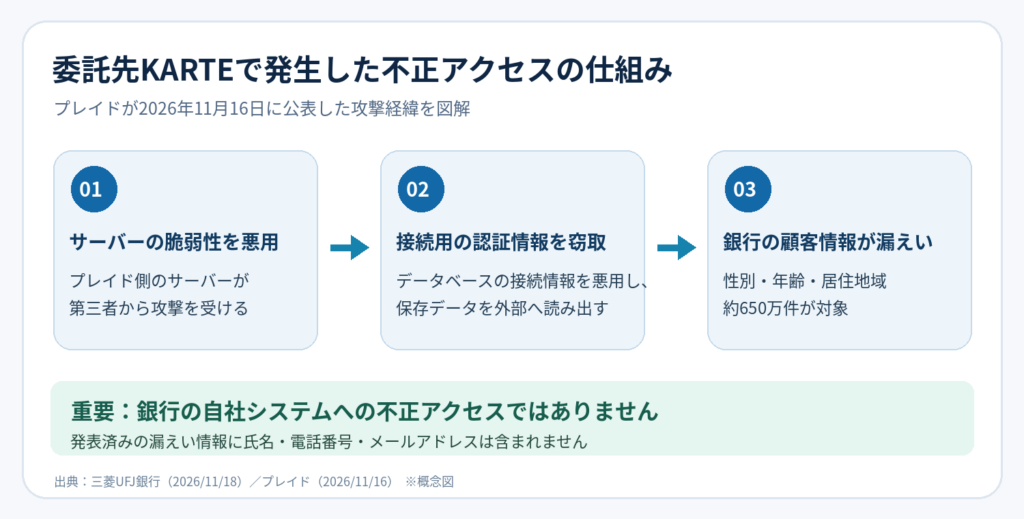
プレイドの11月16日発表によれば、11月13日未明に第三者がプレイド側サーバーの脆弱性を悪用し、システムやデータベースに接続するための認証情報を窃取しました。攻撃者はその認証情報を使ってデータを外部に読み出し、同社アカウントを乗っ取って管理画面にも不正アクセスしたと説明されています。
仕組みを整理すると、①委託先サービス側のサーバーで侵害が発生 → ②接続用認証情報が窃取される → ③サービスが管理するデータが外部へ読み出される、という流れです。これは銀行の勘定系システムやインターネットバンキングの認証基盤に侵入したという発表ではありません。
プレイドは不正アクセスを11月13日8時59分に検知し、認証情報の無効化や攻撃元通信の遮断を実施。14時27分ごろからサーバー停止を始め、15時23分ごろまでに封じ込め対応を完了したとしています。具体的な脆弱性の識別番号(CVE)や侵入条件は、参照した発表では特定されていません。
このような委託先事故では、情報を取り扱う企業が直接攻撃されていなくても、委託先に預けたデータが被害を受けます。IT管理者には、外部SaaSに連携している情報項目の棚卸し、接続用トークンの失効・再発行、不要なデータの削減、委託先からの緊急連絡経路の整備が重要です。これは一般的な再発防止の論点であり、三菱UFJ銀行に未公表の設定不備があったことを意味しません。
プレイドの11月18日16時時点の報告では、KARTE全サービスの再開時期は引き続き未定です。この状況は委託先のサービスに関するもので、三菱UFJ銀行の預金・振込機能が停止したという発表ではありません。
不正アクセスから公表までの経緯
| 日付 | 確認された出来事 |
|---|---|
| 2026年11月13日 | プレイドのKARTEで不正アクセスが発生。三菱UFJ銀行はサービス停止の連絡を受領 |
| 2026年11月16日 | プレイドが漏えいの確認と攻撃概要を公表 |
| 2026年11月17日 | 三菱UFJ銀行がプレイドから同行関連の漏えい範囲について報告を受領 |
| 2026年11月18日 | 三菱UFJ銀行が漏えい約650万件、情報項目、対象者への個別通知方針を公表 |
よくある質問(FAQ)
Q. 三菱UFJ銀行の預金は大丈夫ですか?
11月18日時点で、同行は銀行自身のシステムが不正アクセスを受けたものではなく、本件に起因する不正利用等の被害を確認していないと説明しています。ただし、身に覚えのない取引があれば、事故の有無に関係なく銀行へ連絡してください。
Q. パスワードや口座番号は漏えいしましたか?
銀行が確認した漏えい項目は性別・年齢・居住地域です。ログインパスワード、暗証番号、口座番号の漏えいは発表されていません。今回の発表のみを理由に一律の変更が必要とは案内されていません。
Q. 650万人の情報が漏えいしたのですか?
銀行の発表は「約650万件」です。これをそのまま「650万人」と読み替えることはできません。
Q. 三菱UFJ eスマート証券の情報漏えいと同じですか?
同じプレイドのKARTEへの不正アクセスが発端ですが、三菱UFJ銀行と三菱UFJ eスマート証券は別法人で、発表された漏えい項目も異なります。証券会社の事案では、証券口座番号約6万件や年齢情報約10万5,000件が対象と発表されています。詳しくは三菱UFJ eスマート証券の記事をご確認ください。
銀行の問い合わせ窓口
三菱UFJ銀行が本件について公表した問い合わせ先は、0120-322-250(平日9時〜17時、受付期間:2026年11月18日〜12月18日)です。電話番号を利用する前に銀行の公式発表PDFでも確認できます。
まとめ:まず個別通知を確認し、偽の案内を警戒
今回の漏えいは、三菱UFJ銀行が委託しているKARTEで発生したもので、同行発表の漏えい範囲は約650万件の性別・年齢・居住地域です。銀行本体のシステムへの侵入や本件由来の不正利用は確認されておらず、対象者には個別通知される予定です。
今すぐできる対策は、公式発表を確認し、便乗詐欺を警戒することです。パスワード変更や口座停止を急がせる不審な連絡には応じず、必ず公式窓口で確認しましょう。
一次情報・関連資料
- 三菱UFJ銀行「当行委託先が提供するサービスへの不正アクセスについて」(2026年11月18日・PDF)
- プレイド「不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ」(2026年11月16日)
- プレイド「当社サービスへの不正アクセスについて、状況および対応等の進捗の随時報告」
- 関連記事:KARTEへの不正アクセスとサービス停止の経緯
初版公開:2026年11月18日。発表後の新情報により、漏えい範囲や通知方法が更新される可能性があります。








