


2026年11月18日、テリロジーホールディングスは、子会社のテリロジーサービスウェアが提供するクラウド監視サービス「CloudTriage(クラウドトリアージ)」の管理基盤で、第三者による不正アクセスとその試行を確認したと発表しました。不審なセッション記録が見つかったのは顧客6社の6アカウントです。
現時点で情報の不正な閲覧・取得や設定改ざんは確認されていません。ただし、ログの記録上の制約から、情報が閲覧・取得されなかったと証明することもできず、漏えいの可能性は残っています。対象6社には個別に連絡済みです。この記事では、対象の確認方法と情報システム担当者が点検したい項目を整理します。
確認日:2026年11月18日。以下は同日付のテリロジーホールディングス公式発表に基づきます。技術的な確認項目は、今回の侵入経路を示すものではなく一般的な実務上の推奨です。
CloudTriageの不正アクセス:何が起きた?
| 項目 | 11月18日時点で分かっていること |
|---|---|
| 対象サービス | CloudTriageの管理基盤 |
| 確認された事象 | 第三者による不正アクセスおよび不正アクセスの試行 |
| 対象規模 | 不審なセッション記録が確認された顧客用アカウント6件、顧客6社 |
| 情報漏えい | 監視情報・登録メールアドレス等の不正閲覧・取得は未確認。ただし漏えいの可能性は否定できない |
| 設定改ざん | 調査で確認されていない |
| サービス停止 | 今回の事案に起因する停止は運用記録上確認されていない |
| 対象企業への連絡 | 6社に個別連絡済み |
ここでいう「6件」は、流出が確認されたデータ6件という意味ではありません。不審なセッション記録が確認された顧客用アカウントの件数です。データの取得や閲覧があったかどうかは、引き続き調査されています。
自社は対象? CloudTriage利用企業が確認すること
公式発表によれば、不審なセッション記録が見つかった6社には個別連絡が行われています。CloudTriageを利用しているだけで全社に同じ被害が発生した、と判断する根拠はありません。一方、通知がないことだけで将来の追加確認の対象外と断定することもできません。
- 導入・契約の確認:自社でCloudTriageを利用しているか、運用委託先経由で利用していないかを確認する。
- 公式連絡の確認:契約・管理担当宛のメールや個別案内を調べ、心当たりがある場合は既知の正規連絡先から提供元に問い合わせる。
- 管理アカウントの確認:対象通知を受けている場合は、認証情報変更や多要素認証(MFA)が有効になっていることを確認する。
- 設定と監視結果の確認:自社で保管している設定控えや監視レポートと現在の設定・表示内容を照合する。違いがあれば証拠を保存して問い合わせる。
- 不審な連絡への警戒:事故に便乗した偽のパスワード再設定メールやログイン誘導に注意し、メールのリンクではなく正規の管理画面や問い合わせ先を利用する。
公表内容には、全利用者に対してMicrosoft 365のパスワードを変更するよう求める案内はありません。今回の事案だけを理由に、全社員のMicrosoft 365アカウントを一律に再設定する必要があるとは言えません。個別の指示が届いている場合は、それに従ってください。
いつ発生した? 発覚から公表までの経緯
| 日時 | 経緯 |
|---|---|
| 2026年11月9日夜~10日未明 | 第三者による不審なアクセスが行われていたことが後の調査で判明 |
| 11月10日 午前8時55分ごろ | 複数のパスワードリセット通知を検知し、調査を開始 |
| 判明後 | アクセス遮断やアカウント対処、開発元と連携した原因・影響範囲の調査に着手 |
| 11月18日 | テリロジーホールディングスが対象6社と調査・対策状況を公表 |
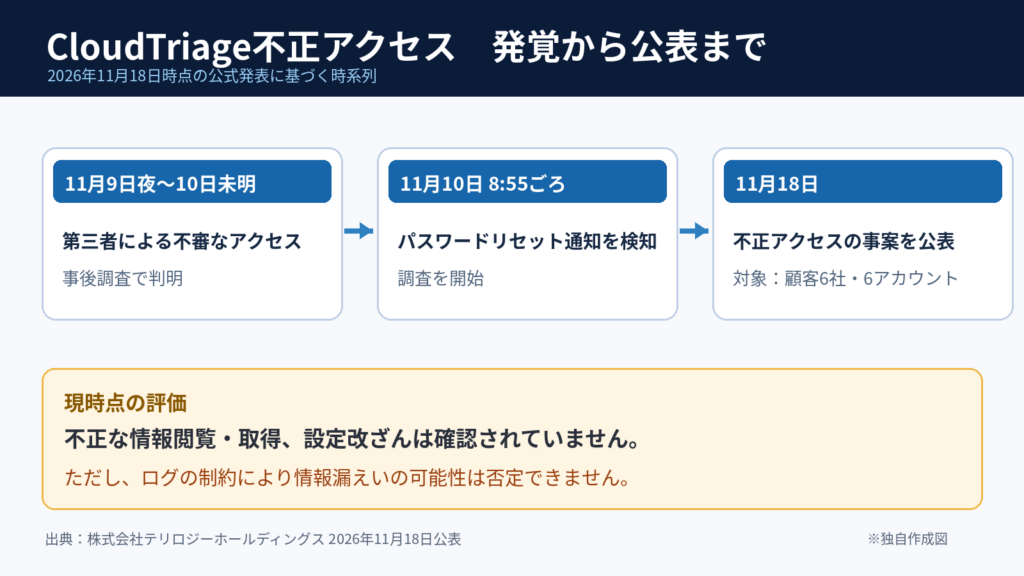
パスワードリセット通知の検知が調査のきっかけになったことは公表されています。ただし、パスワードリセット機能の脆弱性が侵入口だった、あるいは通知自体によって侵入されたと公表されたわけではありません。
CloudTriageとは? Microsoft 365やPCの状態を監視するサービス
CloudTriageは、企業のITシステムやSaaS(クラウドサービス)の性能や利用者の体感品質を可視化する監視サービスです。テリロジーサービスウェアの製品紹介によると、Microsoft 365の品質監視、PC側からの性能監視、SaaSの応答時間の測定などの用途があります。
- Microsoft 365監視:APIや疑似的なアクセスによる監視で、SharePoint Online、Exchange Online、Teams、OneDriveなどのサービス品質を確認する。
- QoE(体感品質)監視:自動操作などで画面の表示時間を測定し、システムが「遅い」と感じる原因の切り分けに役立てる。
- エンドポイント性能監視:PCの通信速度、無線LAN、インストール済みソフトウェアやアプリケーションのCPU使用率などを確認する。
これらは製品が備える機能の説明です。今回、具体的にどの監視情報が閲覧された可能性があるのか、Microsoft 365テナントや利用者データにどのような影響があったのかまでは公表されていません。CloudTriageへの不正アクセスを、Microsoft 365自体への侵入と同一視しないことが重要です。
管理基盤への不正アクセスで懸念されること:技術的な解説
管理基盤とは、利用者のアカウント、監視設定、監視結果などを管理する仕組みです。一般に、第三者が不正なセッションでアクセスすると、許可された操作の範囲によっては情報閲覧や設定変更につながる可能性があります。ただし、本件で実際にそのような操作が行われた事実は確認されていません。
なぜ「漏えいなし」と断言できないのか
今回の発表で重要なのはログの制約です。アクセス記録から不審なセッションを確認できても、画面で何を表示したか、どの情報を取得したかまで十分に記録されていなければ、不正閲覧の有無を確定できない場合があります。これは一般的なログ調査の限界の説明であり、CloudTriageの具体的なログ設計や侵入手口を推定するものではありません。
情報システム担当者が残すべき証拠
- 提供元から届いた対象範囲と対応依頼、受信日時
- 対象アカウントの権限、認証方式、認証情報の変更履歴
- 管理画面に表示される設定の控え、監視通知、監視結果の差分
- 自社で保持している関連ログと、社内で確認・判断した日時
- 提供元への問い合わせ内容と回答、取引先や社内関係者への連絡履歴
保存する記録には個人情報や認証情報が含まれる可能性があります。共有先を限定し、必要以上に外部へ転送しないでください。
提供元が実施した対策と、まだ分からないこと
テリロジーホールディングスは、不審なアクセス元の通信遮断、管理者アカウントの無効化、対象アカウントの認証情報変更、MFAの必須化、管理基盤へのパッチ適用、監視エージェントの更新、関連ログ調査、継続監視を公表しました。MFA必須化とエージェント更新は完了しており、対策の有効性は確認中です。緊急対策本部も設置されています。
個人情報保護法に基づく総務省関東総合通信局への報告も実施したとしています。今後は原因究明、情報漏えい・設定改ざんの有無を含む影響範囲の確認と再発防止を続ける方針です。
| 確認事項 | 現時点の状況 |
|---|---|
| 不正アクセスの具体的な侵入経路 | 公式発表では確認できない |
| 悪用された脆弱性・CVE番号 | 公式発表では確認できない |
| 不正に閲覧・取得されたデータ | 確認されていない。否定もできない |
| 設定改ざん | 確認されていない |
| 対象6社の社名 | 公表されていない |
| 対策の有効性の確認 | 継続中 |
よくある質問(FAQ)
CloudTriage利用企業はすべて被害を受けていますか?
いいえ。公表されたのは、6社の顧客用アカウント6件で不審なセッション記録を確認したという情報です。ほかの利用企業を含む全体の影響が確定したとの説明はありません。
登録メールアドレスが漏えいしましたか?
不正に閲覧・取得された事実は確認されていません。ただし、ログの制約から漏えいの可能性を否定できない状況です。
Microsoft 365やTeams、OneDriveは攻撃されましたか?
今回確認されたのはCloudTriageの管理基盤への不正アクセスです。CloudTriageがMicrosoft 365を監視できることと、Microsoft 365本体が侵害されたことは別の問題です。今回の公式発表からMicrosoft 365本体への侵入は確認できません。
CloudTriageの監視サービスは停止しましたか?
提供元は、運用記録上、今回の事案に起因する監視サービスの停止は確認されていないと説明しています。
まとめ:対象6社の確認と続報に注目
CloudTriageの管理基盤で不正アクセスが確認され、顧客6社の6アカウントで不審なセッション記録が見つかりました。最も重要なのは、不正アクセスの確認と情報漏えいの確定は別だという点です。現時点で情報の不正取得や設定改ざんは確認されていませんが、ログの制約があり調査は続いています。対象企業は提供元の個別連絡を確認し、認証・設定・ログの点検を進めてください。
出典・更新履歴
- テリロジーホールディングス:当社連結子会社が提供するクラウドサービスへの不正アクセスに関するお知らせ(2026年11月18日)
- テリロジーサービスウェア:CloudTriage MS365監視サービス
- テリロジーサービスウェア:CloudTriage QoEサービス
- テリロジーサービスウェア:CloudTriage エンドポイント性能監視サービス
2026年11月18日:初版作成。公式発表と提供元の製品資料に基づき、影響対象・漏えいの確度・対応方法を整理しました。








