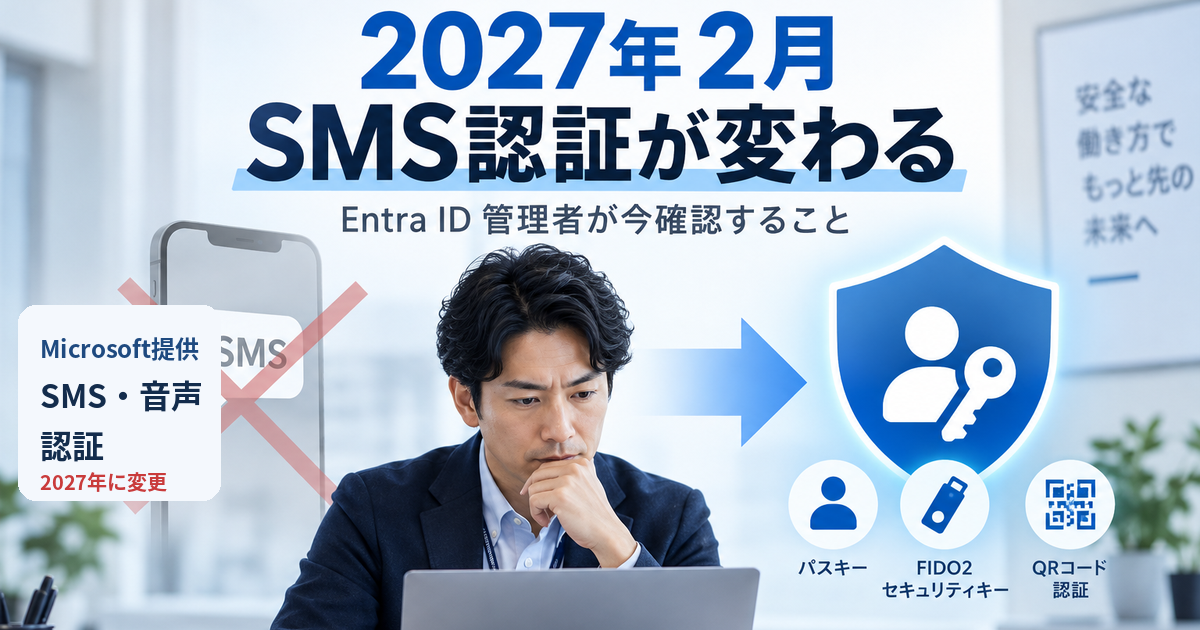

Microsoft Entra IDを使っている組織では、2027年2月1日からMicrosoftが提供するSMS・音声認証が原則として終了します。
「SMSを第一認証要素にしたログインだけが廃止される」という理解では不十分です。Microsoftの最新資料では、Microsoftがネイティブ提供するSMS・音声配信は、MFA(多要素認証)やSSPR(セルフサービス パスワード リセット)にも影響すると明記されています。
ただし、SMSという認証手段そのものが全面禁止になるわけではありません。業務上どうしてもSMSや音声認証が必要な組織は、Microsoft Security Storeを通じて顧客管理の通信事業者を利用する選択肢があります。
この記事では、2026年9月22日時点のMicrosoft公式情報をもとに、何が使えなくなるのか、MFAのSMSはどうなるのか、情シス担当者が今から何を確認すべきかを整理します。
この記事の要点
– 2027年2月1日、Microsoft提供のSMS・音声認証は原則終了
– 対象は「SMS first-factor」だけではなく、Microsoft提供のMFA・SSPRのSMS/音声にも及ぶ
– グローバル管理者と外部ユーザーは2027年7月1日が終了日
– 内部ゲストユーザーは2027年2月1日の対象
– SMSを残す場合は、Microsoft Security Store経由の顧客管理通信事業者が必要
– MicrosoftはPasskey、Windows Hello、FIDO2などフィッシング耐性の高い認証への移行を推奨
2027年2月1日に何が変わるのか
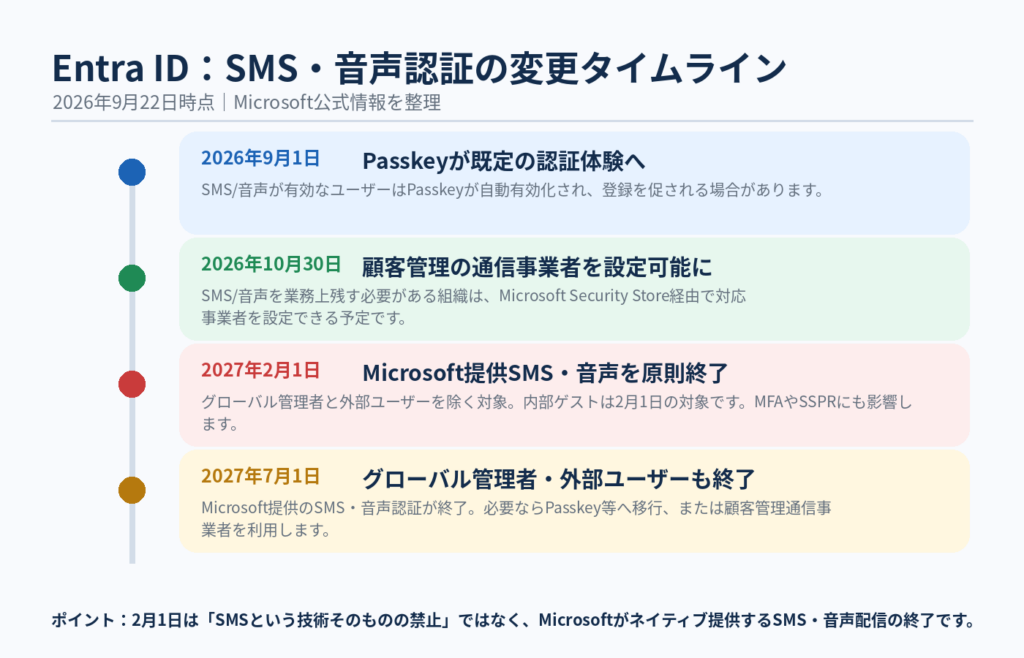
Microsoftは、Microsoft Entra IDで提供してきたSMS・音声による認証を段階的に終了し、Passkeyを中心とするフィッシング耐性の高い認証へ移行しています。
Microsoft Learnの最新資料では、2026年9月1日からPasskeyが既定の認証体験となり、SMSまたは音声認証が有効なユーザーに対してPasskeyが自動的に有効化され、登録を促す仕組みが始まっています。
その次の大きな節目が2027年2月1日です。
この日から、Microsoftが提供するSMS・音声認証は、グローバル管理者と外部ユーザーを除く対象ユーザーで終了します。内部ゲストユーザーは2月1日の終了対象に含まれます。
グローバル管理者と外部ユーザーについては、終了日が2027年7月1日に設定されています。
Microsoft公式:
- Passkeys by default and retirement of Microsoft-provided SMS and voice authentication
- FAQ for Microsoft-provided SMS and voice retirement
「SMSログインだけ廃止」ではない点に注意
今回もっとも誤解しやすいのがここです。
Entra IDには、電話番号とSMSで届くワンタイムコードだけでサインインするSMS-based sign-inと、パスワードなどで本人確認した後に追加確認としてSMSを使うSMS MFAがあります。
以前からSMS-based sign-inは、主にフロントラインワーカー向けの方式として提供されてきました。
しかし今回のMicrosoftの案内は、SMS-based sign-inだけを対象にした話ではありません。
Microsoft提供のSMS・音声配信そのものが終了するため、Microsoft提供のSMSをMFAに使っている場合も移行対象です。さらにMicrosoftのFAQでは、SSPRで利用するSMS・音声も影響を受けると説明されています。
MFAのSMSは2027年2月以降どうなる?
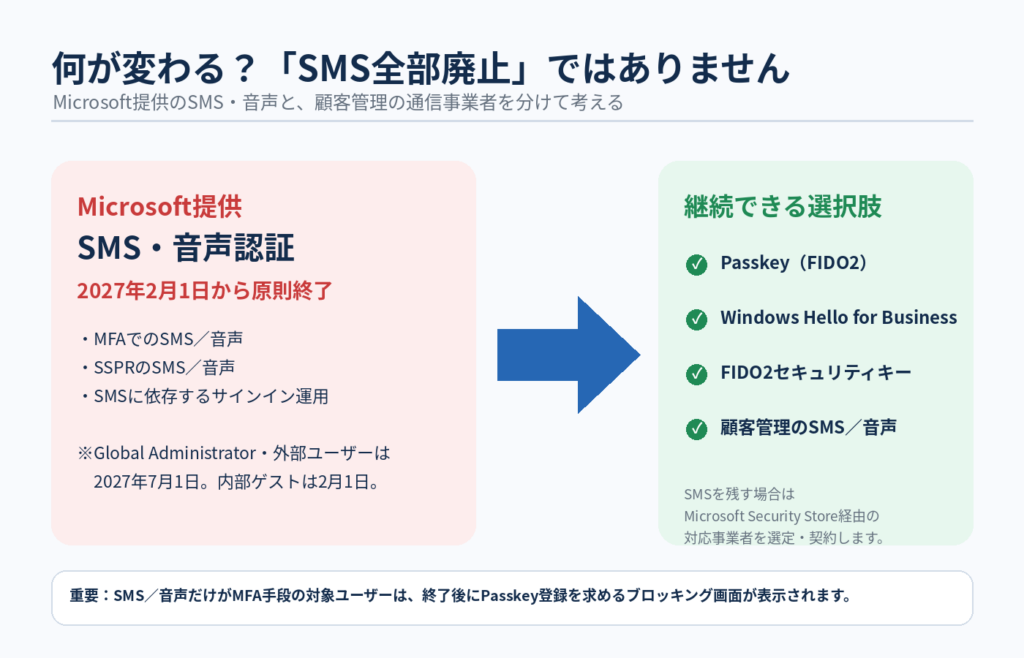
Microsoft提供のSMS・音声だけを使い続けることはできなくなります。
2027年2月1日の終了対象ユーザーで、利用可能なMFA方法がSMSまたは音声しかない場合、サインイン時にPasskey登録を求めるブロッキング画面が表示されます。登録を完了しない限り、そのままサインインを続けることはできません。
つまり「2月1日になった瞬間にアカウントが永久にロックされる」という説明も正確ではありません。
正しくは、Microsoft提供SMS/音声だけに依存したままだと、通常どおりのサインインが中断され、Passkey登録などの追加対応が必要になるということです。
また、この2月1日の強制動作に対する恒久的なオプトアウトはありません。
SMSを使い続ける方法はある
あります。
Microsoftは、SMSや音声認証を業務上どうしても残す必要がある組織向けに、Choose Your Own Telephony Providerを用意します。
対応する通信事業者をMicrosoft Security Storeから選び、組織側で契約・構成する方式です。
2026年9月18日から対応事業者に関する情報が公開され、2026年10月30日から構成可能になる予定です。
ただし、Microsoftはこの方法を標準的な移行先とは位置付けていません。規制要件、業務要件、技術的制約など、SMSや音声を残す明確な理由があるユーザーに限定し、その他のユーザーはPasskeyなどへ移すことを推奨しています。
Microsoft公式:
Choose a telephony provider for SMS and voice authentication
情シスが最初に確認するべきこと
まず、組織内でSMSや音声認証がどこまで使われているかを把握します。
Microsoftは公式GitHubでEntra SMS/Voice Policy Scannerを公開しています。
ただし、このツールの役割は誤解しない方がよいです。
このScannerは、認証方法ポリシーでSMS・音声がどのグループやユーザーを対象にしているかを確認する読み取り専用のポリシー範囲確認ツールです。
実際に誰がSMSを使ってサインインしたかを一覧化する利用実績レポートではありません。
MicrosoftのREADMEにも、グループメンバーを展開して実人数を計算したり、登録済み認証方法やサインイン履歴を調べたりするツールではないと明記されています。
そのため、確認は次の2段階で行うのが安全です。
- Policy ScannerでSMS/音声のポリシー対象を確認
- Entra IDのAuthentication methods > Activityで登録状況・利用状況を確認
Authentication Methods Activityでは、認証方法ごとの登録状況やサインインで使われた認証方法を確認できます。なお、Usage and insightsの利用にはMicrosoft Entra ID P1またはP2が必要です。
Microsoft公式:
Entra ID管理者向け:今から進める5ステップ
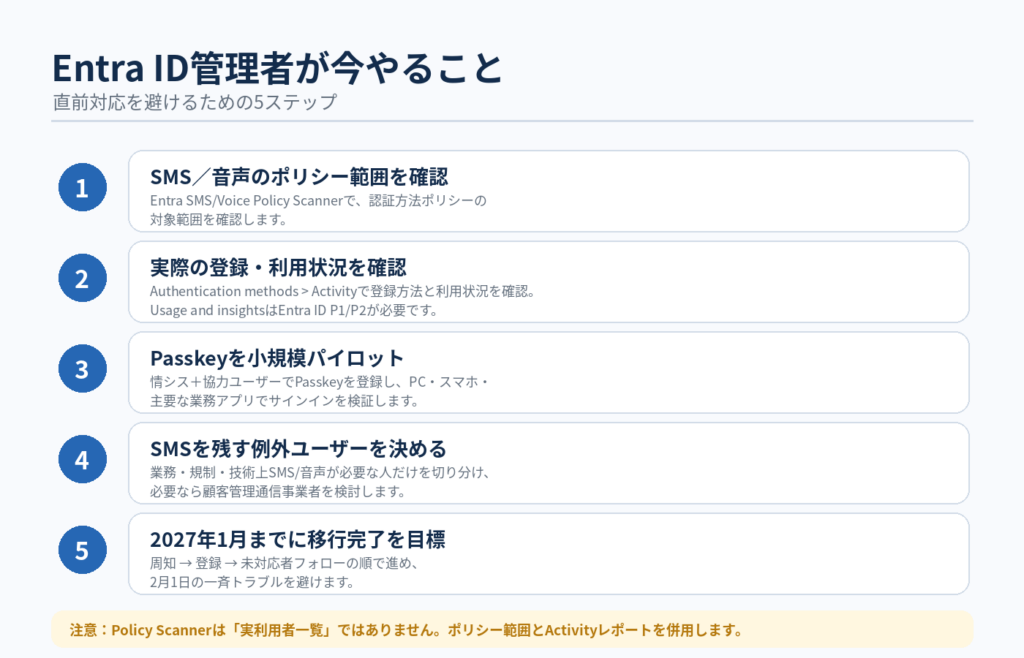
1.SMS/音声の対象範囲を洗い出す
Entra管理センターの認証方法ポリシーと、Microsoft公式のPolicy Scannerで、SMS/音声が有効になっている範囲を確認します。
旧来のMFA/SSPRポリシーから認証方法ポリシーへの移行が完了していないテナントでは、Scannerだけで「影響なし」と判断しないよう注意が必要です。
2.実利用者と登録済み方法を確認する
Authentication Methods Activityで、誰がどの認証方法を登録しているか、SMSが実際に使われているかを確認します。
「SMSがポリシー上有効」と「SMSしか使えないユーザーがいる」は別問題です。
優先して拾いたいのは、SMS/音声以外の認証方法を持っていないユーザーです。
3.Passkeyを少人数で先行検証する
いきなり全員へ展開するより、情シス担当者と協力ユーザーで先行検証した方が安全です。
Microsoft Entra IDのPasskeyは、FIDO2セキュリティキー、Microsoft Authenticator、Windowsなど、複数の形で利用できます。Microsoftはデバイスにひも付くPasskeyと同期型Passkeyの両方をサポートしています。
管理者は、Entra管理センターの
Entra ID > Security > Authentication methods > Policies > Passkey (FIDO2)
からPasskeyの有効化・対象設定を行えます。
Microsoft公式:
How to enable passkeys (FIDO2) in Microsoft Entra ID
4.SMSを残す必要があるユーザーを例外化する
すべてのユーザーを一律に同じ方式へ移せない組織もあります。
例えば、共有端末を使う現場職員、個人スマートフォンを業務認証に使わせにくい職場、規制や業務手順上の制約があるケースです。
この場合は、次のようにユーザー群を分けて考えると整理しやすくなります。
- 一般職員:PasskeyやWindows Helloなどへ移行
- 管理者:より強いフィッシング耐性を持つ認証を優先
- SMS/音声が必須の一部ユーザー:顧客管理通信事業者を検討
- フロントラインワーカー:必要に応じてQRコード認証も検討
なお、QRコード認証は主にフロントラインワーカー向けで、単純にすべての情報系職員へ勧める方式ではありません。
5.ユーザー周知と未対応者フォローを先に設計する
2026年9月22日から2027年2月1日までは132日です。
「まだ数か月ある」と考えるより、対象者の洗い出し、テスト、周知、登録、未対応者フォローまで含めると、余裕はそれほど大きくありません。
Microsoftも、認知→登録の案内→未対応者へのリマインドという段階的なコミュニケーションを推奨しています。
小規模組織では、2027年1月までに通常ユーザーの移行を終え、2月は例外対応だけにするスケジュールが現実的です。
Passkey以外の選択肢は?
Microsoftが推奨する中心はPasskeyですが、利用環境によってはほかのフィッシング耐性の高い方法も選べます。
代表例は次のとおりです。
- Passkey(FIDO2)
- Windows Hello for Business
- FIDO2セキュリティキー
- 証明書ベース認証(CBA)
共有端末を使うフロントラインワーカーでは、QRコード認証が適するケースもあります。
一方、MicrosoftはSMSや音声をPasskeyより弱い認証手段と位置付けています。単に「今と同じ運用を維持するため」だけに顧客管理SMSへ移すのではなく、ユーザーごとにより強い方式へ移行できないか検討した方がよいでしょう。
2027年2月1日に対象外となるユーザー
Microsoftの現行スケジュールでは、グローバル管理者と外部ユーザーは2027年7月1日までMicrosoft提供SMS・音声認証の終了が延期されています。
ただし、内部ゲストユーザーはこの7月1日のグループには含まれず、2027年2月1日の終了対象です。
この違いは、テナント内のゲストアカウントを整理するときに見落としやすいポイントです。
また、今回の案内はMicrosoft Entra IDのworkforce tenantが中心で、Azure AD B2Cは対象外、Microsoft Entra External IDの外部テナントについては別途案内される予定です。
「SMSでログインできない」と問い合わせが来る前に準備する
今回の変更は、2027年2月になってから検索される可能性が高いタイプのトラブルです。
利用者から見ると、
- 「Microsoft 365にSMSでログインできない」
- 「認証コードをSMSで受け取れない」
- 「急にPasskey登録を求められた」
- 「今までの電話認証が使えない」
という形で表面化する可能性があります。
しかし管理者側から見ると、これは突然の障害ではありません。
対象ユーザーを事前に把握し、代替手段を登録しておけば回避できる計画変更です。
特に、SMSしか認証方法を登録していないユーザーがいる組織では、早めに1ユーザーでPasskey登録からサインインまで試しておく価値があります。
まとめ
2027年2月1日から、Microsoft Entra IDでMicrosoftが提供するSMS・音声認証が原則終了します。
重要なのは、「SMSを第一認証要素にしたログインだけがなくなる」のではないことです。Microsoft提供のSMS/音声はMFAやSSPRにも影響するため、現在SMSコードを第2要素として使っている組織も確認が必要です。
一方で、SMSそのものが完全禁止されるわけでもありません。必要な組織はMicrosoft Security Store経由の顧客管理通信事業者へ切り替えることができます。
情シス担当者は、まずポリシー範囲と実利用状況を確認し、Passkeyを少人数で検証し、例外ユーザーを切り分けるところから始めると進めやすいでしょう。
2027年2月1日まで残り132日です。直前に全員の認証方法を変更する状況を避けるため、今のうちに棚卸しだけでも始めておくことをおすすめします。
参考情報
- Microsoft Learn: Passkeys by default and retirement of Microsoft-provided SMS and voice authentication
- Microsoft Learn: FAQ for Microsoft-provided SMS and voice retirement
- Microsoft Learn: Choose a telephony provider for SMS and voice authentication
- Microsoft Learn: How to enable passkeys (FIDO2) in Microsoft Entra ID
- Microsoft Learn: Authentication Methods Activity
- Microsoft GitHub: Entra SMS/Voice Policy Scanner
- BleepingComputer: Microsoft reminds admins to migrate Entra ID users to passkeys(2026年9月21日)