


オンライン麻雀「Maru-Jan(マルジャン)」を利用している人は、パスワードを速やかに変更してください。運営会社のシグナルトークは2026年11月7日、外部からの不正アクセスにより、会員185万5,578人分のパスワードと、登録されていたメールアドレスが流出したと公表しました。対象は一部のユーザーではなく全会員です。
2026年11月7日20時頃(日本時間)の公式公表内容を基に、対象者、パスワード変更、使い回しへの対策、3,000ポイントの受け取り方法を整理します。
| 確認したいこと | 結論 |
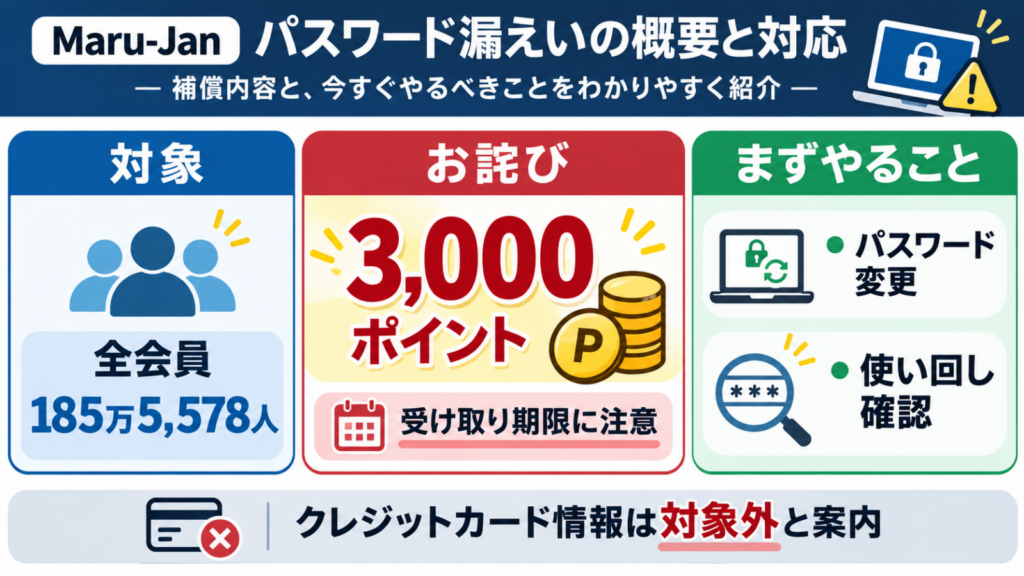
| 自分も対象? | Maru-Janの全会員が対象。メールアドレスは登録している場合に該当 |
| 流出した情報 | パスワードと、登録されているメールアドレス |
| 最初にすること | Maru-Janのパスワードを変更し、同じものを使っていた他サービスも変更 |
| クレジットカード情報 | 運営会社は番号を保有していないため、今回の流出対象外と説明 |
| サービス状況 | 11月7日16時に再開と発表 |
| お詫びのポイント | 全会員へ3,000ポイント(3,000円分)。受け取り期限は11月20日深夜24時 |
公式案内:Maru-Jan「会員情報流出についてのお詫びとご説明」 / 公式パスワード変更ページ
Maru-Janの情報漏えいは自分も対象?
今回の発表では、流出対象を「Maru-Janの全会員」と明記しています。特定の端末や利用日、課金履歴、メールを受け取ったかどうかによる限定は示されていません。現在アカウントを持つ会員は、個別通知を待たずに対処してください。
- パスワード:会員情報の流出が確認されています。
- メールアドレス:登録している会員のアドレスが対象です。未登録の場合にメールアドレスが流出したとは限りません。
- クレジットカード番号:同社はカード番号を保存・管理しておらず、今回の漏えい対象には含まれないと説明しています。
なお、すでに退会した人のデータが保存されていたか、退会済みアカウントも今回の件数に含まれるかは、確認した公式発表だけでは分かりません。心当たりがあり不安な場合は、公式問い合わせ窓口へ確認してください。
Maru-Janのパスワード変更方法|今すぐ行う3つの対策
1.公式サイトの会員ページでパスワードを変更する
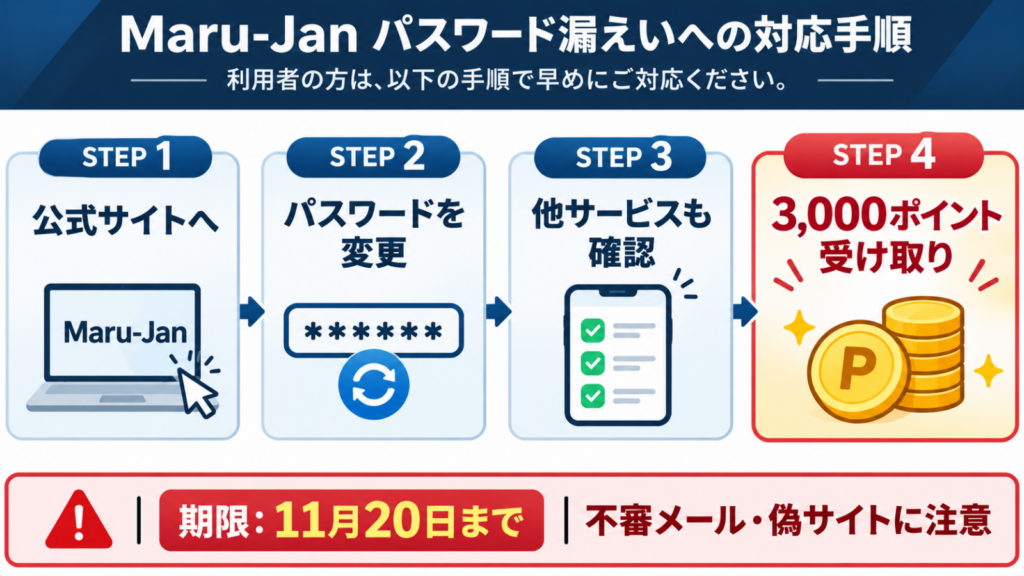
ブラウザーでMaru-Janの公式パスワード変更ページを開き、画面の案内に従って変更します。ログインが必要な場合は、公式サイトからログインして手続きしてください。リンクが開けない場合は、Maru-Jan公式トップページから会員ページへ進みます。
新しいパスワードは、ほかのサイトで使ったことがない、長く推測されにくい文字列にしてください。パスワード管理アプリで生成・保存する方法も有効です。
注意:運営会社は、流出後も従来のパスワードでログインできると説明しています。「今もログインできるから安全」という意味ではありません。
2.同じパスワードを使っていたサービスも変更する
Maru-Janと同じパスワードをメール、通販、SNS、ネットバンキングなどで使っていた場合は、それぞれの公式サイト・アプリから別のパスワードに変更してください。特にメールアカウントは、ほかのサービスのパスワード再設定に使われるため優先度が高い項目です。
可能なサービスでは多要素認証(MFA)を設定し、最近のログイン履歴や身に覚えのない変更がないか確認します。Maru-Jan自体に多要素認証機能があるかについては、今回の発表で確認できませんでした。
3.流出通知やポイント案内を装う偽メールに注意する
今回、メールアドレスも流出したため、運営会社はMaru-Janを装う不審メールへの警戒を呼びかけています。メールやSMSで「再認証」「ポイント受け取り」などを求められても、本文のリンクからパスワードを入力しないでください。ブックマークや検索から公式サイトへ移動し、公式案内と照合しましょう。
すでに不審なページにID・パスワードを入力した場合は、正規サイトからパスワードを再変更し、使い回したサイトも点検してください。
3,000ポイントのお詫びはどう受け取る?いつまで?
シグナルトークは今回のお詫びとして、会員1人につき3,000ポイント(3,000円分)を用意しています。ポイントは対局に使うもので、現金3,000円が銀行口座などに支払われるという案内ではありません。
| 対象 | Maru-Janの会員 |
| 付与内容 | 1人あたり3,000ポイント(3,000円分) |
| 受け取り場所 | Maru-Jan公式ポイント受け取りページ |
| 受け取り期限 | 2026年11月20日(金)深夜24時まで |
受け取るときは、まず公式サイトの案内でURLを確認してください。メールに記載されたポイント受け取りリンクが本物か判断できない場合は、メールのリンクを使わず公式サイトからアクセスする方が安全です。
何が起きた?11月4日のデータ持ち出しから11月7日の再開まで
| 日時 | 公式に確認できた内容 |
| 11月4日(水)15時頃まで | 管理システムの機能を悪用した不正アクセスで、会員情報を含むデータが外部へダウンロードされた |
| 11月6日(金) | 公式のお知らせにサイバー攻撃による臨時メンテナンスが掲載された |
| 11月7日(土)16時 | 対策を実施してサービスを再開したと公表 |
| 11月7日(土)16時30分 | シグナルトークが185万5,578人分の流出を対外発表 |
この経緯から、単に情報が閲覧された可能性がある段階ではなく、データが外部へダウンロードされ、流出を確認した事案であることが分かります。個々のアカウントの不正ログイン被害が何件あったかは、確認した発表では示されていません。
技術的に何が問題だった?管理システムの機能悪用とパスワード保護
運営会社は「当社の管理システムの機能を悪用した不正アクセス」と説明し、侵入経路の特定と悪用箇所への対策を完了したとしています。ただし、使われた具体的な脆弱性、認証回避の有無、攻撃者の権限、アクセス制御上の欠陥など、技術的詳細は公表されていません。
管理機能によって大量の会員データを取得できる構造だった場合、攻撃者にその機能や権限を悪用されると、個別画面の閲覧より広い範囲のデータが持ち出されるおそれがあります。これは一般的な仕組みの解説であり、今回どの操作が使われたかを示すものではありません。
パスワードの保存方式にも未確認事項があります。平文で保存されていたのか、ハッシュ化されたデータが流出したのか、ソルトやストレッチングが適用されていたのかは、今回確認した公表情報に記載がありません。そのため「平文パスワードが流出」「暗号化されているので安全」といった断定はできません。保存方式にかかわらず、運営会社が変更を要請している以上、速やかな変更が適切です。
事業者側の対策としては、管理用機能へのアクセス制限・多要素認証・最小権限、エクスポート操作の監査ログ、異常な大量ダウンロードの検知、パスワードの適切なハッシュ化と安全なリセット手順が重要です。今回の事故でこれらの対策が欠けていたという意味ではありません。
よくある質問(FAQ)
Q.メールが届いていなくても対象ですか?
A.Maru-Janの会員なら対象と考えて対応してください。公式発表の対象は全会員です。メール未着だけで対象外とは判断できません。
Q.パスワードを変更しないとログインできなくなりますか?
A.公表時点では従来のパスワードでもログインできるとされています。ただし、安全のため変更が求められています。今後のログイン仕様変更は公式案内を確認してください。
Q.カードを登録していた場合はカード番号も流出しましたか?
A.運営会社はカード番号を保有しておらず、今回の対象外と説明しています。ただし、今回のパスワード流出を理由とする不審メールや、不正なアカウント操作には引き続き注意が必要です。
Q.3,000ポイントは自動で付与されますか?
A.公式案内には受け取りページが用意されています。公式ページから受け取り方法を確認してください。自動付与かどうかの個別条件は、発表文だけでは確認できません。
Q.犯人や流出パスワードの暗号化方式は分かっていますか?
A.確認した公式発表では分かりません。運営会社は侵入経路を特定して対策したと説明していますが、犯人の特定やパスワードの保存形式を裏付ける説明は見つかっていません。
まとめ|全会員はパスワード変更を優先
Maru-Janでは全会員185万5,578人分のパスワード流出が確認されました。まずMaru-Janのパスワードを変更し、他サービスで使い回していた場合はそちらも変更してください。カード番号は今回の対象外と説明されていますが、メールアドレスの悪用を想定した偽メールへの警戒も必要です。
公式サイトの情報漏えいに関する説明を随時確認し、3,000ポイントの受け取りを希望する方は11月20日の期限にも注意してください。
出典・更新履歴
- 株式会社シグナルトーク:不正アクセスによる会員情報流出のお詫びとご報告(2026年11月7日16:30)
- Maru-Jan公式:会員情報流出についてのお詫びとご説明(同日16:37追記)
- Maru-Jan公式:クレジットカード情報のお取り扱いについて
- Maru-Jan公式:障害情報
- 記事作成・一次情報確認:2026年11月7日20時頃(日本時間)
※この記事は公開された一次情報を基に作成しています。未公表の攻撃経路やパスワード保存形式を推測で補っていません。








