
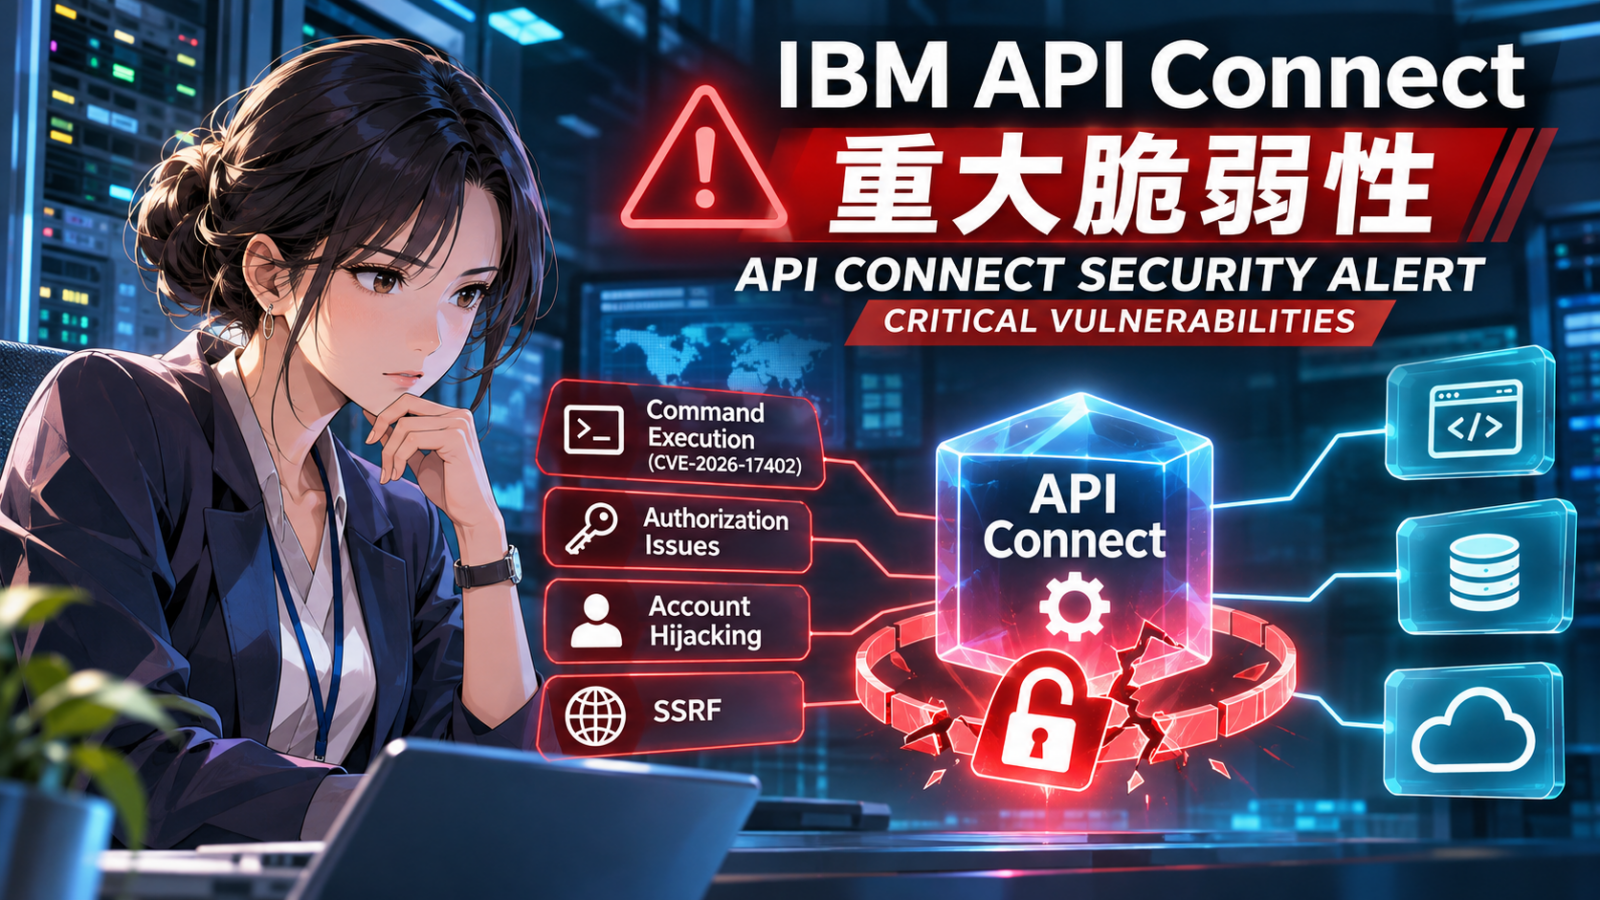


IBM API Connectを運用している管理者は、まず製品のバージョンと適用済み修正プログラムを確認してください。 IBMは2026年11月5日、API管理基盤における複数の脆弱性を公表しました。OSコマンド実行(CVE-2026-17402、CVSS 9.9)、ログイン情報の不適切な転送によるアカウント乗っ取り、SSRF、他テナント資源の不正操作などが含まれます。
対象はV10の10.0.8.0~10.0.8.12とV12オンプレミスの12.1.0.0~12.1.1.2です。この脆弱性群に対する修正版は、それぞれ10.0.8.13と12.1.1.3。IBMは公式の回避策を提示しておらず、アップグレードを強く勧めています。ただし、別件のPHP脆弱性に対しては、修正版の10.0.8.13や12.1.1.3にも追加iFixが必要な場合があります。
確認時点:2026年11月8日(日本時間)。本記事はIBMの公式発表を基に、対象確認・更新・ログ調査を実務向けに整理したものです。脆弱性の公表は侵害発生の証明ではありません。今回取り上げるCVEについて、特定組織での実悪用や国内被害を確認した情報は得られていません。
IBM API Connectは自社の環境に影響する?対象バージョンを確認
| 系列 | 対象バージョン | 今回の修正版 | 確認先 |
|---|---|---|---|
| V10 LTS | 10.0.8.0~10.0.8.12 | 10.0.8.13 | IBMのV10セキュリティ情報 |
| V12 On-premises | 12.1.0.0~12.1.1.2 | 12.1.1.3 | IBMのV12セキュリティ情報 |
上表は11月5日公表の複数脆弱性の対象です。「V12」はIBMの告知ではオンプレミス版と明示されています。SaaSなど別の提供形態に同じ範囲を自動的に当てはめず、契約・提供形態とIBMの個別告知を確認してください。サポート終了製品が影響なしと証明されたわけでもありません。
見落としやすい点:10.0.8.13/12.1.1.3へ更新済みでも、2026年10月22日公表のPHP脆弱性(CVE-2026-109618、CVE-2026-109619)ではそのバージョン自体が対象です。IBMは別のセキュリティ情報でV10向けv10.0.8.13-ifix1、V12向けv12.1.1.3-ifix.KI505348などを案内しています。実環境のビルドと適用済みiFixを分けて確認してください。
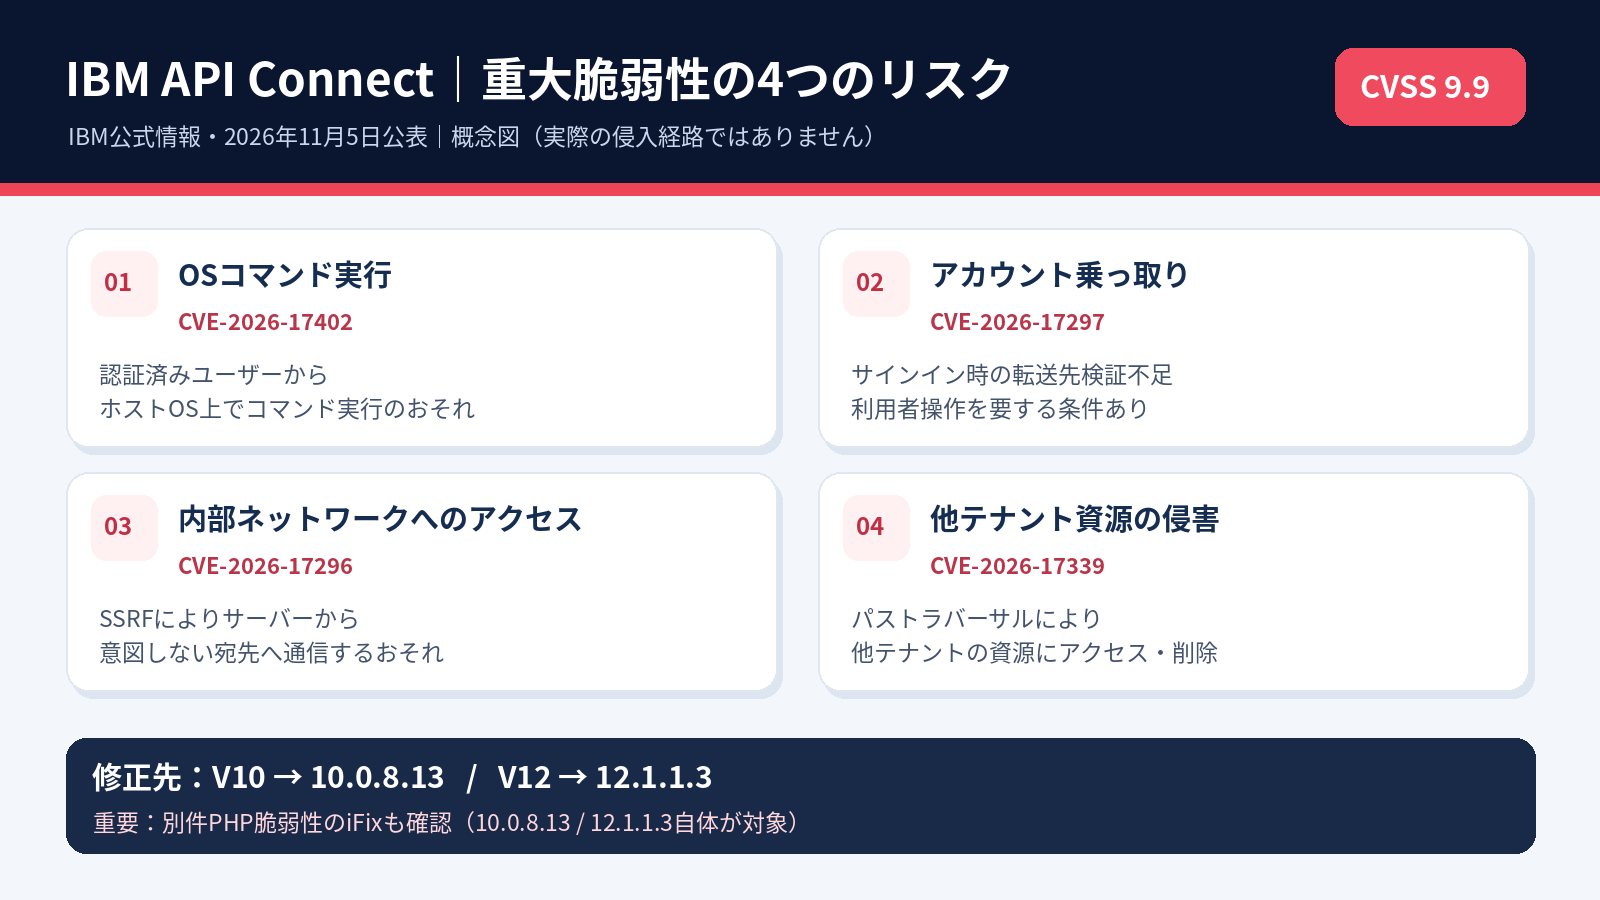
どのような攻撃が考えられる?代表的なCVEと条件
| CVE / CVSS v3.1 | 公表された問題 | 攻撃の前提・注意点 |
|---|---|---|
| CVE-2026-17402 / 9.9 | OSコマンドインジェクション(CWE-78) | ネットワーク経由・認証済みの攻撃者。入力が適切に処理されず、ホストOS上でコマンドが動くおそれ |
| CVE-2026-17297 / 9.6 | 不適切なログインリダイレクト(CWE-601) | 認証結果が攻撃者の管理先に送られる可能性。CVSS上は利用者操作を要する条件 |
| CVE-2026-17296 / 9.6 | SSRF(CWE-918) | 認証済み攻撃者がサーバーを介して意図しない宛先へ接続させ、情報取得するおそれ |
| CVE-2026-17339 / 9.1 | パストラバーサル(CWE-22) | 認証済み攻撃者が他テナントの資源にアクセス・削除するおそれ |
| CVE-2026-17301 / 9.8 | 署名検証不備による認証回避(CWE-347) | 認証不要の遠隔攻撃者が認証回避できる可能性。9.9の認証済みRCEとは条件が異なる |
「CVSS 9.9だから誰でも認証なしでOSコマンドを実行できる」と解釈するのは誤りです。CVE-2026-17402の評価指標はPR:L(低い権限が必要)です。一方、CVE-2026-17301はPR:N(事前権限不要)であり、優先順位は単純な点数順だけでは決まりません。各コンポーネントでの到達可能性やアクセス制御も確認します。
なぜAPI管理基盤の脆弱性は影響が大きいのか
API ConnectはAPIの作成、管理、公開、利用者や組織の管理などを担うプラットフォームです。APIの実データ通信を扱う部分だけでなく、管理系の権限・認証情報・構成情報が重要です。たとえば管理基盤への不適切なアクセスは、API定義、利用者権限、接続設定、組織境界に波及し得ます。ただし、これらは公表された不備に基づくリスクの説明であり、すべての導入環境で同じ影響や侵害が発生したという意味ではありません。
SSRFとマルチテナント侵害の違い
SSRFは「攻撃者がアクセスできない内部宛先へ、サーバーに代わりに通信させる」種類の問題です。対してテナント間の認可不備は、利用者が所属していない組織の資源へ不正な操作ができる問題です。いずれも認証できた利用者の操作を許可された範囲に制限できているかが重要になります。
管理者が今すぐ実行したい確認・更新手順
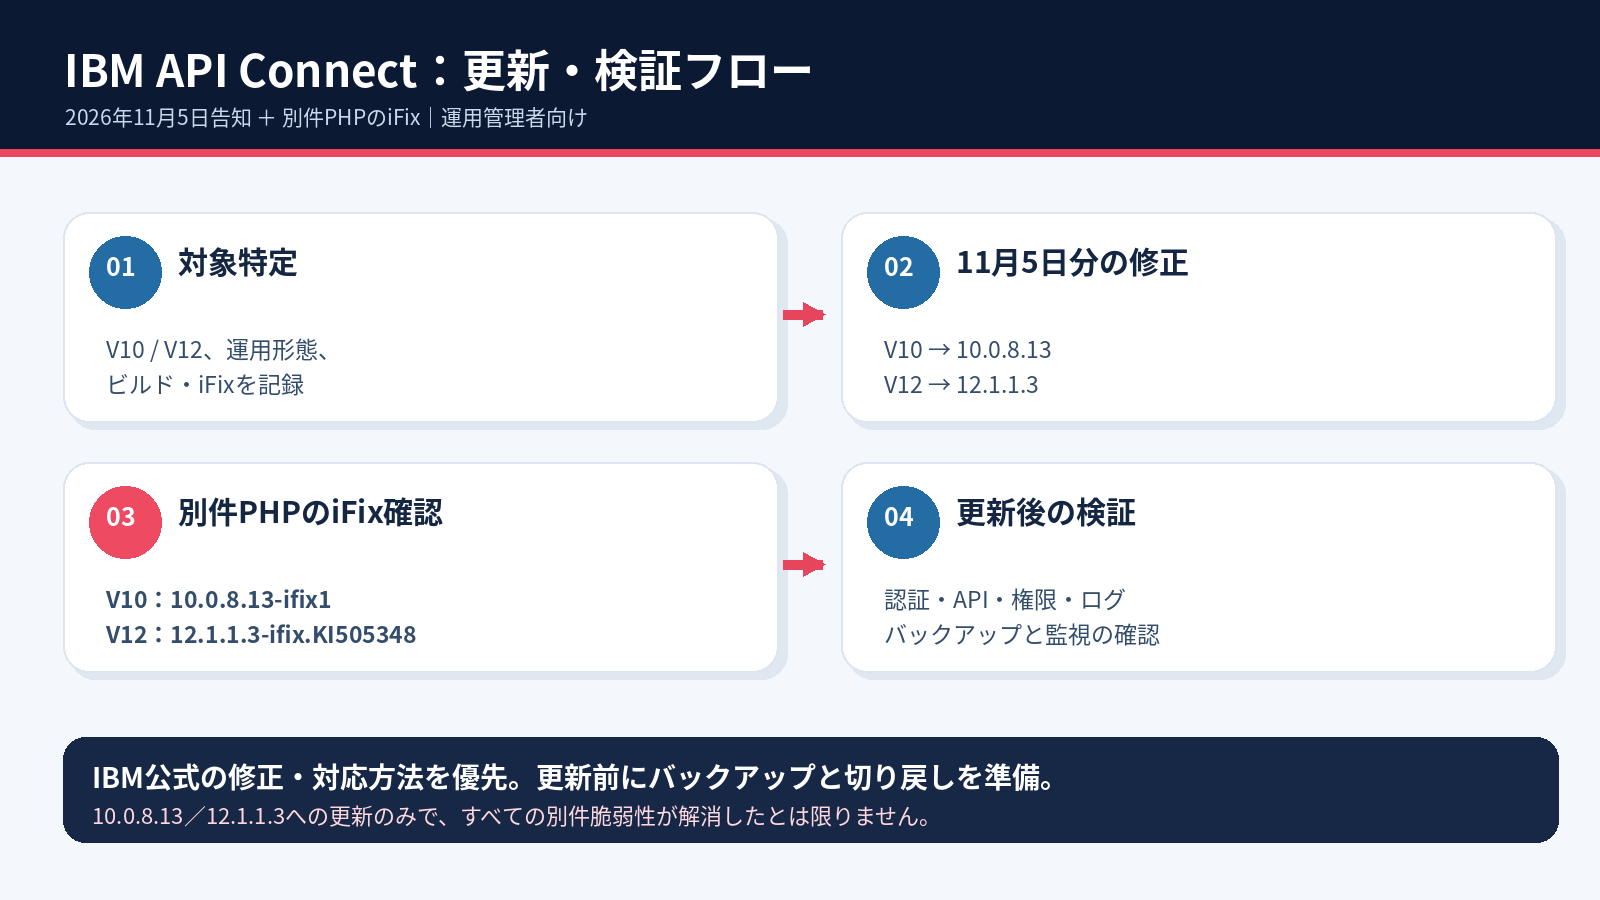
- 製品を棚卸しする:API ConnectのV10/V12、オンプレミス/サービス提供形態、環境(本番・検証・待機系)、公開中の管理・開発者向け入口、保守会社・責任者を記録する。
- 現行ビルドを確認する:管理画面や運用記録、保守会社の構成管理資料で実際のバージョンとiFix履歴を確認する。画面項目やコマンドは構成によって異なるため、未検証のCLIを一律に実行しない。
- IBMの2つの11月5日告知と10月22日のPHP告知を照合する:V10なら10.0.8.13、V12オンプレなら12.1.1.3を今回の更新先として確認。さらに別件PHPのiFixの適用可否も確認する。
- 更新計画を立てる:設定・管理データを保護し、公式のアップグレード経路、互換性、バックアップ、切り戻し、停止時間、管理系コンポーネントの更新順を保守担当と合意する。
- アップグレード・iFixを適用する:IBM Fix Centralおよびサポート契約で提供される修正を、対象の構成とリリースノートに従い適用する。
- 更新後に確認する:実ビルドとiFix、管理画面ログイン、OAuth・外部認証、API公開・利用、開発者ポータル、既存アプリの認証、組織・テナント分離、監視・バックアップを業務に合わせて検証する。
IBMの11月5日告知では「回避策なし」とされています。VPN接続限定、管理入口の公開範囲縮小、送信先制限、権限棚卸しなどは追加のリスク低減策として検討できますが、IBMが検証した代替修正としては扱わないでください。
すでに攻撃を受けていないか?確認したいログ
- 管理系・開発者向けポータルのログイン成功/失敗、直近の不審なアカウントや権限変更
- OAuth連携の設定やリダイレクトURI変更、予期しない認証・トークン利用
- API定義、証明書・キーストア、組織・カタログ・テナント資源の作成/変更/削除
- サーバーから内部宛先への異常な外向き通信、管理系ホストのプロセス・OSイベント
- 構成変更時刻とバックアップとの差異。製品や監視基盤が記録している範囲内で確認
IBMの今回の告知は、特定の侵害痕跡やIOCの一覧を示しているものではありません。上記は一般的な調査観点であり、ログに痕跡がないことだけで安全を証明することはできません。疑わしい操作を発見した場合は証跡を退避し、保守会社・SOC・インシデント対応チームへ連携してください。
保守会社に送る確認依頼の例
「当社のIBM API Connectについて、V10/V12の製品バージョン・ビルド・iFix適用状況をご確認ください。11月5日公表の複数脆弱性(CVE-2026-17402等)に対する10.0.8.13/12.1.1.3への更新要否に加え、10月22日公表のPHP脆弱性用iFixの適用状況も回答ください。影響範囲、更新手順・停止見込み、切り戻し、更新前後のログ確認についてご提案をお願いします。」
よくある質問
V10の10.0.8.13に更新済みなら対応完了ですか?
今回の11月5日告知の修正先ではありますが、別件PHP脆弱性は10.0.8.13自体も対象です。追加iFixまで確認してください。IBMの新しい告知が出た場合はそれも優先します。
IBM API Connectを使うすべての企業で不正アクセスが起きていますか?
いいえ。公表されたのは脆弱性です。被害の有無は資産、アクセス経路、ログなどの個別調査で判断する必要があります。今回の調査では国内での被害件数を確認できませんでした。
API Gatewayが外部公開されていなければ問題ありませんか?
外部からの到達可能性が低ければ一定のリスク低減になりますが、管理ネットワーク・委託先接続・内部アカウント・SSRFなども含めて評価する必要があります。公開の有無だけで非該当とは断定できません。
まとめ:バージョンだけでなくiFixと侵害確認まで
実務上の優先順位は、①利用状況・到達可能性の確認、②11月5日告知の修正版適用、③10月22日告知の追加iFix確認、④認証・管理操作ログの点検です。CVSSの高さに加え、事前認証の要否、インターネット露出、権限分離を考慮して対応を進めてください。
公式出典・更新履歴
- IBM Security Bulletin: Multiple Vulnerabilities in IBM API Connect(V10)(2026年11月5日)
- IBM Security Bulletin: Multiple Vulnerabilities in IBM API Connect(V12 OnPrem)(2026年11月5日)
- IBM Security Bulletin: Two Critical PHP Vulnerabilities(追加iFix)(2026年10月22日公表、10月24日更新)
- 脆弱性の対応優先順位:CVE・CVSS・KEVの実務ガイド(当サイト)
初版:2026年11月8日。公式資料確認日:2026年11月8日(JST)。図は説明用であり、IBMの実製品画面や実際の攻撃再現ではありません。修正版は11月5日の個別告知を基準とし、運用前にはIBMの最新情報を確認してください。
English edition
Read this IBM API Connect vulnerability and patching guide in English(英語版:海外の管理者向けに再構成)








