


2026年11月、Claude Codeに似た名前のnpmパッケージ「@claudecode/cli」がマルウェアとして登録されました。「Claude Codeを入れたけれど、自分のPCは大丈夫?」「偽物をインストールした場合はどうすればよい?」という疑問に、公式勧告をもとに答えます。
最初に確認するのは、インストールしたパッケージの正確な名前です。今回の警告対象は「@claudecode/cli」であり、Anthropicが公開している「@anthropic-ai/claude-code」とは別物です。対象パッケージが入っていた場合、GitHubは端末全体を侵害された可能性のある状態として扱い、別の安全な端末から認証情報を変更するよう勧めています。
確認日:2026年11月16日(日本時間)。本記事は公開された勧告に基づき、実際のマルウェアを実行・検証したものではありません。
偽Claude Code npmパッケージで何が起きた?
GitHub Advisory Databaseは2026年11月13日(米国時間表記)、「@claudecode/cli」をマルウェアとして登録しました。勧告IDはGHSA-vp2q-gp5r-xh5jです。OpenSSFのOSVデータベースでもMAL-2026-19243として確認できます。OSVに記録された公表時刻は協定世界時11月13日16時30分(日本時間11月14日1時30分)です。
| 項目 | 確認できた内容 |
|---|---|
| 悪意あるパッケージ | @claudecode/cli(npm) |
| 影響するバージョン | 全バージョン(>= 0) |
| 修正版 | なし |
| 勧告番号 | GHSA-vp2q-gp5r-xh5j/MAL-2026-19243 |
| 影響 | 端末が第三者に制御された可能性を考慮して対応するよう勧告 |
| 国内の感染報告・利用数 | 公式勧告からは確認できない |
GitHubは、当該パッケージがインストールまたは実行されたコンピューターについて、外部から完全に制御された可能性を前提に対処するよう求めています。これは個々の端末で遠隔操作や情報流出が実際に確認されたという発表ではありません。一方、危険性を軽く見積もるべきではないという強い勧告です。
自分は対象?正規のClaude Codeとの違い
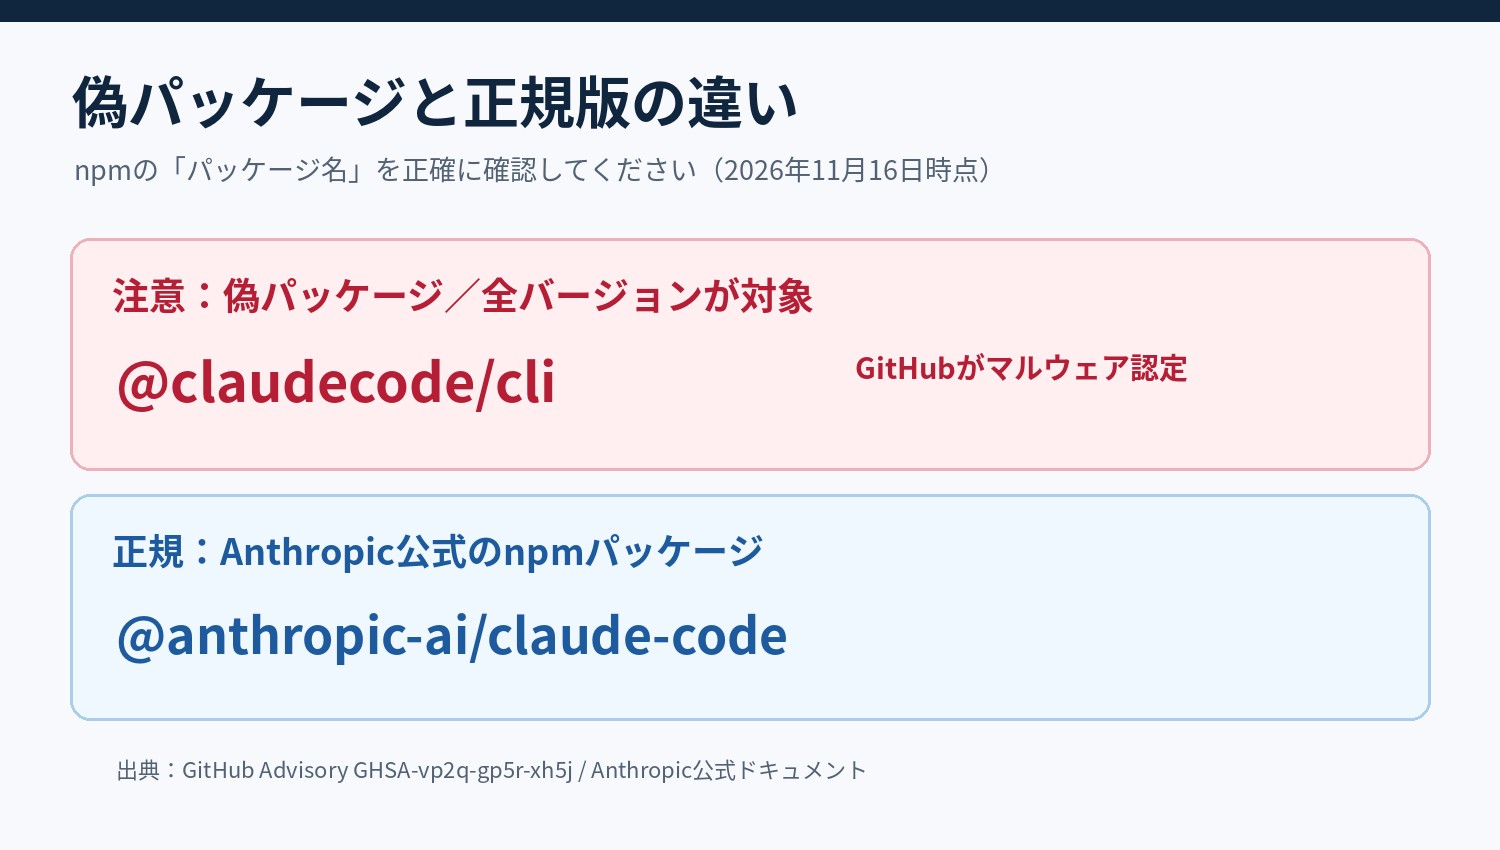
「Claude Codeを使っている」だけでは、今回のマルウェアを導入したことにはなりません。名称の一部が似ているため、パッケージ名を一文字ずつ比較してください。
| 確認項目 | 今回の警告対象 | Anthropicの正規パッケージ |
|---|---|---|
| npmパッケージ名 | @claudecode/cli | @anthropic-ai/claude-code |
| 扱い | GitHubがマルウェアとして登録 | Anthropicの公式リポジトリに記載 |
| 必要な対応 | 導入端末を調査し、侵害を前提とした対処 | 今回の勧告を理由に直ちに感染と判断しない |
Anthropicの公式GitHubリポジトリでは、npm方式のパッケージ名は「@anthropic-ai/claude-code」と案内されています。ただし現在はネイティブインストールなどを推奨し、npm方式は非推奨と案内しています。導入方法は必ずAnthropicの公式リポジトリから確認してください。
「@claudecode/cli」をインストールしていないか確認する方法
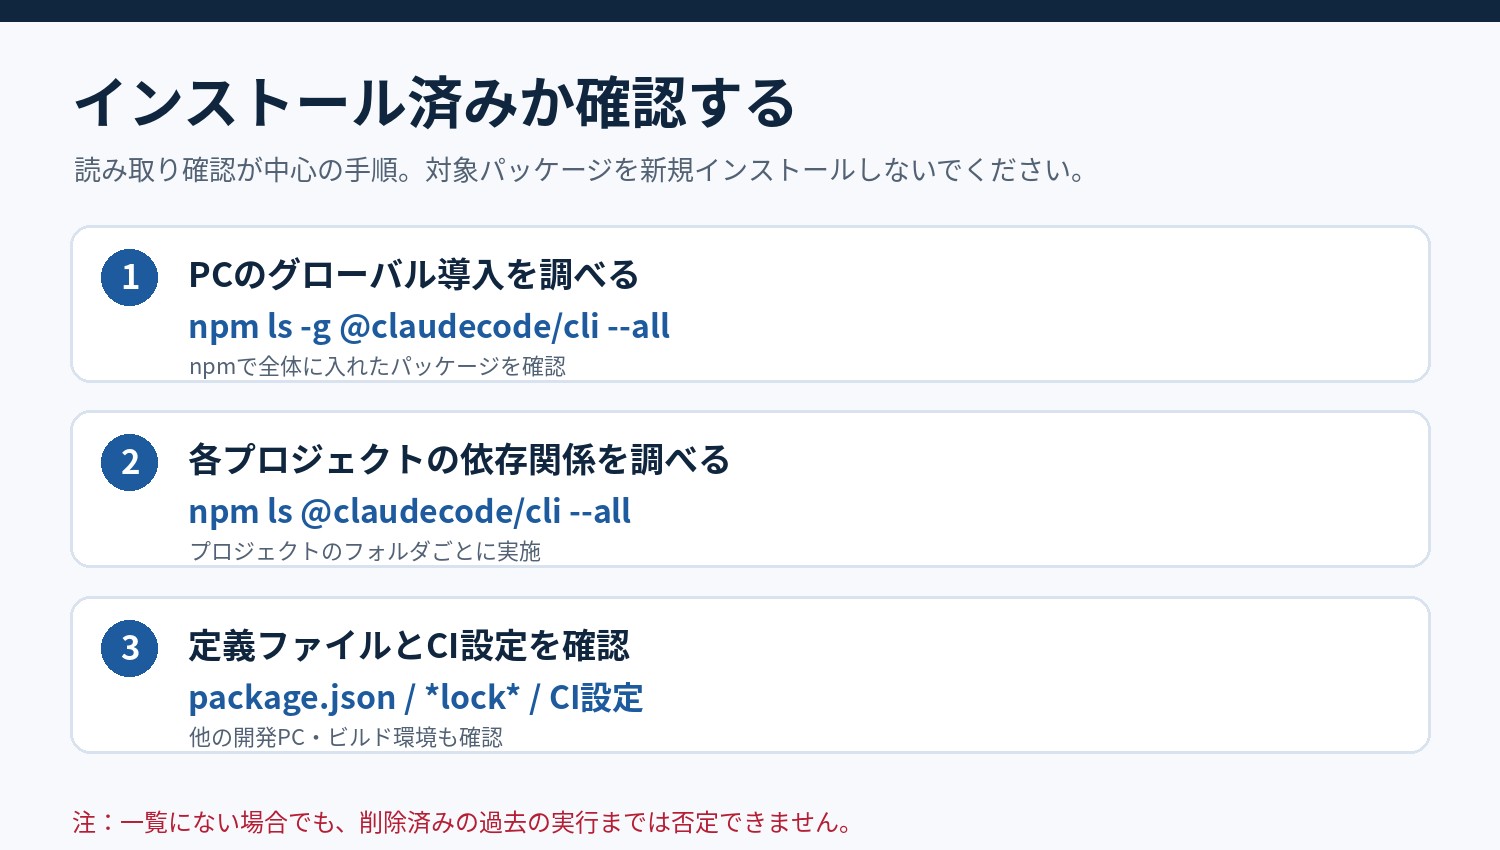
Node.jsのnpmを使う開発環境では、グローバル導入・各プロジェクトの依存関係・ロックファイル・CI/CDを分けて調べます。以下は参照用のコマンドで、マルウェアを新たにインストールする操作ではありません。侵害の疑いが強い端末では、管理者と相談して証拠保全を優先してください。
1. PCにグローバル導入されていないか
npm ls -g @claudecode/cli --allWindows PowerShell、macOS/Linuxのターミナルでnpmを利用できる場合に確認できます。表示されなかったとしても、プロジェクト内や別ユーザー、別コンテナーに存在しない証明にはなりません。
2. 作業プロジェクトの依存パッケージを確認
対象のJavaScript/TypeScriptプロジェクトのルートディレクトリへ移動し、次のコマンドで依存関係を確認します。
npm ls @claudecode/cli --all続いて package.json、package-lock.json、npm-shrinkwrap.json などの設定・ロックファイルに @claudecode/cli の記載がないか確認します。pnpmやYarnを使う環境では各ロックファイルも対象です。ロックファイルに名称があるだけでは、該当PCで実行されたことまでは断定できません。
3. 開発チーム・CI/CDも調べる
- GitHub ActionsなどのビルドワークフローやCIランナーで、対象パッケージを取得・実行した履歴がないか確認する。
- コンテナーイメージ、開発用仮想環境、共有端末、過去のビルドキャッシュも必要に応じて調査する。
npxで一時実行した場合や、すでに削除された場合は、現在のnpm lsだけでは過去の実行を把握できないことがある。
これらの確認手順は一般的なnpmの管理方法に基づくもので、GitHubが本事案専用の検査ツールとして保証したものではありません。
インストールしていた場合の対処法:削除だけでは不十分
今回のGitHub勧告は、パッケージを削除しても、それによって追加された不正なプログラムがすべて除去される保証はないと明記しています。端末に業務用のトークンやクラウドアクセスキーがあれば、特に慎重な対応が必要です。
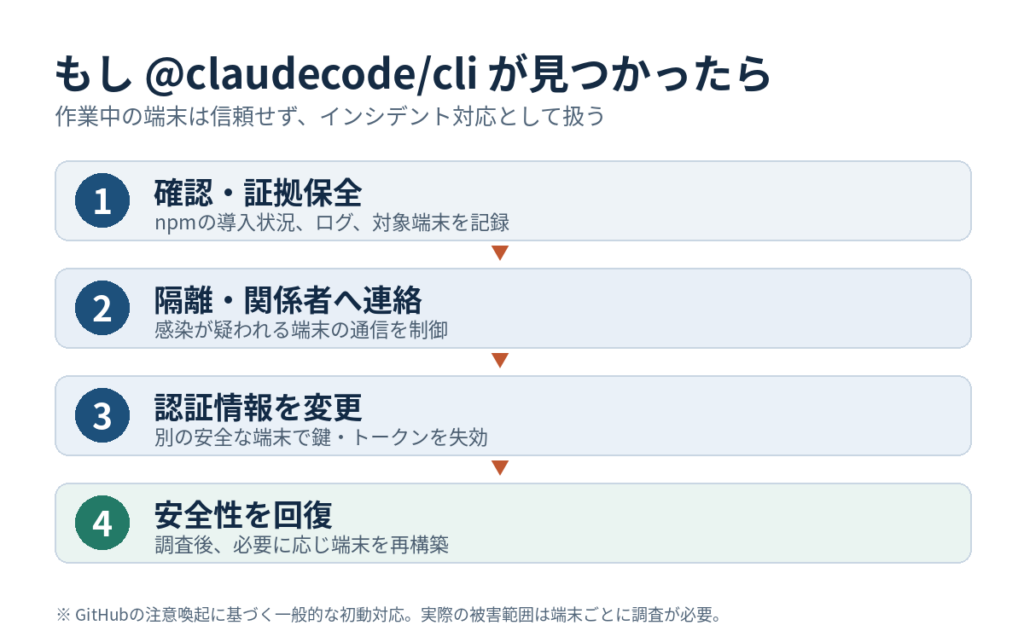
- 証拠を残す:該当パッケージの名前・バージョン、発見日時、導入経路、関連ログ、端末名を記録します。組織では情報セキュリティ担当者やCSIRTへ連絡してください。
- 端末を隔離する:攻撃者によるアクセスが疑われる場合は、組織のインシデント対応手順に従ってネットワーク通信を制限します。安易な初期化で証拠を失わないよう注意します。
- 安全な端末から認証情報を失効・再発行する:GitHubのアクセストークン、npmの公開用トークン、クラウドAPIキー、SSH秘密鍵など、問題の端末に保存またはアクセス可能だった秘密情報を調査対象とし、必要な変更を実施します。影響端末上で新しいパスワードを入力しないでください。
- 不正パッケージと残存物を除去する:必要な証拠を確保した後、対象の依存関係を取り除きます。ただしパッケージ削除だけで安全と判断しません。
- 端末の信頼性を回復する:EDR・各種ログ・認証履歴を調査し、必要に応じOSやCIランナーを信頼できるイメージから再構築します。再接続後は不審なアクセスが続いていないか監視します。
GitHubの強い注意喚起に照らすと、端末をそのまま使い続けるよりも、証拠保全と影響調査を経て再構築を検討する方が安全です。実施範囲は端末の用途や調査結果に応じて組織で判断してください。
技術的にどこが危険なのか:npmの仕組みと未判明の点
npmはJavaScriptのパッケージ管理基盤です。正規の開発ツールと似た名前のパッケージを誤って導入すると、パッケージが持つプログラムをPC上で実行してしまうことがあります。一般論として、npmパッケージはインストール時のライフサイクルスクリプトや、実行時のJavaScriptなどを通じて処理を開始できます。
ただし、本件の「@claudecode/cli」がどのファイル・スクリプトを使い、どのサーバーへ何を送信したのかについて、確認したGitHubとOSVの勧告には具体的な説明がありません。そのため、特定の侵入経路、C2の接続先、情報窃取の種類、実被害をこのパッケージの事実として断定することはできません。
GitHubの分類はCWE-506(埋め込まれた悪意あるコード)です。これはセキュリティ上の分類であって、「すべての利用者から情報が盗まれた」という被害確認を意味しません。
開発チームが再発を防ぐために見直したいこと
- AIが提案したパッケージでも、そのままインストールさせず、名前・発行者・公式配布元を照合する。
- 依存関係の追加をプルリクエストでレビューし、ロックファイルを保存する。
- 開発端末やCIランナーに長期間有効なトークンを置かず、権限と有効期間を最小限にする。
- npmの依存関係を検査できる仕組みや、SBOM・組織の許可パッケージ一覧を活用する。
- CI/CDからインターネットや秘密情報へのアクセスを必要最小限にし、インシデント時に履歴を追えるようにする。
同じClaude Code関連でも、2026年10月に発生したCursor拡張機能マーケットプレイス経由のSSHバックドア問題は別の攻撃です。対象の製品・配布経路・バージョンが異なるため、今回のnpmパッケージと混同しないでください。参考:Cursor Claude Code Extension Compromised(当サイト英語記事)。
よくある質問(FAQ)
Claude Codeを使っているだけで感染している?
いいえ。今回GitHubが警告したのは、名前が似ている別のnpmパッケージ「@claudecode/cli」です。公式のClaude Code利用者全員が影響を受けたという情報ではありません。
対象パッケージを最新版に更新すれば解決する?
いいえ。GitHubの勧告では、対象は全バージョンで修正版はありません。既に導入していた場合、更新ではなくインシデント対応が必要です。
削除したのでパスワードやAPIキーはそのままでいい?
いいえ。GitHubは、インストール・実行した端末に保存されていた秘密情報や鍵について、別の安全なコンピューターから直ちに変更するよう勧めています。削除だけでは安全性を保証できません。
具体的な感染台数や日本での被害は?
確認した公式勧告には感染台数や国別の被害件数が記載されていません。現時点で数値を確定できません。
まとめ:まず正確なパッケージ名を確認し、見つかったら侵害対応へ
重要なのは「Claude Code」という名前に反応するのではなく、問題のパッケージ名「@claudecode/cli」を正確に確認することです。導入が確認された場合は、単なるアンインストールで終わらせず、ログ保全、端末調査、別端末からの認証情報変更、必要な再構築まで検討してください。
出典・確認履歴
- GitHub Advisory Database「Malware in @claudecode/cli」(2026年11月13日公表・更新)
- OpenSSF/OSV「MAL-2026-19243」(2026年11月13日公表・更新)
- Anthropic公式「claude-code」リポジトリ(正規の配布方法確認)
最終確認:2026年11月16日(日本時間)。出典にない具体的な動作や国内被害は推定していません。新しい公式情報が公表された場合は更新します。








