
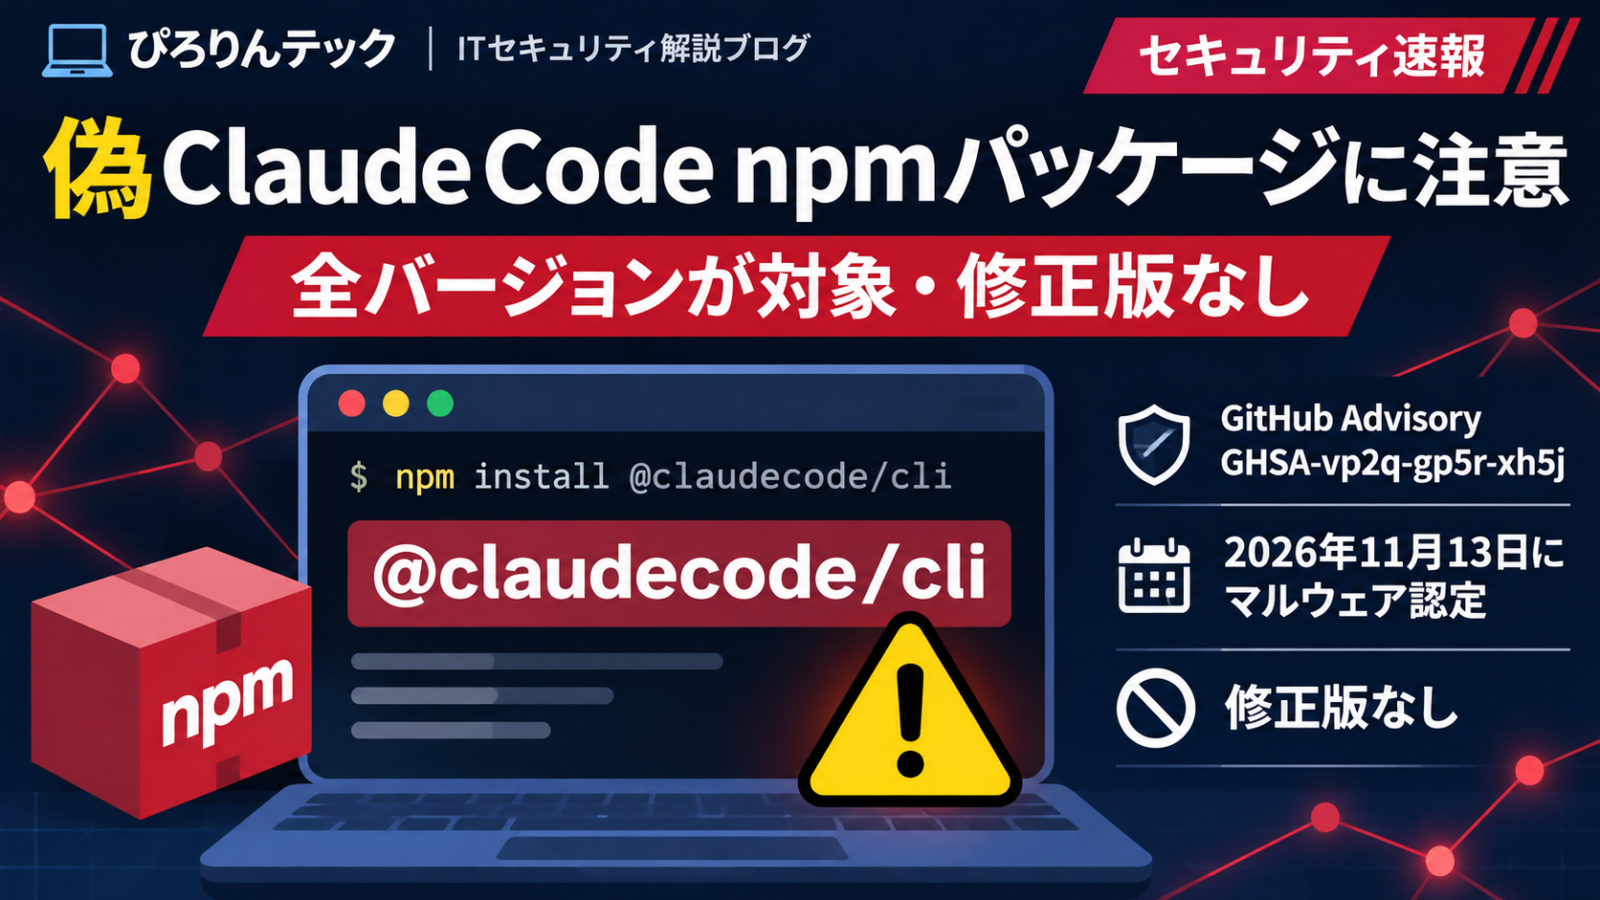


「Claude Codeを入れたつもりだけれど、npmパッケージは本物だろうか?」という人は、パッケージ名を確認してください。 GitHubは2026年11月13日、@claudecode/cliを悪意のあるnpmパッケージ(マルウェア)として公表しました。対象は全バージョンで、修正版はありません。
今回の警告はClaude Codeそのものがマルウェアになったという発表ではありません。問題は名前の似た別パッケージです。すでに導入した人には、単なるアンインストールより踏み込んだ対応が勧められています。
この記事で分かること:偽物と正規版の違い、Windows・macOS・Linuxなどでnpmの導入状況を確認する方法、見つかった場合の初動対応。事実確認:2026年11月16日(日本時間)。
| 確認項目 | 2026年11月16日時点で分かっていること |
| 警告対象 | @claudecode/cli(npm) |
| 対象バージョン | 全バージョン(GitHub表記:>= 0) |
| 修正版 | なし。バージョンアップで解決する問題ではない |
| 公表日 | 2026年11月13日(GitHub Advisory) |
| 識別子 | GHSA-vp2q-gp5r-xh5j/MAL-2026-19243 |
| 実被害の件数・具体的な悪性コードの挙動 | 公開された警告本文からは確認できない |
偽Claude Code npmパッケージとは? GitHubが全バージョンをマルウェア登録
GitHub Advisory Databaseの「Malware in @claudecode/cli」は、当該パッケージをCWE-506(悪意あるコードの混入)に分類しています。GitHubは、導入・実行したコンピューターについて、第三者に制御を許した可能性を前提に扱うよう警告しています。
さらに、対象端末に保存されていた秘密情報や鍵は別の安全な端末から変更・失効させるよう促しています。パッケージを削除しても、導入によって生じた別の不正なソフトウェアまで除去できたとは限らないためです。OSVの記録でも同じパッケージと影響範囲が確認できます。
ただし、この公開情報だけでは「どの通信先へ送信する」「特定の情報が実際に盗まれた」「すべての導入端末で乗っ取りが成功した」といった個別の攻撃動作までは断定できません。警戒すべきリスクと、確認済みの被害を分けて考える必要があります。
正規版との違いは? npmパッケージ名を比較
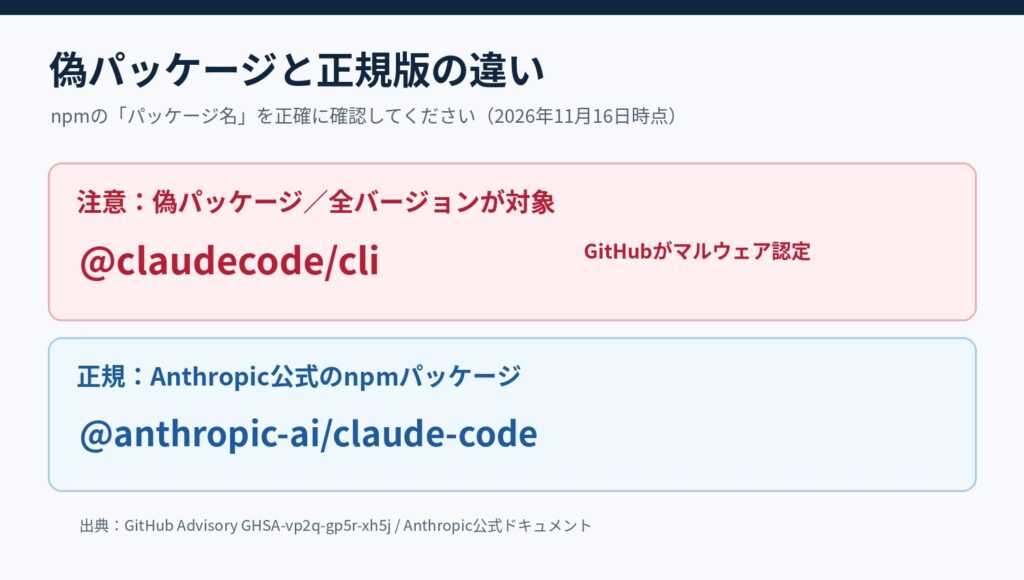
| 種類 | npmパッケージ名 | 判断 |
| 今回の警告対象 | @claudecode/cli | インストールしない/既導入なら対処 |
| Anthropicが案内する正規のnpm版 | @anthropic-ai/claude-code | 公式手順に掲載されるパッケージ |
AnthropicのClaude Code公式セットアップには、ネイティブインストールを推奨する案内に加え、npm版として@anthropic-ai/claude-codeのインストール方法が掲載されています。「Claude Codeはnpmで配布されていない」という説明は誤りです。 偽物と正規のnpm版を混同しないでください。
これから導入する場合は、検索結果や第三者のコマンドをそのまま使わず、まず上記の公式ページから手順を確認します。
自分のPCに入っている? npmのインストール状況を確認する方法
以下はパッケージの導入状況を表示する読み取り用コマンドです。偽パッケージのインストールや実行はしません。WindowsはPowerShell、macOS・Linuxはターミナルで確認できます(npmの導入が必要)。
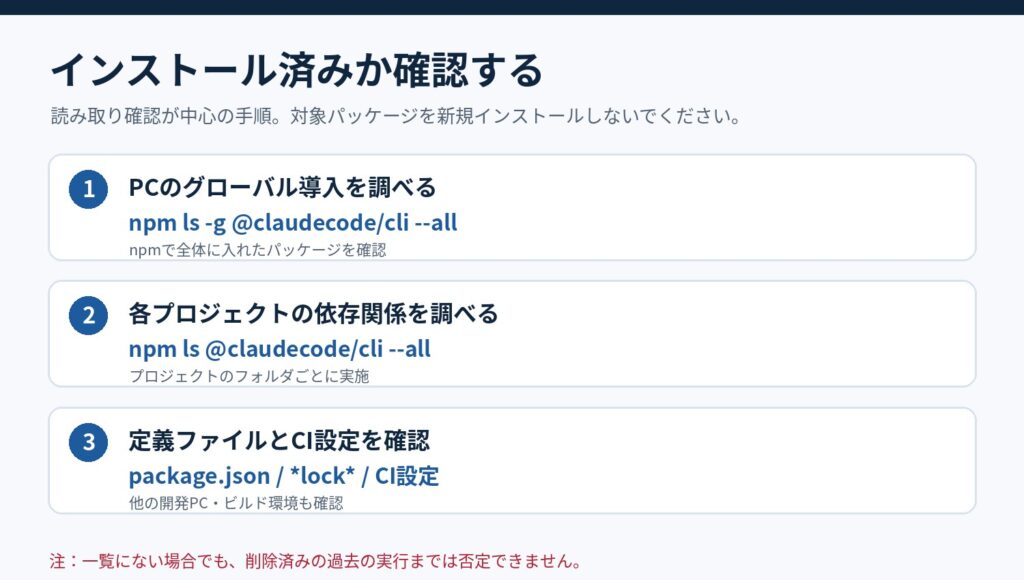
1. PC全体にグローバルインストールされていないか
npm ls -g @claudecode/cli --all対象のパッケージ名が一覧に出れば、その環境の調査が必要です。(empty)などと表示されれば、少なくともその時点で当該npm環境のグローバル導入一覧からは確認されていません。複数のNode.js環境やユーザー領域がある場合は、それぞれ確認してください。
2. 開発プロジェクトに依存関係として入っていないか
npm ls @claudecode/cli --allプロジェクトのフォルダで実行します。--allは間接的な依存関係も表示するための指定です。対象が存在しない場合にnpmが終了コード1を返すことがありますが、それだけで感染や異常を意味しません。npmの仕様についてはnpm公式ドキュメントを参照してください。
3. 定義ファイル・CI/CD・過去の導入記録も確認
package.json、package-lock.json、pnpm-lock.yaml、yarn.lockなどに@claudecode/cliの記述がないか検索する。- GitHub ActionsなどのCI/CD定義、Dockerfile、ビルドスクリプト、開発端末のセットアップ手順に、誤ったパッケージ名がないか確認する。
- 過去のインストール履歴や端末管理ログも調べる。すでに削除されている場合、現在の
npm lsだけでは過去の実行を否定できない。
企業の環境では、開発者のPCだけでなく、共有ビルドサーバーや使い回しのCIランナーも対象に含めます。安全性が確認できない端末で不用意にマルウェアを再実行したり、詳細な調査を始めたりせず、管理者と対応方針を決めてください。
見つかった・実行した場合の対処法は? 削除だけで済ませない
GitHubの警告に従えば、対象パッケージを導入または実行した端末は侵害された可能性がある環境として扱うのが出発点です。組織の場合は初動をインシデント対応として管理し、ログ保全と業務影響を踏まえて進めます。
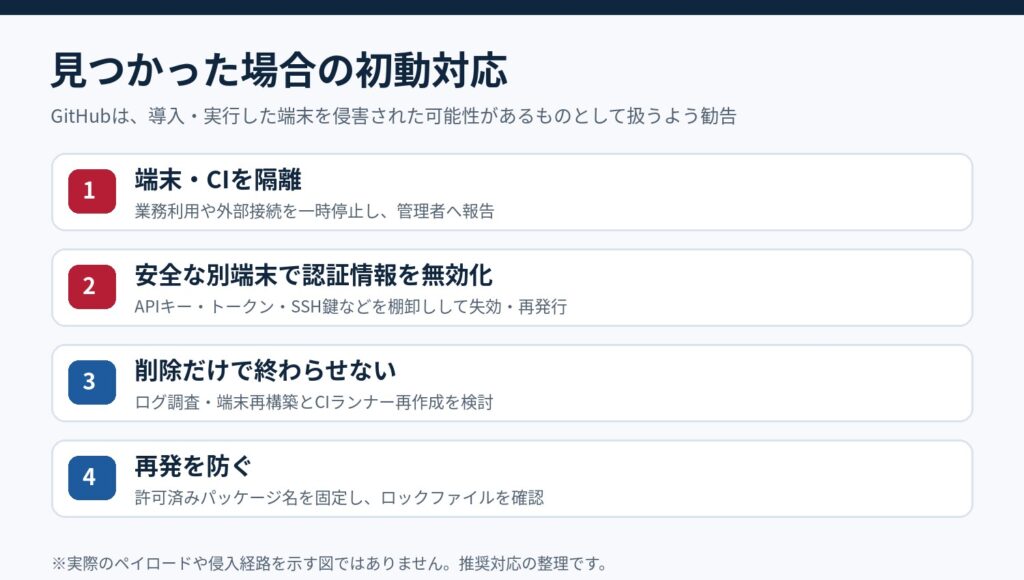
- 端末・CIランナーを隔離:状況に応じてネットワークから切り離し、開発やデプロイを停止。影響範囲と対応責任者を明確にする。
- 証跡を保全:インストール時刻、npm・シェル・CIログ、EDR通知、プロセスと通信の記録などを、安全な方法で保存する。
- 別の安全な端末で認証情報を失効・再発行:GitHubのPAT、クラウドAPIキー、SSH鍵、CI/CDシークレット、レジストリ用トークンなど、影響端末からアクセス可能だったものを棚卸しする。発行元で失効させ、必要なものだけ再発行する。
- 対象パッケージを除去し、端末の信頼性を回復:マルウェアの削除だけでは安全を保証できない。調査結果とリスクに応じてOSの再インストールやCIランナーの再作成を検討する。
- アクセス履歴を点検:不審なGit操作、クラウド操作、トークン利用、想定外のデプロイや公開物の変更がないか確認する。
GitHubも漏えいしたシークレットへの対処で、ファイルの削除だけでなく、認証情報の発行元での失効を重視しています。秘密情報はPC内にファイルとして保存されていない場合もあるため、環境変数や認証済みセッションの権限も確認対象です。
なぜnpmの偽パッケージが危険なのか? 技術的な仕組み
npmではパッケージの「表示名」ではなく、@スコープ/パッケージ名が識別子になります。今回の@claudecode/cliは、見慣れた製品名に似ていても、Anthropic公式の@anthropic-ai/claude-codeとは別物です。名前を取り違えてインストールさせる手口は、一般にタイポスクワッティングやブランドなりすましに関連します。ただし今回の配布経路や被害者の誤認経緯が実際に解明されたという意味ではありません。
npmパッケージは一般に、インストール時のスクリプトや、インストール後に読み込まれるJavaScriptなどを通じて処理を実行し得ます。開発者端末には、ソースコードに加えてリポジトリへのアクセス権、APIキー、クラウドの認証情報が置かれていることがあります。だからこそ、導入前にパッケージ名・公開元・必要権限・依存関係を確認することが重要です。ここで述べた実行経路はnpm一般の仕組みであり、今回のマルウェア固有の実装を確認したものではありません。
CursorのClaude Code拡張機能改ざんとは別の事件?
別件として扱う必要があります。先に報じられたCursorの事案は、Cursorの拡張機能マーケットプレイスで配布された特定のClaude Code拡張機能が改ざんされた問題です。一方、今回の警告はnpmの@claudecode/cliという名前のパッケージを指しています。
対象環境や確認手順を混同しないようにしてください。関連情報:Cursor Claude Code Extension Compromised(英語記事)。
よくある質問(FAQ)
正規のClaude Codeを使用しているだけでも危険ですか?
今回のGitHubの警告は特定のパッケージ名@claudecode/cliに対するものです。正規版@anthropic-ai/claude-codeの利用だけで今回のマルウェアに感染したとは判断できません。名前が似ているため、実際に導入されたパッケージを確認してください。
問題のパッケージに安全なバージョンはありますか?
ありません。GitHub Advisoryは影響範囲を全バージョン、修正版を「None」としています。アップデート待ちではなく、使用を停止してください。
npm lsで何も出なければ感染していませんか?
現在の導入一覧で見つからなかったことは確認できますが、過去に導入・実行した履歴、他のnpm環境、別の端末やCIまで否定できるわけではありません。疑いがある場合はログやパッケージ定義も調べてください。
アンインストールすれば、パスワードやAPIキーの変更は不要ですか?
不要とはいえません。GitHubは、対象端末からアクセスできた秘密情報・鍵を安全な別端末で変更するよう促しています。ローカルの削除だけでは、流出した認証情報の悪用を止められません。
まとめ:最優先はパッケージ名の確認
偽Claude Code npmパッケージ@claudecode/cliは2026年11月13日にマルウェアとして登録されました。まずは正規の@anthropic-ai/claude-codeと名前を見比べることが重要です。対象パッケージの導入・実行が判明した場合は、単に削除するのではなく、隔離と調査、別端末からの認証情報の失効・再発行、必要に応じた再構築を進めてください。
出典・確認履歴
- GitHub Advisory Database:Malware in @claudecode/cli(2026年11月13日公開・更新)
- OSV:MAL-2026-19243(2026年11月13日登録)
- Anthropic:Claude Code Advanced setup(公式インストール手順)
- npm Docs:npm ls(確認コマンドの仕様)
- GitHub Docs:Remediating a leaked secret(認証情報失効の考え方)
確認日:2026年11月16日(日本時間)。公開された一次情報を参照しており、当該マルウェアを実機に導入・動作検証したものではありません。感染台数、国内の被害件数、マルウェア固有の通信先・ペイロードは未確認です。新しい一次情報が出た場合は更新します。








