
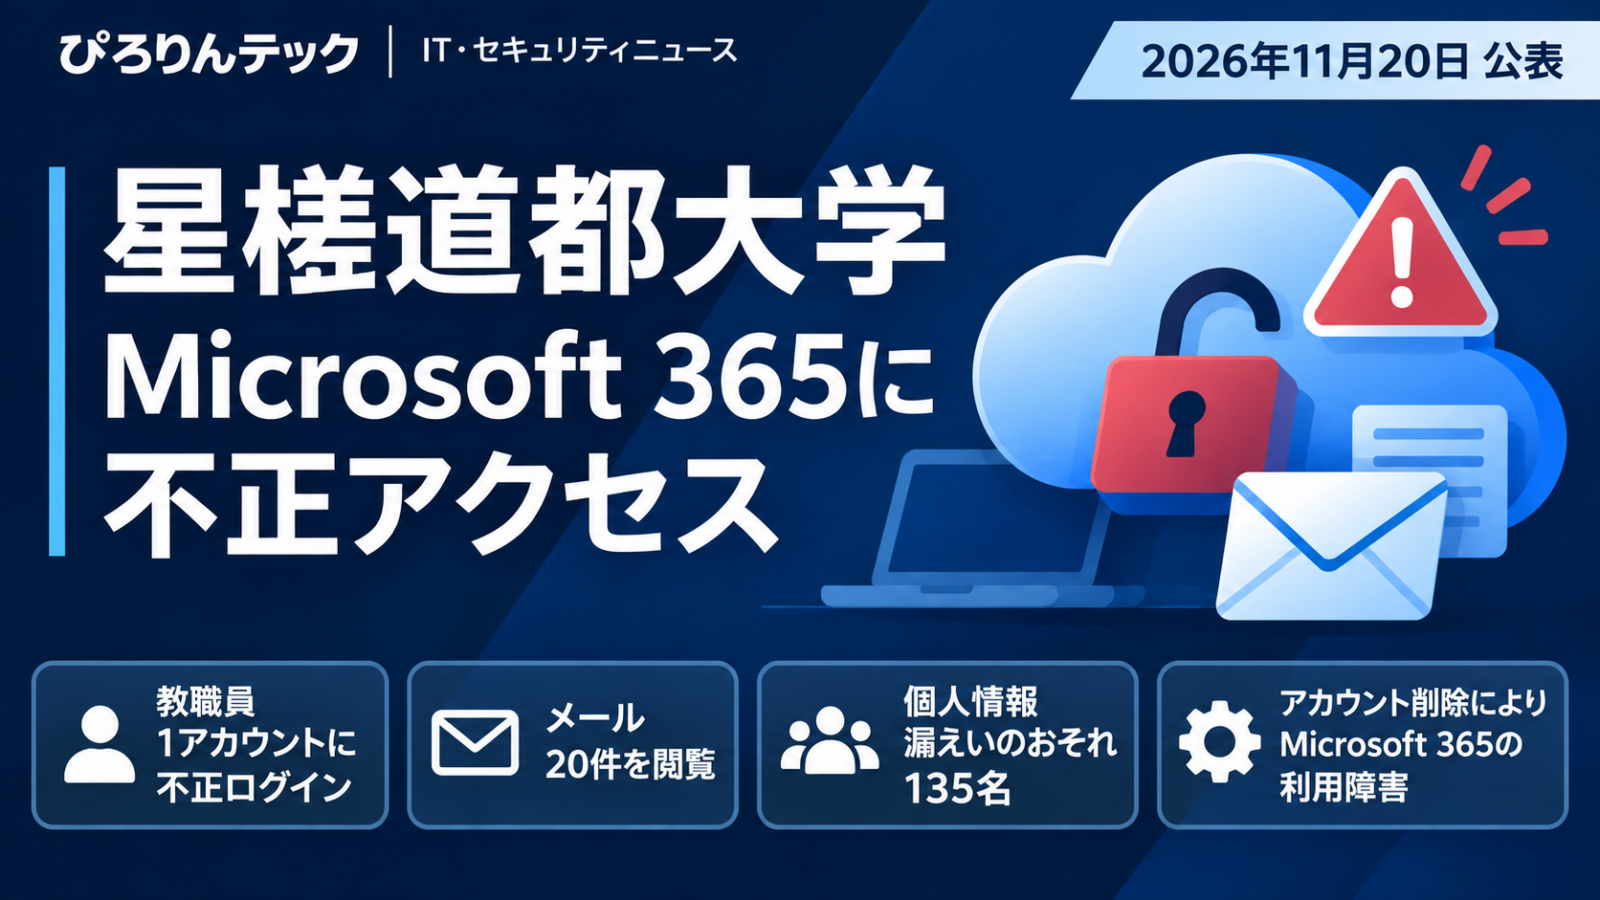


星槎道都大学は2026年11月20日、学内のMicrosoft 365への不正アクセスについて調査結果を公表しました。教職員1名のアカウントが第三者に不正利用され、業務メール20件が閲覧されたほか、学生・教職員など135名の個人情報が漏えいしたおそれがあります。
さらに、大学のメール環境から偽の請求メールが送られ、学生・教職員のアカウントなどが削除される被害も発生しました。9月22日に表面化したMicrosoft 365の利用障害は、調査の結果、8月16日から始まっていた不正アクセスと関係する事案だったことが明らかになっています。
対象者には大学が11月19日に個別連絡済みです。大学関係者は案内内容を確認し、大学の教職員を名乗る請求や認証コード入力の要求に注意してください。本記事は11月20日付の大学公式発表を基に、対象者・経緯・原因・技術的な教訓を整理します。
星槎道都大学の不正アクセスで何が起きた?
| 確認項目 | 2026年11月20日時点の公表内容 |
|---|---|
| 不正ログイン | 教職員1名のMicrosoft 365アカウントに8月16日~9月24日の間、不正ログイン |
| メール閲覧 | 8月17日に業務メール20件を閲覧。添付資料を開いたかどうかは確定できず |
| 漏えいのおそれ | 学生103名、教職員29名、学外関係者3名、合計135名 |
| 不正メール | 8~9月に大学のメールの仕組みを悪用し、主に海外の多数の宛先へ偽の請求メールを送信 |
| 利用障害 | 9月22日に学生・教職員のアカウントなどが削除され、Microsoft 365が利用できなくなる |
| 遮断・その後 | 9月24日に不正アクセスを遮断。それ以降の不正利用は確認されていない |
重要なのは、「Microsoft 365全体への攻撃」や「全学生のメール流出」とは発表されていない点です。大学が確認した第三者によるメール閲覧は、侵害された教職員1名のアカウントに限られます。一方、アカウント削除の影響は複数の学生・教職員に及びました。
個人情報漏えいのおそれがある135名は誰? 自分は対象?
大学が確認した20件の業務メールと添付資料に含まれていた情報の対象は、次のとおりです。添付資料が実際に開かれたかは記録上確認できていませんが、漏えいのおそれがあるとして扱っています。
| 区分 | 人数 | 含まれていた情報 |
|---|---|---|
| 学生 | 103名 | 氏名、学籍番号、出席状況、ふりがな、学年、出身高校 |
| 教職員 | 29名 | 氏名、メールアドレス、所属、職名、メール署名に記載された電話番号 |
| 学外関係者 | 3名 | 氏名、メールアドレス、会社名 |
| 合計 | 135名 | すべての項目が各人に含まれているわけではない |
大学によると、上記以外の個人情報や、病歴などの要配慮個人情報は含まれていません。対象者には2026年11月19日に個別に連絡済みとされています。大学からの連絡が見当たらない場合でも、対象かどうかを本記事だけで判定することはできません。大学の公式案内・問い合わせ窓口で確認してください。
現時点で個人情報の公開や悪用は確認されていません。「漏えいのおそれ」と「実際の流出が確定」は区別して受け止める必要があります。
大学関係者・不審な請求メールを受け取った人がすべきこと
- 大学の個別連絡を確認:学生・教職員・学外関係者は大学からの正式な案内を確認し、指定された方法に従ってください。
- メール内の請求・電話番号を信用しない:8~9月にはソフトウェア購入代金などを装い、電話をかけさせる不審メールが送られました。記載の番号へ連絡せず、当該メールは削除してください。
- 認証コードやパスワードを入力しない:大学はメールでパスワード、認証コード、金銭の支払いを求めないと説明しています。多要素認証の設定方法も学内の掲示などで案内し、メールのリンク経由では依頼しません。
- すでに連絡・支払いをした場合:大学の公式案内に従い、警察署または消費生活センターへ相談してください。
大学の窓口は「図書情報センター」です。連絡先は、11月20日付の大学公式発表に記載された問い合わせフォームを確認してください。
不正アクセスから発覚・復旧までの経緯
| 日付 | 判明した事実・大学の対応 |
|---|---|
| 8月16日 | 教職員1名のMicrosoft 365アカウントへの不正ログインが始まる |
| 8月17日 | 第三者が業務メールを閲覧。調査対象となったメールは20件 |
| 8~9月 | 大学のメール環境を使った偽請求メールの送信 |
| 9月22日 | 学生・教職員のアカウントなどが削除され、利用障害が表面化。大学が事象を把握 |
| 9月24日 | 大学が第三者のアクセスを遮断 |
| 10月7日 | アカウント再構築やメールデータの復旧・移行を継続。FormsやTeamsチャット履歴は復旧が難しいと説明 |
| 10月19日 | Microsoft 365の段階的な利用再開を準備。OneDrive・Teamsは復旧方法や時期が未確定と説明 |
| 11月16日 | 通信教育課程の生涯学習課について、Outlookの通常のメール送受信が可能になったと案内 |
| 11月19日 | 個人情報漏えいのおそれがある対象者へ個別連絡 |
| 11月20日 | 専門調査会社による調査結果と原因の見解を公表 |
過去の発表に記載された「9月22日に発生」という表現は、調査後に訂正されています。不正アクセス開始日は8月16日、大学が異常を把握した日は9月22日です。
なお、11月16日のOutlook復旧案内は通信教育課程の生涯学習課についてのものです。11月20日の発表ではMicrosoft 365の利用再開を説明していますが、OneDrive、Teams、Formsを含むすべての機能の復旧完了をサービス別に明示していません。10月7日発表、10月19日発表、11月16日発表を参照してください。
原因は情報窃取型マルウェアか|多要素認証が必須ではなかった
大学は、教職員の業務用パソコンが情報窃取型マルウェアに感染し、Microsoft 365のパスワードが盗まれた可能性が高いと説明しています。ただし、端末はすでに初期化されており、感染や窃取経路の断定には至っていません。
もう一つの重要な点は、多要素認証(MFA)が必須ではなく、パスワードだけでログインできる状態だったことです。盗まれたパスワードで認証が成立し得る設定は、不正ログインのリスクを高めます。これは大学が公表した認証上の問題であり、Microsoft 365に未修正の製品脆弱性があったという意味ではありません。
「教職員1人のアカウント」からなぜ多数のアカウントが削除された?
Microsoft 365のユーザー管理は、Microsoft Entra IDの管理権限や役割に基づき実行されます。通常、一般利用者が他の学生・教職員のアカウントを自由に削除できるわけではありません。
今回、第三者によるアカウント削除が確認されていますが、侵害された教職員のアカウントに当初から管理者権限があったのか、別の経路で権限が取得されたのか、削除操作に利用された具体的な権限は公表されていません。「1件のパスワード流出だけで全アカウントを削除できた」と断定することはできません。
図解:確認された行為と推定原因を分けて理解する
| 段階 | 今回の位置づけ |
|---|---|
| 業務用PCへの情報窃取型マルウェア感染 | 大学は可能性が高いと説明。断定はしていない |
| Microsoft 365パスワードの窃取 | 大学は可能性が高いと説明。断定はしていない |
| 教職員1名への不正ログイン | 確認済み |
| メール20件の閲覧・偽請求メール送信 | 確認済み |
| 学生・教職員アカウントなどの削除 | 確認済み。ただし削除に至った権限取得経路は未公表 |
Microsoft 365管理者が確認すべき5つの項目
以下は今回の大学で実施された対応の再現手順ではなく、Microsoftの公開資料に基づく、同様の事故を防ぐための一般的な点検項目です。契約ライセンス、権限、ログ保存期間によって利用できる機能は異なります。
- サインインログ:Microsoft Entra管理センターで対象アカウントのサインインを確認し、成功・失敗、接続元、認証方式、通常と異なる日時を調べます。過去ログの保持期間を過ぎていれば、別途保存したログを確認します。
- 監査ログと管理者権限:ユーザー削除・新規作成、管理ロールの付与、グループ変更、アプリ同意、条件付きアクセスの変更を調べ、正規の変更記録と突き合わせます。
- Exchange Online:不審な送信履歴、受信トレイの自動振り分けルール、外部転送、メールボックス権限、外部アプリへの同意を点検します。
- 侵害アカウントの封じ込め:初動でログを保全し、必要に応じアカウントを一時停止、パスワードを変更、既存セッションを失効させ、登録済み認証方法や不正な設定を確認します。端末の証拠保全と調査も検討します。
- 再発防止:全員へのMFA適用状況、管理者の最小権限、レガシー認証の遮断、端末保護、バックアップとアカウント復旧手順を見直します。
Microsoftの一次資料:Entra ID監査ログの概要/侵害されたメールアカウントへの対応。
よくある質問
135名の個人情報は漏えいしたと確定していますか?
いいえ。大学は「漏えいのおそれ」と発表しています。メールは閲覧されましたが、添付資料の閲覧有無は確定しておらず、情報の公開や悪用も確認されていません。
他の学生や教職員のメールも見られましたか?
大学が確認した第三者によるメール閲覧は、教職員1名のアカウントに限られます。ほかの学生・教職員のメールやファイルへの不正アクセスは確認されていないと公表しています。
星槎道都大学のMicrosoft 365はすべて復旧していますか?
11月20日の説明では学生・教職員アカウントの再作成とMicrosoft 365の利用再開が挙げられています。一方、すべてのサービス・データが完全に復旧したという個別の確認結果は示されていません。
なぜ多要素認証が重要なのですか?
パスワードのみでログイン可能な環境では、パスワードが盗まれると第三者が認証できてしまいます。MFAは不正ログインの可能性を下げますが、フィッシングやセッション窃取を含む全攻撃を単独で防げるわけではありません。端末保護や権限管理も必要です。
まとめ
星槎道都大学の事案では、8月16日から続いた不正アクセスが9月22日のアカウント削除・利用障害を通じて明らかになり、11月20日に個人情報漏えいのおそれが公表されました。大学は9月24日に侵害を遮断し、再構築とMFA導入を進めています。
対象者は大学からの個別連絡を確認し、大学の教職員を装う偽請求メールに注意してください。情報システム管理者にとっては、MFAの必須化だけでなく、アカウント削除を可能にする権限の監査と、異常な管理操作の検知・復旧体制が重要な論点です。
出典・更新履歴
- 星槎道都大学:情報セキュリティインシデント(不正アクセス)の調査結果と個人情報の漏えいのおそれについて(2026年11月20日)
- 星槎道都大学:Microsoft 365等の利用状況と今後の対応(2026年10月7日)
- 星槎道都大学:情報セキュリティインシデントに関する現在の状況(2026年10月19日)
- 星槎道都大学:Microsoft 365(Outlook)の障害復旧について(2026年11月16日)
- Microsoft Learn:Entra ID監査ログ、Microsoft Learn:侵害されたメールアカウントへの対応
確認・初版作成:2026年11月20日(日本時間)。原因と未確認事項は、大学の公式発表に記載された確度に合わせて区別しています。








