
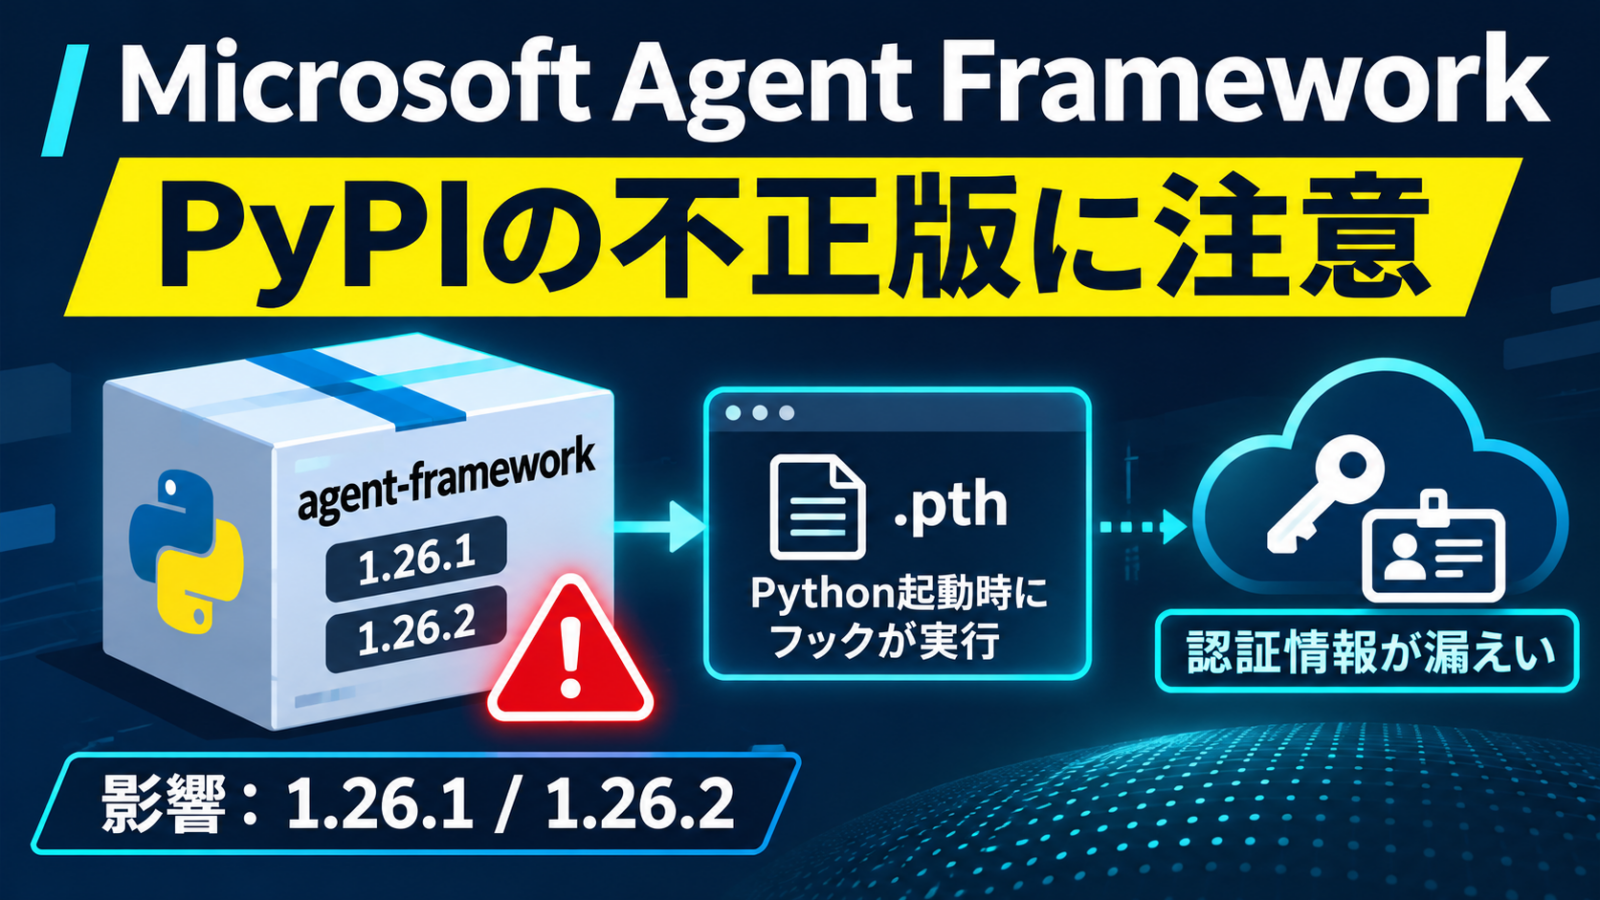


Microsoft Agent FrameworkのPythonパッケージ「agent-framework」に、認証情報を盗む不正コードが混入した版が公開されました。対象は1.26.1と1.26.2です。2026年11月18日早朝(日本時間)にPyPIで配布され、その後削除されました。11月19日時点のPyPIの通常の公開版は1.26.0です。
AIエージェントを開発する人や、Azure・GitHub Actions・Azure DevOpsを利用する組織は、まず開発端末、CI/CD、コンテナのインストール履歴・ロックファイル・キャッシュを確認してください。対象版を導入した可能性があれば、単なる再インストールではなく、認証情報の漏えいを前提とする対応が必要です。確認:2026年11月19日(日本時間)。
結論:影響を受けるのはどのバージョン?
| 項目 | 確認できた内容 |
|---|---|
| 対象パッケージ | PyPIの agent-framework(Microsoft Agent FrameworkのPython用メタパッケージ) |
| 危険なバージョン | 1.26.1、1.26.2 |
| 直前の正常版 | 1.26.0。研究機関が正常版として案内し、PyPIでも現在確認できる版 |
| 現在の配布状況 | 悪性の2版はPyPIから削除。過去のキャッシュ、社内ミラー、コンテナイメージには残り得る |
| 主な影響 | 環境変数・認証情報ファイル・Azure/CIのトークンなどが窃取されるおそれ |
| 問題の分類 | ソフトウェア・サプライチェーン攻撃。GHSA-764m-3ppc-5m73(悪性パッケージのアドバイザリ) |
これはMicrosoft 365の一般利用者が通常のOutlookやWordを使っただけで被害に遭うという発表ではありません。問題は、主にPythonで該当パッケージを導入した開発・運用環境です。また、GitHubに公開された正規ソースコード自体が改ざんされたと確定したわけではありません。
今すぐ確認すること|開発者・情シス向け
- ① 利用状況を確認する:ソース管理下の
requirements.txt、pyproject.toml、poetry.lock、uv.lock、SBOM、CIログ、Dockerfile・イメージ履歴からagent-framework==1.26.1または1.26.2の有無を調べる。 - ② 該当環境を隔離する:導入が判明したPC、ビルドランナー、クラウド実行環境はセキュリティ担当者と連携してネットワーク通信・ジョブ実行を制限する。証拠保全を優先する。
- ③ ログとファイルを調査する:後述の
.pthファイル、通信記録、クラウド監査ログを確認する。ただし検知しなくても無害とは断定しない。 - ④ 認証情報を無効化・再発行する:影響環境で参照できたAPIキー、GitHub・PyPI・npm・Dockerのトークン、Azure CLIの資格情報、Azure DevOpsのPATやサービス接続を範囲に応じてローテーションする。
- ⑤ 信頼できる環境から再構築する:キャッシュとコンテナを見直し、検証済みの正常な依存関係で開発・CI環境を作り直す。ロックファイルでバージョンを固定する。
注意:該当する仮想環境で python -m pip show や python -m pip install を実行して調べようとすると、Python起動時の仕組みにより不正コードを再実行するおそれがあります。疑わしい環境ではPythonを起動せず、信頼できる別の端末・ツールからログやファイルを確認してください。
何が起きた?日本時間の経緯
| 日時(JST) | 確認された出来事 |
|---|---|
| 11月12日 | 正常な 1.26.0 が公開 |
| 11月18日 5時35分ごろ | 悪性コード入りの 1.26.1 がPyPIに公開 |
| 11月18日 6時08分ごろ | ファイル構成を変えた悪性版 1.26.2 が公開 |
| 11月18日 6時30分ごろまで | 両版がPyPIから削除・利用不可に |
| 11月18〜19日 | 研究者が解析結果や侵害指標を公開。GitHub Advisory Databaseでも悪性版を記載 |
上記の時刻は、WizやElasticが示すUTC時刻を日本時間に換算したものです。短時間の公開であっても、時間帯が一致する自動ビルドや依存関係更新には注意が必要です。
なぜ「インストールしただけ」で危険なのか|.pthの仕組み
今回の特徴は、正規のPythonコードから明示的に import agent_framework しなくても不正処理が動く点です。Pythonは通常の起動処理で、インストール先の site-packages にある特定の .pth ファイルを処理します。そこに書かれたimport文をきっかけに、悪性の補助モジュールが動く構成でした。
| 段階 | 攻撃の流れ(概念図) |
|---|---|
| 1. 配布 | 正規のPyPIプロジェクト名を使い、悪性のホイール形式パッケージが公開される |
| 2. 実行 | 導入先のPythonが起動 → .pth が処理される → 悪性コードがバックグラウンドで動く |
| 3. 窃取 | 環境変数、資格情報ファイル、クラウドトークンなどを収集し、外部の送信先へ送る |
攻撃者は補助モジュールを「テレメトリー」「ランタイム診断」のように見せかけていました。1.26.2 ではファイル名と呼び出し方式を変更しており、1.26.1 だけのファイル名で検査すると見落とすおそれがあります。
何が盗まれるおそれがある?
- クラウド:Azure CLIのキャッシュ、AzureのマネージドID経由で発行されるトークン、Azure DevOpsのジョブ認証情報、GitHub ActionsのOIDCトークン(特に1.26.2)
- 開発関連:Gitの認証情報、PyPIやnpmの設定・トークン、Docker設定、Hugging Face認証情報
- AIサービス:OpenAIやAzure AIなどのAPIキーを含む可能性がある環境変数
- その他:アプリの
.env、実行プロセスの環境変数、構成ファイルに保存された秘密情報
研究者によると、収集情報は圧縮・エンコードされ、webhook[.]site の特定URLへHTTPS送信される仕組みです。端末に対象版があった事実と、特定の情報が実際に外部送信された事実は分けて判断する必要があります。ただし送信の証跡がなくても、対象版の導入が判明した場合は安全側で対処します。
感染確認に使うファイル名・ログ
| 悪性版 | 調査対象となるファイル |
|---|---|
| 1.26.1 | agent_framework_meta.pth、agent_framework_meta/_telemetry.py |
| 1.26.2 | af_runtime_diag.pth、af_runtime_diag.py |
調査では、これらのファイル名に加えて、プロキシ・DNS・ファイアウォールの webhook.site 宛て通信、User-Agent af-runtime-diagnostics/1 または runtime-diagnostics/1 を確認します。通信先のホスト名だけでは正規のサービス利用と区別できない場合があるため、時刻・送信元・完全な宛先・プロセスの情報を突き合わせます。
Azure・Entra ID・GitHub Actionsを使っている場合の追加確認
Azure DevOps、Azure VM、App Service、GitHub Actionsなどでは、盗まれたトークンや既存のフェデレーション設定が悪用されると、ユーザーのパスワードを変更するだけでは防げません。影響ホストや実行ジョブが利用できたマネージドID、サービスプリンシパル、フェデレーション資格情報を洗い出してください。
- Entra ID:サービスプリンシパルのサインインログ、アプリ登録とフェデレーション資格情報、権限の過剰付与や不審なアクセスを確認する。
- Azure:Azure Activity Log、Key Vault監査ログ、Storageなどのデータアクセス記録を、該当時間帯と照合する。
- GitHub Actions:影響するワークフローの
id-token: write権限、OIDC信頼設定、リポジトリ・組織シークレット、ジョブ履歴を点検する。 - CI/CD:使い捨てランナーでも、ビルド中に参照可能だった資格情報は影響対象となり得る。ランナー破棄だけで調査を終えない。
Microsoft 365の管理者向けには、別記事アプリの認証情報悪用とEntra IDの確認方法も参考になります。ただし、そちらは別の攻撃事案を扱った記事であり、今回と同一の攻撃者・原因が確認されたわけではありません。
侵入経路は判明した?Microsoft側の問題なのか
Wizは、攻撃者がMicrosoftのソフトウェア公開工程(ESRP)で使われるクライアント証明書と秘密鍵を侵害した可能性を指摘しています。これは攻撃者の操作ログなどを基にした研究者の分析であり、証明書をどのように入手したかは判明していません。現段階でMicrosoftの正式な原因調査結果と同一視しないことが重要です。
また、GitHub上の正規リポジトリのコード差分から今回の悪性コードが見つかったという確認はなく、配布・公開経路側の問題が疑われています。Microsoft Agent Frameworkの全バージョンや.NET版が今回の2つの悪性Pythonパッケージと同じ影響を受けた、と拡大して解釈する根拠はありません。
よくある質問(FAQ)
Q. PyPIから削除されたので、もう何もしなくてよい?
いいえ。今から新規取得しにくくなっていても、過去に導入したPC、pipキャッシュ、CIキャッシュ、社内ミラー、コンテナには残っている可能性があります。導入履歴がなければ今回の2版による直接的な影響は通常想定しませんが、確認が必要です。
Q. 1.26.0に戻せば、流出した認証情報も安全になる?
なりません。正常版への固定は再侵入を防ぐための一部にすぎず、すでに読み取られた可能性がある秘密情報は無効化・再発行が必要です。影響範囲を確認したうえで、信頼できる環境から再構築してください。
Q. Windowsでも影響する?
影響はLinuxに限定されません。研究者は、Unix系では子プロセス、Windowsではバックグラウンドのスレッドを使う実装を確認しています。OSよりも、該当バージョンがPython環境に入ったかを優先して確認してください。
Q. 個人用のMicrosoftアカウントやMicrosoft 365のパスワードを一律に変更すべき?
今回の情報だけで全利用者に一律変更を求める根拠はありません。影響を受けた開発環境がどの認証情報にアクセスできたかを調べ、該当する秘密情報を優先的に無効化してください。
まとめ|「最新版に更新」だけでは解決しない
対象はagent-framework 1.26.1/1.26.2。配布停止済みでも、導入歴がある環境では認証情報の窃取を前提に調査する。これが今回の最も重要な対応です。まずロックファイル・CIログ・コンテナイメージを調べ、疑わしいPython環境をむやみに起動せずに隔離・証拠保全し、Azureや開発基盤のトークンを適切に再発行します。
出典・更新履歴
- PyPI:agent-framework(現在の公開版)
- GitHub Advisory Database:GHSA-764m-3ppc-5m73
- Wiz Research:悪性パッケージ・公開経路と侵害指標
- Elastic Security Labs:動作解析・対応と検知の指針
初稿作成・事実確認:2026年11月19日。対象版、配布状況、動作原理、影響を受ける認証情報について上記資料を照合。侵入経路・被害規模の全容は引き続き未確定です。








