


シャープは2026年11月19日、公式通販「COCORO STORE(ココロストア)」で利用する外部マーケティングサービス「KARTE」への不正アクセスにより、顧客情報が最大3,264,445件、外部に流出したおそれがあると公表しました。
対象となる可能性があるのは、COCORO STOREからKARTEに連携されていた年齢・生年月日・性別・KARTE上の顧客識別IDです。氏名・住所・メールアドレスの流出は現時点で確認されておらず、パスワードとクレジットカード情報はKARTEに連携されていないため、今回の対象外と説明しています。
今すべきこと:COCORO STOREの利用者はシャープの公式案内を確認し、不審な連絡に警戒してください。現時点の発表だけで全員にパスワード変更やカード再発行が必要という状況ではありません。確認日:2026年11月19日。
COCORO STOREの情報漏えい、自分も対象?
最大3,264,445件は「流出のおそれがある顧客情報の対象件数」の上限です。326万人の情報が確実に流出したと確定したわけではありません。 シャープの公表には、どの購入日・登録日・利用条件なら対象になるかを利用者自身が特定できる基準は示されていません。
したがって、COCORO STOREの利用経験があることだけで、自分の情報が流出したと断定することはできません。一方、今の時点で通知が来ていないことも、対象外の証拠にはなりません。
流出のおそれがある情報と対象外の情報
| 情報の種類 | 2026年11月19日の公表内容 |
|---|---|
| 年齢・生年月日・性別 | 外部流出のおそれあり |
| KARTE上の顧客識別ID | 外部流出のおそれあり |
| 氏名・住所・メールアドレス | 現時点で流出は確認されていない |
| COCORO STOREのパスワード | KARTEに連携しておらず、今回の対象外 |
| クレジットカード情報 | KARTEに連携しておらず、今回の対象外 |
重要なのは「未確認」と「連携されていない」の違いです。氏名などは追加調査で状況が変わる余地がある一方、パスワードとカード情報についてはシャープが今回のKARTE連携対象ではなかったと明記しています。
対象かどうか確認する手順
- まずシャープの11月19日付公式発表を開き、対象情報と今後の更新を確認します。
- COCORO STOREを過去に利用したことがある場合は、シャープからの正式な案内がないか確認します。ただし、現時点で個別通知の方法・時期は公式発表に明記されていません。
- 自分が対象か分からない場合は、下記の公式問い合わせ窓口に照会します。購入履歴やアカウントの有無だけで対象・対象外を決めつけないようにしてください。
公式問い合わせ先:cocorostore-support@sharp.co.jp。土日祝日などを除く平日に、順次回答すると案内されています。電話番号や氏名などの個人情報を、SNS上の非公式アカウントに送らないでください。
パスワード変更・クレジットカード停止は必要?
シャープによれば、今回影響を受けたKARTEにはCOCORO STOREのパスワードもクレジットカード情報も連携していません。このため、今回の発表を理由に、すべての利用者が直ちにパスワード変更やカード停止・再発行を行う必要があるとは読み取れません。
ただし、別のサービスとのパスワード使い回しがある場合や、不審なログイン履歴・請求がある場合は別です。通常のセキュリティ対策としてパスワードを見直し、必要に応じてカード会社へ相談してください。
怪しいメール・SMSが届いたら
- 「漏えい確認」「補償金の受け取り」「安全確認のためカード再登録」といった文面でも、メール・SMS中のURLをすぐに開かない。
- シャープの公式サイトを検索またはブックマークから直接開いて、同じ案内が掲載されているか確認する。
- 本人確認を口実にパスワード、カード番号、ワンタイムパスコードを入力させるサイトには応じない。
- 不審な入力をしてしまった場合は、該当サービスの公式窓口やカード会社へ速やかに連絡する。
シャープは、2026年11月19日時点で本件に起因する具体的な被害の報告を受けていないとしています。ただし、被害報告がないことは、今後の悪用可能性がゼロという意味ではありません。
なぜ流出した?KARTEへの不正アクセスの仕組み
今回直接攻撃されたと説明されているのは、シャープの通販サイトそのものではなく、マーケティングに使うプレイド社の「KARTE」です。KARTEは、企業が自社の会員情報などを連携し、分析や配信に利用できる外部サービスです。
プレイドが11月16日に公表した調査結果では、攻撃者が同社サーバーの脆弱性を悪用し、システム・データベースへの接続に使う認証情報を窃取したと説明しています。さらに、その認証情報を用いてデータを外部へ読み出し、管理画面のアカウント乗っ取りと不正アクセスも発生しました。
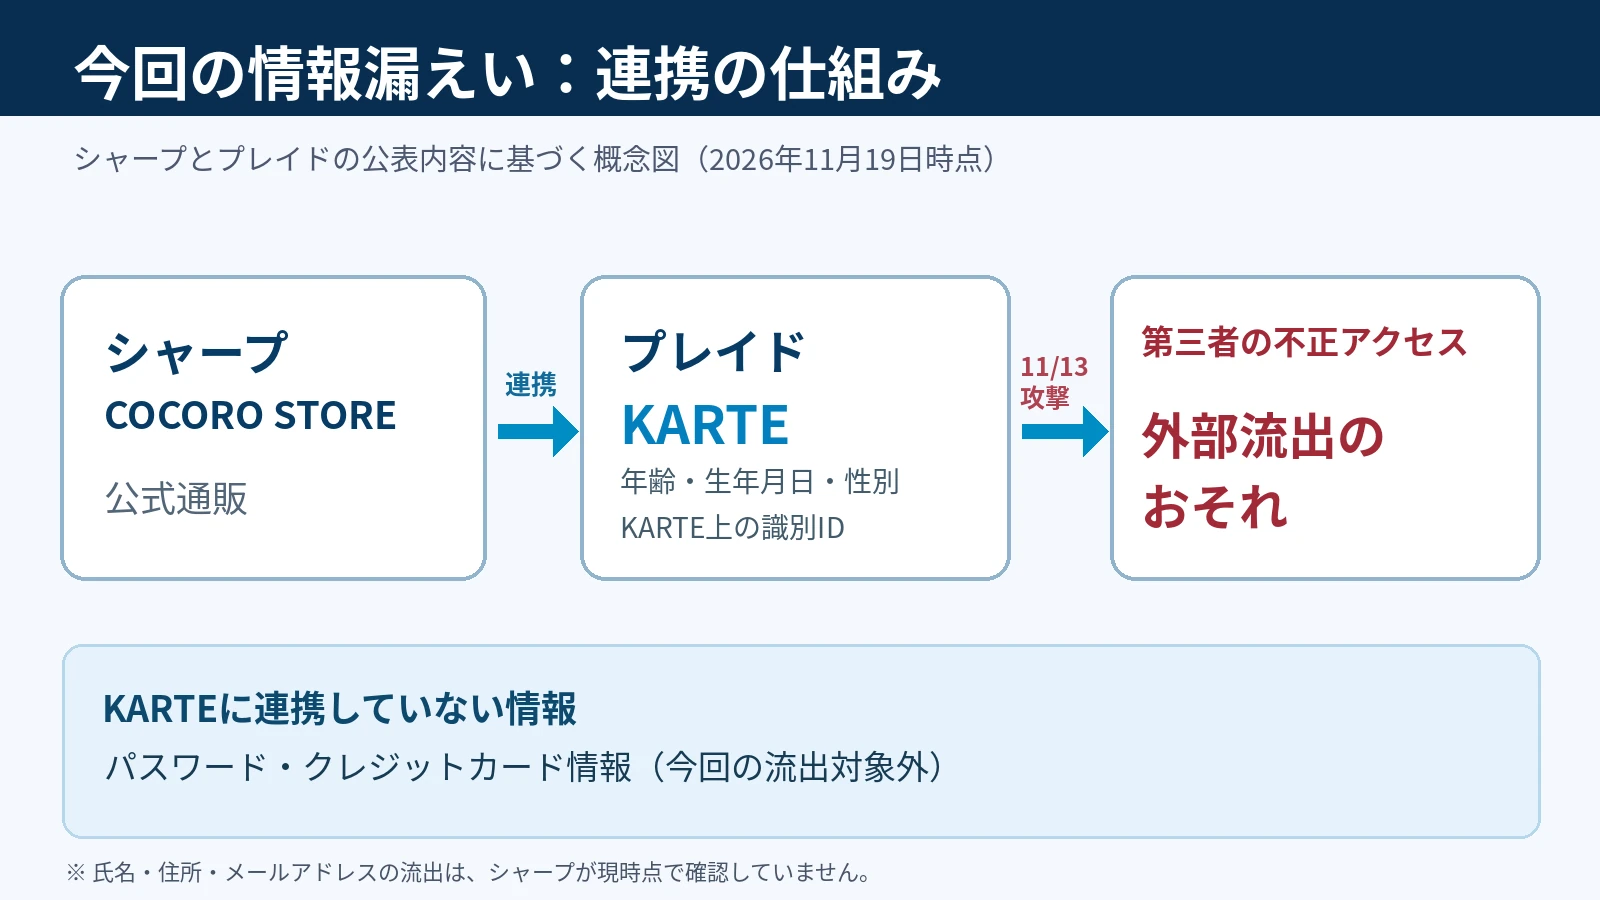
外部サービスに預けたデータであっても、連携先のシステムが侵害されれば影響を受ける可能性があります。ただし、今回、どの脆弱性(CVE)が使われたのか、シャープ固有のシステムに侵入されたのかといった点は、確認できた発表には記載されていません。一般論と今回の確定事実を混同しないよう注意が必要です。
シャープ側の対応とサービスの稼働状況
シャープはKARTEとの連携を停止・無効化しました。一方、COCORO STORE自体は通常どおり利用可能と説明しています。プレイド側は11月13日にKARTE全体を停止しており、11月19日11時時点の発表ではKARTEのサービス再開時期は未定です。
つまり「COCORO STOREは利用できる」と「KARTE全機能が復旧した」は別の話です。通販機能が利用できる状態でも、マーケティング連携の停止は継続しています。
今回の経緯|11月13日から19日まで
| 日付 | 確認された動き |
|---|---|
| 11月13日 | プレイドのKARTEに第三者が不正アクセス。プレイドが同日8時59分に検知し、封じ込めを実施。シャープも停止の連絡を受ける。 |
| 11月15日 | シャープが今回公表した対象情報について、流出のおそれがあることが判明した日。 |
| 11月16日 | プレイドが、外部サービス連携用認証情報やKARTEに取り込まれた顧客情報の一部などの漏えいを公表。 |
| 11月19日 | シャープが最大3,264,445件、対象項目、対応状況を公式発表。 |
2024年のCOCORO STORE情報漏えいとは別の事故
「シャープ COCORO STORE 漏えい」で検索すると、2024年の不正アクセスに関する記事も表示されます。今回は2026年11月のKARTE事案であり、2024年の通販サイト改ざんとは別件です。
| 比較 | 2024年の事故 | 2026年11月の今回 |
|---|---|---|
| 攻撃を受けた場所 | COCORO STOREなどの通販サイト | 外部マーケティングサービスKARTE |
| 主な影響 | 注文情報やカード情報などに影響 | 年齢・生年月日・性別・KARTE識別IDの流出のおそれ |
| カード情報 | 一部利用者で流出のおそれがあると発表 | KARTEに連携しておらず対象外 |
| サービス状況 | 当時、通販サービスを停止 | 現在のCOCORO STOREは通常利用可能 |
2024年の調査では、カード情報を含む個人情報の流出可能性がある利用者が4,257人いるとされました。2026年の「最大326万件」と合算するものではありません。また、2024年の被害に関するカード対応を、今回のすべての利用者に当てはめるのは不適切です。
企業のIT管理者が確認したいこと
今回の攻撃は、認証情報の窃取と外部SaaSの管理権限悪用という、ほかの企業でも注意すべき構図を示しています。これは公表内容を踏まえた一般的な管理上の確認事項であり、シャープの対策不足を断定するものではありません。
- 外部SaaSへ連携している顧客属性・識別子・注文情報の項目を棚卸しし、必要最小限になっているか確認する。
- APIキーやアクセストークンなどの連携認証情報を確認し、委託先で漏えいが疑われる場合は失効・ローテーションする。プレイドも該当企業へ無効化を要請している。
- 連携先でのデータ持ち出し・管理画面操作などの記録が取得できるか、委託先への問い合わせ窓口と併せて整理する。
- 障害時に通販・会員認証などの中核業務とマーケティング処理を切り離せるか確認する。
関連解説:KARTEへの不正アクセスとサービス停止の経緯。同じKARTE事案で影響した企業の例として、ワコールの対象情報と確認方法も紹介しています。
よくある質問(FAQ)
COCORO STOREを使ったことがあります。全員が漏えい対象ですか?
いいえ。最大3,264,445件は対象となり得る情報の上限であり、利用者全員の漏えいが確定したという意味ではありません。個別の対象条件は11月19日付発表では確認できません。
漏えいした情報だけでログインされますか?
今回公表された4項目にはログイン用パスワードは含まれず、シャープはパスワードをKARTEに連携していないとしています。ただし、どの情報でも単独での悪用が一切ないとは断定できないため、なりすましの連絡には注意してください。
カード番号を変更した方がよいですか?
今回のKARTE事案だけを理由とするカード交換は、シャープの発表からは求められていません。不審な請求がある場合や2024年の別事故で個別案内を受けている場合は、その状況に応じてカード会社へ確認してください。
COCORO STOREは利用できますか?
シャープによると、2026年11月19日時点では通常どおり利用できます。KARTEとの連携は停止・無効化されています。
まとめ|対象情報を確認し、続報と偽連絡に注意
今回明らかになったのは、COCORO STOREが利用するKARTEへの不正アクセスにより、最大326万4,445件の顧客属性などが漏えいしたおそれがある、という事実です。氏名・メールアドレスは流出未確認、パスワード・カード情報は今回の連携対象外であり、被害規模や対象の確定には引き続き調査が必要です。
まずは公式発表を確認し、見知らぬURLや再決済を求める連絡に応じないようにしてください。シャープまたはプレイドから新たな事実が発表された場合は、上記の対象項目や対応状況を再確認する必要があります。
公式情報・更新履歴
- シャープ:COCORO STOREで利用するKARTEへの不正アクセスに関するお知らせ(2026年11月19日)
- プレイド:不正アクセスによる情報漏えいに関する発表(2026年11月16日)
- プレイド:2026年11月19日11時時点の状況報告
- シャープ:2024年のCOCORO STORE事故の最終調査結果(別件)
確認・初版公開:2026年11月19日。情報は公表時点の内容であり、その後の調査で変わる可能性があります。








