
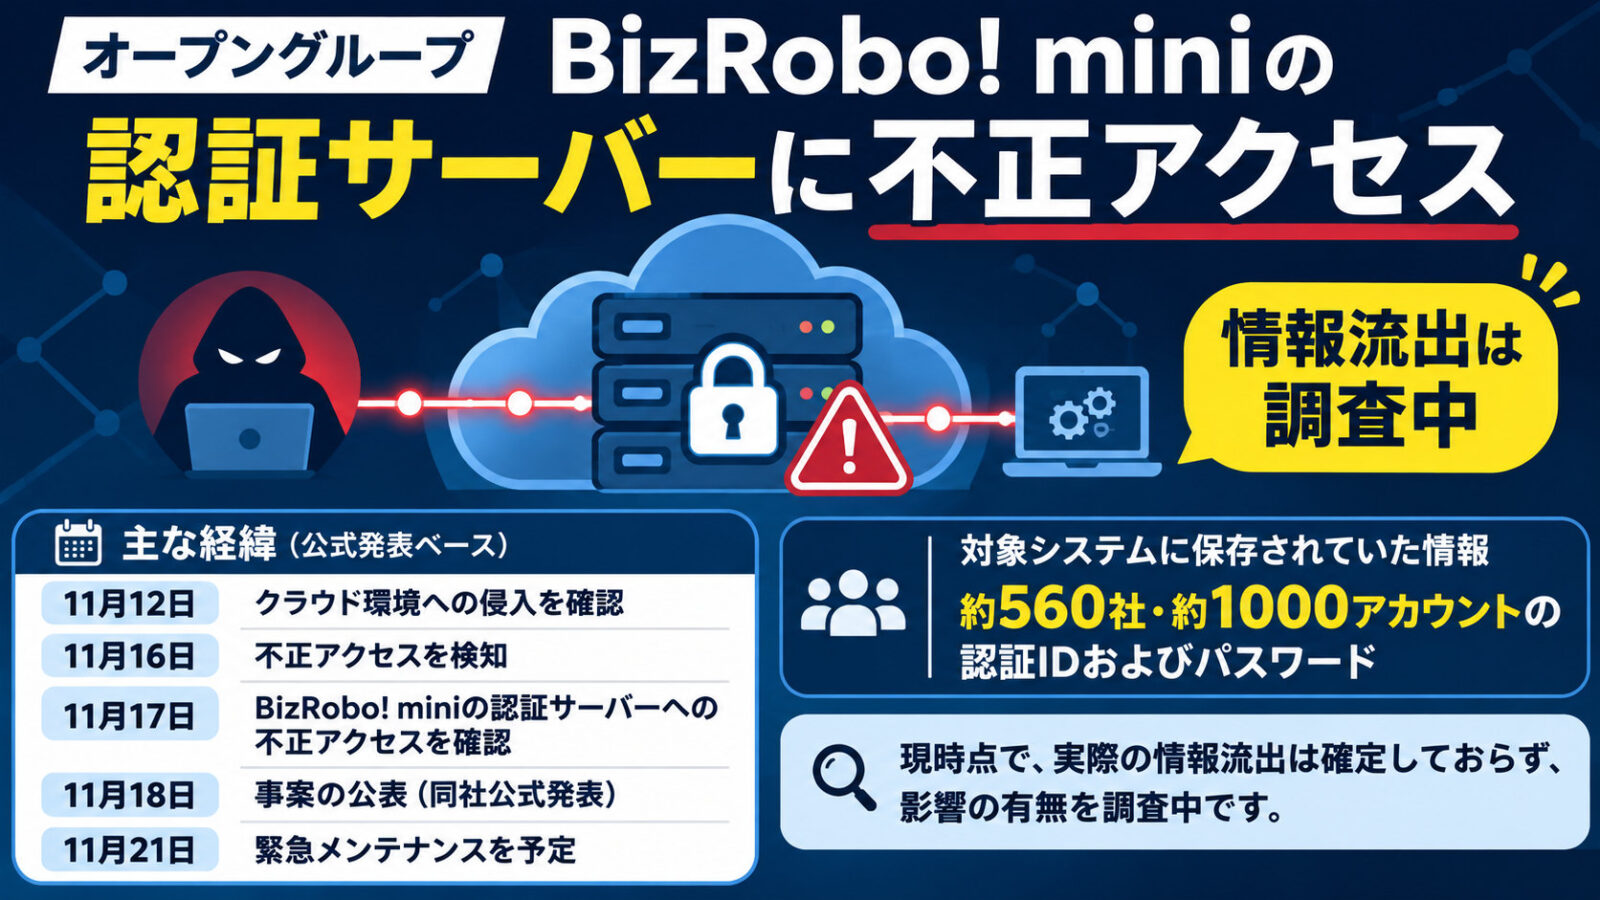


オープングループ株式会社は2026年11月18日、連結子会社のオープン株式会社が運用するクラウド環境への不正アクセスを公表しました。RPA製品「BizRobo! mini」の約560社・約1,000アカウントに関係する認証ID・パスワード情報を保存した認証サーバーで、不正アクセスのログが確認されています。
ただし、パスワードなどが実際に外部へ持ち出されたかどうかは、現時点では分かっていません。BizRobo! mini自体は引き続き利用可能で、11月21日に緊急メンテナンスが予定されています。利用企業はサービスを一律に停止するのではなく、公式案内の確認と認証情報・運用ログの点検を進めてください。
確認時点:2026年11月18日。以下は同日付のオープングループ公式発表に基づき、企業のIT管理者向けに確認事項を整理したものです。
BizRobo! miniのID・パスワードは漏えいした?
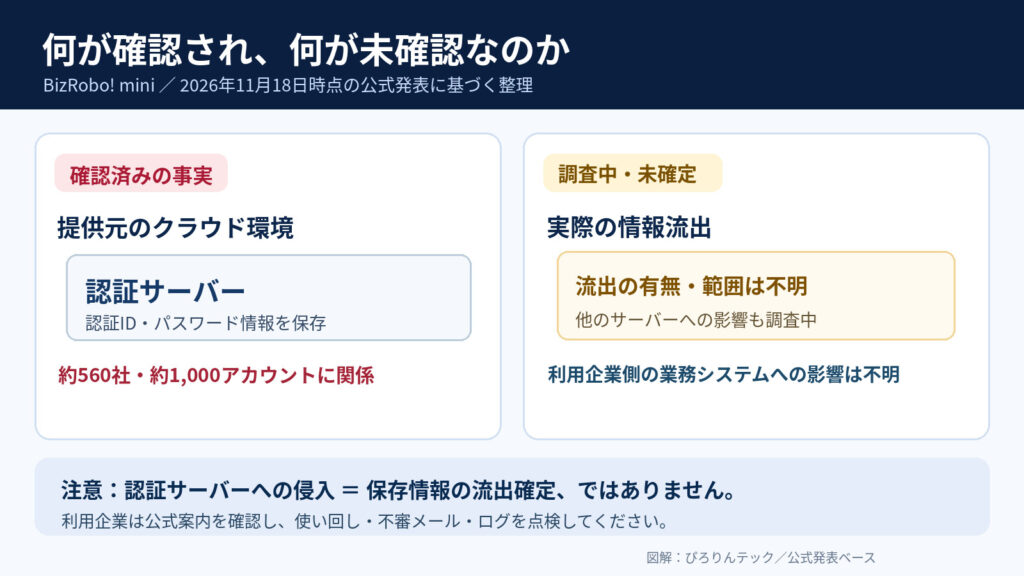
公式発表で確認できるのは、認証サーバーへの第三者による不正アクセスです。対象となる情報は約560社・約1,000アカウントに関係する認証IDとパスワードですが、これは「1,000アカウント分が流出した」という意味ではありません。
認証サーバー内の情報が閲覧・取得されたか、影響を受けたアカウント数はいくつか、パスワードがどのような方式で保存されていたかは、11月18日の発表では明らかにされていません。同じクラウド環境内の別のサーバー・サービスへの不正アクセスも確認されており、保存情報への影響を調べています。
いつ不正アクセスが起きた?11月21日のメンテナンスは?
| 日付 | 会社が発表した経緯・対応 |
| 11月12日 | 第三者がサービス運用のクラウド環境へ不正アクセス |
| 11月16日 | セキュリティアラートを確認。不正アクセスの確認後、対象環境を隔離して調査開始 |
| 11月17日 | BizRobo! miniの認証サーバーへのアクセスを確認 |
| 11月18日 | 不正アクセスを公表。個人情報保護委員会へ報告 |
| 11月21日(予定) | BizRobo! miniの緊急メンテナンス |
不正アクセスを受けた認証サーバーは隔離済みです。提供元は「BizRobo! mini」を引き続き利用できると説明しており、11月21日の緊急メンテナンスについては、対象の利用者へ詳細を別途案内するとしています。作業時間や具体的な停止範囲は、今回確認した公式発表だけでは分かりません。自動処理の予定がある企業は、個別案内で影響を確認してください。
利用企業は何をすべき?情報システム担当者の確認手順
1. 自社がBizRobo! miniを利用しているか、管理者を確認する
社内のRPA管理担当者や契約台帳で製品名・契約先・利用アカウントを確認します。BizRobo!には複数の製品があるため、別製品を使っているだけで今回の約560社に含まれるとは限りません。個別の影響範囲と対応指示は、提供元の正式な通知で判断してください。
2. パスワードの使い回しと変更指示を確認する
BizRobo! miniの認証IDとパスワードを、他の社内・社外サービスでも使い回していないかを確認します。使い回しがある場合は、他サービスへの影響も考慮して変更を優先してください。BizRobo! mini側の認証情報変更については、提供元の推奨手順と11月21日のメンテナンス案内を確認し、ロボットの稼働に影響しない手順で実施するのが安全です。
現段階の公式発表から、すべての利用企業に対して即時のパスワード変更が一律に義務付けられたとは読み取れません。一方で、認証情報の不正取得が否定されたわけでもありません。管理者は緊急度を判断し、ベンダーに必要な対処を確認してください。
3. 不審なメールのURLや添付ファイルを開かない
提供元は、流出した可能性のある情報が悪用され、関係会社を装った不審なメールが届く可能性を警告しています。「認証情報の再登録」「事故対応の本人確認」を装うリンク先でID・パスワードを入力しないでください。普段利用している公式サイトや既知の問い合わせ先から案内の真偽を確かめましょう。
4. ロボットの実行履歴・接続先の権限を点検する
自社で参照できる範囲で、通常と異なるログイン、ロボットの実行日時、設定変更、処理結果の異常がないかを点検します。RPAが経理・人事・顧客管理システムなどにアクセスする場合は、ロボット専用アカウントの権限が必要最小限かも確認します。これらの不正操作が今回発生したと発表されたわけではなく、予防的な点検です。
5. 11月21日のメンテナンスに備えて業務を確認する
定時に動くロボット、締め処理、夜間バッチなどがある場合は、メンテナンスの予定と重なるかを確認します。提供元の個別案内で停止や再認証が必要になった場合に備え、処理の延期・手動代替・再実行方法を事前に決めておくと安心です。
技術的には何が起きた?認証サーバーの侵害と業務システムの違い
RPAは、パソコン上で人が行う入力やファイル操作などを自動化する仕組みです。BizRobo! miniのような製品では、サービスを利用するための認証ID・パスワードと、ロボットが別の業務システムへ接続するために利用する認証情報は、役割が異なる場合があります。
今回不正アクセスが確認されたのは、提供元のクラウド環境にある認証サーバーです。これだけを根拠に、各利用企業の経理システムやロボットに保存したパスワードまで侵害されたと判断することはできません。ただし、同じ認証情報を使い回していると、仮に流出していた場合の影響が広がる可能性があります。
さらに今回の発表では、第三者がクラウド上に作成したリソースを提供元が停止したことが明らかになっています。クラウド環境の調査では、一般に管理操作の履歴、権限変更、新規リソースの作成、データへのアクセス記録、外部通信などを確認します。ただし、今回の侵入経路・攻撃手法・攻撃者が作成したリソースの用途は未公表です。一般的な調査項目を今回の攻撃方法と混同しないよう注意が必要です。
オープングループの対応と調査中の事項
- 不正アクセスを受けたクラウド環境と認証サーバーを隔離
- 使用していないクラウド環境を停止
- 第三者が作成したリソースを停止
- 個人情報保護委員会へ11月18日に報告
- 原因と保存情報への影響の調査を継続し、新たな事実が判明すれば公表
11月18日時点では、侵入経路の全容、認証情報の実際の流出有無、流出件数、他のサーバー・サービスへの具体的な影響は確定していません。発表時点の情報を基に利用企業側でできる点検を先行し、調査結果に応じて対応を見直す必要があります。
よくある質問(FAQ)
BizRobo! miniは現在も使えますか?
はい。11月18日付の公式発表では「引き続き利用できる」と説明されています。ただし、11月21日に緊急メンテナンスが予定されているため、契約先の案内を確認してください。
約1,000件のパスワードが流出したのですか?
いいえ、流出が確定したという発表ではありません。約1,000アカウントは、不正アクセスを受けた認証サーバーに情報が保存されていた利用規模です。流出したかどうかは調査中です。
すぐにロボットを停止する必要がありますか?
公式発表で一律の停止要請は確認できません。業務影響を踏まえ、提供元からの個別の対処指示、社内のログや設定、11月21日の作業予定を確認して判断してください。
問い合わせ先はどこですか?
オープングループの公式案内には、問い合わせ窓口としてsupport-atm@open.co.jpが掲載されています。偽メール対策のため、送信前に公式発表ページで最新の窓口を再確認してください。
まとめ:流出確定ではないが、利用企業は公式案内を確認
今回確認されたのは、BizRobo! miniの認証情報を保存するサーバーと、同じクラウド環境の別サーバー・サービスに対する不正アクセスです。約560社・約1,000アカウントに関係する情報の実際の流出はまだ分かっていません。利用企業は、不審メール対策、パスワードの使い回し確認、運用ログ点検を進め、11月21日の緊急メンテナンス案内にも注意してください。
関連:ChatPlusに不正アクセス、個人データ流出の可能性|導入企業が確認する5項目
出典・更新履歴
2026年11月18日:初稿作成。11月18日の公式公表内容、11月21日のメンテナンス予定、利用企業向けの確認事項を掲載。確認日:2026年11月18日。








