
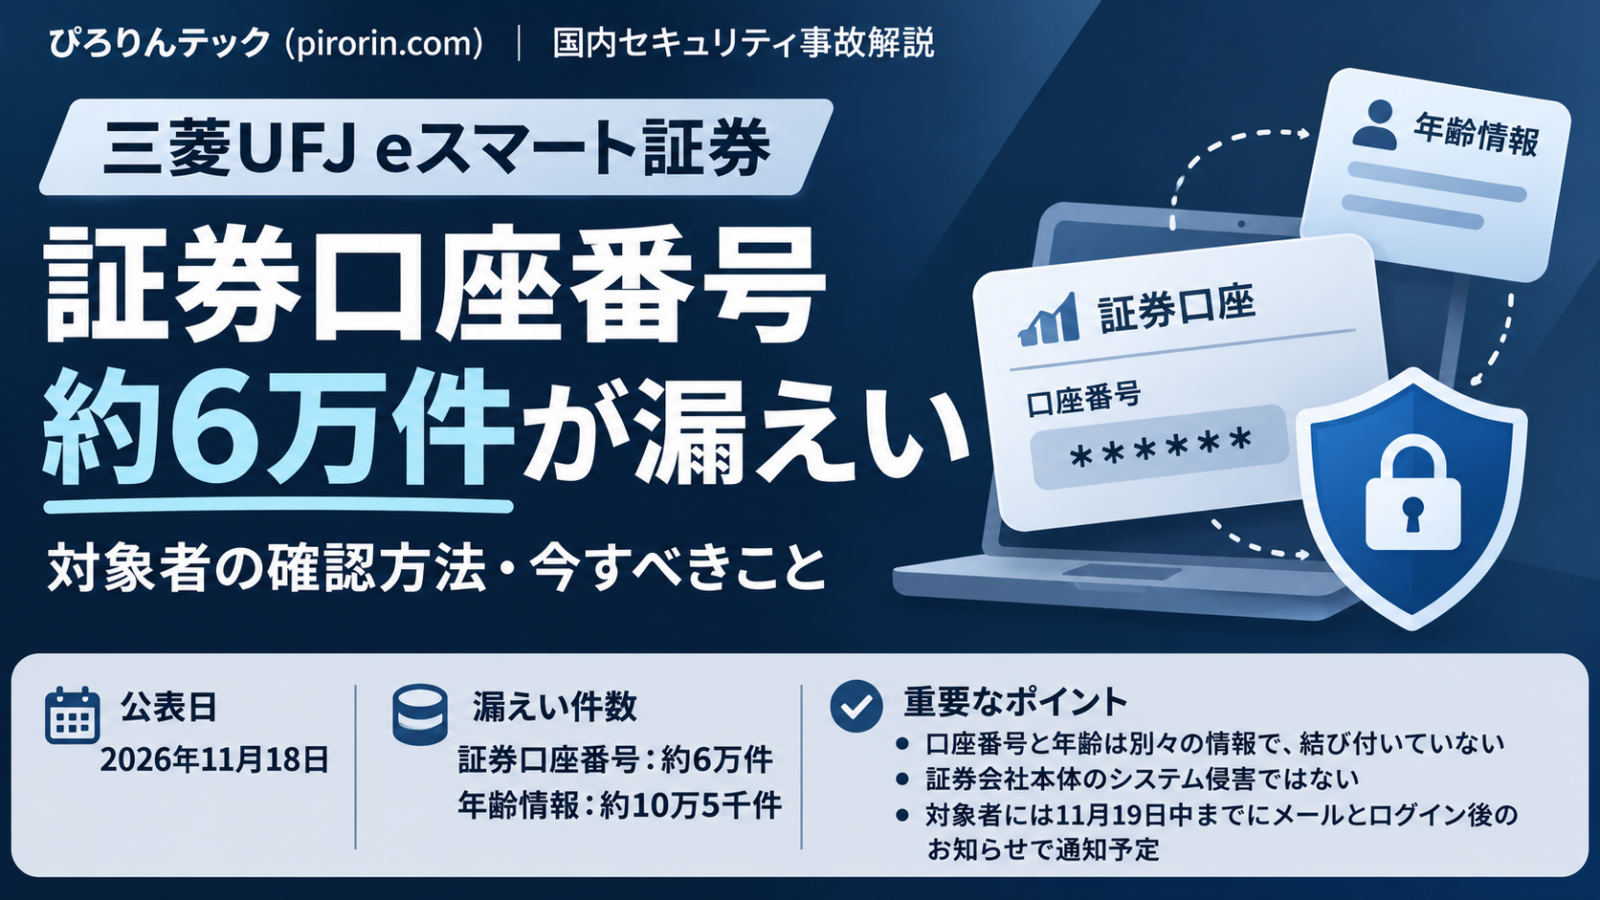


三菱UFJ eスマート証券(旧auカブコム証券)は2026年11月18日、委託先の「KARTE」への不正アクセスによって、顧客の証券口座番号約6万件と年齢情報約10万5,000件が漏えいしたと発表しました。漏えいした2種類の情報は互いに紐づいておらず、氏名や住所、メールアドレスなどは今回の対象に含まれていません。
自分が対象かどうかは、三菱UFJ eスマート証券の公式サイトまたは公式アプリからログインし、「お客さまへのお知らせ」で確認してください。対象者には11月19日中までにメールでも通知される予定ですが、メールが届かない場合もあるため、ログイン後のお知らせの確認が確実です。今回の事故に起因する不正ログインや不正取引は、11月18日の公表時点では確認されていません。
この記事では、対象者の調べ方、漏えいした情報、パスワード変更が必要なケース、事故の技術的な経緯を、公式発表に基づいて整理します。(確認:2026年11月18日17時台、日本時間)
三菱UFJ eスマート証券の情報漏えい、自分は対象?確認方法
同社は、対象のお客さまに対して遅くとも2026年11月19日中にメールを送るとともに、ログイン後の「お客さまへのお知らせ」に案内を掲載すると説明しています。
- 検索結果やメール内のURLは使わず、普段利用している公式アプリか、保存済みの公式サイト(https://kabu.com/)を開きます。
- いつもどおりログインし、「お客さまへのお知らせ」に今回の漏えいに関する個別案内が掲載されているか確認します。
- 案内が掲載されていれば、記載内容を確認し、不審なログインや取引がないかもチェックします。
同社は「お客さまへのお知らせ」に掲載がない場合は今回の対象外としています。11月18日は通知予定日より前なので、まだメールが来ていないだけで対象外とは判断しないでください。案内の確認は11月19日以降にも行うとよいでしょう。
問い合わせ先として同社は0120-977-400(平日8:00~17:00、年末年始を除く)を案内しています。電話番号は念のため公式発表でも照合してください。
漏えいした情報は口座番号約6万件、年齢約10万5,000件
| 情報の種類 | 発表内容 |
|---|---|
| 証券口座番号 | 約60,000件が漏えい |
| 年齢情報 | 約105,000件が漏えい |
| 口座番号と年齢の紐づけ | 互いに紐づいていない状態であることを確認 |
| 氏名・住所・生年月日・メールアドレス | 今回の漏えい対象には含まれない |
| パスワード・クレジットカード情報・本人確認書類 | KARTE上では保有していない |
重要なのは、口座番号約6万件と年齢約10万5,000件を足して「16万5,000人の個人情報が流出した」とは言えないことです。発表されたのは情報項目ごとの件数であり、同一人物の情報が紐づいたデータとして流出したわけではないとされています。
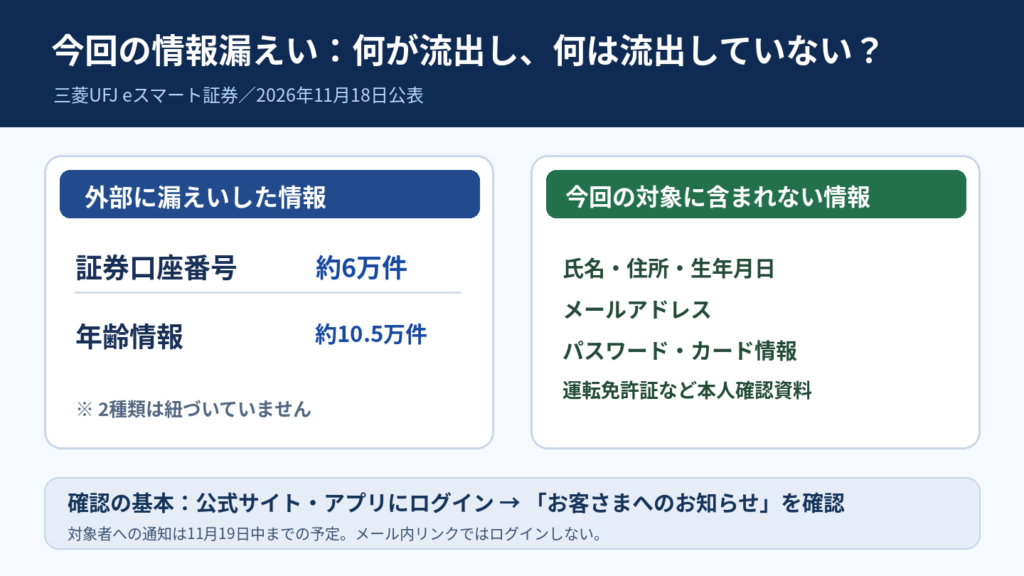
同社によると、流出した情報だけで顧客個人を特定したり、同社のアプリやWebサイトから証券口座にログインして取引したりすることはできません。ただし、漏えいした口座番号が別の手口に悪用される可能性まで否定できるわけではないため、不審な連絡への警戒は必要です。
パスワードは変更すべき?不正取引への影響は?
今回の漏えい情報にパスワードは含まれておらず、同社は本件に起因する不正ログイン・不正取引を確認していないと説明しています。今回の公表だけを理由に、全利用者へ一律のパスワード変更を求める案内は確認できません。取引への影響もないとされています。
一方で、不審なメールや偽サイトに証券口座番号・ログインパスワードなどを入力してしまった場合は別です。同社は、公式サイトから速やかにパスキーやログインパスワードなどを変更し、身に覚えのないログイン・取引がある場合はサポートへ連絡するよう案内しています。
- 今回の漏えい通知を受けたのみ:通知内容を確認し、公式アプリで取引履歴を確認する。
- 偽サイトに情報を入力した可能性がある:公式サイトから認証設定を見直し、パスワード変更などを実施する。
- 不審なログインや取引を発見した:同社サポートに直ちに連絡し、必要に応じ警察へ相談する。
安全な認証方法として、同社はパスキーの設定・利用を強く推奨しています。設定に不安がある方は、当サイトの三菱UFJ eスマート証券のパスキー解説も参考にしてください。
原因は何?KARTEの不正アクセスとの関係
今回攻撃を受けたのは三菱UFJ eスマート証券の証券取引システムではなく、アプリやWebサイトでの顧客向け案内に利用していた、株式会社プレイドのサービス「KARTE」です。企業がサイト内のお知らせ表示や顧客向け情報の連携に利用する外部プラットフォームで、今回複数の導入企業に影響が広がっています。
プレイドの11月16日の発表によると、11月13日未明に第三者が同社サーバーの脆弱性を悪用し、システムやデータベースの接続用認証情報を窃取しました。その認証情報を利用してデータを外部に読み出し、管理画面への不正アクセスも発生しています。
技術的には、「サーバーの脆弱性の悪用」から「接続用認証情報の窃取」へ進み、「データベースへのアクセス・情報の読み出し」に至った事故です。証券会社の顧客パスワードが漏れたという意味ではありません。利用された脆弱性の具体的な製品名やCVE番号などについては、確認した公式発表だけでは特定できません。
プレイドは11月13日8時59分に不正アクセスを検知し、認証情報の無効化、攻撃元通信の遮断、サービス停止などを実施しました。三菱UFJ eスマート証券側も、プレイドとのデータ連携停止と連携用認証情報の無効化を行っています。
KARTE全体の被害範囲と復旧状況は別記事「KARTEの不正アクセス・全サービス停止」で整理しています。プレイドの11月18日16時の更新時点では、全体の影響範囲調査が続き、サービス再開の見通しは未定とされています。
事故の経緯と今後の予定
| 日付 | 公表・対応内容 |
|---|---|
| 11月13日未明 | KARTEへの不正アクセス発生。プレイドが検知し、サービス停止・封じ込めを実施 |
| 11月13日 | 三菱UFJ eスマート証券がプレイドから報告を受領 |
| 11月16日~17日 | プレイドから、同証券の顧客情報の漏えい範囲について報告 |
| 11月18日 | 三菱UFJ eスマート証券が情報項目・件数と顧客向けの確認方法を公表 |
| 11月19日中まで | 対象者へのメール送信と、ログイン後のお知らせへの掲載を予定 |
プレイドによる全体調査は継続中です。三菱UFJ eスマート証券も、新たに公表すべき情報が分かれば追加で知らせるとしています。
便乗する偽メール・SMSに注意:リンクからログインしない
今回の事故とは別に、証券会社をかたるフィッシング詐欺が継続しています。フィッシング対策協議会の2026年11月17日の注意喚起では、三菱UFJ eスマート証券の「パスキー認証の必須化」や「取引制限」を装うメール件名も報告されています。今回の漏えい情報がこれらの偽メールに使われたと確認されたわけではありません。
- 「漏えい対象です」「口座を凍結します」といったメールのリンクからログインしない。
- 送信元アドレス・企業ロゴが本物らしくても、それだけで信用しない。
- 認証コードやパスキーの承認を、身に覚えのない操作に対して行わない。
- 対象者確認は必ず公式アプリまたはブックマークした公式サイトで行う。
同社は、メール・SMSでパスワードや証券口座番号等の入力を求めないと明記しています。詐欺メールの見分け方は同社の公式注意喚起も確認してください。
よくある質問
Q. 自分が漏えい対象かどうか、メールが来ないと分かりませんか?
A. メールだけに頼る必要はありません。公式サイト・公式アプリにログインし、「お客さまへのお知らせ」を確認してください。同社によると、案内の掲載がなければ今回の対象外です。通知は11月19日中までの予定です。
Q. 証券口座番号だけで不正ログインや取引をされますか?
A. 三菱UFJ eスマート証券は、今回漏えいした情報のみを使ったログイン・取引はできないと説明しています。ただし、偽サイトで他の認証情報を入力しないよう注意が必要です。
Q. 口座を閉鎖したり、パスワードを必ず変更したりする必要はありますか?
A. 11月18日の公式発表には、今回の事故を理由に全員が口座閉鎖や一律のパスワード変更を行うよう求める記載はありません。偽サイトに情報を入力した、または不審な取引がある場合は、直ちに公式窓口へ相談してください。
Q. 「KARTEのアカウントのメールアドレス約79,249件」とは同じ情報ですか?
A. 別の集計です。約79,249件はプレイドが公表したKARTEの利用企業向けアカウントのメールアドレス件数で、今回の三菱UFJ eスマート証券の口座番号約6万件・年齢約10万5,000件とは混同できません。
まとめ:まず公式サイトで対象確認を
今回の事故で漏えいしたのは、別々に管理されていた証券口座番号約6万件と年齢情報約10万5,000件です。三菱UFJ eスマート証券の取引システム自体への侵入や、本件に起因する不正取引は確認されていません。利用者がまず行うべきことは、11月19日中までに予定される個別案内を公式サイト・アプリ内で確認することです。偽メールや電話による追加の情報詐取にも注意してください。
公式情報・更新履歴
- 三菱UFJ eスマート証券:当社委託先が提供するサービスへの不正アクセスについて(2026年11月18日)
- プレイド:不正アクセスによる情報漏えいに関するお詫びとお知らせ(2026年11月16日)
- プレイド:11月18日16時時点の対応状況
- フィッシング対策協議会:証券会社をかたるフィッシング(2026年11月17日)
- 三菱UFJ eスマート証券:リアルタイムフィッシングに注意
更新履歴:2026年11月18日、同日公表の一次情報およびプレイド16時更新を確認し、新規作成。以後の調査進展や個別通知状況は、本記事の確認時点より新しい公式情報を優先してください。








