


統合運用管理ソフトウェアHinemosに、特定の権限を持つ非管理者が管理者のパスワードを変更できる脆弱性が公表されました。CVE-2026-109849で、JVNのCVSS v4.0評価は7.1です。
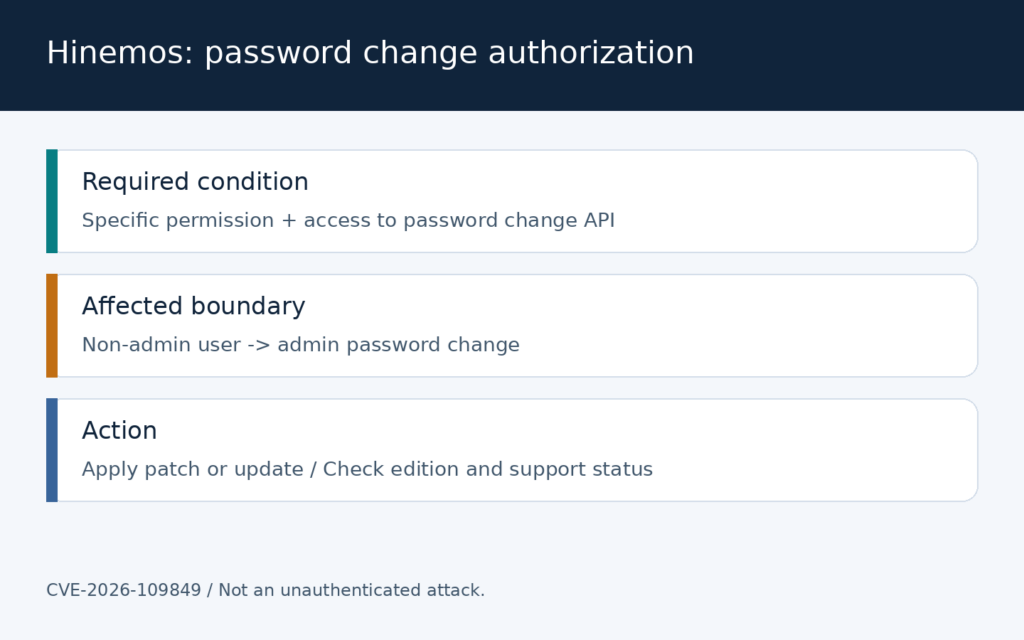
攻撃には、パスワード変更APIへアクセスできる特定の権限が必要です。誰でも未認証で管理者パスワードを変更できる、という内容ではありません。有償契約版・OSS版・通常保守が終了した版で対策方法が異なるため、自社の版と契約を先に確認してください。[1]
Hinemos CVE-2026-109849の影響バージョン
| 系列 | JVNで示された対象 |
|---|---|
| 7.2 | 7.2.0 |
| 7.1 | 7.1.0~7.1.2 |
| 7.0 | 7.0.0~7.0.4 |
| 6.2 | 6.2.0~6.2.2(通常保守終了) |
| 6.1 | 6.1.0~6.1.2(通常保守終了) |
| 6.0 | 6.0.0~6.0.3(通常保守終了) |
JVNは、保守終了済みの6.0以前のバージョンも影響を受ける可能性があるとしています。表にない古い版だから大丈夫とは判断できません。具体的な修正パッチの識別情報や、導入すべきインストーラは、開発元の案内で確認してください。
まず資産台帳と実機の情報を照合します。マネージャ、管理に使う環境、保守を担当する業者を整理し、実際に運用している製品バージョンと適用済みパッチを控えます。台帳が古いままなら、先に現状を更新しましょう。
管理者パスワードが変更される原因|APIの権限判定の問題
JVNは、権限の割り当てが不適切な問題(CWE-266)と分類しています。非管理者に割り当て可能な特定の権限でパスワード変更APIにアクセスすると、管理者ユーザーのパスワードを変更できるおそれがあります。[1]
APIは、画面や別のプログラムから受けた依頼を処理する窓口です。一般に、画面上で管理者の操作ボタンを隠すだけでは、APIが依頼者の権限を確認していなければ保護できません。「誰が依頼したか」に加え、「誰のアカウントを変更しようとしているか」まで照合する必要があります。
権限制御を点検する場合も、実運用の管理者パスワードを書き換えて試すことは避けてください。
Hinemosの対策|有償版はパッチ、OSS版はインストーラで更新
| 利用形態 | JVNの案内に基づく対応 |
|---|---|
| 有償契約版 | 開発者提供のパッチを適用 |
| OSS版 | 最新版インストーラを使用して更新 |
| 通常保守終了版 | 開発元の回避策を確認。あわせて移行を計画 |
保守会社へは、バージョン、適用済みパッチ、利用形態を添えてCVE番号で照会すると、別の不具合や脆弱性と取り違えずに確認できます。回答には、該当・非該当の根拠と、必要な対処の識別情報を残してください。
更新前には、設定と復旧に必要なデータのバックアップを取り、監視やジョブが止まった場合の業務影響を確認します。更新するために監視が一時停止するなら、その時間帯を運用担当者へ共有し、必要に応じて別の方法で重要システムの状態を確認します。
適用後は、バージョン表示だけでなく、監視結果の取得、通知、主要ジョブの実行など、日常の運用が正常に動くかを確認してください。更新作業の記録と確認結果を一緒に残すと、次回の問い合わせや監査にも使えます。
更新までに確認したいアカウント・通信・ログ
以下は管理者向けの点検事項です。開発元が示す正式な回避策は、開発元の手順を確認して適用してください。独自の権限変更や通信制限だけで修正が完了したとは扱わないようにします。
アカウントについては、特権を持つ人と委託先を一覧にし、業務上不要な権限や使われていないアカウントがないか確認します。権限を減らす際は、定期ジョブや連携処理がそのアカウントを使っていないかも確認してから変更してください。
通信では、管理用のサービスにどこから到達できるかを整理します。社内に置いている製品でも、すべての端末から管理用APIへ接続する必要があるとは限りません。管理者の端末や保守経路に絞れるか検討し、業務に必要な経路を残して制限します。
ログでは、管理者のパスワード変更やログインに不審な記録がないか確認します。異常が疑われる場合は、取得できる記録を保存し、正規の変更作業と照合してください。ログがないことだけで、過去の侵害がなかったと結論づけることはできません。
Hinemosの脆弱性に関するよくある質問
PHPの脆弱性と同じ問題ですか?
別の問題です。本件はHinemosの権限割り当てに関する脆弱性です。ほかの製品や別のCVEへの対策済みという理由で、本件も対応済みとは判断できません。
管理者のパスワード変更だけで対策できますか?
パスワードを変えても、変更操作を許してしまう不備は修正されません。製品の更新やパッチ適用など、利用形態に合った対処が必要です。
すでに悪用されていますか?
今回確認した公表情報からは、実際の悪用の有無は分かりません。悪用未確認という理由で放置せず、対象版と権限の状況を確認してください。
出典・公式情報
[1] JVN#46901199:Hinemosの不適切な権限割り当て(英語版)
確認日:2026年11月4日(日本時間)。停止状況や調査結果は、各社の最新のお知らせもご確認ください。








