

ゴルフ場予約サービス「1人予約ランド」を利用している方は、予約確認や本人確認を装った不審なメールに注意してください。バリューゴルフは11月2日、不正アクセスによりログイン用メールアドレスが閲覧または取得された可能性があると公表しました。
同日17時時点の初報では、メールアドレス以外の登録情報(氏名等)は含まれないとしています。影響件数は公表されていません。登録会員の総数を、そのまま今回の漏えい件数として扱うことはできません。
何が起きた?初報で分かること
| 項目 | 公式発表の内容 |
|---|---|
| 対象サービス | 1人予約ランド |
| 発見日 | 2026年11月1日 |
| 対象情報 | ログイン用メールアドレスが閲覧・取得された可能性 |
| 対象外と説明した情報 | メールアドレス以外の登録情報(氏名等) |
| 件数・対象期間 | 今回の初報では未公表 |
| 実施した対策 | アクセス経路の遮断、不備の修正など |
11月1日に不正アクセスの痕跡を発見し、経路の遮断と不備の修正を実施。翌2日に関係機関への報告・相談を順次行ったとしています。侵入経路の詳しい仕組みや具体的な脆弱性は明らかにしていません。
メールアドレスが外部に渡った可能性はありますが、全利用者の情報が漏えいしたと確定した発表ではありません。調査の完了を待たず、確認できた事実を知らせるための初報です。対象者の範囲などは今後の告知で確認してください。
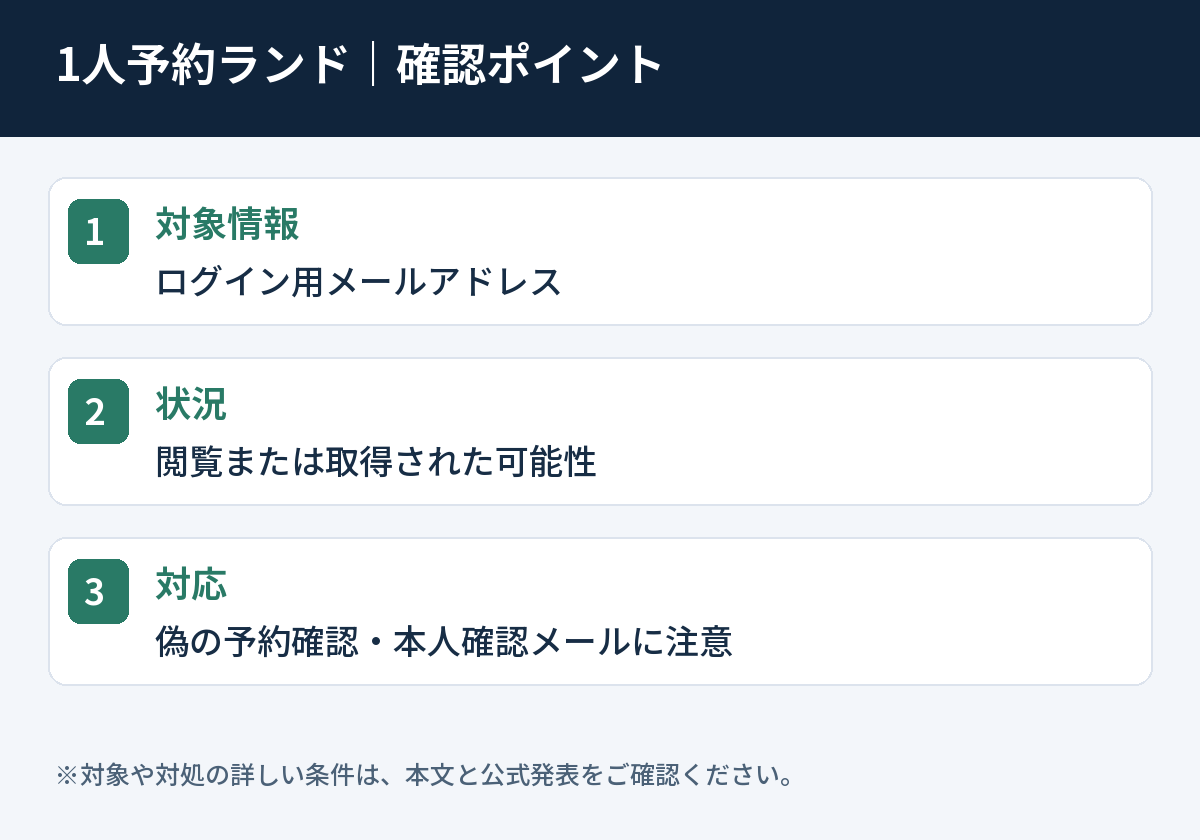
メールアドレスだけでも、なぜ気を付ける?
パスワードを知らない相手でも、メールを送って偽のログイン画面へ誘導することはできます。ゴルフ予約サービスの利用者に届く連絡なら、「予約を確認してください」「本人確認が必要です」といった案内が日常の連絡に紛れるおそれがあります。
これらは想定されるフィッシングの例です。今回、予約履歴が漏えいした、こうした詐欺の被害が確認された、と公表されているわけではありません。公表された対象情報と、そこから備えるべきリスクを分けて考えてください。
同社は、自社や関係先を装った不審なメールが送られる可能性を挙げ、URLへのアクセス、添付ファイルの開封、ID・パスワードの入力をしないよう呼びかけています。同社からのメールでパスワードの入力をお願いすることはないとしています。
利用者が確認する3つのこと
1.予約は公式サイトを自分で開いて確かめる
届いたメールのリンクから進まず、いつも使うブックマークや公式サイトから予約内容を確認します。メールだけでキャンセル料、追加決済、本人確認を求められても、すぐに入力せず公式窓口へ照会してください。
送信者名や見た目のロゴが正しくても、正規の案内とは限りません。急いで手続きをさせる文面ほど、一度止めて確認することが大切です。今回の不正アクセスに関する案内自体を装うメールにも気を付けてください。
2.パスワードの使い回しを確認する
今回の初報はパスワード漏えいを公表しておらず、全員に強制変更を求める案内も確認していません。ただし、日頃の対策として他サービスとの使い回しがあれば解消してください。サービスごとに異なるパスワードを使えば、別の事故での被害拡大を抑えられます。
偽サイトへすでに入力してしまった場合は話が別です。公式画面から直ちに変更し、同じパスワードを使う他サービスも変更してください。利用履歴やログイン通知に異常がないか確認し、必要に応じて運営窓口へ相談します。
3.続報と、問い合わせ先を確認する
運営会社の公式告知を確認し、対象情報や対応の追加がないか見てください。不審なメールを受信した場合は、リンクを開かず保存しておくと相談に役立ちます。公式発表の問い合わせ窓口はsupport@valuegolf.co.jpです。
よくある質問
予約を全部キャンセルする必要はありますか?
今回の発表では、一律の予約キャンセルを求めていません。自分の予約に関する不明点は、公式サイトや窓口から確認してください。
会員全員のメールアドレスが漏えいしたのですか?
初報では影響件数や詳しい対象範囲は公表されていません。全員分の漏えいが確定したとは言えません。
メールアドレスを変更すれば解決しますか?
一律の変更を求める案内は確認していません。まずは不審なリンクからログイン情報を渡さないことを優先し、状況に応じて受信設定や迷惑メール対策を見直してください。
出典・確認日
バリューゴルフ:当社サービスへの不正アクセスに関するお知らせ(第一報、11月2日)
確認日:2026年11月3日(日本時間)。対象情報や再開状況は、その後の公式発表もご確認ください。