

ロードサービスを利用したことがある方は、契約している保険会社などの案内を確認してください。プレステージ・インターナショナルは11月2日、グループの業務システムへの不正アクセスにより、顧客情報が外部に持ち出されたと公表しました。
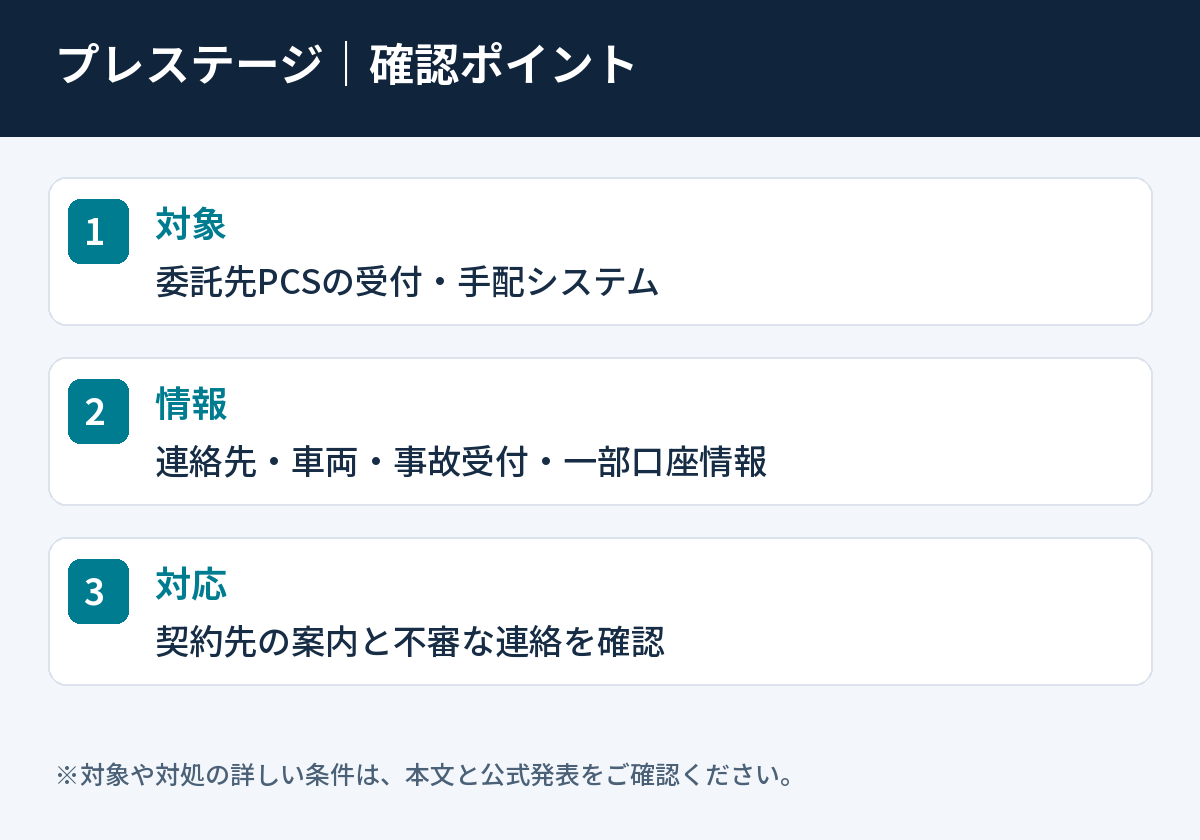
対象は、子会社のプレステージ・コアソリューション(PCS)が企業から受託するロードサービス等の受付・手配業務に関する情報です。最大約550万件には重複が含まれ、550万人の被害が確定したという発表ではありません。
連絡先に加え、車両や事故・故障の受付情報、一部の金融機関口座に関する情報も対象です。「以前の故障の件で」と具体的な内容を伝える電話が来ても、それだけで正規の連絡とは判断できません。暗証番号や認証コードを伝えず、契約先の公式窓口へ確認してください。
自分も対象?保険会社などを通じた利用も確認
プレステージという社名に心当たりがなくても、委託元企業を通じてロードサービスを利用していた場合があります。今回の対象は、同グループ会社が取引先から預かって処理していた情報です。直接会員登録をした覚えがあるかだけでは判断できません。
まず確認したいのは、過去のロードサービス利用と、契約先から届く個別の案内です。対象となる全企業名や利用期間、自分の記録が含まれるかを判定できる一覧は、今回確認した公表文にはありません。保険や自動車関連サービスの契約先で、今回の事案に関する告知が出ていないか調べてください。
保険会社の顧客全員や、ロードサービスを利用した人全員が対象と決まったわけではありません。問い合わせる際は、契約先、利用時期、受付番号が分かる書類などを手元に用意すると確認しやすくなります。こうした情報をSNSやブログのコメント欄へ投稿する必要はありません。
漏えいした情報と、分かっていないこと
| 項目 | 11月2日の公式発表 |
|---|---|
| 対象システム | PCSが受託するロードサービス等の受付・手配業務システム |
| 規模 | 最大約550万件。重複を除いた人数は精査中 |
| 連絡先 | 氏名、住所、電話番号、メールアドレス |
| 車両・受付情報 | 登録番号、車台番号などの車両情報、事故・故障の受付情報 |
| 金融機関情報 | 口座に関する情報の一部 |
| カード情報 | 漏えいは確認されていない |
| その他 | 協力会社に関する情報の一部も含まれる可能性があり精査中 |
全員について表のすべての項目が漏えいしたかは分かりません。特に口座情報は「一部」とされており、口座の暗証番号が漏えいしたと読み替えることはできません。対象者への案内で、どの項目が自分に関係するのか確認する必要があります。
一方、クレジットカード情報の漏えいが確認されていないことと、電話やメールを使った詐欺の心配がないことは別です。連絡先と具体的なサービス利用情報が組み合わさると、もっともらしい案内を作る材料になります。
10月29日に検知、翌30日にシステムを停止
同社は10月29日に不正アクセスを検知し、不正に使われた認証情報の無効化などを実施しました。その後も不正アクセスの継続を確認したため、30日に対象システムを停止しています。11月2日の発表時点では、外部専門機関と原因・影響範囲の調査を進めています。
ここで分かるのは、認証情報を無効にした後も侵害が続き、システム停止に至ったという経緯です。最初の侵入方法、利用された脆弱性、攻撃者の属性などは公表文からは分かりません。特定のマルウェアやランサムウェアが原因と断定する材料もありません。
個人情報保護委員会への報告と警察への相談を進め、対象者への案内は取引先企業と協議して対応するとしています。11月2日時点で、この事案に起因する不正利用などの二次被害は確認されていないと説明しています。
利用者が今やっておきたい3つのこと
1.契約先の公式サイトと個別通知を確認する
メールやSMSにあるリンクからログインせず、契約先の公式アプリ、保存したブックマーク、契約書に記載された連絡先を使って確認します。問い合わせ先を検索するときも広告や類似した名前のサイトに注意してください。通知が届いていないだけでは、自分が対象外とは言えません。
2.故障や返金を持ち出す連絡は、折り返して確かめる
想定される手口には、過去の出動費用の精算、ロードサービス料金の返金、事故処理に必要な本人確認などを口実にするものがあります。これらは注意のための例で、今回こうした被害が確認されたという意味ではありません。
相手が車の登録番号や事故の時期を知っていても、暗証番号、ネットバンキングのパスワード、SMS認証コードは伝えないでください。相手の指定した番号へそのまま折り返すのではなく、契約書や公式サイトにある窓口へ連絡します。
3.口座情報の対象者は、利用明細にも目を通す
個別通知で金融機関の口座情報への影響が案内された場合は、口座の入出金や登録情報に覚えのない動きがないか確認してください。不審な取引や操作を見つけたら、金融機関の公式窓口へ早めに相談します。口座情報が含まれるという理由だけで、一律に口座解約を求める発表ではありません。
すでに不審な相手へ情報を伝えた場合は、何を伝えたか、いつ、どの番号やアドレスから連絡が来たかを記録してください。金融機関や契約先が必要な対応を判断する手掛かりになります。
連絡が来たときの確認メモ
確認したいのは、相手の会社名よりも「どの契約・いつの利用・どの情報が関係するか」です。契約先から説明を受けたら、自分の対象項目と、追加で必要な手続きを控えておくと、その後に届く案内と照合しやすくなります。
| 届いた連絡の内容 | 利用者が確認すること |
|---|---|
| 情報漏えい対象者への案内 | 契約先の公式告知と一致するか、自分のどの情報が対象か |
| 事故・故障の費用や返金の案内 | 元の受付記録と照合し、公式窓口から手続きの必要性を確認 |
| 暗証番号・認証コードの確認 | 回答せず、契約先や金融機関の正規窓口へ相談 |
| アプリ導入や遠隔操作の依頼 | 操作を進めず、独立した公式窓口から真偽を確認 |
不審な連絡を記録する際は、受信日時、送信元、相手が名乗った会社、要求された操作を残します。公開投稿で注意を呼びかける場合も、氏名、車両番号、受付番号などが画像に映らないようにしてください。
委託元企業の担当者が確認したい点
自社でロードサービス等を外部委託している場合は、利用者と同じ確認に加え、PCSの対象業務を利用しているか、どの期間・項目の情報を預けたかを契約とデータ連携の記録で確認してください。これは今回の発表を踏まえた一般的な確認事項で、委託元に一律のシステム侵害が起きたという意味ではありません。
委託先から受けた件数が重複を含む記録数か、重複を除いた人数かも確認します。利用者への通知では、対象情報、問い合わせ先、今後の連絡方法を明確にし、パスワードや暗証番号を求めないことを案内すると、便乗詐欺を見分ける手掛かりになります。
よくある質問
プレステージの会員でなくても関係しますか?
関係する可能性があります。今回はPCSが企業から受託した業務の情報であり、利用者の契約先と、実際に受付・手配を行う会社が異なる場合があります。具体的な該当状況は契約先の案内で確認してください。
最大約550万件は、そのまま被害人数ですか?
いいえ。公式発表は重複を含む最大件数です。同じ人に関する複数の記録が含まれる可能性があり、重複を除いた人数は精査中です。
パスワードは変更した方がよいですか?
今回の公表文の対象項目に、利用者のログインパスワードは挙がっていません。契約先から別途指示があれば従ってください。この件の確認を口実にパスワードを尋ねる連絡には応じないことが大切です。
カードを止める必要はありますか?
今回の発表ではカード情報の漏えいは確認されていません。一律の停止が必要とする案内も確認していません。利用明細に不審な請求がある場合は、カード会社に相談してください。
出典・確認日
プレステージ・インターナショナル:個人情報漏えいに関するお知らせ(11月2日)
確認日:2026年11月3日(日本時間)。対象情報や再開状況は、その後の公式発表もご確認ください。