
情報漏えいのニュースを見て「自社は大丈夫だろうか」と感じたら、まず確認したいのは、どのシステムに、何の情報が、どれくらい保存されているかです。
小規模な情シスや、総務とITを兼務する担当者なら、Excelで一覧を作るところから始められます。システム名だけで終わらせず、保存情報・責任者・重要度を結び付け、認証・更新・バックアップの状況を確認する。この順番なら、対策の抜けと、上司に判断してもらう課題が見えてきます。
私も実務で、利用しているシステム、社内設置かクラウドか、用途、把握しているセキュリティ対策を一覧にして上司へ示しました。総点検の入口としては役立ちますが、それだけでは「何人分のどんな情報が入っているか」までは説明できません。
この記事では、その一覧を情報資産台帳へ発展させる方法を、IPAのガイドラインと経済産業省のシステム監査・システム管理基準を参考に紹介します。初回の棚卸し、二者確認、更新まで、少人数で続けられる形に整理しました。
情報資産台帳とは?システム一覧に「守る情報」を結び付ける
情報資産台帳は、業務で扱う情報について、内容・保存先・管理責任・重要度などを整理する一覧です。電子データだけでなく、紙の契約書や持ち出し媒体も対象になります。
PCやライセンスを数えるIT資産管理と目的が重なる部分はありますが、機器の台数だけでは、漏えい時の影響を判断できません。
| 管理するもの | 主に把握する内容 |
|---|---|
| システム・IT機器 | 何を使うか、構成、保守、更新、担当者 |
| 情報資産 | 何を保存するか、人数・件数、利用範囲、重要度、保存期限 |
例えば「給与システム1台」だけでなく、「従業員の給与・口座情報を保存し、人事部門が管理する」と分かる状態にします。
Excelの2シートを共通のIDでつなぐ
システム一覧は1システム1行、情報資産台帳は1つの管理単位につき1行、と分けると整理しやすくなります。同じシステムでも、顧客名簿と公開用資料では重要度や利用者が違うためです。
| 情報資産ID・名称 | 保存先のシステムID |
|---|---|
| A-001:顧客名簿 | S-001:顧客管理サービス |
| A-002:契約書・添付資料 | S-001、S-002:共有フォルダ |
| A-003:従業員の給与情報 | S-003:給与システム |
※すべて架空の記入例です。
1ファイルずつ登録する必要はありません。管理部署・保存先・利用者・重要度・保存期限が同じ情報をまとめるところから始めます。複数の保存先があれば、元データ、出力したCSV、共有フォルダ、バックアップまで関係を残します。
まず作る簡易版:この項目から埋める
最初からすべての設定を調査すると、台帳そのものが完成しません。まずは次の項目で、把握できていることと未確認のことを分けましょう。以下は本記事の実務用の提案で、IPAの様式そのものではありません。
システム一覧に入れる項目
| 項目 | 記入する内容 |
|---|---|
| システムID・名称 | サーバ、SaaS、ネットワーク機器などの識別名 |
| 用途・利用部門 | どの業務で誰が使うか |
| 利用形態・設置場所 | 社内設置、クラウド上のサーバ、SaaSなど |
| 責任者・管理担当 | 判断する人と、日常の管理をする人 |
| 提供者・保守先 | 会社名、問い合わせ先、緊急時の連絡方法 |
| 対策の現状 | MFA、更新、バックアップなど、確認済みの内容 |
| 確認状況 | 確認日、確認者、根拠資料の所在、未確認事項 |
クラウド上のサーバとSaaSでは、自社が更新する範囲が異なります。「クラウド」とだけ書かず、OS更新やアカウント管理を誰が担当するか確認してください。
情報資産台帳に入れる項目
| 項目 | 記入する内容 |
|---|---|
| 情報資産ID・名称 | 顧客名簿、給与データ、契約書など |
| 情報の内容 | 氏名、住所、口座、添付資料などの項目名 |
| 個人情報等 | 個人情報・要配慮個人情報・特定個人情報の有無を分ける |
| 規模と集計根拠 | 人数、レコード数、ファイル数、集計日、集計方法 |
| 保存先・利用者 | システムID、紙・端末・外部媒体、アクセスできる範囲 |
| 管理部署・責任者 | 情報の扱いを判断する部署と責任者 |
| 重要度 | 機密性・完全性・可用性の評価と判断理由 |
| 保存・削除 | 保存対象期間、保存期限、削除方法 |
| 確認状況 | 確認日、確認者、未確認事項 |
台帳には、実際の顧客名簿やパスワードを貼り付けません。情報の種類と所在を記録し、台帳の閲覧権限も必要な人に限定します。
件数が分からないときは「未確認」と書く
初回は概算から始められます。ただし、数字を推測して確定値のように記載しないことが大切です。
例えば「2026年10月7日の管理画面では約2,000レコード。対象人数と重複は未確認」と記録します。まったく把握できていないなら「未確認/担当部署へ照会/回答期限」を残します。
2,000レコードと2,000人分は同じではありません。1人に複数の履歴があったり、同じ人が別システムにも登録されていたりします。退職者・過去の顧客・添付ファイルも含め、どの範囲を集計した数字なのか分かるようにしてください。
情報資産を洗い出す手順:業務からたどると漏れにくい
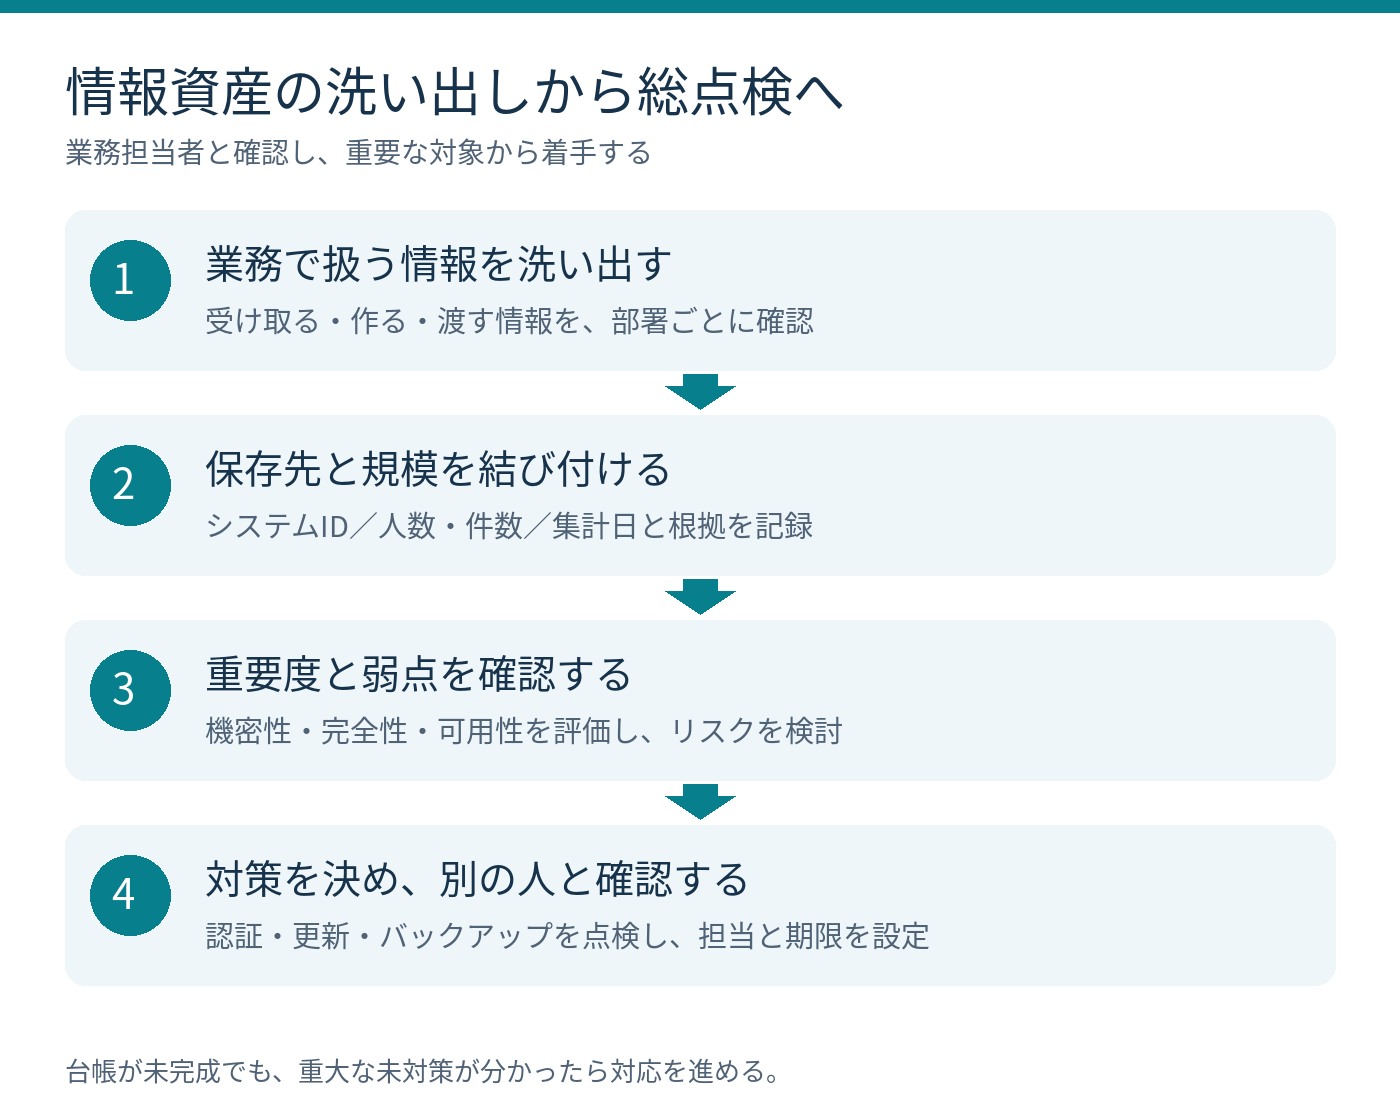
IPAは、資産ベースのリスク分析を「情報資産の洗い出し→リスク値の算定→情報セキュリティ対策の決定」の順で説明しています。IPAのガイドライン第4.0版を参考に、ここでは初回作業を次のように進めます。
1.部署ごとに「受け取る・作る・渡す」情報を聞く
情シスの記憶だけでなく、経理、人事、営業、現場担当者に確認します。
- どんな情報を受け取り、何を作成していますか?
- どのシステム・紙・フォルダに保存していますか?
- CSV出力やメール添付で、別の場所にもコピーしていますか?
- 外部の会社へ渡している情報はありますか?
- 過去の情報はいつまで残していますか?
サーバ一覧から始めるだけでは、部署独自のSaaS、申込フォーム、個人の業務用フォルダ、紙の保管物を見落とすことがあります。契約一覧や支払記録も照合の手掛かりになります。
2.保存先と規模を確認する
業務担当者の回答を、管理画面、保存フォルダ、契約書、データ一覧などで確認します。顧客管理サービスだけでなく、そこから出力されたExcel、メールの添付、バックアップにも同じ情報が残っていないか見ます。
本番環境とバックアップの両方を記録しても、対象人数を単純に足すことはできません。保存先ごとの規模と、重複の有無を分けて把握します。
3.重要度を決め、対策の優先順位につなげる
重要度は「社外秘だから高い」とだけ判断せず、次の3方向から考えます。
| 観点 | 判断する問い |
|---|---|
| 機密性 | 許可していない人に知られたら、どんな影響があるか |
| 完全性 | 誤りや不正な変更があれば、どんな影響があるか |
| 可用性 | 必要なときに使えなければ、どんな影響があるか |
IPA第4.0版の資産ベースのリスク分析では、各評価を1~3とし、最大値で重要度を判断します。また、個人情報を含む場合などは、算定結果にかかわらず重要度を3とする方法を示しています。これは同資料の評価方法であり、法律上の一律の点数付けではありません。
公開用資料でも、内容が改ざんされる影響や、業務停止の影響が大きければ重要度が高くなる場合があります。
重要度だけで対策順位がすべて決まるわけでもありません。同じ重要度3でも、インターネット公開、既知の脆弱性、認証の弱さ、現在の対策状況で優先順位は変わります。重要度を付けた後、脅威と弱点を確認して対応を決めます。
詳細版へ進む:システム総点検の12項目
一覧ができたら、重要な情報を扱うシステムや、外部からアクセスできる機器を優先して点検します。台帳完成を待たず、重大な未対策が判明した時点で対応を進めてください。
経済産業省のシステム管理基準(2023年)のII.5.4では、ソフトウェア・ハードウェア・ネットワークの構成、調達先、サポート条件などを明確にした管理台帳の作成・更新が達成目標に挙げられています。
次の表は、その考え方を日常点検に落とし込んだ本記事のチェックリストです。
| 点検項目 | 確認する内容 |
|---|---|
| 1.不要なシステム | 旧サーバ、テスト環境、使っていないSaaSや契約が残っていないか |
| 2.不要なアカウント | 退職者・異動者・保守業者の権限を見直しているか |
| 3.管理者権限 | 管理者数は適切か、共用IDや不要な高権限がないか |
| 4.MFA・認証 | 対応するサービスで設定済みか、例外や復旧方法も管理しているか |
| 5.外部公開・接続 | 公開画面、VPN、リモート保守、共有リンクの範囲が必要最小限か |
| 6.更新・サポート | OS、ソフト、ファームウェアの版とサポート期限を確認したか |
| 7.脆弱性情報 | メーカー、JVN等の情報を誰が確認し、更新要否を判断するか |
| 8.クラウドの責任分担 | 自社と提供者が担当する設定・更新・バックアップの範囲は明確か |
| 9.バックアップ | 対象、頻度、世代、保存先、削除・上書き防止策を確認したか |
| 10.復元確認 | 隔離した環境等で復元し、業務で使えることを確認したか |
| 11.ログと連絡先 | 取得するログ、保存期間、閲覧方法、事故時の窓口は分かるか |
| 12.保存情報・人数 | 過去データや添付を含む内容、人数・件数の集計方法を説明できるか |
結果は「確認済み」「要対応」「未確認」「対象外」を分けて記録します。対象外とする場合も理由を残しましょう。
VPN・NAS・Webサイト・複合機も対象にする
PCの更新ができていても、VPN装置、ルータ、NAS、バックアップソフト、WebサイトのCMS・プラグイン、複合機は別の管理対象です。
複合機ならスキャン保存先、VPNなら接続先の情報資産、バックアップ装置なら複製しているデータまで結び付けます。機器に顧客名簿が直接保存されていなくても、その機器を通じて情報へアクセスできる場合があります。
「バックアップ成功」だけで完了にしない
ジョブが成功していても、必要なデータが対象から漏れていたり、復元に必要な設定や鍵が不足していたりする場合があります。
保存先に加え、本番環境の管理権限を奪われても削除・上書きされにくい構成か、復元テストで業務データを利用できたかを確認します。オフラインやイミュータブルなどの対策も、製品名だけでなく適用範囲と設定を見ます。
具体的な見直し方は、ランサムウェア被害を踏まえたバックアップ対策の記事も参考にしてください。
ISMS・ISMAPは対象範囲まで確認する
提供会社の認証・登録状況は、委託先確認の参考になります。ただし、取得しているというだけで、自社の設定やすべてのサービスが安全だと判断できるわけではありません。
詳細版には、利用サービスが対象に含まれるか、確認日、根拠URL・資料、事故時の連絡条件、再委託先の扱いを記録します。自社側の管理者権限、共有設定、MFAの確認も必要です。
ひとり情シスでも「作成者だけで確認しない」
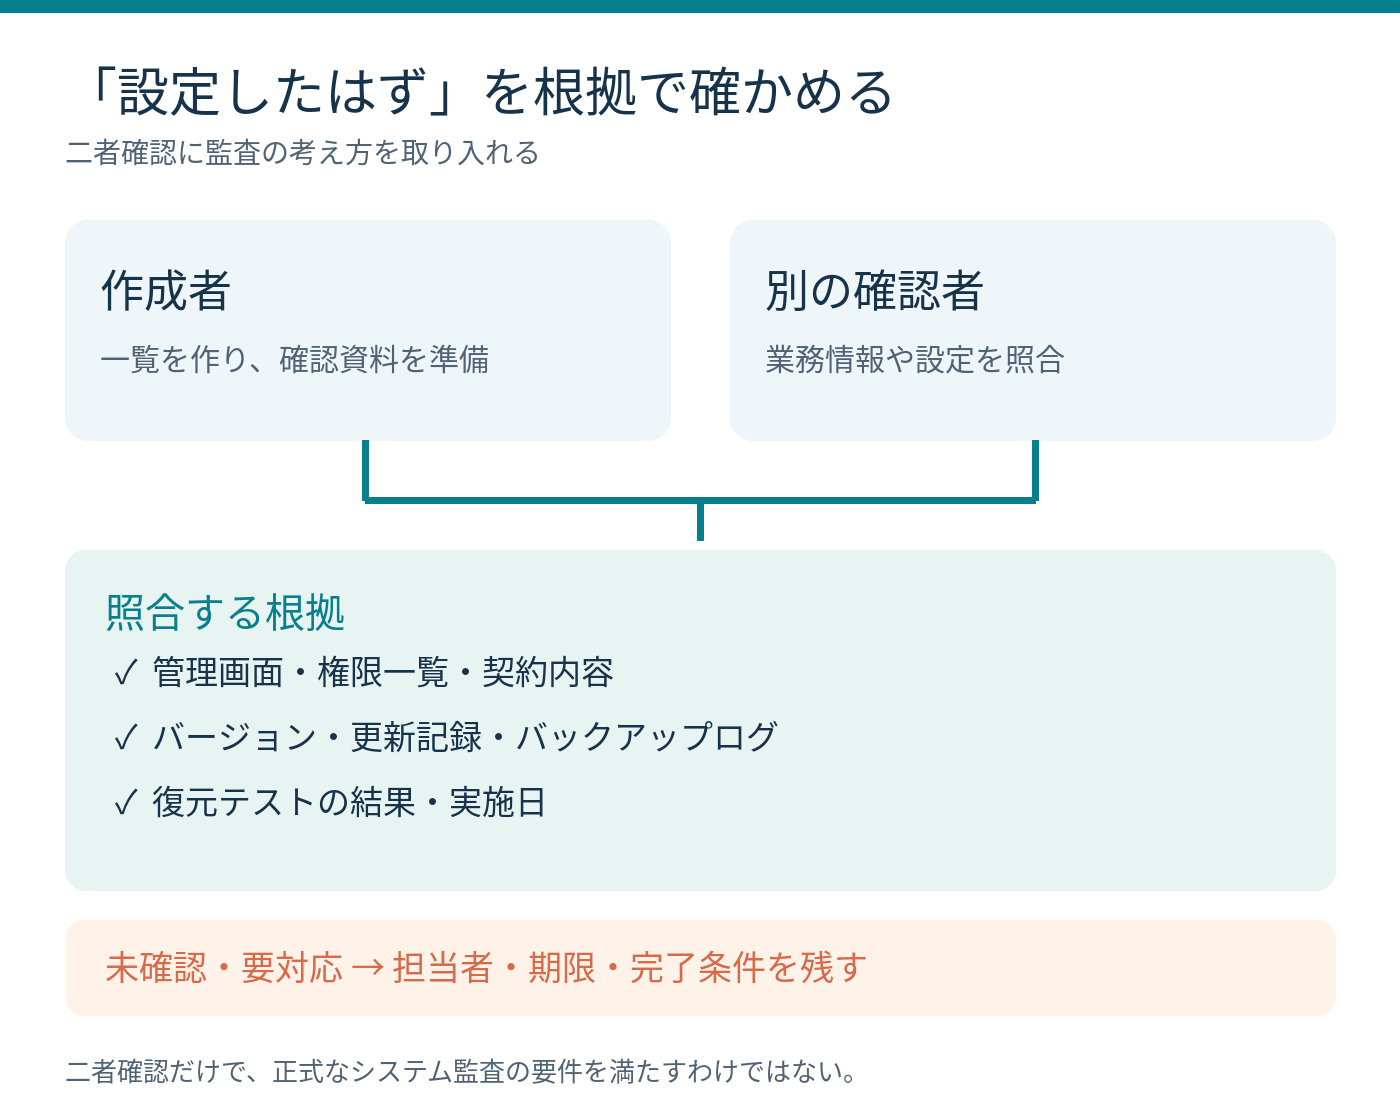
台帳を作った担当者は、把握している範囲では正しく記入できても、知らないシステムや設定の見落としには気付きにくいものです。上司、業務担当者、別のIT担当者などに、確認できる範囲を見てもらいましょう。
経済産業省のシステム監査基準(2023年)は、基準4で独立性・客観性、基準8で監査証拠の入手と評価を扱っています。
ここで提案するのは、その考え方を日常点検に取り入れる二者確認です。上司が見たことだけで、正式なシステム監査の独立性や専門性を満たすとはいえません。
上司には業務を、技術者には設定を確認してもらう
上司や業務担当者には、「利用サービスに漏れはないか」「保存情報は合っているか」「止まったら何が困るか」を確認してもらいます。
技術設定は、別のIT担当者や保守会社に、管理画面・ログ・契約内容を見ながら確認してもらいます。自社に判断できる人がいない項目は、確認済みにせず専門家へ照会してください。
根拠を残すと、次の担当者も確認できる
| 確認する内容 | 根拠として残すものの例 |
|---|---|
| MFAの適用範囲 | 対象者・例外が分かる管理画面や設定記録 |
| 更新状況 | 現在のバージョン、メーカーの更新情報、適用記録 |
| バックアップ | 対象設定、ジョブログ、保存先の記録 |
| 復元できるか | 実施日、対象、復元結果、所要時間 |
| アカウント整理 | 管理者・利用者一覧と在籍情報の照合結果 |
台帳には根拠資料の保管場所を記録します。スクリーンショットを残す場合は、パスワードや秘密鍵、顧客情報が映っていないかにも注意してください。
漏えい時、台帳は影響範囲の調査を始める手掛かりになる
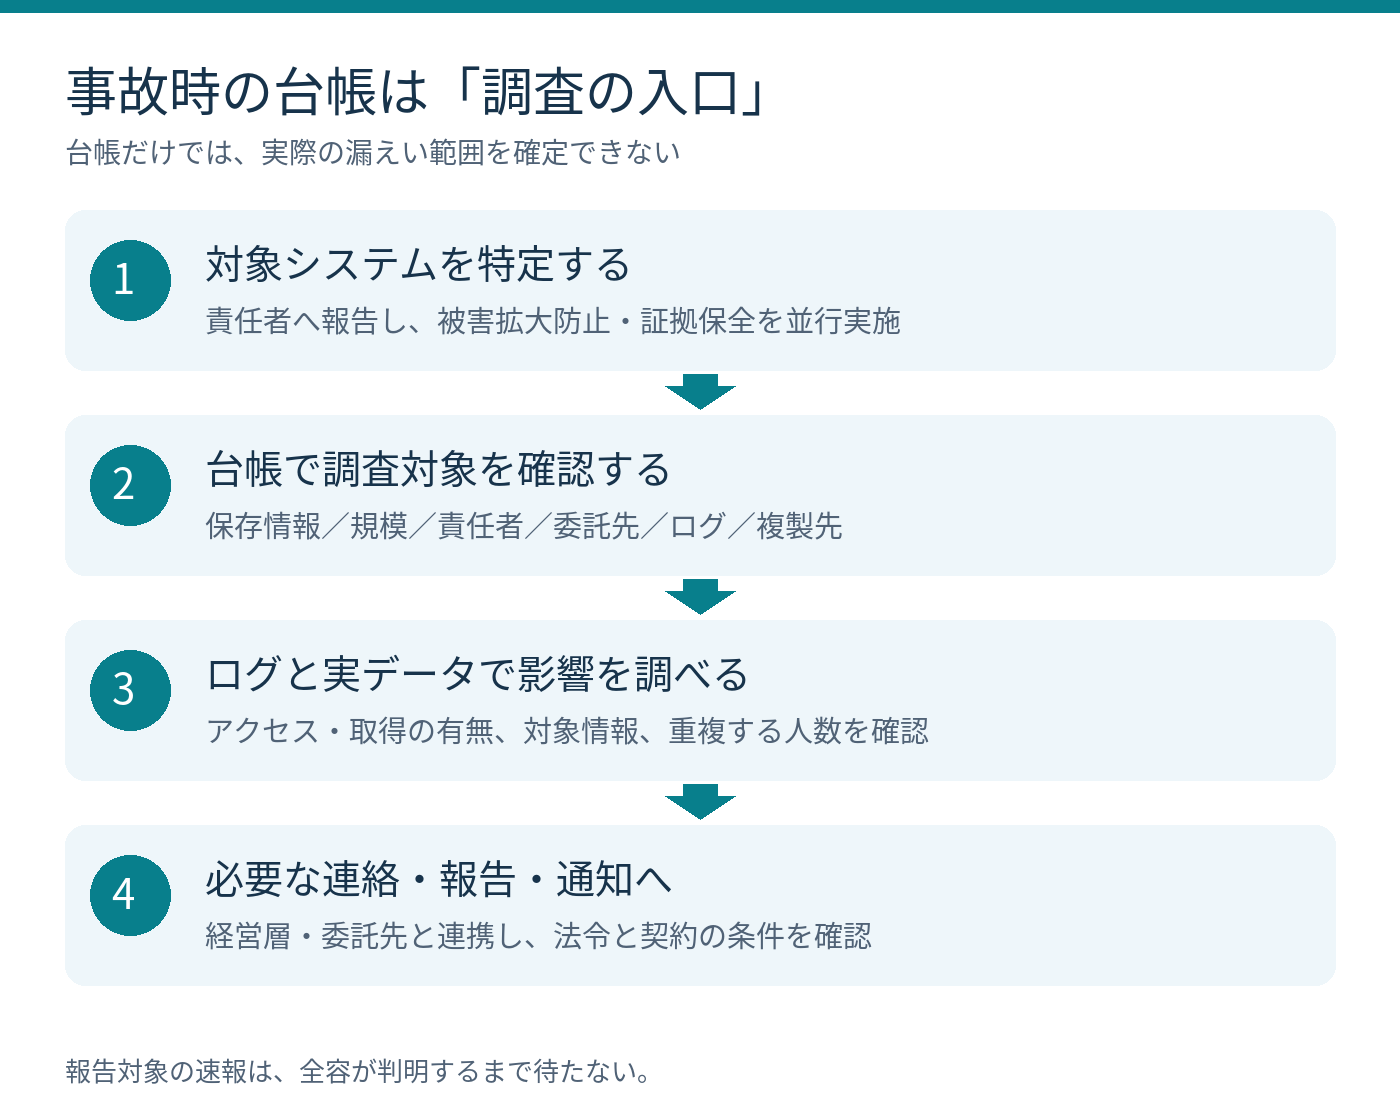
事故時に台帳があれば、対象システムの責任者、保存情報、規模、委託先、ログの所在を確認しやすくなります。複製先やバックアップも調査対象として追えます。
ただし、台帳に2,000人分と書いてあることは、2,000人分が漏えいした証拠ではありません。逆に、台帳にないデータが追加されている可能性もあります。実際のアクセス、取得された情報、重複する本人の数は、ログや調査結果で確認します。
台帳確認と並行して、責任者への報告、被害拡大防止、証拠保全、委託先との連携を進めます。ログや状態を消さないよう、調査担当者と対応方法を調整してください。
報告対象の事案は、すべて判明するまで待たない
個人情報保護委員会の通則編では、報告対象事態を知った後、速やかな速報が必要で、目安は概ね3~5日以内です。速報は、その時点で把握している内容を報告します。
確報は、報告対象事態を知った日から原則30日以内、不正な目的で行われたおそれがある事態は60日以内です。要配慮個人情報、財産的被害のおそれ、不正目的、1,000人を超える本人の数など、報告対象の条件を確認する必要があります。報告対象には、漏えい等が発生したおそれがある場合も含まれます。報告対象事態では、原則として本人への通知も必要です。通知時期や例外は通則編で確認してください。
すべての事故に一律の期限を当てはめず、個人情報保護委員会の通則編と漏えい等の対応資料で対象事態や適用条件を確認します。契約や業種により別の連絡・報告が必要な場合もあります。
作った台帳を更新するために、課題と期限を残す
「要確認」が並んだままにならないよう、課題は別シートで管理すると扱いやすくなります。
| 課題 | 担当・期限・完了条件の例 |
|---|---|
| VPNのサポート期限が不明 | 保守先へ照会/2週間以内/回答資料を保存 |
| 管理者MFAが未設定 | IT担当/今月中/対象者と例外を確認 |
| 復元テストが未実施 | IT担当・保守先/翌月中/隔離環境で結果を記録 |
※期限は例です。公開範囲や脆弱性の深刻度に応じ、緊急のものは前倒しします。
上司への報告は「対象システム数」「重要な情報」「未確認・要対応の項目」「必要な判断」の4点に絞ると伝わりやすくなります。費用や停止時間が必要な課題は、対応案と一緒に示しましょう。
台帳は導入・変更・廃止、保存情報や委託先の変更に合わせて更新します。入退社時の権限変更も、関連する一覧へ反映します。定期確認は、例えば重要な対象を四半期ごと、全体を年1回など、継続できる頻度から決めます。これは本記事の運用例で、すべての組織に共通の指定頻度ではありません。
明日始めるなら、主要システムを5つ書く
最初の目標は、すべての欄を埋めることではなく、分からないことを担当者と期限付きで管理できる状態にすることです。
- 業務に欠かせないシステムを5つ書く。
- 各システムに何の情報があるか、業務担当者に聞く。
- 個人情報、保存先、人数・件数の把握状況を書く。
- 責任者と確認日を入れ、上司や別担当者と見直す。
- 重要な未確認事項から、次の作業を決める。
書き始める様式が必要なら、IPAのガイドライン公開ページにある第4.0版の付録6「資産管理台帳(サンプル)」を利用できます。
私が上司に示したシステム一覧も、ここから内容を補っていく入口です。使っているものを列挙し、その中の情報を確かめ、対策の根拠を別の人と確認する。まずはその一巡を、重要なシステムから進めてみてください。
参考一次資料
確認日:2026年10月7日。IPA第4.0版は2026年3月27日公開。経産省は確認できた2023年版を参照しています。