
2026年10月2日更新
ローソンは10月1日、同社のメールサーバーが第三者に不正利用され、約70万件(推計)の不審な英文メールが外部へ送信されたと公表しました。現時点で、個人情報等の流出、データセンター内への侵入・データ改ざん、マルウェア感染は確認されていません。
「ローソンから英語のメールが来た」「件名が『Mutual Benefit』や『RE』で怪しい」「これ、本物なの?」――そんなメールを見て不安になった人は、まず返信やURL・添付ファイルの操作をせず、そのまま削除してください。
今回のポイントは、単なる“ローソンをかたった偽メール”だけではなく、ローソン自身のメールサーバーが第三者に不正利用されたことです。
ただし、ここは切り分けが重要です。ローソンは2026年10月1日時点で、顧客の個人情報が漏えいした事実は確認していません。
先に結論|受け取った人は何をすればいい?
ローソンが案内している対応は次の5つです。
- メールに返信しない
- 本文中のURLを開かない
- 添付ファイルを開かない
- 金銭を支払わない
- 個人情報を入力しない
心当たりのない英文メールであれば、上記の操作をせず削除します。
メール本文を開いただけで、URLや添付ファイルを操作していない場合は、慌ててパスワード変更やカード停止をする必要がある状況とは限りません。 IPA(情報処理推進機構)も、一般的なフィッシングメールについて「開いただけでは被害は発生しない」と案内しています。
ただし、URLを開いた、添付ファイルを実行した、ID・パスワードやカード情報を入力した場合は、後述する対応を行ってください。
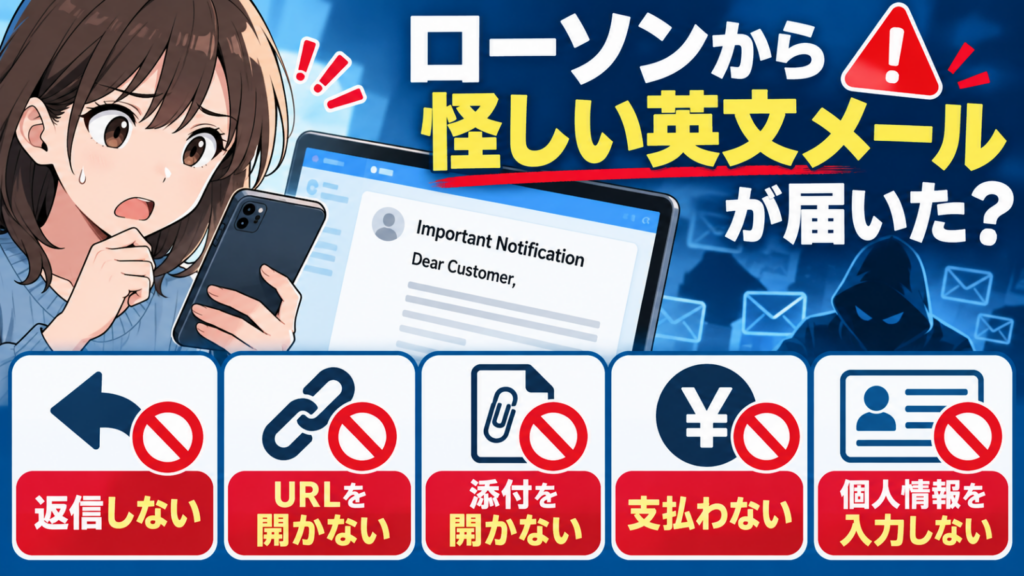
何が起きた?ローソンのメールサーバーから約70万件を送信
ローソン公式発表による概要は次のとおりです。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月1日 |
| 発生期間 | 2026年9月25日15時頃~9月27日17時15分頃 |
| 対象 | ローソンのメールサーバー |
| 送信件数 | 約70万件(推計) |
| 送信先 | 大半が海外、一部は国内 |
| 確認された件名 | 「Mutual Benefit」「RE」 |
| 内容 | 英文で金銭取得を示唆し、連絡や個人情報の提供などを求める |
| 現在の対応 | 9月27日にメールサーバー設定変更・通信制限などを実施 |
ローソンは、発生期間中に自社メールサーバーが第三者に不正利用され、外部へ不審な英文メールが送られたと説明しています。
ここで注意したいのが、表示される送信元アドレスだけでは判断できないことです。
ローソンによると、確認された不審メールの中には、送信元アドレスの表示が第三者に見えるよう偽装されていたケースもありました。つまり、「From欄がローソンに見えないから今回のメールではない」とも、「ローソンに見えるから安全」とも言い切れません。
件名「Mutual Benefit」「RE」の英文メールは要注意
現時点でローソンが確認している件名は、次の2種類です。
Mutual BenefitRE
内容は英文で、金銭の取得を示唆したり、メールでの連絡や個人情報の提供を求めたりするものです。
ただし、ローソンはこれ以外の内容で送信されている可能性もあるとしています。件名だけで完全に判定するのではなく、9月25日15時頃から9月27日17時15分頃までに届いた、心当たりのない英文メール全般を慎重に扱う方が安全です。
「ローソンの顧客情報が漏れた」のではない
今回のニュースで最も誤解しやすい点です。
2026年10月1日のローソン公式発表では、現時点で次の4点は確認されていません。
- 個人情報等の情報流出
- ローソンのデータセンター内への侵入
- データの改ざん
- マルウェア等への感染
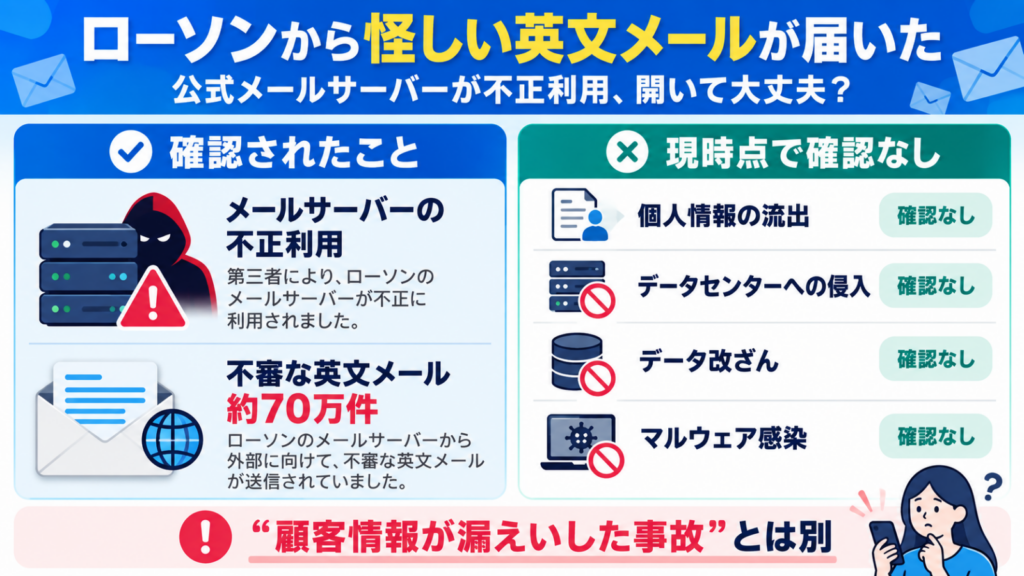
したがって、現段階で確認されているのは、ローソンのメール送信基盤が不正メール送信に悪用された事案です。
「ローソンの顧客データベースからメールアドレスが流出し、その情報を使って送られた」と発表されたわけではありません。
一方で、「確認されていない」は「技術的に絶対に起きていないことが確定した」という意味ではありません。ローソンは今後も原因確認と恒久対策を進めるとしているため、続報が出た場合は内容が更新される可能性があります。
メールを開いてしまった場合は?状況別の対処
開いただけで、何も押していない
本文を表示しただけで、URL・添付ファイルを開かず、返信も入力もしていないなら、まずはメールを削除します。
IPAは一般的なフィッシングメールについて、メールやSMSを開いただけでは被害は発生しないと案内しています。今回のローソン事案についても、ローソンが求めているのは「返信・URLアクセス・添付開封・支払い・個人情報入力をしない」ことです。
URLを開いたが、何も入力していない
ページを閉じ、そこから先の操作を止めます。
IPAは、フィッシングサイトを開いても、情報入力やアプリのインストールなどをしていなければ、基本的には被害は発生しないと説明しています。ただし、何かが自動ダウンロードされた場合は実行せず削除し、OSやブラウザを最新状態にしておくと安心です。
ID・パスワードを入力した
メール内のURLから開いたサイトでIDやパスワードを入力した場合は、メール内のリンクを使わず、公式アプリや普段使っているブックマークから正規サイトへアクセスしてパスワードを変更します。
同じパスワードを他サービスでも使い回している場合は、そちらも変更してください。可能であれば多要素認証も有効にします。
クレジットカード情報や銀行情報を入力した
カード会社や金融機関へ連絡し、不正利用の有無を確認します。必要に応じてカード停止・再発行などの案内に従ってください。
添付ファイルを開いた・アプリをインストールした
添付ファイルを実行した、見慣れないアプリをインストールした、警告を無視して操作を続けた場合は、端末のセキュリティスキャンを行います。
会社や学校の端末なら、自分だけで処理を続けず、情報システム担当や管理者へ報告してください。
ローソンIDのパスワードは今すぐ変更した方がいい?
今回のメールを受信したという理由だけで、ローソンIDのパスワードを一斉に変更する必要があるとは、ローソンは案内していません。
現時点で個人情報等の流出は確認されていないためです。
ただし、次の場合は変更を検討してください。
- 不審メールのURL先でローソンIDやメールアドレス、パスワードを入力した
- 同じパスワードを複数サービスで使い回している
- 身に覚えのないログインや変更通知がある
変更するときは、メール内のリンクではなく、ローソン公式アプリや自分で開いた公式サイトから行います。
9月27日の「2段階認証メール遅延」と関係ある?
ローソンは9月27日18時、ローソンID・ローソンWEB会員で発生していた、2段階認証メールを含む各種メールの配信遅延について、同日17時15分頃に復旧したと別途案内しています。
この17時15分頃という時刻は、不審英文メールの発生期間終了時刻と一致します。
ただし、ローソンの公表文では、認証メールの遅延と今回のメールサーバー不正利用が同じ原因だったとは説明されていません。時刻が重なることだけを根拠に、両者を同一障害と断定するのは避けるべきです。
なぜ公式メールサーバーから怪しいメールが送られるの?
現時点では、ローソンは「第三者に不正利用された」と公表しているものの、具体的な侵入経路や不正利用の原因は明らかにしていません。
そのため、パスワード窃取、設定不備、脆弱性悪用など、特定の原因を断定することはできません。
今回のような事案では、「公式ドメインらしく見える」「正規のメール設備から送られている」という理由だけで安全と判断しないことが大切です。受信者側では、メールの内容と要求されている操作を見て、不自然なら操作を止めるのが基本です。
10月4日追記|筆者にもローチケの注意喚起メールが届いた
2026年10月4日9時36分、筆者にもローソンチケット名義の注意喚起メールが届きました。表示されていた差出人アドレスはlt-mail@l-tike.com、件名は「【重要】ローソンチケットを騙った不審なメールおよび架空WEBサイトにご注意ください」です。これは筆者が受信したメールの表示情報であり、このアドレスのメールをすべて本物と判断できるという意味ではありません。ローチケ公式サイトにも10月2日付で、同名の注意喚起が掲載されています。

これは、本記事で取り上げた「ローソンのメールサーバー不正利用による英文メール」とは分けて読む必要があります。ローチケの告知では、両者が同じ事案だとは説明されていません。今回のメールを受信したことだけで、個人情報が流出したと判断することもできません。
ローチケが挙げているのは、チケット代金の未払い、アカウント停止、当選チケットの取消し、返金などを口実に、偽サイトでログイン情報やカード情報を入力させる手口です。英文に限らず、日本語の案内でも、支払いや本人確認を急がせるメールには注意してください。
筆者が受信した注意喚起メールは、安全のためURLを載せず、ローチケの公式サイトを直接開いて確認するよう案内していました。ただし、「URLがないメールなら必ず本物」という意味ではありません。差出人の表示だけで信用せず、手続きが必要に思えても、メール内のリンクではなく、普段使っているブックマークや公式アプリから確認しましょう。
出典:ローチケ公式「ローソンチケットを騙った不審なメールおよび架空WEBサイトにご注意ください」(2026年10月2日)
今後の続報で確認したいポイント
ローソンは9月27日にメールサーバーの設定変更や通信制限などを行い、今後は原因確認と恒久対策を進めるとしています。
続報が出た場合、特に確認したいのは次の点です。
- 不正利用された具体的な原因
- 不正利用されたアカウントや仕組みの範囲
- 約70万件の送信先がどのように選ばれたのか
- 情報流出の有無に関する追加調査結果
- 恒久対策の内容
新たな公式発表があれば、本記事も更新します。
よくある質問
Q. 「Mutual Benefit」という件名のメールはローソン公式ですか?
ローソンは、今回確認した不審メールの件名の一つとして「Mutual Benefit」を挙げています。心当たりがなければ、返信やURL・添付ファイルの操作をせず削除してください。
Q. 「RE」という件名なら全部危険ですか?
いいえ。「RE」は一般的な返信メールでも使われます。今回の不審メールでも確認されているという意味であり、件名だけで危険と断定するものではありません。本文の内容や心当たりの有無を確認してください。
Q. 差出人がローソンではありません。今回のメールではないですか?
そうとは限りません。ローソンは、送信元アドレスの表示が第三者に見えるよう偽装されたケースも確認しており、From欄だけでは判別できない場合があるとしています。
Q. メールを開いただけでウイルス感染しますか?
一般的なフィッシングメールでは、本文を開いただけで直ちに被害が発生するわけではありません。URL、添付、入力、インストールなど追加操作をしていなければ、まずは削除してください。
Q. ローソンの個人情報が漏えいしたのですか?
2026年10月1日時点で、ローソンは本件による個人情報等の流出を確認していません。今回確認されているのは、メールサーバーが第三者に不正利用され、不審な英文メールが外部へ送信された事象です。
まとめ
今回のローソンの事案では、2026年9月25日15時頃から9月27日17時15分頃まで、同社メールサーバーが第三者に不正利用され、推計約70万件の不審な英文メールが送信されました。
件名は「Mutual Benefit」「RE」が確認されていますが、別の内容で送信された可能性もあります。また、送信元表示が偽装されているケースもあるため、差出人だけで真偽を判断できません。
一方、10月1日時点では、個人情報流出、データセンター侵入、データ改ざん、マルウェア感染はいずれも確認されていません。
心当たりのない英文メールを受け取った場合は、返信・URL・添付・支払い・個人情報入力をせず削除してください。
参考情報
- ローソン「当社メールサーバーの不正利用による不審メール送信について」(2026年10月1日)
https://www.lawson.co.jp/contents/cont07/1532969_3310.html - ローソン「【復旧済み】2段階認証メールについて」(2026年9月27日)
https://www.lawson.co.jp/info/20260927_appinfo.html - IPA「日常における情報セキュリティ対策」
https://www.ipa.go.jp/security/anshin/measures/everyday.html - IPA「インターネットサービスへの不正ログインによる被害が増加中」
https://www.ipa.go.jp/security/anshin/attention/2025/mgdayori20250828.html