
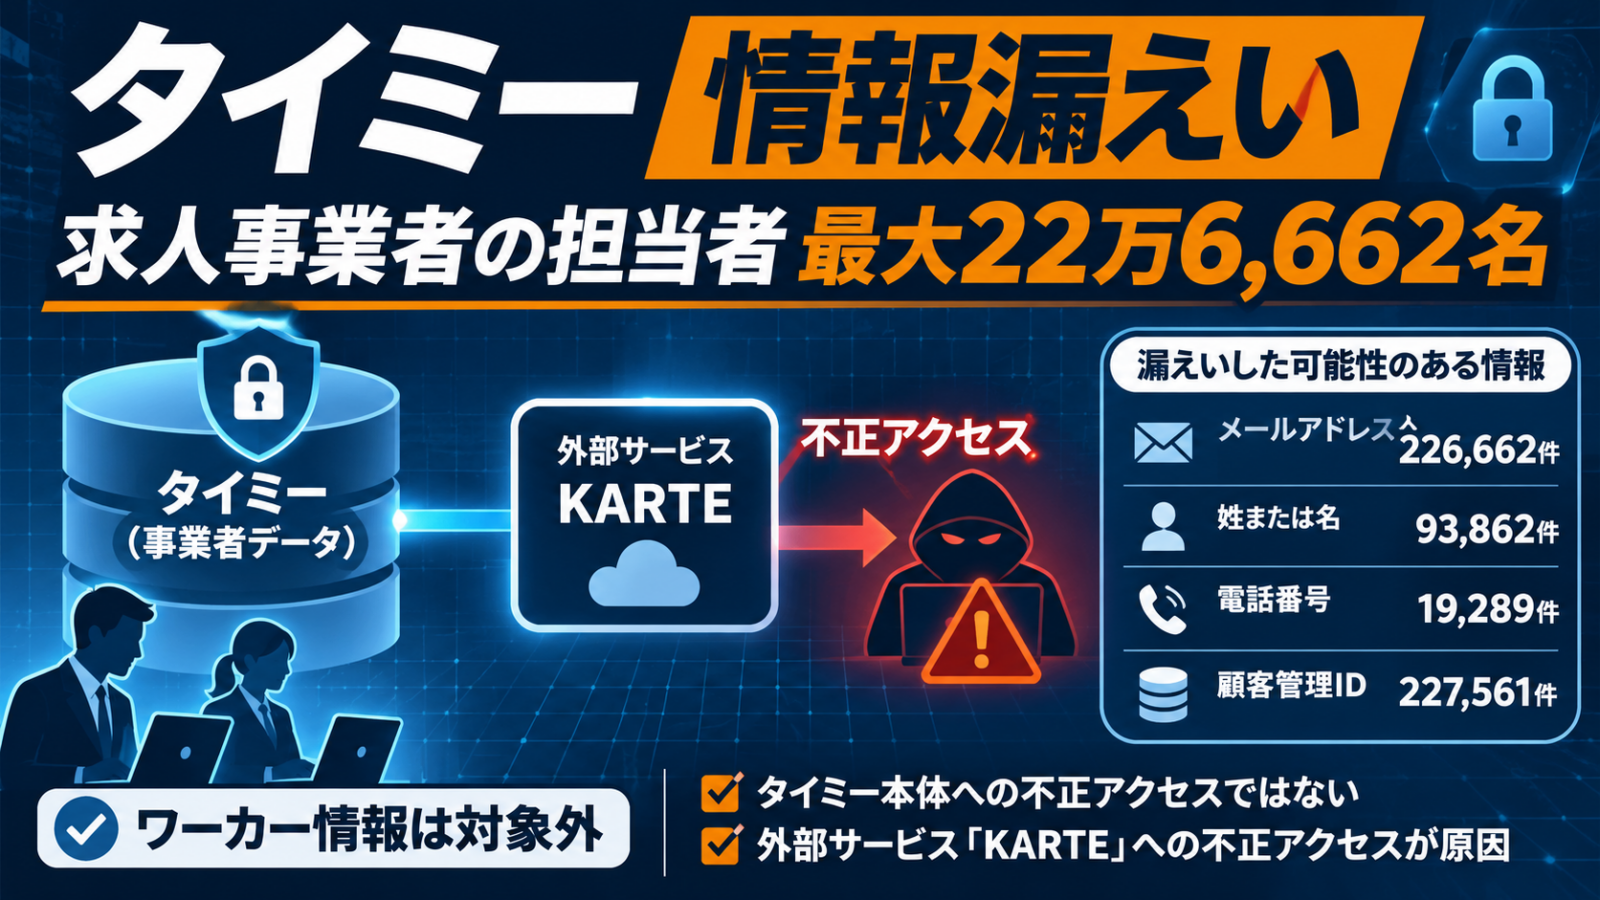


タイミーを利用する求人事業者の担当者情報が漏えいしました。2026年11月19日の公式発表によると、影響を受ける可能性があるのは最大22万6,662名。外部サービス「KARTE」への不正アクセスが原因です。今回の対象は求人を掲載する事業者側で、働き手(ワーカー)の情報漏えいはないとタイミーは説明しています。
事業者の担当者が最優先で行いたいのは、公式の連絡を確認することと、不審なメール・SMS・電話への警戒です。タイミーへのログインID・パスワードは今回の漏えい情報に含まれず、事故を理由に全員が直ちにパスワード変更する必要があるとは発表されていません。確認時点:2026年11月20日朝(公式発表は11月19日付)。
タイミーの情報漏えい、自分は対象?ワーカーは対象外
| 立場・状況 | 今回の公式発表での扱い |
|---|---|
| タイミーで求人を掲載する事業者の担当者 | 対象となる可能性あり。最大226,662名 |
| タイミーで働くワーカー | 今回の漏えい対象外と明記 |
| 事業者のログインID・パスワード | 漏えい情報に含まれないと明記 |
| 自身の情報が実際に漏れたか | 一般向けの個別照会機能は公式発表で案内されていない。タイミーからの連絡や公式窓口で確認 |
タイミーは、対象のお客様へ順次連絡するとしています。したがって、まだ通知が届いていないことだけを根拠に「対象外」とは判断できません。登録済みの業務用メールアドレスや、社内の求人掲載担当者への連絡状況を確認してください。複数の店舗や施設でタイミーを利用している事業者は、拠点ごとに担当者や登録メールアドレスを確認すると見落としを減らせます。
漏えいした情報と件数|最大22万6,662名
タイミーが示した項目別の件数は次のとおりです。いずれも2026年11月17日時点の公表値です。
| 情報の種類 | 件数 |
|---|---|
| メールアドレス | 226,662件 |
| 姓または名 | 93,862件 |
| 電話番号 | 19,289件 |
| タイミー上の顧客管理ID | 227,561件 |
顧客管理IDの件数が対象人数より多い理由は、同じ担当者が複数の事業所に登録され、同じメールアドレスに複数の管理IDが割り当てられる場合があるためです。「227,561人分の顧客管理IDが漏れた」と読み替えるのは正確ではありません。また、各情報の件数を足して被害人数を算出することもできません。
なお、ログイン用のID・パスワードなどの認証情報は含まれていません。タイミーは11月19日時点で、今回の事故に起因する情報の不正利用や二次被害は確認していないとしています。ただし、これから発生する可能性まで否定するものではありません。
担当者が今すぐできる3つの対処
1.タイミーからの公式連絡を確認する
登録している業務用メールと社内の担当者宛て連絡を確認してください。迷惑メールフォルダーも確認します。ただし、受信したメールのリンクをそのまま信用するのではなく、タイミーの公式発表を直接開いて事実関係を照合するのが安全です。通知がない場合も、対象者への連絡は順次行われるため、必要に応じて公式サポートへ問い合わせてください。
2.「確認」「パスワード再設定」を装う連絡を警戒する
メールアドレスや電話番号が知られると、会社名や担当者名を使ったもっともらしい連絡が届くおそれがあります。以下は一般的に想定される偽装例であり、タイミー事故で実際に確認された攻撃を示すものではありません。
- 「情報漏えいの対象者確認」として偽のログイン画面へ誘導するメール
- 「アカウント保護のため」とパスワードや認証コードの入力を求めるSMS
- 「登録情報の更新」「緊急の本人確認」を理由に電話で認証情報を聞き出す連絡
タイミーは、タイミーまたはプレイドがメールやSMSでサービスのパスワード・認証情報を尋ねることはないと注意喚起しています。送信元の表示名だけでは真偽を判断できません。リンク先で入力する前に、ブックマークや公式サイトからアクセスしてください。
3.不審な操作があればパスワード変更と社内報告
今回の漏えいだけでパスワードが流出したわけではありません。一方、偽サイトにパスワードや認証コードを入力してしまった場合は、公式サイトから速やかにパスワードを変更し、使い回している他のサービスも確認してください。業務アカウントの場合は、社内のシステム管理者へ連絡し、権限変更・掲載求人・請求関連の不審な操作がないか点検します。
なぜ漏えいした?KARTEへの不正アクセスを技術的に解説
今回の侵入先はタイミー本体ではなく、外部サービスを提供するプレイドの「KARTE」です。タイミーは顧客に関するデータの一部をKARTEと連携していました。KARTE側のデータが攻撃者に読み出され、タイミーの求人事業者担当者情報にも影響が及びました。
| 段階 | 確認できた仕組み |
|---|---|
| ① 外部サービスへデータ連携 | タイミーが求人事業者の担当者情報の一部をKARTEに連携 |
| ② KARTEのサーバーが侵害 | プレイドによると、サーバーの脆弱性が悪用され、システム・DB接続用の認証情報を窃取された |
| ③ データの不正読み出し | プレイドのデータベース等から情報が外部へ読み出された。取得した認証情報によるKARTE管理画面への不正アクセスも発生 |
| ④ 対応・調査 | プレイドが認証情報の無効化、通信遮断、サービス停止を実施。タイミーが影響のある担当者への通知を進めている |
これはプレイドが公表したKARTE側の侵入経路であり、「タイミーのサーバーで同じ脆弱性が悪用された」という意味ではありません。攻撃に使われた具体的な脆弱性番号(CVE)やタイミー側の詳細なデータ連携設定は、確認した公表資料では特定できません。
技術担当者の観点では、外部SaaSの事故は単なる委託先の障害にとどまりません。顧客情報の連携範囲と、外部連携用の認証情報が管理される範囲を分けて点検することが重要です。ただし、プレイドが無効化を求めている「KARTEと他サービスの連携用認証情報」と、タイミー利用事業者が普段使うログインパスワードは別物です。
事故の経緯とタイミーの対応
| 日付 | 公表された出来事 |
|---|---|
| 2026年11月13日 | プレイドのKARTEに不正アクセス。プレイドは同日検知し封じ込め対応を実施 |
| 11月15日 | タイミーがプレイドから第一報を受領したと説明 |
| 11月17日 | タイミーが影響範囲の調査結果を受け、最大226,662名が対象となる可能性を把握 |
| 11月19日 | タイミーが公表。プレイド主体の個人情報保護委員会への連名報告に申し込み、対象者への順次連絡を案内 |
タイミーは調査結果に応じて追加情報を公表するとしています。KARTE全体のサービス停止や進捗を確認したい方は、KARTEの不正アクセス・サービス停止に関する記事とプレイドの公式進捗ページも参照してください。
よくある質問(FAQ)
タイミーで働いたことがあります。自分の情報も漏れましたか?
タイミーの11月19日発表では、求職者(ワーカー)に関する情報の漏えいはないと明記されています。今回の対象は求人事業者の担当者です。
タイミーのパスワードは変更すべきですか?
タイミーは、今回漏えいした情報にログインIDやパスワードなどの認証情報は含まれないと説明しています。この事故だけで一律のパスワード変更が必要とは案内されていません。不審なサイトで入力した場合や使い回しなど別の不安がある場合は変更してください。
対象かどうかを検索できるページはありますか?
11月20日朝に確認した公式発表では、個人の対象判定ができる公開検索ページは案内されていません。タイミーからの順次連絡を確認し、不明な場合は公式サポートへ問い合わせてください。
会社の担当者が異動・退職していても注意が必要ですか?
今回公表された対象は、タイミー利用事業者の担当者情報です。登録情報が以前の担当者のまま残っている可能性がある場合、会社として現在の登録連絡先を確認しておくことが実務上有効です。特定の退職者が今回の対象だったかどうかは個別に確認が必要です。
すでに金銭被害や不正ログインは起きていますか?
タイミーは11月19日の発表時点で、本件に起因する不正利用や二次被害を確認していないとしています。新たな被害の有無は今後の発表で更新される可能性があります。
問い合わせ先・公式発表
本件について不明な点がある場合は、タイミーの公式カスタマーサポートを利用してください。メール内の短縮URLや見知らぬフォームからは認証情報を送らないようにしましょう。
- 株式会社タイミー:ご利用事業者様の一部情報漏えいについて(2026年11月19日)
- 株式会社プレイド:不正アクセスによる情報漏えいに関するお詫びとお知らせ(2026年11月16日)
- 株式会社プレイド:不正アクセスの進捗報告
- 関連記事:KARTEが使えない・メール配信停止|不正アクセスと情報漏えい
更新履歴:2026年11月20日 初版。タイミー11月19日発表、プレイド11月16日発表および11月19日11時の進捗を参照。件数はタイミーが示した11月17日時点の数値です。今後の追加調査で変わる場合があります。








