
大阪市の「児童いきいき放課後事業」で、Microsoftサポートを名乗る相手の指示に従い、業務用パソコンに遠隔操作アプリを入れてしまう被害がありました。
最大2,272人分の個人情報が第三者から閲覧できる状態になっていました。ただし、2,272人全員の情報が外部に持ち出されたと確認されたわけではありません。
対象のお子さんの保護者には、運営・管理事業者から文書による説明が始まっています。まずは届いた案内を確認し、不明な点は公式窓口に問い合わせてください。
この記事では、対象の範囲、保護者が確認すること、偽の警告が出たときの対応を整理します。
※2026年10月1日時点。事案の内容は大阪市と運営・管理事業者の9月30日発表に基づきます。出典:大阪市の報道発表、大阪教育文化振興財団の報告。
大阪市の「いきいき」で何が起きた?
大阪市は2026年9月30日14時、児童いきいき放課後事業の委託先が管理する3か所の活動室で、サポート詐欺の被害が発生したと発表しました。
委託先は一般財団法人大阪教育文化振興財団です。パソコンに出た警告の問い合わせ番号に職員が電話し、Microsoftサポートを名乗る相手に指示されて遠隔操作アプリをインストールしました。
調査では、第三者が約15〜50分間、パソコンを操作・閲覧した形跡が見つかっています。
| 確認項目 | 公式発表の内容 |
|---|---|
| 被害が確認された場所 | 委託事業者が管理する3か所の活動室 |
| 情報が閲覧可能だった人数 | 最大2,272人(児童・保護者・職員の合計) |
| 外部へのデータ送信 | 調査可能な範囲では痕跡が見つかっていない |
| 二次被害 | 市の発表時点で金銭被害や個人情報の不正利用は確認されていない |
「送信の痕跡がない」と「情報を見られていない」は同じではありません。 市は個人情報が漏えいした可能性がある事案として公表しています。一方で、流出が確定したと読み替えることもできません。
対象は誰?児童1,261人、保護者953人、職員58人
大阪市が公表した内訳は次のとおりです。
| 区分 | 人数 | 漏えいの可能性がある主な情報 |
|---|---|---|
| 利用児童 | 1,261人 | 氏名、学年、生年月日、住所、小学校名、所属活動室、アレルギー等への配慮の有無、入退室情報(管理システム利用者のみ) |
| 上記児童のうち配慮が必要な児童 | 114人 | 支援学級等の在籍状況、障がい・疾病の名称、手帳等の詳細、疾病の詳細、児童の様子 |
| 保護者 | 953人 | 氏名、続柄、電話番号、昼間在宅状況、児童の写真使用承諾の有無、保護者負担金請求情報(管理システム利用者のみ) |
| 職員 | 58人 | 氏名、電話番号 |
114人は児童1,261人に含まれます。合計にもう一度加えるものではありません。
公表された項目には保護者負担金の請求情報もありますが、クレジットカード番号の漏えいは記載されていません。今回の発表だけを理由に、カード番号が流出したと判断することはできません。
どの小学校・活動室が対象?
市と財団の今回の発表では、被害があった3活動室の名称や小学校名は明らかにされていません。公開情報だけでは、お子さんが対象かどうかは分かりません。
財団が受託する全190活動室を調査した結果、遠隔操作アプリが確認されたのは3か所です。190か所すべてで被害が確認されたわけではありません。
対象確認は、事業者からの案内と公式窓口を利用してください。
保護者が今、確認しておきたいこと
1.届いた文書を確認する
大阪市によると、9月29日以降、運営・管理事業者から対象児童の保護者に文書で説明と謝罪を行っています。
届いた場合は、対象となるお子さん、情報の範囲、今後の案内方法、問い合わせ先を確認し、文書を保管してください。案内が届いていないという理由だけで、対象外と断定することはできません。
2.不明な点は公式に掲載された窓口へ
| 窓口 | 電話番号 | 掲載元 |
|---|---|---|
| 大阪教育文化振興財団 放課後事業課 | 06-6253-6217 | 財団の9月30日付報告 |
| 大阪市こども青少年局 企画部青少年課 | 06-6684-9582 | 市の9月30日付報道発表 |
突然届いたSMSや電話で「漏えい確認のために」と案内されても、その場で認証コードや決済情報を渡さないでください。確認が必要なら、一度やり取りを終えて、公式サイトに掲載された窓口へ連絡しましょう。
これは二次被害を避けるための一般的な注意点です。今回、そのような連絡が実際に発生したと確認されているわけではありません。
3.不審な連絡があれば記録を残す
お子さんの名前や活動室の利用を知っている相手でも、それだけで本物とは判断できません。金銭や個人情報を求める不審な連絡があれば、日時、相手の番号、メッセージを残し、公式窓口へ相談してください。
現時点で市が二次被害を確認していないことと、今後も起きないことは別です。過度に慌てず、案内を確認できるようにしておくことが大切です。
被害は9月30日に発生したのではない
9月30日は公表日です。被害が発生したのは1月、5月、6月でした。
| 日付・期間(2026年) | 経過 |
|---|---|
| 1月31日・5月23日・6月5日 | 3活動室でサポート詐欺被害が発生 |
| 6月25日 | 電話料金明細の海外通話履歴から、確認が始まる |
| 6月27〜29日 | 事実確認とパソコン調査を実施 |
| 6月30日〜7月18日 | 所管する全活動室のパソコンを点検・調査 |
| 7月1日 | 委託事業者から大阪市へ事案発生と調査中の報告 |
| 8〜9月 | 被害の範囲・内容を調査 |
| 9月28日 | 市へ最終的な被害範囲等を報告。全活動室でWebフィルタリングの運用開始済み |
| 9月29日以降 | 対象児童の保護者へ文書による説明 |
| 9月30日 | 大阪市と財団が公表 |
財団の報告では、職員は警告が消えて動作が戻ったことで解決したと考え、被害当時は詐欺と認識せず、所管部署への報告も行われなかったと説明されています。
警告が消えたことだけでは、安全になったとは判断できない。 今回の事案で覚えておきたい点です。
偽のMicrosoft警告が出たら、どうすればいい?
サポート詐欺は、ウイルスに感染したかのような画面や警告音で不安をあおり、表示した電話番号へ連絡させる手口です。電話後に遠隔操作や支払いへ誘導されることがあります。
Microsoftは、実際のWindowsのエラーメッセージで、テクニカルサポート番号へ電話するよう求めることはないと説明しています。
突然の感染警告と電話番号がセットで出たら、その番号には電話しないでください。
出典:Microsoft・テクニカルサポート詐欺から身を守る
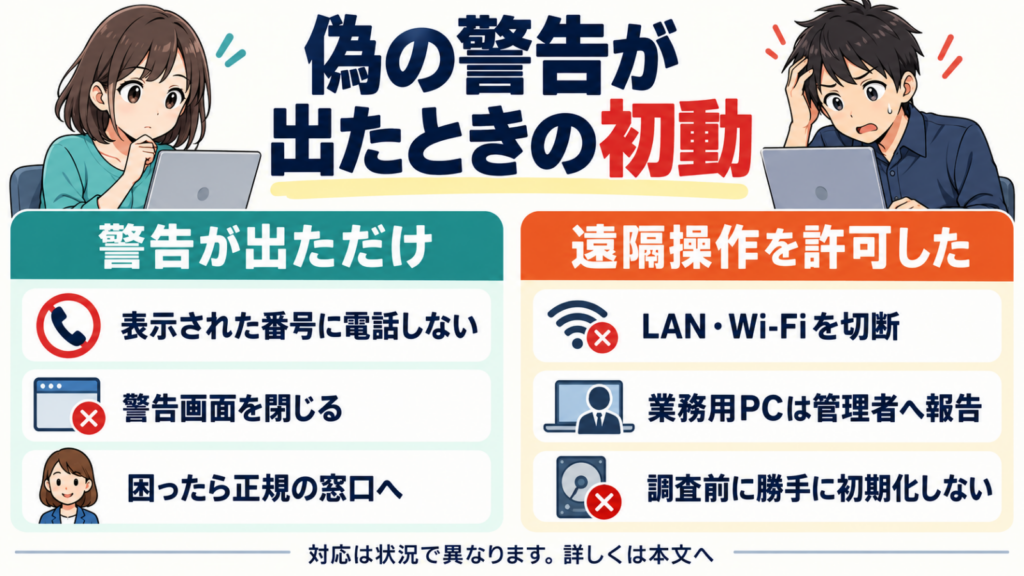
警告が出ただけで、電話や遠隔操作はしていない場合
警告音が大きければ音量を下げ、画面の番号には電話せず、まず偽警告の画面を閉じます。IPAは、Escキーを約3秒長押しして全画面表示を解除し、閉じるボタンで終了する方法を案内しています。
閉じるボタンが出ない場合は、Ctrl+Alt+Deleteキーを同時に押し、表示された画面から再起動する方法も案内されています。編集中のデータは失われる場合があります。
再起動しても消えない、操作ができない場合は、無理に画面の指示に従わずIPAや正規の保守窓口へ相談してください。偽警告の表示だけで、ウイルス感染が確定するわけではありません。
電話してしまったが、アプリは入れていない場合
通話を切り、遠隔操作アプリのダウンロードやインストール、認証コードの提供、支払いには応じないでください。情報を伝えた場合は、何を伝えたかを記録して相談します。
アプリを入れた・遠隔操作を許可した場合
まずネットワークを切断します。 LANケーブルを抜き、Wi-Fiも切るなどして、相手が操作できる通信を止めてください。
その後の対応は、個人のパソコンと業務用で分けて考えます。
- 業務用パソコン: 管理者・情報システム担当・保守業者へすぐに報告。調査が必要な場合は、アプリの削除や初期化を独断で行わず、端末を保存します。
- 個人のパソコン: IPAやメーカーなど正規の窓口へ相談。IPAは遠隔操作ソフトのアンインストールに加え、システムの復元を推奨し、復元できない場合は初期化を案内しています。
業務用端末の調査前に復元や初期化をすると、被害範囲を調べるための情報が失われる場合があります。IPAも、情報漏えい調査を行う場合は調査後に復元・初期化するよう案内しています。
入力したり見られたりした可能性のあるパスワードは、安全を確認した別の端末から変更してください。アプリを削除しただけで、既に閲覧された情報が元に戻るわけではありません。
支払ってしまった場合は決済先や金融機関へ速やかに連絡し、消費生活センターにも相談してください。消費者ホットラインは局番なしの188です。
出典:IPA・必要な対処/被害にあわないための対策/よくある質問、Microsoft・サポート詐欺対策
学校・福祉施設のパソコン管理で見直したいこと
大阪市の発表では、事業者は例年注意喚起を行っていました。それでも被害が発生したため、全活動室にWebフィルタリングソフトを導入し、対応の周知や教育テストによる注意喚起を行っています。
Webフィルタリングは、危険なサイトなどへのアクセスを制限する仕組みです。導入したからといって、あらゆる偽警告や詐欺を完全に防げると考えるべきではありません。
今回の事案を踏まえ、管理する側は次の運用も確認しておきたいところです。以下は公式発表に記載された措置に加えた、本記事の運用上の提案です。
- 警告が出たら「表示された番号ではなく、いつもの保守窓口へ連絡する」と決め、連絡先をパソコンの近くに掲示する。
- アプリのインストールや遠隔操作は、管理者の確認を受けてから許可する。
- 誤って電話した場合も、警告が消えた場合も、すぐに報告できる手順にする。
- 端末や利用アカウントから閲覧できる個人情報を、業務に必要な範囲に絞る。
長い注意喚起を読むだけでなく、「警告が出たとき、誰に電話するか」を職員がすぐ答えられる状態にすると、現場で行動に移しやすくなります。
出典:大阪市・原因と再発防止
よくある疑問
大阪市の「いきいき」を利用する全児童が対象ですか?
全児童が対象と発表されているわけではありません。被害が確認されたのは委託事業者が管理する3活動室で、閲覧可能だった情報には児童1,261人分が含まれます。個別の対象確認は事業者からの案内や公式窓口で行ってください。
Microsoftが遠隔操作したのですか?
公式発表では、通話相手は「Microsoftサポートを名乗る」人物です。Microsoftによる正規のサポートだったという意味ではありません。
現時点で金銭被害は確認されていますか?
大阪市の9月30日発表時点では、本件に起因する金銭被害等や個人情報の不正利用といった二次被害は確認されていません。
ウイルス対策ソフトがあれば、電話しても大丈夫ですか?
対策ソフトが入っていても、知らない相手に遠隔操作を許可してよい理由にはなりません。画面に出た番号へ電話せず、公式窓口や契約中の保守業者へ確認してください。
保護者は公式案内を確認。偽警告には電話しない
今回の事案では、児童・保護者・職員の最大2,272人分の情報が第三者から閲覧できる状態になりました。外部送信の痕跡は調査可能な範囲で見つかっておらず、市の発表時点で二次被害も確認されていません。
保護者の方は届いた説明文書を確認し、対象や情報の範囲が分からない場合は公式窓口へ相談してください。
自分や家族のパソコンに同じような警告が出たときは、表示された番号に電話しないこと。遠隔操作を許可してしまったら、通信を切って正規の窓口へ相談すること。 この2点を覚えておきましょう。