
日経の社員を名乗るメールが届き、「日経の社員なら大丈夫だろう」と思っていませんか。今回は、社員が業務で使うMicrosoft 365アカウントへの不正ログインにより、なりすましメールが送信されたと報じられています。差出人の名前やアドレスだけでは、安全を判断できません。
不審なメールのリンクや添付ファイルは開かず、普段から把握している電話番号など、メールとは別の経路で確認してください。すでに操作した場合は、下の対応表で「どこまで操作したか」を確認しましょう。
本記事は2026年10月5日時点の確認内容です。事件の概要は日本経済新聞社の発表を伝える報道に基づき、受信後の対処は一般的なメール・アカウント侵害への対応として説明します。
日経のなりすましメール約9,000件で分かっていること
共同通信の報道によると、日本経済新聞社は10月4日、社員が利用するMicrosoft 365アカウントへの不正ログインと、なりすましメールの送信を公表しました。
- 不審なメールが送信された日:2026年9月30日
- 送信されたメール数:約9,000件
- 送信先:取材先など。FNNは社内への送信も報道
- メールの内容:悪性サイトへの誘導
- 漏えいした可能性のある情報:メールアドレス、氏名、一部メールの内容
日経は対象アカウントのパスワードを変更し、その後の新たな不正ログインは確認されていないとしています。送信先には個別に連絡し、メールの削除を依頼したと報じられています。被害範囲や漏えい件数は調査中です。
約9,000件はメールの送信数です。9,000人分の個人情報漏えいが確定した、という意味ではありません。
出典:日刊スポーツ掲載の共同通信記事(10月4日)/FNNプライムオンライン(10月5日)
本物との見分け方は?差出人アドレスの確認だけでは足りない
今回のように業務用アカウントが不正利用されると、見覚えのある相手の名前やアドレスから、不正なメールが届くことがあります。「知っている差出人」「以前から取引している相手」は、リンクを開いてよい根拠になりません。
メールの日本語が自然で、署名がいつもと似ていても、安全とは判断できません。Microsoftも、侵害されたメールボックスが組織内外へのメール送信に使われると説明しています。
まず、次のような依頼がないか確認してください。これらは一般的な警戒ポイントであり、今回のメールで全項目が確認されたわけではありません。
- 資料を見るためとして、外部ページでMicrosoft 365などへのログインを求める
- 予定にないファイル共有、支払い、個人情報の入力を求める
- 「至急」「本日中」などと、確認する時間を与えず操作を急がせる
今回の不審メールの件名、全文、誘導先URLの一覧は、本記事の調査では確認できませんでした。特定の件名に当てはまらないから安全、とは判断しないでください。
日経社員のアドレスから届いたメールを起点に、日経BPでも被害
今回、「差出人のメールアドレスが本物でも安全とは限らない」ことを示す具体例も確認されました。
日経BPは、従業員のメールアカウントが第三者から不正アクセスを受けたと公表しています。被害を受けた従業員は、日本経済新聞社社員のメールアドレスから届いたフィッシングメールを通じて認証情報を取得されたとされています。
不正アクセスは9月30日に判明し、メールの送受信先に含まれていた個人名・メールアドレスなど、26件の個人情報が漏えいした可能性があります。
件数自体は多くありませんが、重要なのは攻撃の広がり方です。正規の企業アカウントが侵害されると、その本物の差出人アドレスを信用した別組織の利用者まで狙われることがあります。
ただし、日本経済新聞社が公表した約9,000件のなりすましメールと、日経BPへの不正アクセスについて、すべてが同一攻撃者による一連の攻撃であるとまでは公表されていません。
そのため、「知っている会社」「取引先」「いつも見る差出人アドレス」だけで安全と判断せず、Microsoft 365などへのログインを求められた場合は、メール内のリンクではなく、普段使っている公式サイトやアプリから確認する方が安全です。
参考:ScanNetSecurity「日経BP従業員のメールアカウントに不正アクセス」
受信したら、メールとは別の経路で確認する
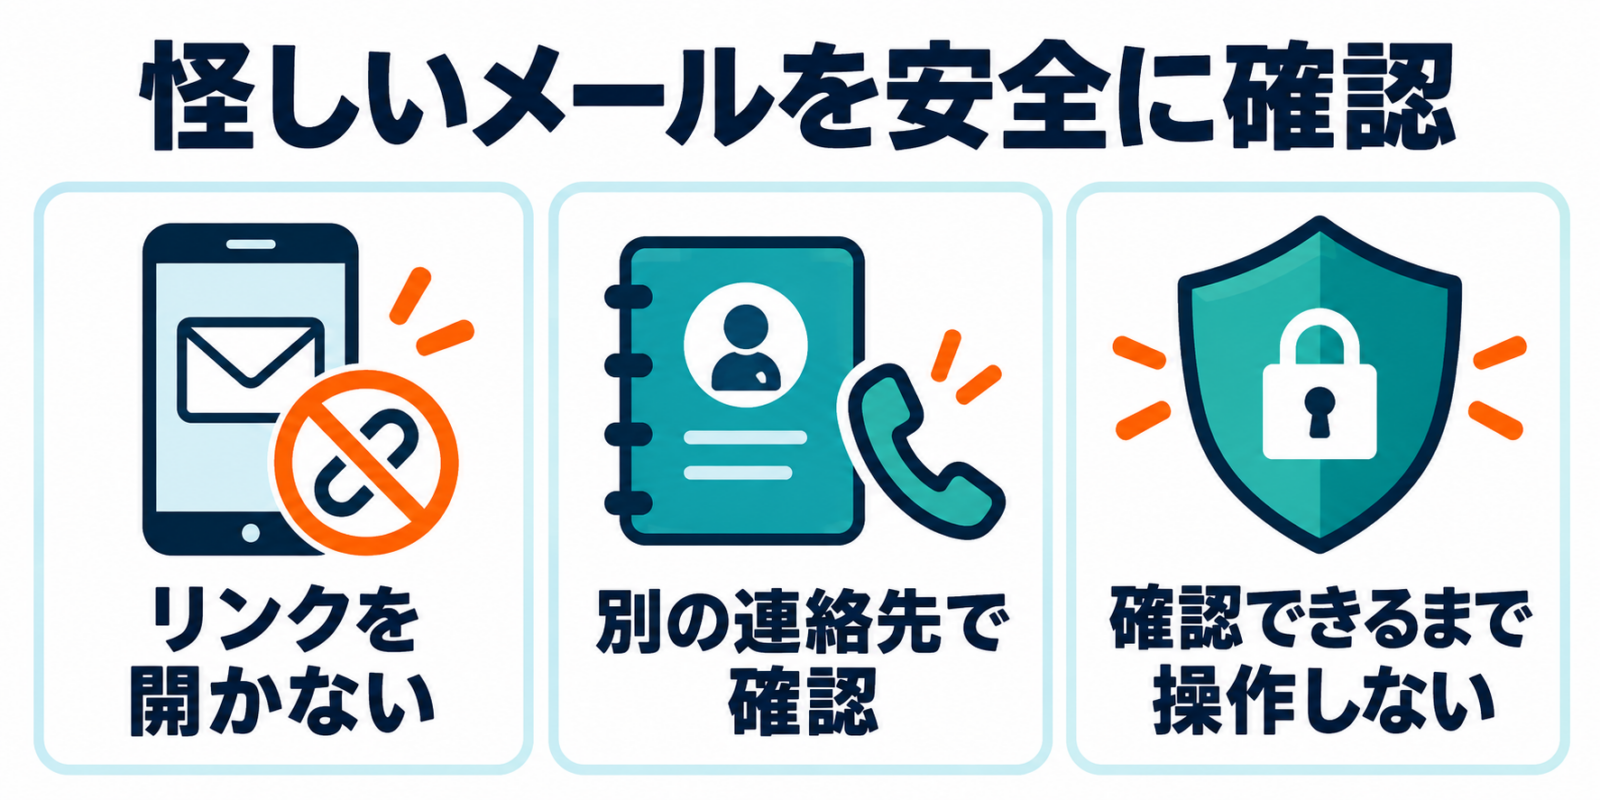
- メール本文のリンクと添付ファイルは開かない。返信も控える。
- 以前から把握している電話番号や連絡手段で、相手に送信の事実を確認する。メール本文に新しく記載された連絡先は使わない。
- 勤務先で受信した場合は、情報システム担当者に報告する。社内手順に従って証拠を残したうえで、確認後に削除する。
ファイル共有の通知だったとしても、メール内のボタンからログインせず、普段使っているアプリや保存済みの正規サイトから確認する方が安全です。相手の送信確認が取れない場合は、操作を止めてください。
クリックしてしまった場合は、操作した内容で対応を分ける
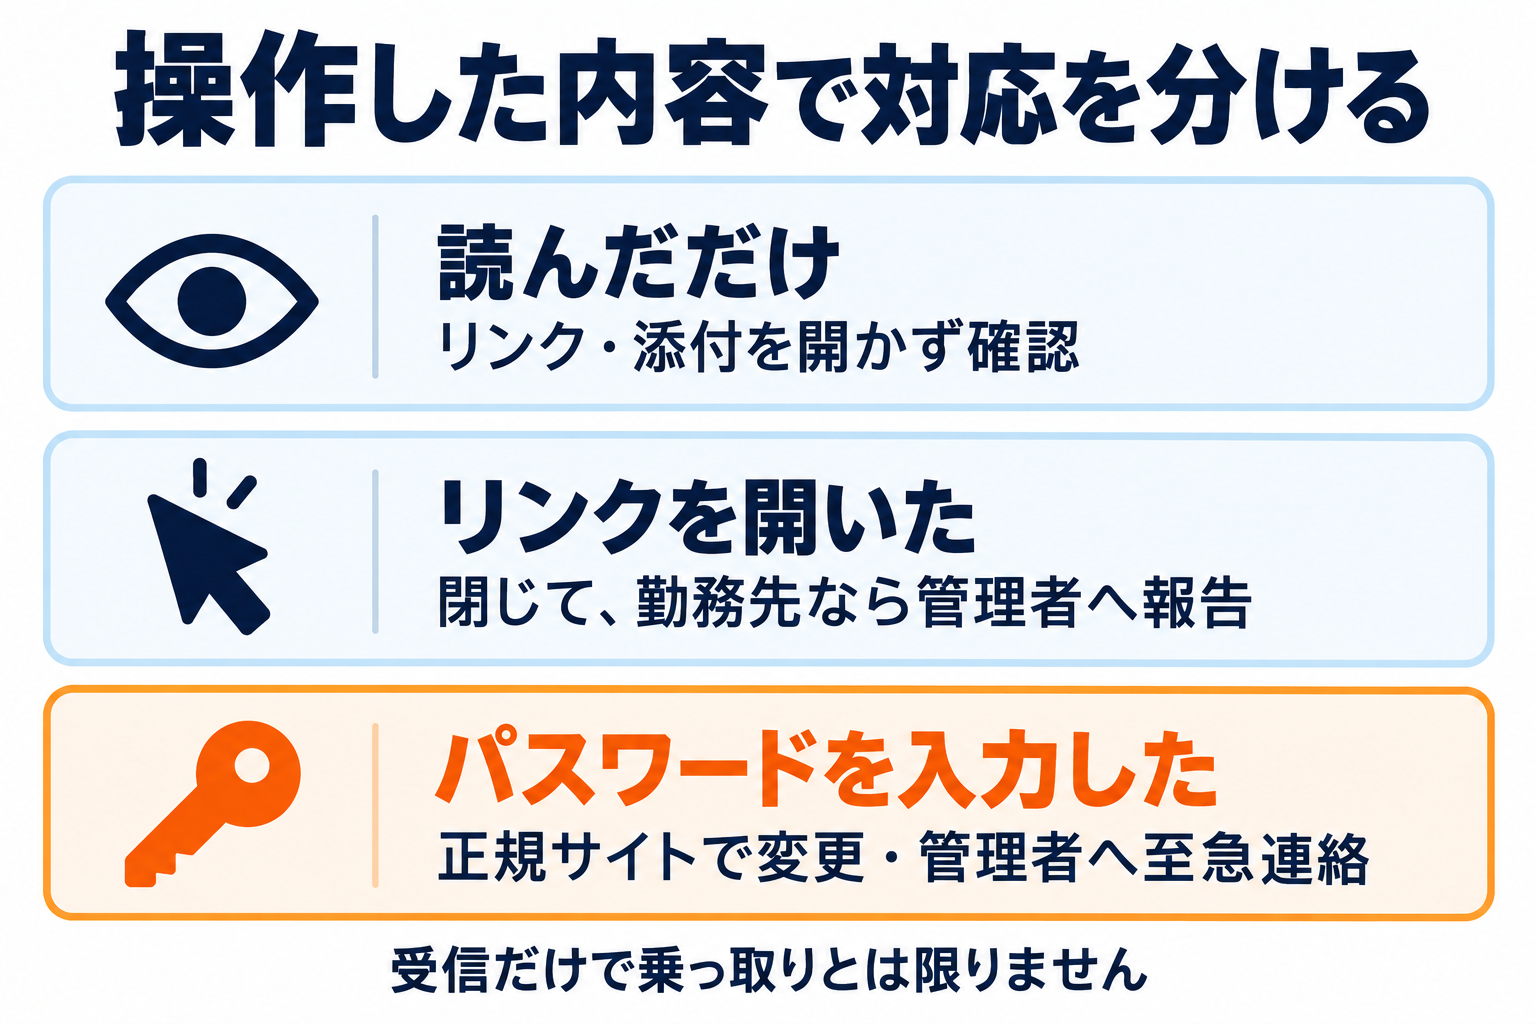
| 操作した内容 | 最初にすること |
|---|---|
| メールを読んだだけ | リンク・添付を開かず、別の経路で確認。勤務先では必要に応じて報告 |
| リンクを開いた | ページを閉じ、追加操作を止める。勤務先なら管理者へ報告 |
| ID・パスワードを入力した | 正規サイトからパスワードを変更し、業務用なら管理者へ至急連絡 |
| 認証通知を承認した/コードを入力した | ログインを許可した可能性があるため、管理者へ至急連絡 |
| ファイルを開いた/アプリを入れた | 追加操作を止め、勤務先の管理者に端末の確認を依頼 |
受信しただけ、またはリンクを開いたという情報だけで、端末の感染やアカウントの乗っ取りは断定できません。ただし、リンク先で何を入力したか、何をダウンロードしたかは確認が必要です。日時と操作内容をメモしておくと、相談時に役立ちます。
パスワードを入力した場合は、メールのリンクへ戻らず、普段利用している正規サイトで変更してください。同じパスワードを他のサービスでも使っている場合は、そちらも変更します。端末への感染が疑われる場合は、管理者に相談し、安全な別の端末で変更してください。
Microsoft 365の業務用アカウントは、管理者による確認も必要
仕事用アカウントの認証情報を入力してしまった場合、利用者だけで復旧を完了させようとせず、所属先の管理者へ連絡してください。Microsoftの公式手順では、パスワードの変更に加え、攻撃者のアクセスを止める措置や、設定の確認を挙げています。
- 必要に応じて対象アカウントを無効化し、アクセスを止める
- 既存のサインインセッションを失効させる
- 知らない多要素認証方法や端末の登録がないか確認する
- 不審なアプリへのアクセス許可がないか確認する
- メールの自動転送や受信トレイのルールを調べる
これらは一般的なMicrosoft 365アカウント侵害への管理者向け対応です。日経が今回のメール受信者全員に、この作業を指示したという意味ではありません。
出典:Microsoft Learn:侵害されたクラウドメールアカウントへの対応
Google Workspaceの1,646人分は、Microsoft 365とは別件
FNNは、同じ日経で別の業務用クラウドアカウントへの不正ログインも公表されたと報じています。7月下旬以降に外部から不正ログインがあり、社員や取引先など1,646人分のメールアドレス・氏名などが漏えいした疑いがあるとされています。
なお、サービス名をGoogle Workspaceとする情報は、個人情報流出事件のまとめなどに掲載されています。ただし、日経の公式発表ページの本文を本記事の調査環境では直接確認できていません。1,646人分の漏えい疑いと別件であることはFNNの報道でも確認できます。
この1,646人と、Microsoft 365から送信された約9,000件のメールは、別です。
よくある疑問
日経のメールをすべて削除した方がよいですか?
すべてのメールが不正だと確認されたわけではありません。心当たりのない依頼やログインを求めるメールは操作を止め、相手に別の経路で確認してください。削除の個別連絡を受けた場合も、不審に感じる点があれば、既知の連絡先から確認しましょう。
日経電子版のパスワードも変更する必要がありますか?
今回確認できた報道は社員の業務用アカウントに関するものです。日経電子版の読者アカウントが侵害されたとは確認できていません。ただし、不審なリンク先へパスワードを入力した場合や、入力したパスワードを日経電子版でも使っている場合は、正規サイトから変更してください。
9月30日以外に届いたメールなら安全ですか?
9月30日は今回報じられた不審メールの送信日です。それ以外の日付だけを理由に安全とは判断できません。心当たりのないリンクや認証要求は、受信日にかかわらず確認してください。