
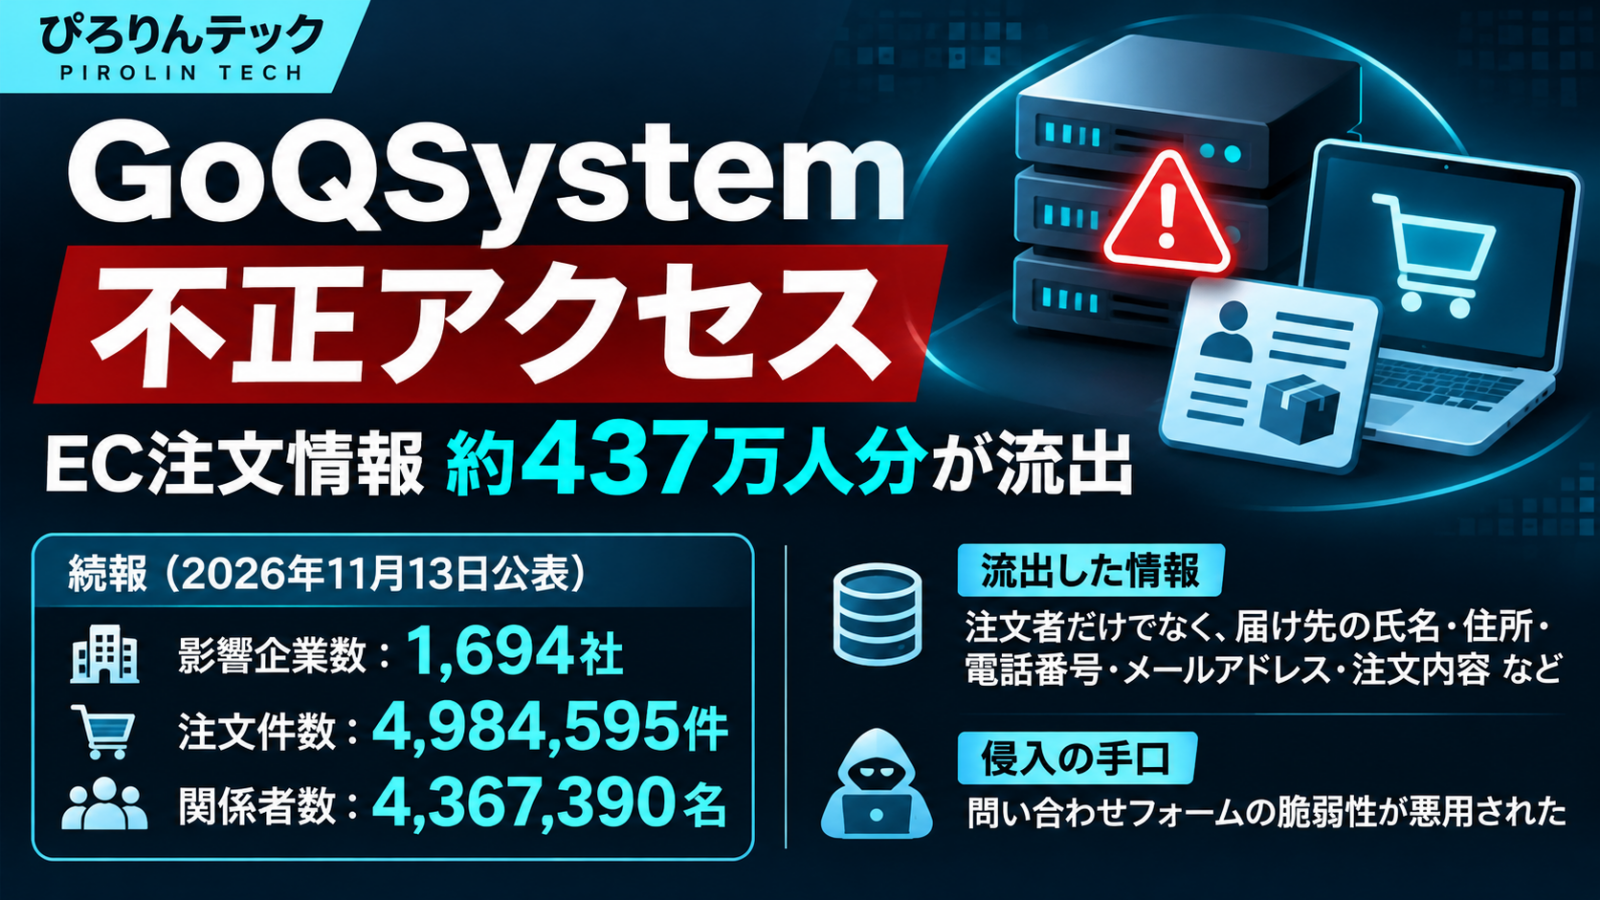


ECサイトで商品を購入した人だけでなく、プレゼントなどの「お届け先」になった人も確認が必要な情報漏えいです。通販の受注管理システム「GoQSystem(ごくーシステム)」を運営する株式会社GoQSystemは2026年11月12日、第三者による不正アクセスで注文データの一部が外部に持ち出されたと公表しました。
11月13日の公式第二報によると、対象は1,694社、注文4,984,595件、対象本人数4,367,390人。氏名や住所、電話番号、メールアドレス、注文内容などが対象です。まずは利用した通販店舗の公式案内を調べ、不審な配送通知や注文確認メールには注意してください。GoQSystemがクレジットカード情報を保持していないことは、会社の初報で明言されています。
確認日:2026年11月16日。GoQSystem公式の第一報・第二報・第三報および同日付訂正、偽サイト注意喚起、アクセス制限の案内を確認。数値は11月13日付の公式第二報に基づき、今後の調査で変わる可能性があります。
【11月20日・店舗別発表】鴨川シーワールドのオルカショップ155件、神戸須磨シーワールドオンラインショップ660件の合計815件について、運営会社から公表されました。両店で買った人・ギフトの届け先が確認する方法はシーワールド通販の815件漏えい・対象確認の記事で詳しく解説しています。
【11月22日追記】VALUE BOOKS楽天市場店・Yahoo!店・メルカリShops vabooの注文情報が漏えい
バリューブックスは2026年11月16日、GoQSystemの不正アクセスにより、VALUE BOOKS楽天市場店・VALUE BOOKS Yahoo!店・メルカリShops vabooで扱った注文情報の一部が漏えいしたと発表しました。対象は注文計86,564件、注文者と届け先を合わせた77,279人(重複除外)です。同社自身のサーバーへの侵入ではなく、外部の受注管理システムへの侵入によるものです。
| 対象店舗 | 漏えい対象の注文件数 |
|---|---|
| VALUE BOOKS楽天市場店 | 79,934件 |
| VALUE BOOKS Yahoo!店 | 6,628件 |
| メルカリShops vaboo | 2件 |
| 合計 | 86,564件 |
バリューブックス公式サイトからの注文は、今回の対象ではありません。対象となる注文期間は11月22日の確認時点でも調査中で、件数が変わる可能性があります。また、注文者だけでなく、ギフトなどのお届け先に指定された人も対象に含まれます。
公表された漏えい項目は氏名、住所、電話番号、メールアドレス、注文内容で、店舗により対象項目が異なります。クレジットカード情報はGoQSystemで保有していないため、本件の漏えい対象外です。バリューブックスは各店舗との連携認証キーを変更し、個人情報保護委員会へ報告済みとしています。対象者が確定次第、順次連絡する方針です。
購入者・お届け先が確認すること:楽天市場・Yahoo!ショッピング・メルカリShopsの購入履歴で利用店舗名を確認し、バリューブックスの公式お知らせを参照してください。メール・SMS・電話・郵便物で「配送の確認」「追加送料の支払い」などを求められても、記載されたリンクや電話番号をすぐ使わず、公式窓口から確認しましょう。現時点で情報悪用の被害は確認されていないという同社の説明であり、今後の被害がないと保証するものではありません。
詳細・問い合わせ:バリューブックスの2026年11月16日付公式発表。本件専用メール窓口はsupport-goq@value-books.jpです。追記・公式ページ確認:2026年11月22日。
【11月16日更新】第三報の訂正:連名報告は漏えい1件以上の全アカウントが対象
GoQSystemは11月16日、個人情報保護委員会への報告手続きに関する第三報を出し、同日、対象条件を訂正しました。当初は「1,000件以上の漏えいがあったアカウント」のみ連名報告の対象と記載していましたが、訂正後は「1件以上の漏えいが確認されたすべてのアカウント」が対象です。第三報本文に訂正前の文言が残っているため、必ず公式の訂正文を優先してください。
- GoQSystemは11月13日に個人情報保護委員会へ速報を提出済みと公表しています。
- 漏えいが確認された店舗は、GoQSystemとの連名報告を希望する場合、11月26日(木)12:00までに申し込む必要があります。申込先は公式発表に記載の support@goqsystem.com です。
- 申請はGoQSystemのアカウント単位です。店舗は同社から個別に送られる漏えい件数を確認し、アカウントID、法人・店舗情報、担当者連絡先を提出します。ログインパスワードは送信しないでください。
- 対象となる購入者・お届け先への通知も必要です。11月16日付第三報では、店舗向けの対象者リストと通知文ひな形を準備中としています。
連名報告を希望しない店舗や期限内に申し込まない店舗は、個別に報告する必要があると案内されています。各店舗は適用条件や対応を公式通知で確認してください。第三報/第三報の訂正。
対象人数は増えた?
11月16日の第三報・訂正文は主に手続きに関する案内であり、全体の公表規模を更新する内容ではありません。現時点で確認した公表数値は、11月13日の第二報にある1,694社・4,984,595件・4,367,390名です。
GoQSystemの情報漏えい、自分は対象?
GoQSystemは、複数のECモール・通販サイトからの注文や在庫、出荷業務をまとめて管理するクラウドサービスです。購入者がGoQSystemに直接登録していなくても、買い物をした店舗が受注処理にこのサービスを使っていれば、注文情報が保存されている場合があります。
| 確認したいこと | 現時点で分かっている内容 |
|---|---|
| 影響した店舗・企業 | 1,694社(11月13日付・公式第二報) |
| 対象の注文 | 4,984,595件(公式第二報) |
| 関係者数 | 4,367,390人(公式第二報。本人数であり注文数とは別) |
| 注文時期 | 11月10〜11日の注文だけではない。過去の注文データも含む |
| 対象者 | 注文した人と商品のお届け先になった人 |
| 店舗一覧 | 初報では全対象店舗の一覧を確認できない。各店舗の告知や個別連絡を確認 |
「11月10日と11日に買い物をしていないから大丈夫」とは判断できません。この日付は不正アクセスの発生期間です。11月12日の公式発表では、期間より前の注文も流出対象に含むとしています。
対象店舗・自分の注文を確認する方法
- 最近利用した楽天市場・Yahoo!ショッピング・自社ECサイトなどの店舗名を注文履歴から確認する。
- 各店舗の公式サイトの「お知らせ」「重要なお知らせ」に「GoQSystem」「受注管理システム」「不正アクセス」といった告知がないか探す。
- 店舗から届いた事故のお知らせがあれば、対象とされる注文期間や情報項目を確認する。メール内のリンクを安易に押さず、公式サイトへ直接アクセスする。
- 自分が購入していなくても、贈り物の受取人になったことがあれば、送付元の店舗に関する案内を確認する。
- 対象か判断できない場合は、利用店舗の公式問い合わせ窓口に確認する。
GoQSystemは複数のECプラットフォームと連携しますが、「楽天市場やAmazonで買い物をした人全員が対象」という意味ではありません。重要なのは利用した個々の店舗が影響範囲に入っているかです。
何が流出した?クレジットカード・パスワードは大丈夫?
会社の11月12日の初報は、外部への持ち出しを確認した情報として、次の項目を挙げています。
- 注文者の氏名・住所・電話番号・メールアドレス
- 商品の届け先の氏名・住所・電話番号・メールアドレス
- 注文内容などの受注情報
GoQSystemはクレジットカード情報を保持していないため、カード情報は本件の漏えい対象外と説明しています。したがって、この発表だけを理由に全員がカードを再発行する必要があるとはいえません。ただし、別の経路によるカード不正利用まで否定するものではなく、請求明細の定期確認は有効です。
パスワードは初報の流出項目として記載されていません。ただし、「パスワードは一切漏れていない」とまで断定できる資料は今回確認していません。身に覚えのないログイン通知があれば、該当サービスの公式ページから変更してください。
原因は「問い合わせフォームの脆弱性」|どうして注文データに影響した?
11月13日の公式第二報では、問い合わせフォームの脆弱性が悪用されたと説明されています。該当フォームは削除済みです。また、同社は店舗側の設定や操作が原因ではないと明記しています。ここで重要なのは、問い合わせフォームそのものに注文データが表示されていなくても、Webアプリケーションの不備から、裏側で管理する情報へ不正にアクセスされるおそれがある点です。
一般に、フォームがサーバー側で適切に入力を検証できない、あるいは処理権限やアクセス制御が不十分な場合、攻撃者が本来許可されていない処理を試みる可能性があります。ただし、今回どの実装上の欠陥を使い、どの権限でデータを取得したかの技術詳細は確認できていません。SQLインジェクションや任意ファイル実行など、特定の攻撃手法だったと決めつけることはできません。
EC受注管理のように多くの店舗の情報を一元処理するサービスでは、共通基盤への侵入が多数の店舗に波及し得ます。この点が、個別の店舗サイトへの侵入とは異なるリスクです。ただし、すべての加盟店のすべての注文が流出したという意味ではありません。
11月11日に侵入経路を遮断、サービスの状況は?
| 日時 | 公表された経緯 |
|---|---|
| 11月10〜11日 | 第三者による不正アクセスの発生期間 |
| 11月11日 10:36 | 不正アクセスの経路を遮断 |
| 11月11日 10:55 | サービスを一時停止 |
| 11月12日 | 注文データの一部の外部持ち出しを公表。緊急対策後、接続元を限定してサービスを再開したと説明 |
| 11月13日 | 公式第二報で対象規模と問い合わせフォームの脆弱性を発表。GoQSystemが個人情報保護委員会へ速報を提出 |
| 11月15日 | 公式ドメインに似せた偽サイトや不審メールへの注意を呼びかけ |
| 11月16日 | 第三報で連名報告を案内。同日付で対象を「漏えい1件以上の全アカウント」に訂正 |
管理画面にログインできない場合:IPアドレス制限を確認
GoQSystemは安全対策のため、管理画面を許可済みの送信元IPアドレスからのみ利用できる状態にしています。11月16日付の公式案内では、接続元IPが変わる場合の暫定策として固定IPを経由する方法を紹介しています。自宅回線・モバイル回線・出張先などから急にログインできなくなった場合は、まず自社の接続元IPとGoQSystem側の許可状況を確認してください。
同社は「XServer 固定IPアクセス」経由の接続を国内の検証環境で確認したとしていますが、すべての回線・海外・ホテル環境での動作を保証しているわけではありません。有料サービスを追加契約する前に、既存の法人VPN・固定IPで対応できるか検討し、GoQSystemのサポートへ接続元の許可登録方法を確認してください。11月16日の公式接続案内。
11月12日の初報時点では、新たな侵入、流出情報の悪用、二次被害は確認されていないとされています。ただし「二次被害が確認されていない」と「今後も悪用されない」は同じではありません。同社は初報で警察への被害届提出を表明し、個人情報保護委員会には11月13日に速報を提出したと11月16日の第三報で公表しています。
なお、GoQSystemは10月にもPHPの脆弱性対応を目的に緊急メンテナンスを行っていますが、10月の対応と今回の11月の侵入の因果関係は確認されていません。両者を同一事故として扱わないよう注意が必要です。
購入者・お届け先が今すべきこと
流出情報には注文内容と連絡先が含まれます。これは攻撃者がもっともらしい「配送の再手続き」「注文の確認」「送料の追加決済」などを装う材料になり得ます。実際にそうした悪用が起きたと確認されたわけではありませんが、次の点を確認してください。
- 配送・注文メールのリンクをすぐ開かない。配送会社や店舗の公式アプリ・公式ページから照会する。
- 突然の決済情報入力要求を疑う。「再配送のためカード番号を入力」などの誘導には注意する。
- 注文履歴とカード明細を確認する。不審な請求や不正ログイン通知がないか定期的に見る。
- 家族・贈り物の受取人にも必要に応じて知らせる。注文者だけが狙われるとは限らない。
- 店舗の正式な告知を確認する。流出対象の通知方法や対象期間は各店舗の発表に従う。
11月15日の公式注意喚起:GoQSystemの偽サイト・不審メール
同社は11月15日、正規ドメインに似せた偽サイトや不審メールに注意するよう呼びかけました。この案内時点で、同社を装った偽サイトによる被害は確認されていません。実際の被害発生を示す発表ではなく、予防のための注意喚起です。
- 公式サイト:
goqsystem.com、管理画面:order.goqsystem.com。メール本文中のリンクからではなく、登録済みのブックマークから開く。 - ログインページのドメインを確認し、似たつづり・余分な単語・異なる末尾のサイトには認証情報を入力しない。
- 疑わしいサイトにID・パスワードを入力した場合は、速やかに正規サイトからパスワードを変更し、同社へ連絡する。
GoQSystemを利用するEC事業者・情シス担当者の確認項目
EC事業者にとって重要なのは、GoQSystem側の対策状況だけでなく自社の注文データが対象か、購入者への連絡が必要かを切り分けることです。次を社内で確認すると、対応漏れを減らせます。
- 影響範囲:GoQSystemの利用契約、連携店舗・モール、保存されている注文情報、保存期間を整理する。
- ベンダー照会:対象件数、対象期間、データ項目、通知対象者、調査の進捗を正式に確認し、回答を記録する。
- アクセス管理:店舗管理者と連携アカウントの権限、退職者のアカウント、IP制限、API連携用の認証情報を点検する。ただしIP制限はWebアプリの脆弱性自体を修正するものではない。
- ログと証跡:自社サイト、ECモール連携、管理者ログイン、API連携、配送連携のログを保全する。異常を見つけても証跡を消さない。
- 顧客対応・法令報告:対象者の通知リストと文面を準備する。連名報告は11月16日の訂正文により、漏えい1件以上の全アカウントが対象。希望する場合は11月26日正午の期限を確認する。二重連絡や誤った対象者判定に注意する。
- なりすまし対策:「確認手続き」と称して顧客にパスワードやカード番号をメールで求めない方針を案内する。
本件から得られる教訓は、店舗が自前で運営するサーバーだけでなく、受注管理・発送・メール配信などの外部SaaSにどの情報を預けているかを普段から把握する必要があることです。
よくある質問
11月10日より前に注文した人も対象ですか?
はい。11月12日の公式発表では、11月10〜11日より前の注文も流出対象に含むとされています。ただし、個々の注文が該当するかは利用店舗や今後の発表で確認する必要があります。
楽天市場やAmazonを使った人は全員対象ですか?
いいえ。GoQSystemはさまざまな通販店舗が利用する受注管理サービスですが、プラットフォーム全体の利用者が一律に対象となるわけではありません。利用した店舗単位で確認してください。
商品を受け取っただけでも情報が漏れた可能性はありますか?
あります。公表された項目には「お届け先」の氏名・住所・電話番号・メールアドレスなどが含まれています。贈答品を受け取った人も注意が必要です。
クレジットカードはすぐ再発行すべきですか?
GoQSystemはカード情報を保有しておらず、今回の漏えい対象外と説明しています。本件だけを理由に一律の再発行を勧める状況ではありません。別途不正請求があればカード会社へ相談してください。
利用店舗は1,000件未満なら個人情報保護委員会への報告が不要ですか?
いいえ。GoQSystemは11月16日の訂正文で、漏えい1件以上の全アカウントを連名報告の対象としています。第三報の「1,000件以上のみ」という記述は訂正済みです。連名報告を希望する店舗は11月26日正午までの申込案内を確認してください。
GoQSystemの管理画面にログインできないのはなぜですか?
同社が不正アクセス後に実施した送信元IPアドレスの許可制限が理由の一つです。自社の送信元IPが許可対象か確認してください。固定IP経由の接続方法は公式の11月16日付案内に掲載されています。すべてのログイン不具合がIP制限によるものとは限りません。
まとめ:まず利用店舗を確認し、配送を装う連絡に注意
今回の事故では受注管理サービスの不正アクセスを通じ、複数の通販店舗の注文情報が持ち出されました。注文者に加えてお届け先の情報も含まれるのが特徴です。「11月10日以降に購入したか」ではなく「影響を受けた店舗に過去の注文情報が保存されていたか」が確認の出発点になります。
流出情報の悪用や新たな侵入は、11月12日の初報時点では確認されていないとされています。11月16日には店舗の法令報告手続きについて重要な訂正も公表されました。購入者は利用店舗の案内を、店舗の担当者は第三報の訂正文を必ず確認してください。
出典・更新履歴
- 株式会社GoQSystem:当社システムへの不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(2026年11月12日・公式初報)
- 株式会社GoQSystem:第二報(対象規模・原因)(2026年11月13日)
- 株式会社GoQSystem:第三報(連名報告の手続き)(2026年11月16日。訂正前の条件が本文に残るため必ず訂正を参照)
- 株式会社GoQSystem:第三報の訂正(1件以上の全アカウント)(2026年11月16日)
- 株式会社GoQSystem:類似サイト・不審メールへの注意喚起(2026年11月15日)
- GoQSystem:IPアクセス制限と固定IP接続の案内(2026年11月16日)
- GoQSystem:10月のPHP脆弱性対応に伴う緊急メンテナンス終了の告知(今回の事故と混同しないための参考)
- NISHI SATO:受注管理システムへの不正アクセスに関する案内(利用店舗側の公表例)
2026年11月15日:記事を新規作成。
2026年11月16日:公式第二報の原文を確認し、数値と原因を一次情報に切り替え。11月15日の偽サイト注意喚起、11月16日の第三報・同日訂正、個人情報保護委員会への連名報告の期限と対象条件、IP制限・接続対策、FAQと時系列を追加。既存の画像と記事構成を維持。








