


丸井グループは2026年11月20日、エポスカードと通販サイト「マルイウェブチャネル」が利用する外部サービス「KARTE」への不正アクセスによって、顧客情報が漏えいしたと公表しました。マルイ通販関連で約883万件、エポスカード関連で約850万件が対象です。エポスカードの約850万件には退会者も含まれ、一部約6万件では年収やキャッシング限度額なども漏えいした可能性があります。
最初にすることは、公式サイトの案内と個別通知を確認し、メールやSMSのリンクからログインしないことです。公表された範囲では、カード番号・暗証番号・セキュリティコードの漏えいは確認されていません。本記事は11月21日朝時点の一次情報に基づき、対象者の確認方法と必要な対応を整理します。
エポスカード・丸井通販の情報漏えい、自分は対象?
| サービス・対象 | 公表された規模 | 漏えいした情報 |
|---|---|---|
| マルイウェブチャネルの過去の利用者/「マルイからのおトクな情報メール」の配信希望者 | 約883万件 | 氏名、性別、生年月日、メールアドレス、顧客管理番号 |
| エポスカードの利用者(退会者も含む) | 約850万件 | 顧客管理番号、性別 |
| エポスカード利用者の一部(上記約850万件に含まれる) | 約6万件 | 氏名、年齢、年収、キャッシング限度額が漏えいした可能性 |
約883万件と約850万件は、異なるサービス・情報項目について公表された件数です。単純に合計して影響人数とすることはできません。エポスカード利用者の約6万件は約850万件の内数であり、追加の60000件ではありません。
エポスカードを退会済みでも対象になる?
はい、対象に含まれます。丸井グループは「エポスカードをご利用のお客さま(退会者含む)」と明記しています。退会した時期による対象の線引きや、個人ごとの対象判定ページは11月20日付の公表では案内されていません。以前カードを持っていた人も、過去に登録したメールアドレスなどへの連絡を確認してください。
丸井通販で昔買い物しただけでも対象?
「マルイウェブチャネルをご利用いただいたことがあるお客さま」が対象として挙げられています。現在買い物をしていなくても対象となり得ます。また、通販利用だけでなく、「マルイからのおトクな情報メール」の配信希望者も対象に含まれています。ただし、個々人が漏えい対象かどうかは、この条件だけでは確定できません。
カード番号やパスワードは漏れた?カードを止める必要は?
| 確認する情報 | 2026年11月20日付の丸井グループ発表 |
|---|---|
| カード番号・暗証番号・セキュリティコード | 漏えいは確認されていない |
| エポスNetや通販サイトのログインパスワード | 公表された漏えい項目には挙げられていない。全面的な安全性を断定する趣旨ではない |
| 氏名・生年月日・メールアドレス | マルイ通販関連で漏えいを公表 |
| 年収・キャッシング限度額 | エポスカードの一部約6万件で漏えいの可能性 |
今回の発表だけを理由に、すべての利用者が直ちにカードを停止・再発行する必要があるとまでは言えません。決済に必要なカード情報の漏えいは確認されていないためです。ただし、身に覚えのない利用がある、カード情報を偽サイトに入力してしまったなど、別の危険がある場合はエポスカードの公式窓口へ速やかに相談してください。
パスワードについても、今回公表された情報にログインパスワードは含まれていません。不審なログインの兆候がある、偽メールから入力してしまった、他サイトとパスワードを使い回している場合は、メールのリンクを使わず公式サイトやアプリから変更を検討しましょう。
年収・キャッシング限度額が漏れたら何が起きる?
約6万件の一部利用者について、氏名・年齢・年収・キャッシング限度額の漏えいがあった可能性が公表されました。これは単なるメールアドレスとは異なり、個人の属性や信用に関する情報を含む点に注意が必要です。
- 本人に合わせた不審な勧誘:年齢や年収に合いそうな融資、投資、借り換えなどの案内を装うおそれがある
- なりすまし連絡:本物の氏名などを挙げて、カード会社からの連絡のように見せるおそれがある
- 追加情報の詐取:利用限度額や本人確認を口実として、カード番号、認証コード、パスワードを入力させようとするおそれがある
これらは漏えい情報から考えられる一般的な悪用例であり、今回こうした詐欺が実際に発生したと確認されたわけではありません。丸井グループも11月20日時点で本件に起因する二次被害は確認されていないとしています。
今すぐできる確認・対処の手順
1.企業からの通知と公式発表を確認する
丸井グループは該当する顧客へ順次個別に連絡するとしています。過去の登録先を含め、通常使っている受信箱や迷惑メールフォルダーを確認してください。ただし、通知が来ていないだけでは対象外と判断できません。案内が届いてもメール本文のリンクを安易に開かず、公式サイトからお知らせを確かめましょう。
2.フィッシングメール・SMSに注意する
「流出したため、再認証が必要」「カードの安全確認」「補償金の受け取り」などの件名を見かけても、その内容が正しいとは限りません。メールに本名や生年月日が書かれていても本物の証明にはなりません。URLからのログインや暗証番号・ワンタイムパスワードの入力は避け、普段利用している公式アプリやブックマークから確認してください。
3.カード明細を点検し、気になる点は公式窓口へ
利用中のカードについては、エポスNetやアプリで利用履歴を点検します。不明な請求があれば正規の問い合わせ先に連絡しましょう。退会済みの人はカード明細の操作ができない場合もあるため、今回の事故の対象確認については公式問い合わせ窓口を利用してください。
4.問い合わせ先を間違えない
| 問い合わせたい内容 | 公式窓口 |
|---|---|
| マルイウェブチャネル・メール配信 | マルイ通販カスタマーセンター:会員種別を選択し、「その他のお問い合わせ」へ |
| エポスカード | エポスカスタマーセンター:注意事項を確認し、エポスNetでログイン後、「その他」へ |
エポスカードを退会済みでエポスNetへログインできない場合など、Webフォームで問い合わせできないときは、エポスカード公式案内に掲載されたカスタマーセンターの連絡先を確認してください。
不正アクセスはどこで起きた?丸井のサイトが直接侵害されたの?
今回不正アクセスを受けたのは、丸井グループが外部のマーケティング支援に利用していたプレイド社の「KARTE」です。丸井グループは、自社のシステムからの漏えいではないと説明しています。ネット通販で注文する仕組みやカード決済基盤が直接攻撃されたと同社が発表した事故ではありません。
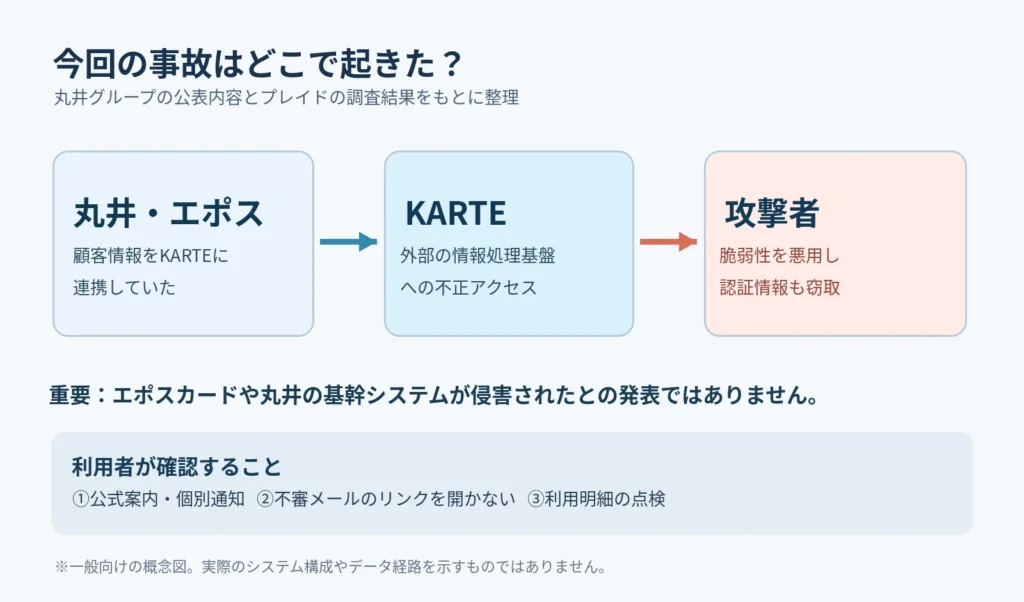
プレイドの11月20日付調査結果によると、11月13日未明、第三者がデータ取得用の公開経路にあった内部処理の脆弱性を悪用してデータを不正取得し、その中で得た認証情報を用いてKARTE管理画面に不正アクセスしました。プレイドは漏えいした認証情報の無効化、攻撃元通信の遮断、サービス停止を実施しました。丸井グループも同日、KARTEとのアクセスを遮断しています。
技術的には、外部サービスへ連携した顧客属性が、連携先の攻撃を通じて流出するという構図です。エポスカードの「顧客管理番号」は丸井グループ内で付けた識別子で、番号単体では個人を特定できないと説明されています。ただし氏名など他の情報と一緒に存在すれば情報の意味は変わるため、「番号だけだから無条件に安全」とも言い切れません。
KARTEの復旧はいつ?エポスカードや通販は使える?
KARTEを提供するプレイドは、サービス全体を2026年11月13日から停止しており、2027年1月中旬を段階的再開の目標にしています。これは外部マーケティング支援サービスの再開目標であって、エポスカード自体やマルイウェブチャネル全体がその日まで使えない、という意味ではありません。今回の発表だけでは、個々の販促機能への影響や再開日は確定できません。
侵入経路のより詳しい説明や、他の影響企業の一覧、企業の管理者向け対応は、既存記事KARTE不正アクセスの総合解説で確認できます。
よくある質問
Q.エポスカードを以前持っていたのですが、対象ですか?
退会者が対象に含まれることは公式に確認されています。ただし個人単位の漏えい有無は通知や公式窓口で確認する必要があります。
Q.今回の情報漏えいで、カードを即時再発行すべきですか?
カード番号や暗証番号、セキュリティコードの漏えいは確認されていません。公表情報だけで全員に再発行が必要とは言えませんが、不審な決済や偽サイトへの入力があればカード会社に相談してください。
Q.エポスカードの年収やキャッシング限度額は全員分が漏れましたか?
いいえ。約850万件全体の漏えい情報は顧客管理番号・性別であり、氏名・年齢・年収・キャッシング限度額の漏えいがあった可能性があるのは、そのうち約6万件です。
Q.メールが来ていなければ安全ですか?
そうとは限りません。対象者には順次連絡すると発表されています。到着時期が人によって異なる可能性があるため、最新の公式発表も合わせて確認してください。
まとめ|まずは通知確認と不審な連絡への警戒を
今回の事故は外部サービスKARTEへの不正アクセスで、マルイ通販関連では氏名やメールアドレスなど約883万件、エポスカード関連では退会者を含む顧客管理番号・性別約850万件が漏えいしたというものです。エポスカードのうち約6万件では年収などの漏えいの可能性もあり、対象者への個別通知が進められています。
カード情報の漏えいが確認されていない一方、流出した個人情報を悪用した不審な連絡には注意が必要です。公式サイトで確認し、身に覚えのない利用や連絡があれば正規の窓口に問い合わせることが大切です。
一次情報・更新履歴
- 株式会社丸井グループ:KARTEへの不正アクセスによる個人情報の一部漏えいについて(2026年11月20日)
- エポスカード:個人情報の一部漏えいについて(2026年11月20日)
- 株式会社プレイド:KARTE調査結果と再開見通し(2026年11月20日)
- 株式会社プレイド:KARTEへの不正アクセスと漏えいのお知らせ(2026年11月16日)
- 関連:丸井グループのデジタル社債情報漏えい(今回とは別の事故)
確認・初版作成:2026年11月21日朝(日本時間)。今後の個別通知や影響範囲の追加発表により内容は変わる場合があります。








