


クラウドファンディングサービス「CAMPFIRE」は2026年11月18日、外部のメール配信システム「KARTE」への不正アクセスに伴い、会員情報5,819,779件(約582万件)の漏えい対象と情報項目が判明したと発表しました。対象はメールアドレスとハッシュ化されたユーザーIDです。
2026年11月11日までにCAMPFIREへ会員登録したことがある人は、すでに退会している場合も含めて対象になり得ます。現在の公式FAQでは、個別に自分の情報が含まれるかを確認することは困難とされています。今すべきことは、不審メールのリンクを開かず、必要な案内を公式サイトから確認することです。確認時点は2026年11月19日朝、CAMPFIRE第2報およびプレイドの11月18日21時発表までを参照しています。
CAMPFIREの情報漏えい、自分は対象?退会済み・メルマガ未登録も確認
CAMPFIREの第2報によると、対象は2026年11月11日までに会員登録した利用者のうち5,819,779件です。これは情報の「件数」であり、5,819,779人の被害が確定したという意味ではありません。
| 確認項目 | 今回の公表内容 |
| 対象の登録時期 | 2026年11月11日までに会員登録した人のうち該当する人 |
| 対象件数 | 5,819,779件(約582万件) |
| 退会した人 | 退会済みの情報も対象に含まれる事例あり |
| メルマガを受信していない人 | メール配信設定だけでは対象外と判断できない |
| 自分の情報の個別照合 | 2026年11月19日朝時点の公式FAQでは困難 |
現在使っていないアカウントや、過去に一度だけ支援に利用したアカウントでも会員登録歴があるなら注意が必要です。CAMPFIREの専用FAQ・問い合わせページを確認してください。
漏えいしたのはメールアドレスとハッシュ化ユーザーID|パスワードやカード情報は?
CAMPFIREは、外部サービスKARTEで取り扱っていた次の情報が漏えいの対象になったと発表しています。氏名・住所・電話番号・ログインパスワード・クレジットカード情報・口座情報は、KARTEに保持・送信した経緯がないと説明しています。
| 情報の種類 | CAMPFIREの公表内容 |
| メールアドレス | 漏えいの対象 |
| ハッシュ化されたユーザーID | 漏えいの対象 |
| 氏名・住所・電話番号 | KARTEに保持・送信していない |
| ログインパスワード | KARTEに保持・送信していない |
| クレジットカード情報・口座情報 | KARTEに保持・送信していない |
| 支援したプロジェクトなどの支援情報 | 専用FAQでは今回の漏えい項目に含まれないと説明 |
ハッシュ化とは、元の値を一定の計算で別の文字列に変換する技術です。一般に元の値をそのまま読めないようにしますが、今回メールアドレスは漏えい対象に含まれるため、「IDがハッシュ化されているから被害はない」と考えるのは適切ではありません。また、この表は今回CAMPFIREがKARTE経由で公表した事故の範囲であり、他の事故・サービス全体の安全性を保証するものではありません。
パスワードは変更すべき?利用者が今すること
今回漏えいが確認された項目にログインパスワードは含まれていないため、今回の公表だけを理由に全利用者が直ちに変更する必要があるとは案内されていません。ただし、公式FAQは次の場合に正規サイトからの変更を勧めています。
- CAMPFIREを装う不審メールのリンク先でパスワードを入力してしまった
- 他のサイトと同じパスワードを使い回している
- 身に覚えのないログインや操作など、アカウントの不正利用を疑う事情がある
不審メールが届いても、本文のURLをクリックする代わりに、ブラウザのブックマークや公式アプリからCAMPFIREを開いてお知らせを確認してください。認証コード・パスワード・カード番号をメールの返信で送らないことも重要です。誤ってカード情報を入力した場合は利用しているカード会社にも速やかに相談してください。
公式から個別通知メールは届く?
CAMPFIREの専用FAQでは、2026年11月19日朝時点でメール配信サービスが停止しているため、本件についてメールによる通知は実施していないと案内されています。「漏えいを確認するため今すぐログイン」「補償金の受け取り」といったメールは、公式案内で確認するまで信用しないでください。
なぜ漏えいした?KARTEへの不正アクセスと技術的な仕組み
CAMPFIREの会員システムが直接侵入を受けたという発表ではありません。CAMPFIREがメール配信などに使っていた外部サービス「KARTE」(提供元:プレイド)側で不正アクセスが発生し、KARTEへ連携されていた情報の一部が外部に漏えいしたものです。
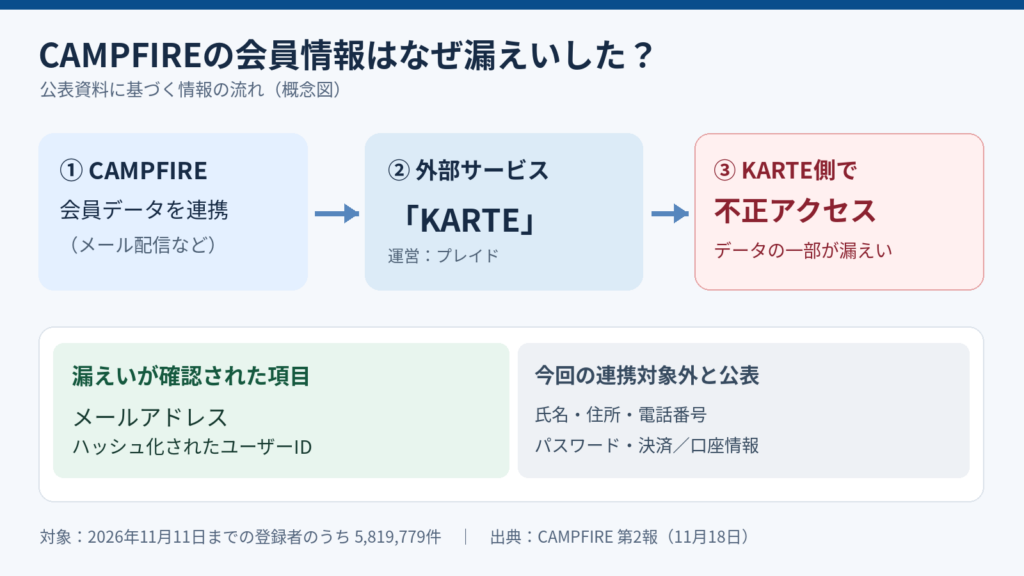
プレイドの11月16日発表では、攻撃者が同社サーバーの脆弱性を悪用してシステム・データベース接続用の認証情報を盗み、データを外部から読み出したと説明されています。盗んだ認証情報によるアカウント乗っ取りと、管理画面への不正アクセスも確認しています。これはプレイド側が公表した事故全体の説明であり、CAMPFIREのデータに至る細部の経路が個別に明らかになったわけではありません。
KARTEの「紐付けテーブル」は、企業が持つ会員情報をKARTEへ取り込んで各種配信・顧客対応に利用するための仕組みです。企業によって連携する項目は異なります。今回、CAMPFIREはメールアドレスとハッシュ化ユーザーIDが対象でしたが、他のKARTE利用企業にも同じ項目だけが漏れたとは限りません。
IT管理者の観点では、外部SaaSへ渡しているデータ項目と権限を棚卸しし、連携用アクセストークン等の有効性を確認する必要があります。プレイドは影響を受けた連携用認証情報の無効化を利用企業に求めています。ただしCAMPFIREでは、委託先との連携停止・アクセス権遮断、関連認証情報の再発行、内部ログの精査を実施済みと11月17日に発表しています。
いつ発生した?発覚から第2報までの経緯
| 2026年11月13日未明 | プレイド側のサーバーを起点とする不正アクセス。認証情報の窃取やデータの外部読み出し |
| 11月13日8時59分 | プレイドが不正アクセスを検知 |
| 11月13日14時27分頃~ | KARTEのサービス停止を開始し、封じ込めを実施 |
| 11月16日 | プレイドが情報漏えいを確認した範囲を公表 |
| 11月17日 | CAMPFIREが第1報を公表。委託先連携の停止・認証情報対応を説明 |
| 11月18日 | CAMPFIREが第2報で5,819,779件と漏えい項目を公表 |
| 11月18日21時時点 | プレイドは影響調査を継続。KARTEの再開予定は未定と説明 |
CAMPFIREは一部のサポートサービスの新規販売を一時停止しています。一方、公式FAQによると、支援・決済・プロジェクト公開の基幹機能はKARTEと別のシステムで稼働しています。なお、CAMPFIREが2026年4月に公表した不正アクセスの問題とは別の事案です。
よくある質問
すでにCAMPFIREを退会しました。対象外ですか?
対象外とはいえません。CAMPFIREは退会済み利用者の情報が含まれたケースを確認したと説明しています。
会員登録はしたけれど、メールマガジンは受信していません。
受信設定と漏えい対象は一致しません。会員登録歴のある方は対象になり得ます。
自分のメールアドレスが漏れたか検索できますか?
現時点では、個別確認は困難という公式案内です。判定できると称する第三者サイトにパスワードや個人情報を入力しないでください。
クレジットカードの停止やパスワードの一律変更は必要ですか?
今回公表された漏えい項目にカード情報やパスワードは含まれません。この事案だけを理由とする一律の停止・変更は案内されていませんが、偽サイトに入力した場合や不正利用の兆候がある場合は速やかに対応してください。
まとめ|確認すべきは公式FAQと不審メール
CAMPFIREの約582万件の漏えい対象情報は、メールアドレスとハッシュ化ユーザーIDです。2026年11月11日までに会員登録したことがある方は、退会済みでも不審メールへの警戒が必要です。一方、パスワード・カード情報の流出まで確認されたというニュースではありません。続報で対象範囲や通知方法が変わる可能性があるため、最新情報はCAMPFIREの公式ページで確認してください。
公式発表・出典
- CAMPFIRE:KARTEへの不正アクセスに関するご報告(第二報)(2026年11月18日)
- CAMPFIRE:第1報(2026年11月17日)
- CAMPFIRE:本件の専用FAQ・お問い合わせ(2026年11月19日確認)
- プレイド:不正アクセスによる漏えいに関する公表(2026年11月16日)
- プレイド:2026年11月18日21時の進捗
関連記事
更新履歴:2026年11月19日、CAMPFIREの第2報と公式FAQ、プレイドの11月18日21時発表を確認して新規作成。今後、新しい公式発表により内容が変更される場合があります。








