


バッファロー製ルーターの脆弱性が心配な場合、最初にすべきことは「機種名と現在のファームウェア」を確認することです。2026年11月22日時点で、3月と9月に公表された脆弱性、11月18日に案内された別機種の自動更新は確認できます。一方、11月17~18日に新たな攻撃用PoCが公開され、偽の更新メールが国内で拡散しているという情報については、信頼できる一次資料で裏付けられていません。
本記事は情シス・ネットワーク管理者向けに、公表日と脆弱性を整理し、対象確認・更新・設定点検の実務手順をまとめます。更新案内とセキュリティ事故を混同しないことが重要です。確認日:2026年11月22日。
まず結論:11月の自動更新案内と、3月・9月の脆弱性は別の話
| 情報 | 公表・実施日 | 確認できる内容 |
|---|---|---|
| CVE-2026-32669など | 2026年3月23日(メーカー)/27日(JVN) | 複数のネットワーク製品に脆弱性。製品ごとに修正版または使用停止が案内された |
| WSR-300HP/WEX-G300 | 2026年9月28日 | OSコマンドインジェクションやバッファオーバーフローの脆弱性を公表 |
| WSR-2533DHP2/WSR-A2533DHP2 | 2026年11月18日発表、24日から順次更新予定 | 品質向上を目的としたVer.1.29への自動更新。通信断の可能性あり |
| WSR-1500AX2L-KH | 2026年11月16日発表、24日から順次更新予定 | 品質向上を目的としたVer.1.05への自動更新 |
| 『11月にPoC公開・偽メール拡散』 | 確認できず | 攻撃コードの所在、観測組織、実際の偽メール標本を裏付ける根拠は未確認 |
3月のCVE-2026-32669は、米国NVDのCVSS 3.1では9.8と評価されています。一方、JVNで示された同じCVEのCVSS 3.0は8.8、CVSS 4.0は8.7です。9.8という数字が存在することと、11月に新たな攻撃が確認されたことは別です。採点主体・バージョンが異なる数値を、無理に一つへ統一しないでください。
影響を受ける型番と修正バージョンは?
2026年3月と9月のメーカー告知から、確認用に一部機種を抜粋しました。この表は全機種一覧ではありません。社内の実機については必ず製品ページで型番を照合してください。
| 対象機種の例 | 確認する基準 | 公表 |
|---|---|---|
| WSR-300HP | 対策済み:Ver.2.55以降 | 2026年9月28日 |
| WEX-G300(Wi-Fi中継機) | 対策済み:Ver.1.71以降 | 2026年9月28日 |
| WCR-1166DHPL | 対策済み:Ver.1.01以降 | 2026年3月23日 |
| WSR3600BE4P | 3月公表分の対策済み:Ver.5.02以降 | 2026年3月23日 |
| WSR3600BE4-KH | 3月公表分の対策済み:Ver.6.02以降 | 2026年3月23日 |
| WZR-600DHP/WZR-900DHPなど | 3月公表分はサポート終了・対策版なし。使用停止と移行を推奨 | 2026年3月23日 |
特にWSR3600BE4Pシリーズは11月18日付でも別のファームウェア更新が配布されています。上表の数字を「現時点の最新バージョン」と誤認せず、バッファロー公式ダウンロードで最新値を確認してください。対象機種が増えるなどの続報があれば表を更新します。
11月24日からの自動更新:停止時間と例外条件
11月18日のメーカー案内では、WSR-2533DHP2-CB/CG、WSR-A2533DHP2-CB/CGのVer.1.28以前を使用し、自動更新設定が「重要な更新のみ行う」または「常に最新版に更新する」の場合、11月24日から順次Ver.1.29へ更新する予定です。通常は利用者の操作を要しません。
メーカーは更新中に有線・無線とも最大10分程度の通信断が生じる可能性を案内しています。業務で使う場合は、定期バッチ・監視・VPN接続などへの影響を確認してください。APモードまたはWBモードで利用し、NTPで時刻が取得できていない機器では、自動更新されない場合があります。これは品質向上の更新告知であり、11月のPoC公開を裏付ける資料ではありません。
情シスが実施する確認手順
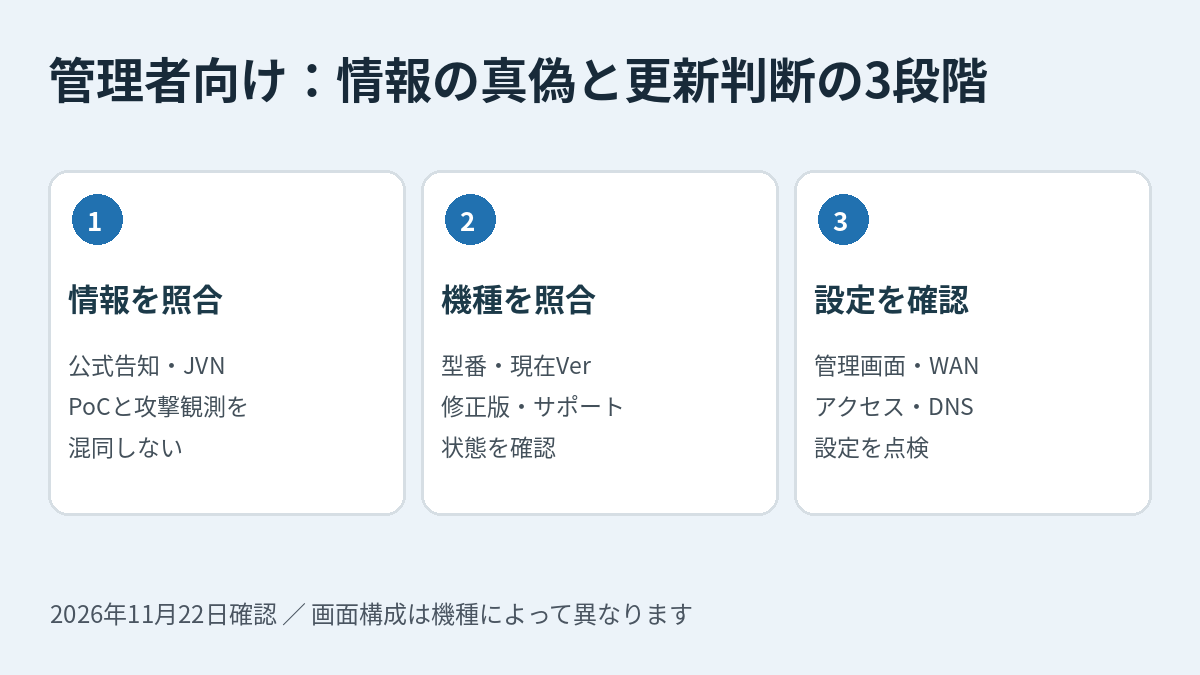
1.管理対象機器を棚卸しする
- ルーター、Wi-Fi中継機、アクセスポイント、VPNルーターの型番・設置場所・用途を一覧化する。
- 管理画面にログインして、現在のファームウェアバージョンを確認する。画面によっては[詳細設定]→[ステータス]→[システム]に表示される。
- メーカーの脆弱性告知・更新履歴と照合し、対策版の有無、サポート期限、更新後の通信断を記録する。
- 管理画面が社外から到達可能か、インターネット側リモートアクセス設定を確認する。
2.管理画面から正規の更新を実施する
更新はメール内のリンクや添付ファイルから始めず、公式サイトを自分で開くか、管理画面のオンライン更新機能を使用してください。バッファローの公式手順では、対応機種の例として[詳細設定]→[管理]→[ファームウェア更新]から更新できます。更新中に電源を切らないでください。完了後はバージョンを再確認します。機種によって画面・更新方法は異なります。
3.外部公開と不審な変更を点検する
バッファローは、インターネット側からのリモートアクセスを許可する設定が有効な場合、外部から攻撃される可能性があると説明しています。管理者は必要性がない限りWAN側管理アクセスを無効化し、管理者パスワードの使い回しを避けてください。
- 管理者アカウント、DNSサーバー、ポート転送、UPnP、VPN・リモート管理設定に覚えのない変更がないか確認する。
- 更新の前後で必要な設定をバックアップし、操作履歴・syslogが取得できる機種は保全する。ログ機能がない機種で「痕跡がない=侵害なし」と判断しない。
- 不審な変更があればネットワークから隔離し、関係端末の認証情報・DNSの変更範囲を調査する。初期化が必要な場合は調査に必要な情報と再設定手順を確保する。
一般的な点検例であって、今回の公表された脆弱性がすべて同じ侵入経路を持つという意味ではありません。個別の脆弱性の成立条件は、メーカー告知とJVNの記述を優先してください。
『PoC公開』『偽の更新案内メール拡散』は確認されたのか
PoCは脆弱性を実証するコードですが、公開されたこと、インターネット上で攻撃が観測されたこと、国内被害が確認されたことはそれぞれ別の事実です。2026年11月22日に確認したメーカーのセキュリティ告知・JVN・公開資料からは、記事案にある11月17~18日付のPoC公開・偽メールの国内拡散を特定できませんでした。具体的な偽メールの文面、送信元、URLを実例として転載できる根拠もありません。
ただし、機器更新を装う不審な案内を受け取った場合の対処は共通です。メールのリンクを開かず、公式のサポートページから型番を検索します。送信者名やロゴだけでは本物と判定できません。社内では添付ファイルの実行や管理者資格情報の入力を禁止し、報告先を周知してください。
よくある質問
Q.バッファロー製ルーターは全部危険ですか?
いいえ。対象機種・対象バージョンは脆弱性ごとに異なります。型番と修正版を照合し、対策済みかを確認してください。
Q.更新すれば乗っ取りを完全に防げますか?
既知の脆弱性の対策には重要ですが、それだけで不正アクセスを完全に防げるわけではありません。管理者認証、不要な外部管理機能、ポート開放、サポート期限も点検してください。
Q.11月20日のバッファローのPHP脆弱性・サービス停止はルーターの不具合ですか?
別件です。メーカーはPHP脆弱性に伴い一部Webサービスを停止したと公表していますが、当該告知では個人向けWi-Fiルーターのシリーズについて「影響なし」としています。この記載は3月・9月に公表されたルーター脆弱性の否定ではありません。
まとめ:優先順位は『公表済み脆弱性の対象確認→更新→設定点検』
重大な数字やPoCのうわさだけで一律の緊急操作を指示するのではなく、型番・現在バージョン・メーカーの対策版・外部管理設定を照合する方が実務上有効です。サポート終了機は更新を待たずに移行を検討してください。家庭で使う方向けの確認方法はクラシンカの解説にまとめています。脆弱性対応の一般的な優先順位はCVE・CVSS・KEVで判断する実践ガイドも参考になります。
出典・更新履歴
- バッファロー:2026年3月23日 複数脆弱性と対策
- JVN#83788689(2026年3月27日)
- バッファロー:2026年9月28日 WSR-300HP等
- JVNVU#94863997(2026年9月28日)
- バッファロー:2026年11月18日 自動更新のお知らせ
- バッファロー:2026年11月16日 WSR-1500AX2L-KH更新
- バッファロー:ファームウェアバージョンの確認方法
- バッファロー:PHP脆弱性に伴う一部サービス停止
- Cloudflare Radar:NVD評価を含むCVE-2026-32669
確認・初稿作成:2026年11月22日。掲載した日付は各発表の公表日であり、同日に攻撃が発生したことを意味しません。未確認情報は新たな一次情報が得られるまで断定しません。








