


コミュファ光を契約しているだけで、自分の個人情報が漏れたのでしょうか。2026年11月19日の公式発表で対象として挙げられたのは「コミュファ光くらしサポート(自転車プラン)」に関する情報です。光回線の契約者全員について情報漏えいが発表されたわけではありません。
自転車ロードサービスの委託先「プレステージ・コアソリューション(PCS社)」の業務システムが不正アクセスを受け、契約者の氏名・住所や、ロードサービスを要請した人の氏名が外部に漏えいした可能性があります。対象者や人数は調査中で、判明次第コミュファ光から個別に案内される予定です。
まずは自分が自転車プランを契約しているかを確認し、不審な電話・SMS・メールからの案内に注意してください。パスワードやクレジットカード情報、口座情報、運転免許証などの本人確認情報は、コミュファ光が公表した今回の対象情報には含まれていません。以下は2026年11月20日時点の公式情報を基に整理しています。
コミュファ光の情報漏えい、自分は対象?まず「自転車プラン」を確認
今回の発表は、インターネット接続サービスそのものではなく、追加サービスの「コミュファ光くらしサポート(自転車プラン)」に関するものです。自転車プランには、自転車が故障した際の搬送などを行うロードサービスが含まれています。
| 契約・利用状況 | 今回の発表との関係 |
|---|---|
| 自転車プランを契約中、または過去に利用 | 対象となる可能性があります。自分の情報が含まれるかは個別の調査・案内を待つ必要があります。 |
| 自転車プランを契約し、家族がロードサービスを要請 | 契約者氏名・住所と、要請した人の氏名が公表対象に挙がっています。該当するかは調査中です。 |
| コミュファ光のインターネット契約のみ | 光回線契約者全員を対象とした漏えいは今回の発表には記載されていません。 |
| 「おうちプラン」など別サービスのみ | 11月19日発表で名指しされたのは自転車プランです。ほかのサービスまで対象と断定する情報は確認できません。 |
「自転車プランに加入しているがロードサービスを使った記憶がない」という場合も、利用歴がないことだけで対象外と断定できません。発表文は契約者の氏名・住所も対象としており、どの契約や期間のデータが影響したかはまだ明らかになっていないためです。
自転車プランの契約有無が分からない場合は、契約時の控えやオプション利用明細を確認するか、コミュファ光の公式サービス案内から正規の問い合わせ経路を確認してください。対象者を自動判定する専用ページは、今回の発表では案内されていません。
漏えいした可能性がある情報は?パスワード・カード・口座は含まれない
| 情報の種類 | コミュファ光の11月19日発表 |
|---|---|
| 契約者の氏名 | 漏えいの可能性あり |
| 契約者の住所 | 漏えいの可能性あり |
| ロードサービスを要請した人の氏名 | 漏えいの可能性あり |
| ログイン・メールなどのパスワード | 今回の対象情報には含まれない |
| クレジットカード情報・銀行口座情報 | 今回の対象情報には含まれない |
| 運転免許証などの本人確認情報 | 今回の対象情報には含まれない |
| 対象人数、個別の対象項目 | 調査中 |
注意したいのは、PCS社の事故全体とコミュファ光の対象情報を分けて考えることです。委託先グループは11月2日に最大約550万件(重複を含む)の情報持ち出しを公表しましたが、その数字は複数の委託元にまたがるもので、コミュファ光の漏えい件数ではありません。今回のコミュファ光利用者の対象人数は公表されていません。
PCS社による持ち出しが確認されていることと、コミュファ光の特定の契約者が対象と確定したことも区別が必要です。契約先別の対象情報は各社の告知で確認してください。委託先事故全体の整理は当サイトの「プレステージで最大約550万件の情報漏えい」記事で解説しています。
今すぐ何をすればいい?利用者の確認手順
1.自転車プランの契約有無を確かめる
自分や家族が「コミュファ光くらしサポート(自転車プラン)」を申し込んでいないか確認してください。付帯保険とロードサービスがセットのオプションです。家族がロードサービスの電話受付を利用したことがある場合も、契約者本人だけで判断しないようにします。
2.公式発表と、今後の個別案内を確認する
コミュファ光は対象者と情報の詳細が分かり次第、対象のお客さまへ順次個別に案内するとしています。現時点で連絡が届かないことは、対象外と確定したことを意味しません。案内を装うフィッシングの可能性もあるため、メール内のリンクを直接開くのではなく、コミュファ光公式お知らせをブックマークして確認する方法が安全です。
3.不審な電話・SMS・メールにはその場で応じない
氏名や住所を知っている相手でも、コミュファ光や委託先の正規担当者とは限りません。「情報漏えいの確認」「補償金の振込」「ロードサービス料金の精算」などを口実にリンク先への入力やアプリの導入を求められた場合は、一度連絡を切り、公式サイトに記載された連絡先へ別途確認してください。これは想定される便乗詐欺への一般的な備えであり、今回こうした詐欺が発生したと確認されたわけではありません。
4.パスワード変更やカード停止は必要?
今回コミュファ光が公表した対象情報にパスワード、クレジットカード情報、口座情報は含まれていません。この発表だけを理由に、全契約者が一律にパスワードを変更したりカードを停止したりする必要があるとの案内は出ていません。ただし、別のサービスでパスワードを使い回している場合の見直しや、実際に不審な取引・ログインがある場合の対応は別問題です。
なぜコミュファ光の契約者情報が委託先にあったのか
コミュファ光の発表によると、自転車ロードサービスはコミュファ光 → KDDI → PCS社という委託関係で提供されていました。PCS社はロードサービスの受付・手配を担い、その業務で契約者やサービス利用者の情報を取り扱います。今回不正アクセスを受けたのは、その委託先側の業務システムです。
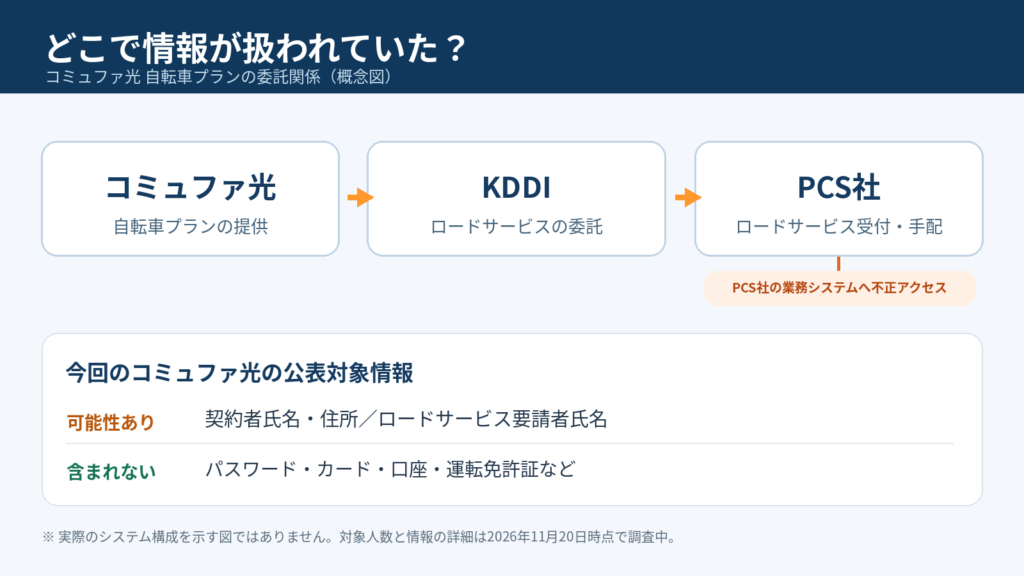
通信会社名が公表されると「自宅のルーターが乗っ取られた」「インターネット回線が盗聴された」と心配になるかもしれません。しかし、今回明らかにされたのは自転車ロードサービスの受託業務システムへの不正アクセスです。コミュファ光の通信設備や利用者宅の機器への侵入が確認されたという発表ではありません。
不正アクセスの経緯と原因は?10月29日に検知、30日にシステム停止
| 日付 | 確認された経緯 |
|---|---|
| 2026年10月29日 | PCS社グループの業務システムで不正アクセスを検知。悪用された認証情報を無効化するなどの措置を実施 |
| 2026年10月30日 | 不正アクセスの継続を確認し、当該システムを停止 |
| 2026年11月2日 | プレステージ・インターナショナルが個人情報持ち出しを公表 |
| 2026年11月4日 | コミュファ光側がKDDIから報告を受ける |
| 2026年11月19日 | コミュファ光が自転車プラン利用者情報の漏えい可能性を公表 |
委託先の11月2日発表では、認証情報を無効化した後も不正アクセスの継続が確認されたことが説明されています。ただし、最初の侵入経路、悪用された具体的な脆弱性、攻撃者の手口は明らかにされていません。ランサムウェア感染や特定の脆弱性悪用と断定する根拠もありません。
技術的には、顧客企業の認証基盤が直接攻撃されなくても、委託先の受付・手配システムに保管されたデータが持ち出されれば、顧客企業の利用者に影響が及ぶことがあります。企業のIT担当者は、委託先への提供データ、保持期間、閲覧権限、事故時の通知ルートを確認することが重要です。これは本件を踏まえた一般的な管理上の論点であり、今回の侵入原因がそれらの不備だったと特定されたわけではありません。
6月のコミュファ光メールパスワード漏えいとは別の事故
2026年6月には、KDDIのISP事業者向けメールシステムへの不正アクセスによって、コミュファ光などのメールアドレスやメールパスワードの漏えい可能性が公表されました。今回の11月の事案は、そのメール基盤事故の続報ではありません。今回の対象は自転車ロードサービスの委託先システムであり、メールパスワードは公表された対象情報に含まれていません。
メール基盤の件で対象かどうか確認したい方は、別記事「KDDI系メールのパスワード漏えいとは?」をご覧ください。複数の事故が同じサービス名で報じられているため、発表日と対象サービスを確認することが大切です。
よくある質問
コミュファ光を契約している全員が対象ですか?
いいえ。11月19日の公式発表で挙げられているのは、「コミュファ光くらしサポート(自転車プラン)」に関する情報です。すべての光回線契約者を対象とする発表ではありません。自転車プランの契約者についても、個別の対象範囲は調査中です。
家族が自転車ロードサービスを呼んだ場合も対象ですか?
可能性があります。公表された対象情報には、契約者の氏名・住所に加え、ロードサービスを要請した人の氏名も挙げられています。ただし、実際にどの人の情報が持ち出されたかは調査中です。
漏えいしたのは何人分ですか?
コミュファ光の自転車プラン分の人数は、11月19日の公表時点で示されていません。報道などにある「最大約550万件」は委託先グループ全体の件数であり、コミュファ光だけの件数に置き換えることはできません。
二次被害や情報の悪用は確認されていますか?
コミュファ光は11月19日時点で、今回の漏えい情報が不正に利用されたなどの二次被害は確認されていないと説明しています。今後の連絡を装う詐欺には引き続き注意してください。
コミュファ光のインターネット通信は停止しますか?
11月19日の漏えい発表は、インターネット回線停止のお知らせではありません。委託先のロードサービス受付・手配業務システムへの不正アクセスに関する内容です。回線の障害やメンテナンス情報とは別に確認してください。
まとめ:自転車プランの対象確認と公式の個別案内が重要
今回の焦点は、コミュファ光の全利用者ではなく、自転車プランに関連する一部の契約者・ロードサービス要請者の情報です。氏名や住所などが漏えいした可能性があり、対象者・件数の調査は続いています。まず契約プランを確認し、正規の告知を追い、不審な連絡には応じないようにしてください。
公式出典・更新履歴
- コミュファ光:委託先への不正アクセスによる一部サービスのお客さま情報漏えいの可能性(2026年11月19日)
- プレステージ・インターナショナル:業務システムへの不正アクセスによる個人情報漏えい(2026年11月2日、PDF)
- コミュファ光:「くらしサポート」サービス内容
- 中部テレコミュニケーション:メールサービス不正アクセスの報告(2026年7月6日)
公開時のファクトチェック:2026年11月20日(日本時間)。公式発表にない対象人数・侵入経路・被害拡大を断定していません。新しい個別案内が出た場合には、発表日と対象情報を確認して更新します。








