


大崎電気工業は2026年11月18日、ランサムウェアによるサイバー攻撃を確認したと発表しました。埼玉事業所と関連生産拠点で生産関連システムを停止し、スマートメーターなどの生産・出荷ができない状態となっています。
【2026年11月21日更新】大崎電気工業は11月20日の第二報で、VPN機器の認証を突破され社内ネットワークに侵入されたと公表しました。多要素認証(MFA)が未適用のアカウントが一部残っており、パスワードを試行して突破された可能性が高いとしています。また技術情報とみられる情報のネット掲載を認知しました。バックアップは無事でしたが、スマートメーター等の生産・出荷再開日は依然として未定です。本記事は11月20日付の公式第二報に基づき、判明した事実、取引先の対処、VPN管理者の確認事項を更新しています。
大崎電気工業で何が起きた?VPNからの侵入と生産・出荷停止
| 確認事項 | 11月20日第二報での確認状況 |
|---|---|
| 侵入時期 | 11月15日1時30分ごろと推定 |
| 侵入経路 | VPN機器の認証突破が判明 |
| 認証上の問題 | MFA未適用アカウントへのパスワード試行で突破された可能性が高い(推定) |
| 暗号化被害 | 一部の仮想サーバー |
| 影響拠点 | 埼玉事業所、岩手大崎電気、大崎プラテックの生産関連システム |
| 生産・出荷 | スマートメーター等の生産・出荷停止が継続、再開時期は未定 |
| 情報流出 | 技術情報とみられる情報のネット掲載を認知。内容・範囲、その他の漏えいは調査中 |
| バックアップ | 無事であることを確認済み |
| スマートメーター本体 | 製品・サービスそのものは攻撃対象ではなく影響なしと説明 |
11月17日10時35分ごろはデータの暗号化を確認した日時で、侵入の推定時刻は11月15日です。VPN機器の認証突破は確認された一方で、パスワードが以前から漏えいしていたか、対象アカウントがなぜ存在したかは引き続き調査中です。個人情報の漏えいが確認されたとの発表もありません。
スマートメーターの生産・出荷はいつ再開する?
11月20日の第二報でも、生産・出荷の再開時期は未定です。バックアップデータが無事であることを確認し、調査で安全が確認できた範囲から段階的に業務を再開する方針ですが、具体的な再開日や復旧完了日は発表されていません。
大崎電気工業は取引先各社に生産・出荷停止を個別に説明しており、今後の影響については確認できた時点で知らせるとしています。発注済みの製品の納期や代替調達を判断する必要がある企業は、担当の事業部・資材部門に直接確認するのが確実です。最新情報は同社のお知らせ一覧で確認できます。
電気は止まる?すでに使っているスマートメーターへの影響は?
11月20日の第二報で大崎電気工業は、今回の攻撃対象は社内システムであり、スマートメーター等の製品・サービスそのものには影響がないと説明しています。生産・出荷停止と、設置済みの製品に障害が起きることは別です。電力供給が停止したという発表でもありません。
したがって、この記事の情報だけで「家庭の電気が止まる」「検針データが使えなくなった」と判断する根拠はありません。一方で、今後の製品の供給・納期にどの程度影響するかは調査中です。電気の使用や請求に問題がある場合は、契約先の電力会社の障害情報や案内を確認してください。
いつ侵入した?11月15日から第二報までの時系列
下の既存画像は11月18日の第一報時点の経過を示しています。11月20日の第二報で判明した侵入推定日時と情報掲載は、その後の表に追記しました。
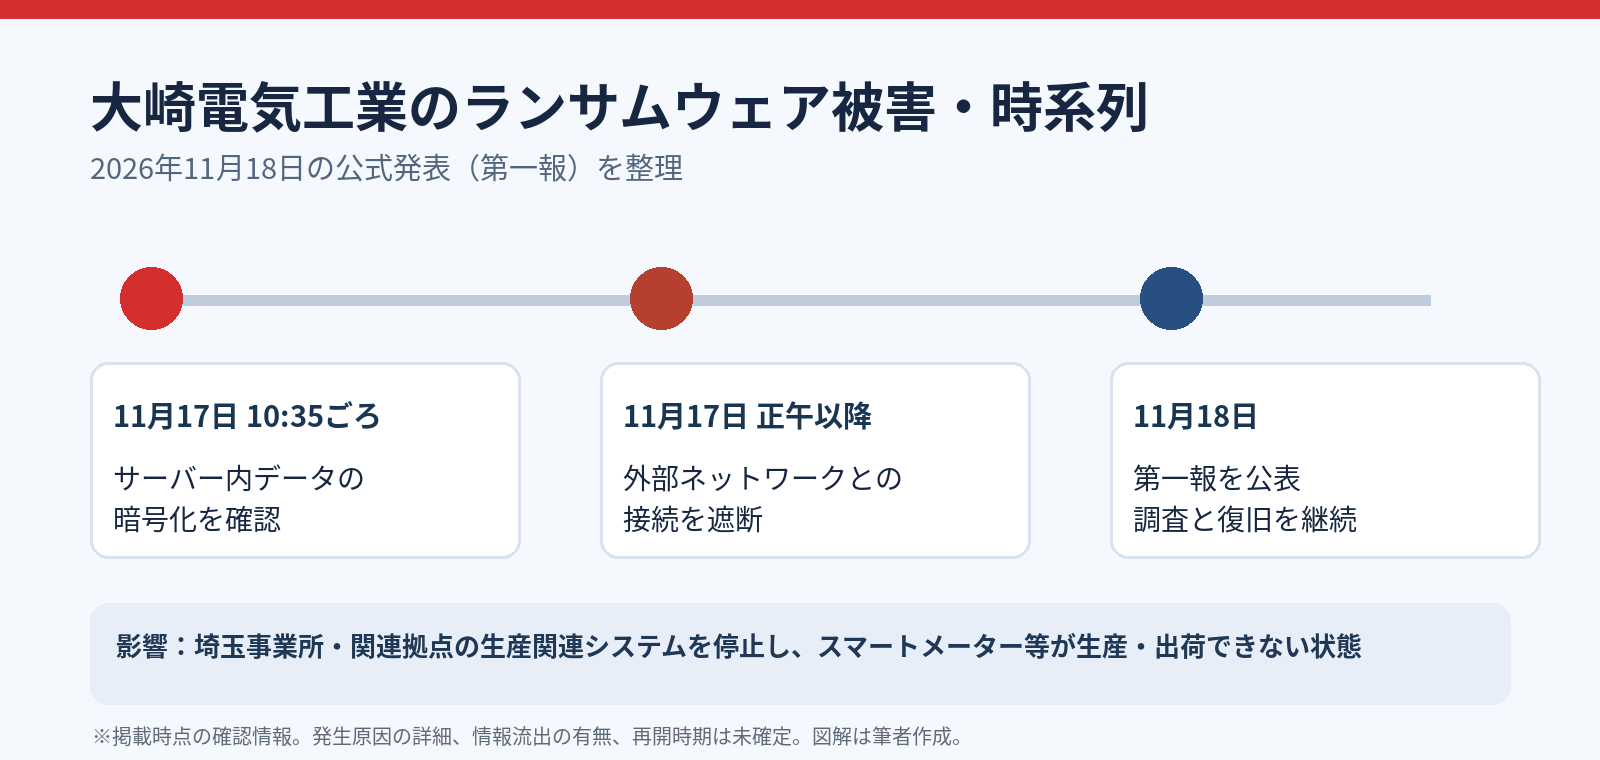
| 日時 | 確認・発表内容 |
|---|---|
| 11月15日(日)1時30分ごろ | VPN機器経由で不正アクセスが始まったものと推定 |
| 11月17日(火)10時35分ごろ | サーバー内のデータ暗号化を確認 |
| 11月17日(火)正午以降 | VPN機器を含む外部ネットワーク接続を遮断。生産関連システムを停止 |
| 11月18日(水) | 第一報を公表 |
| 11月19日(木) | 攻撃者によるものとみられるサイトへの情報掲載を認知 |
| 11月20日(金) | VPN侵入経路や復旧状況などを含む第二報を公表 |
11月15日1時30分ごろは現時点の調査による推定であり、攻撃者のすべての行動が解明されたわけではありません。11月15日より前の不正アクセスや別経路からの侵入は、11月20日の発表時点では確認されていません。
VPNの認証はどう突破された?MFA未適用アカウントの問題
同社は、社外から社内へ直接接続できる入口は、今回侵入を受けたVPN機器の1か所だったと説明しています。VPN機器の認証を突破して社内へ侵入したことは判明しました。一方、認証突破の具体的な方法については、MFAが適用されていなかったアカウントに対するパスワード試行が原因だった可能性が高いと推定しています。
VPNは社外から社内ネットワークにつなぐ通路です。通路自体を暗号化しても、利用者の本人確認がパスワードのみなら、認証情報を知られたり推測されたりした場合に第三者がログインできるおそれがあります。MFAはパスワードに加えて別の認証要素を要求し、この危険を減らす対策です。ただし今回、VPN装置のソフトウェア脆弱性が悪用されたとは公表されていません。VPN機器の製品名、攻撃者、パスワードの事前漏えいの有無も未確認です。
侵入後には一部の仮想サーバーが暗号化されましたが、社内でどのように権限を得て移動したかなどの詳細は公表されていません。確認できた事実を越えて攻撃手法を特定しないことが重要です。
なぜサーバーの暗号化で工場の生産・出荷まで止まるのか
ランサムウェアは、ファイルやシステムを暗号化するなどして利用できなくし、金銭を要求する攻撃に使われます。今回はサーバー内データの暗号化が確認されています。ただし、大崎電気工業の製造装置そのものが暗号化されたと発表されたわけではありません。
一般的な製造現場では、製造指示、部材や完成品の在庫管理、工程の進捗、品質記録、出荷指示などに情報システムが関わります。これらの情報を正確に参照できないと、安全性やトレーサビリティを確保するために製造・出荷の継続を見合わせる場合があります。
さらに、被害が広がらないようネットワークを遮断すると、直接暗号化されていない端末や設備からも業務システムにアクセスできなくなることがあります。このようにデータ暗号化による障害と、拡大防止のための計画的なシステム停止が、業務停止につながる可能性があります。
以上は製造業のIT・OT(制御技術)環境に関する一般的な解説です。大崎電気工業でどの工程管理システムが暗号化されたか、ITネットワークと製造設備がどう接続されていたかは公表されておらず、今回の直接原因として特定できません。
技術情報が流出した?個人情報・取引先情報の状況
| 確認事項 | 11月20日第二報の内容 |
|---|---|
| 技術情報 | 11月19日、社内保存情報とみられる技術情報がネット上に掲載されたことを認知 |
| 掲載内容・影響範囲 | 調査中。情報の真正性や掲載範囲について未確定の部分がある |
| 取引先の秘密情報 | 該当が判明した場合は個別連絡する方針 |
| 個人情報 | 漏えいの有無は未確定。確認された場合は当局報告・本人通知を行う方針 |
| VPN侵入 | 確認済み。認証突破の細部は調査中 |
| 身代金の支払い | 公表なし |
| バックアップ | 無事であることを確認済み |
「情報が掲載されていることを認知した」と「すべての掲載情報が自社から流出したと検証・確定した」は同じではありません。同社は、掲載内容や範囲、他の情報が漏えいしていないかを引き続き調査しています。個人情報や電力使用量データの流出を断定する根拠はありません。
取引先・購入予定の企業が今できること
- 発注済み製品の納期を確認:対象製品、発注番号、希望納期を整理し、通常の営業・購買窓口を通じて確認する。
- 代替手段を検討:作業工程や納品計画に余裕がない場合は、自社の品質基準や仕様との適合を確認した上で代替調達を検討する。代替可能と決まっているわけではない。
- 影響の記録を残す:納期変更の連絡、手配変更、顧客説明などを記録し、続報が出た際に計画を更新する。
- 偽の連絡に注意:大崎電気工業を名乗る不審なメールや電話に警戒する。同社も公式発表で注意喚起しており、振込先変更などの依頼は既知の連絡先で確認する。
一般の利用者について、同社の発表だけを根拠にスマートメーターの交換や設定変更をする必要はありません。機器や電気使用量に具体的な問題がある場合は、契約先の電力会社に相談してください。
情報システム担当者は何を確認する?VPN・MFAの点検手順
今回の第二報で焦点となったのは、VPNへのアクセスを許すMFA未適用アカウントです。以下は他社の管理者が自社環境を点検するための一般的な項目であり、大崎電気工業での設定を確認したものではありません。
- VPN利用アカウントを全件棚卸し:現役社員、退職者、保守業者、非常用、移行時に作ったアカウントを洗い出し、未使用・不明なものは確認のうえ無効化する。
- MFAの適用漏れを洗い出し:ユーザー単位だけでなく、VPN装置側の認証方式、例外グループ、ローカルアカウント、外部委託先にもMFAが必要か確認する。認証方式によりMFAを適用できない接続は廃止・分離を検討する。
- VPN認証ログを調査:失敗が連続したアカウント、通常と異なる国・IPアドレス、深夜の成功ログイン、失敗の直後に成功した接続、短時間の複数アカウント試行を確認する。ログの保存期間も点検する。
- 入口と権限を制限:VPN接続後にアクセスできるネットワークを必要最小限にし、管理者権限・RDP・SMBへの到達範囲を整理する。VPN装置の更新プログラムとサポート状況も確認する。
- 侵害を想定した復旧準備:VPN・FW・認証基盤・EDRのログ保全、バックアップの隔離、復元テスト、業務停止時の取引先連絡と代替運用を見直す。
単に「MFAを導入済み」と判断するのではなく、一部の例外アカウントがパスワードだけでVPN接続できないかが重要です。接続方法や機器により確認画面・ログ名は異なるため、実際の設定は各製品の管理者向け手順で確認してください。
大崎電気工業の対応状況
同社は社長執行役員COOを本部長とする緊急対策本部を設け、外部専門機関と調査・復旧を進めています。VPN機器を含む外部接続は遮断済みで、バックアップデータが無事であることも確認しています。安全を確認できた業務から段階的に再開する方針ですが、生産・出荷再開日は未定です。業績への影響額も未定としています。
よくある質問(FAQ)
大崎電気工業の工場はもう復旧しましたか?
2026年11月20日の第二報でも、生産・出荷再開日は未定です。バックアップは無事と確認され、段階的に業務を再開する方針が示されました。
VPNの脆弱性を悪用されたのですか?
VPN経由で侵入され認証が突破されたことは判明しています。ただし、VPN機器のソフトウェア脆弱性が悪用されたとの説明はありません。MFA未適用アカウントへのパスワード試行で突破された可能性が高いとされています。
岩手大崎電気と大崎プラテックも影響を受けていますか?
はい。両社は関連生産拠点として挙げられ、生産関連システムを停止しています。各工場での設備ごとの影響は公表されていません。
個人情報や電力使用量のデータは流出したのですか?
技術情報とみられる情報のネット掲載を認知したものの、掲載情報の詳細や個人情報を含む他の情報の流出有無は調査中です。電力使用量データが漏えいしたとの発表はありません。
スマートメーターの安全性や家庭への電力供給に問題はありますか?
同社は製品・サービスそのものは攻撃対象ではなく、影響はないと説明しています。今回の発表は生産・出荷停止に関するもので、家庭への停電を示すものではありません。
まとめ|VPN認証突破が判明、生産・出荷再開は引き続き未定
11月20日の第二報により、VPN機器経由で社内へ侵入されたこと、MFA未適用アカウントのパスワード試行が原因だった可能性が高いことが判明しました。技術情報とみられる情報の掲載も確認され、調査が続いています。バックアップは無事ですが、スマートメーター等の生産・出荷再開日は未定です。取引先は納期を担当窓口で確認し、情シス担当者は自社VPNの例外アカウントとMFA適用漏れを点検することが重要です。
出典・確認日
- 大崎電気工業「ランサムウェアによるサイバー攻撃に伴う生産停止に関するお知らせ(第二報)」(2026年11月20日)
- 同 第一報(2026年11月18日)
- 大崎電気工業 公式お知らせ一覧
初版:2026年11月19日。最終更新・公式情報確認:2026年11月21日(日本時間)。第二報の判明事項(侵入推定日時、VPN認証突破、情報掲載、バックアップと復旧状況)を追記し、第一報時点の未公表事項を修正しました。アイキャッチおよび時系列画像は初版作成時のイメージ・資料であり、実際の工場や被害現場ではありません。








