


2026年11月16日、ヌーラボはオンラインホワイトボード「Cacoo(カクー)」への不正アクセスを公表しました。11月14日から続く緊急メンテナンスは、この不正アクセスへの対応が理由です。お問い合わせ記録の流出が確認され、11月20日の第三報では対象が765件に精査されました。外部決済サービスの請求情報890件など、別に流出のおそれがある情報も公表されています。
本記事では、「Cacooが使えないのはなぜ?」「復旧はいつ?」「自分の情報は漏えいした?」「Backlogは大丈夫?」という疑問に、ヌーラボの一次情報を基に答えます。なお、765件は流出が確認されたお問い合わせ記録の件数であり、Cacooの全利用者数や漏えい人数を示すものではありません。
確認時点:2026年11月21日(日本時間)。被害範囲や復旧時期は変わる可能性があるため、ヌーラボの稼働状況ページも併せて確認してください。
【11月20日第三報】流出765件、再開見込みは11月24~27日
ヌーラボの11月20日付第三報で、Cacooは11月24日(火)~27日(金)に再開できる見込みと発表されました。サービス停止は11月14日18時45分から継続中です。再開日時の確定・正常稼働の宣言ではありません。
| 情報 | 件数と確度 | 含まれる可能性のある主な項目 |
|---|---|---|
| お問い合わせ記録 | 765件・流出を確認(当初速報値は約792件) | 氏名、メールアドレス、住所、電話番号、一部にカード情報の下4桁など |
| 旧プランのPayPal請求情報 | 890件・流出のおそれ(閲覧事実は未確認) | 氏名、連絡先、取引金額、プラン名など |
| 過去の社内調査データ | 310件・流出のおそれ(取得有無を調査中) | 氏名、メールアドレス、一部の認証情報 |
Cacooで作成した図・アカウント情報のデータベースへの不正アクセスは確認されていません。また、Backlogなど他のサービスの顧客データへの不正アクセスも確認されていません。ヌーラボは不正使用された認証情報を無効化し、その他の認証情報の入れ替えと構成見直しを進めています。停止前の図やデータは、再開後も利用できる予定です。
利用者の確認事項:業務でCacooに保存している図を別環境へ移せない期間は、手元にある図やバックアップを使って代替手順を確保してください。対象者にはヌーラボから個別連絡が行われています。公式稼働状況で確定した再開日時を確認しましょう。
Cacooが使えないのはなぜ?復旧はいつ?
ヌーラボによると、2026年11月14日午前、Cacooの運用環境で第三者が同社の認証情報を不正使用していることを検知しました。会社側は認証情報の無効化や攻撃元からのアクセス遮断を進め、同日18時45分にCacooを停止。緊急メンテナンスへ移行しています。
当初は11月16日午前5時までのメンテナンス予定でしたが、15日に延長が発表されました。11月20日の第三報では、11月24~27日に再開する見込みと発表しました。ただし、具体的な再開日時はまだ確定しておらず、状況により変更される可能性があります。停止中はCacooのすべての機能が利用できません。
| 日時(日本時間) | 確認された出来事 |
|---|---|
| 11月14日 午前 | 認証情報の不正使用を検知 |
| 11月14日 18:45 | Cacooの停止・緊急メンテナンス開始 |
| 11月15日 | メンテナンス延長を公表 |
| 11月16日 | 不正アクセスとお問い合わせ記録の流出を公表 |
| 11月16日 16:00追記 | 対象者への個別連絡を順次開始、個人情報保護委員会への報告完了 |
| 11月20日 | 第三報:11月24~27日の再開見込み、流出確認765件と流出のおそれ890件・310件を公表 |
復旧の確認には、検索結果やSNSの投稿よりも、公式のサービスステータスが適しています。11月24~27日は再開の目安であり、確定した再開日時ではありません。
流出したのは何の情報?自分は対象?
外部流出が確認されたのは、ヌーラボが管理するCacooに関するお問い合わせ記録の一部です。第三報で流出確認済みのお問い合わせ記録は765件とされています(第一報の速報値は約792件)。これとは別に、閲覧・取得の事実を調査中の情報があります。
| 情報の種類 | 11月20日第三報までの状況 |
|---|---|
| 氏名 | 流出記録に含まれる |
| メールアドレス | 流出記録に含まれる |
| 電話番号・住所 | 流出記録に含まれる |
| クレジットカード情報の下4桁など | 一部の記録に含まれる |
| Cacooで作成した図・ホワイトボードのデータ | 流出の有無は公式発表で明らかになっていない |
| ログインパスワード | 利用者のパスワード流出については公式発表に記載なし |
お問い合わせ記録が対象のため、「Cacooに登録したことがある」だけで今回の765件に含まれるとは判断できません。一方で、過去に問い合わせた人が必ず対象というわけでもありません。対象を特定する公開検索フォームは、確認した公式発表には案内されていません。
ヌーラボは影響を受けたお客様へ順次個別に連絡するとしています。通知が届かない段階で「自分は絶対に対象外」と断定せず、心当たりがある場合は公式発表と登録メールを確認してください。本人確認を装った偽メールには注意が必要です。
BacklogやNulab Flowbaseにも影響はある?
11月20日第三報時点で、Backlogを含むヌーラボのその他のサービスで、顧客データへの不正アクセスは確認されていません。ヌーラボはCacooとBacklogの運用環境を分離しており、Backlogなどは通常どおり利用できると説明しています。
ただし「現時点で確認されていない」という調査状況を意味し、将来にわたる安全を保証するものではありません。同社は各サービスの監視体制を強化し、調査を継続しています。Backlogなど他サービスへの影響に関する公式説明も公開されています。
攻撃の仕組み:認証情報の不正使用とは?
今回の特徴は、ヌーラボ自身が管理する認証情報を、外部の第三者が不正に使用したと公表している点です。認証情報とは、システムに本人や正規のプログラムであることを示すために使う情報で、一般にはIDとパスワード、APIキー、アクセス用トークンなどが該当します。ただし今回実際に悪用された認証情報がどの種類だったか、どのように入手されたかは公表されていません。
認証情報が悪用されると、通信自体は正規利用に似て見える場合があります。一般に、防御側では「認証に成功したか」だけでなく、普段と異なる接続元、権限の使い方、大量データへのアクセスなどを確認する必要があります。これは一般的な技術解説であり、ヌーラボが今回どの検知方式を用いたかを示すものではありません。
確認された事実と未確認の点を分けて整理
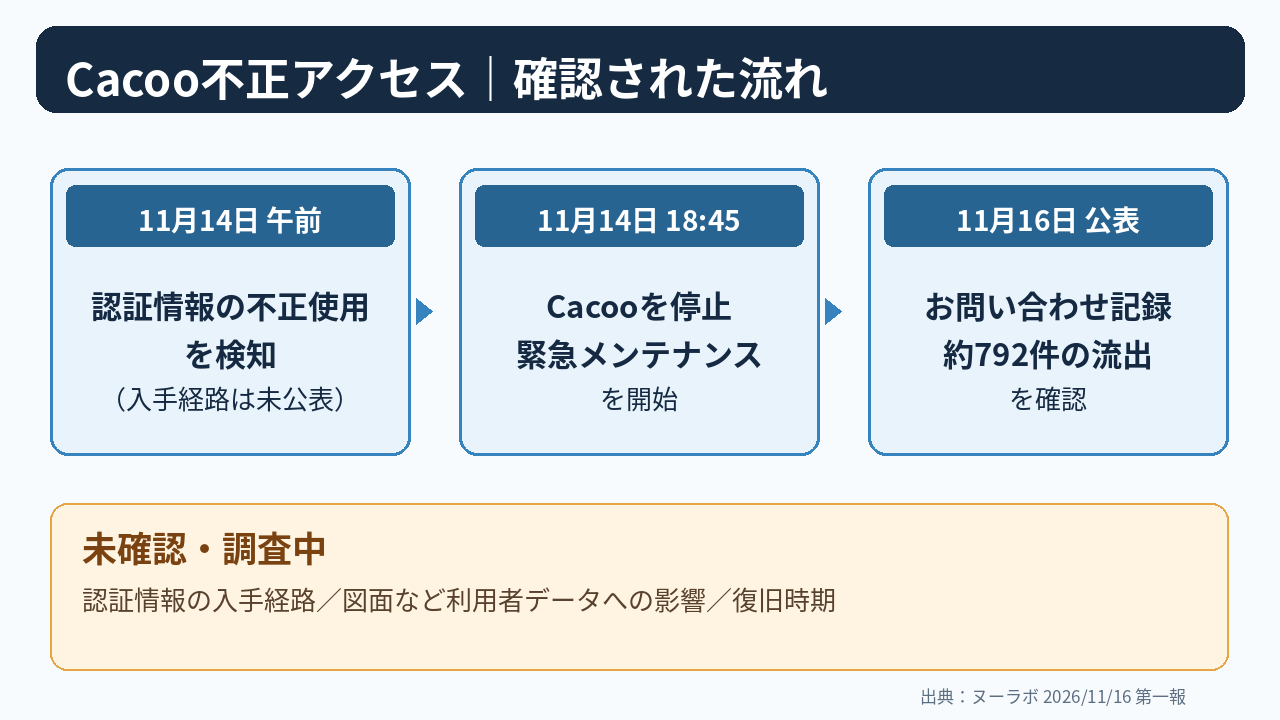
確認済み
- 第三者による認証情報の不正使用
- Cacoo運用環境への不正アクセス
- お問い合わせ記録の一部流出
- 認証情報の無効化、攻撃元の遮断
調査中・未公表
- 認証情報が第三者に渡った経緯
- 具体的な権限・侵入経路
- 図面など利用者データへの影響の全容
- 復旧日と再発防止策の詳細
したがって、脆弱性攻撃・フィッシング・内部関係者の不正など、特定の原因を断定することはできません。「運用環境への侵入を確認した」ことと「すべてのCacoo利用者の図面が盗まれた」ことも同じではありません。
Cacoo利用者と企業のIT担当者が今すべきこと
個人利用者・問い合わせ経験者
- 公式ステータスを確認する:復旧を待ち、アクセスできないからと何度もログインを繰り返す必要はありません。
- 個別通知を確認する:ヌーラボからの連絡内容を確認し、手続きは公式サイトから行います。
- 不審なメールを開かない:「情報流出の確認」「Cacooの復旧」「カード確認」をうたうメールのリンクや添付ファイルを安易に開かないでください。
- カードの利用明細を確認する:一部記録にはカード情報の下4桁が含まれます。下4桁だけで通常は決済できませんが、不審な請求があればカード会社へ相談してください。
- 認証設定を見直す:今回、一般利用者のログインパスワードの流出は公表されていません。使い回しがある場合は、サービス再開後にパスワード管理や利用可能な追加認証の設定を見直すとよいでしょう。
企業・情報システム担当者
- 業務の代替手段を周知:Cacooの全機能が停止している間の会議・図面共有・編集手段を一時的に決めます。代替ツールへの機密情報の無断移行は避けます。
- データの扱いを整理:どの部署がCacooを利用し、どの業務が停止しているかを把握します。現時点でホワイトボード内容の漏えいは確定していません。
- 連絡窓口を一本化:対象となるお問い合わせ記録や社内担当者への通知の有無を確認します。
- 管理者の認証・権限を点検:復旧後、管理アカウントの不要な権限、外部共有、組織内の認証設定などを確認します。今回の事故を根拠に、利用者側のアカウント侵害が起きたと決めつけないことが重要です。
- 続報を反映:公式発表が変わった場合は、影響範囲と必要な対処を更新します。
2026年10月のブラストメール事故とは別件
ヌーラボは2026年10月にも、外部メール配信サービス「ブラストメール」への不正アクセスに関連し、顧客情報流出の可能性を告知していました。しかし11月11日の最終報では、同社がブラストメールに登録していた顧客情報について漏えいの事実は確認されなかったと説明しています。
今回のCacoo事案は11月14日にCacooの運用環境で検知された別の不正アクセスです。2つの案件を混同しないよう注意してください。参考:ブラストメールの情報漏えいと対象確認・メールへの影響。
よくある質問(FAQ)
Q. Cacooはいつ復旧しますか?
11月20日第三報では11月24~27日の再開見込みが示されました。具体的な再開日時は未発表です。公式ステータスで確認してください。
Q. 流出確認765件はCacooのアカウント数ですか?
いいえ。765件は、外部への流出が確認されたCacooのお問い合わせ記録の件数です。11月16日の速報では約792件と案内されていました。人数やアカウント数と同義ではありません。
Q. 自分のホワイトボードや図面も漏えいしましたか?
現時点の公表で流出が確認されているのはお問い合わせ記録の一部です。利用者が作成した図面・ホワイトボードデータの流出の有無は、公式発表からは判断できません。
Q. Backlogのパスワードを変更する必要がありますか?
今回の不正アクセスを理由にBacklog全利用者へパスワード変更を求める公式案内は、確認した発表にはありません。Backlogの環境への不正アクセスは現時点で確認されておらず、通常どおり利用できます。個別に不審なログインがある場合は別途対処してください。
まとめ:Cacooは不正アクセス対応で停止中、対象者の連絡と続報を確認
今回のCacoo障害は通常の機器メンテナンスではなく、認証情報の不正利用が検知されたことに伴う緊急停止です。お問い合わせ記録765件の流出が確認され、ほかに890件の請求情報と310件の過去の社内調査データが流出したおそれがあります。Backlogなどは通常利用できると案内されています。
利用者は公式の復旧情報と個別連絡を確認し、不審なメールへの警戒を続けてください。企業のIT担当者は、業務代替と情報共有の管理を優先するのが実務的です。
一次情報・更新履歴
- ヌーラボ(2026年11月20日):Cacoo第三報(再開見込みと情報流出の範囲)
- ヌーラボ(2026年11月16日):Cacooにおける不正アクセス(第一報、16:00追記あり)
- ヌーラボ(2026年11月16日):Backlogその他サービスへの影響について
- ヌーラボ(2026年11月15日):Cacoo緊急メンテナンス延長のお知らせ
- ヌーラボ サービスステータス
- ヌーラボ(2026年10月22日、11月11日追記):外部メール配信サービスの別件に関するお知らせ
公開:2026年11月16日。最終確認・更新:2026年11月21日。ヌーラボの11月20日第三報(再開見込み、765件・890件・310件)を反映。








