


株式会社エネコムは2026年11月16日、10月に確認した社内ネットワークへの不正アクセスについて、調査を完了したと発表しました。不正取得された保守用アカウントを使い、シンクライアント環境を経由して侵入したことが明らかになっています。
対象情報には、社内ファイルサーバー上の業務資料や議事録などが含まれ、流出した情報と流出のおそれがある情報に含まれる個人情報は計2,940件(うち社員情報1,838件)と説明されています。一方、メガ・エッグと法人回線サービスの顧客個人情報については、流出が確認されていません。
この記事では、10月9日の初報と11月16日の調査結果を比較し、侵入の仕組み、対象者の確認方法、実施された対策、企業の情報システム担当者が学べる点を整理します。確認日:2026年11月16日。
エネコムの情報漏えいは何が判明した?調査結果の要点
| 確認項目 | 2026年11月16日の公表内容 |
|---|---|
| 発覚日 | 2026年10月6日 |
| 初報・調査完了 | 10月9日に初報、11月16日に調査完了を公表 |
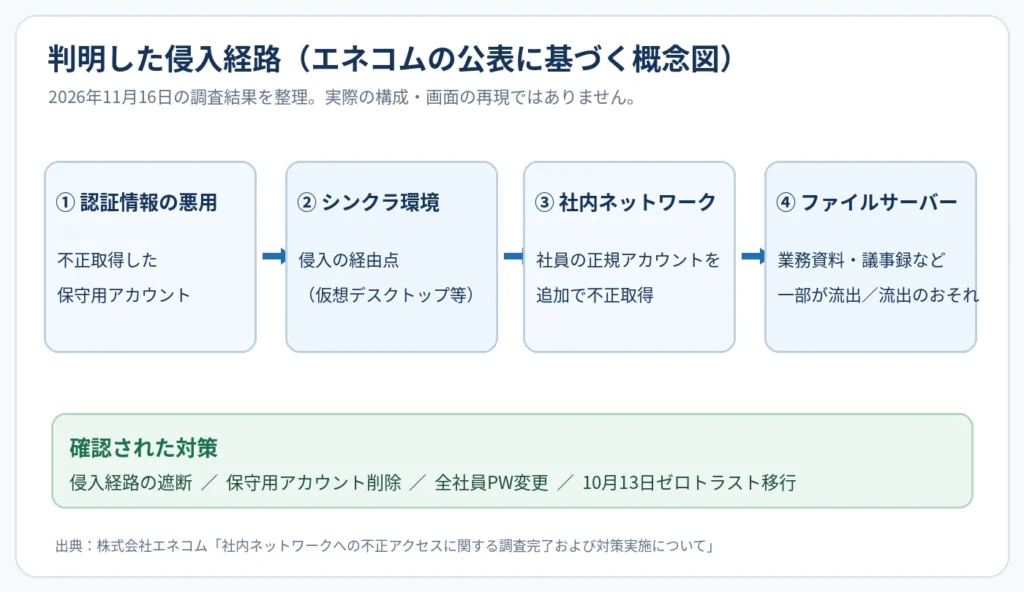
| 侵入経路 | 不正取得した保守用アカウント情報を利用し、シンクライアント環境を経由して社内ネットワークへ侵入 |
| 侵入後の動き | 複数の社員の正規アカウント情報を不正取得し、保守用・社員アカウントを使ってアクセス |
| 対象となった情報 | 社内ファイルサーバーの業務資料、報告書、議事録の一部など |
| 個人情報の件数 | 2,940件(うちエネコム社員情報1,838件) |
| 個人情報の項目 | 氏名、勤務先・所属、役職、メールアドレス、電話番号など |
| 金融情報 | 銀行口座情報・クレジットカード情報は含まれない |
| サービス網 | 事業用ネットワークへの不正アクセスは確認されていない |
| メガ・エッグ等 | メガ・エッグと法人回線サービスの顧客個人情報の流出は確認されていない |
「2,940件=被害者2,940人」ではありません。会社が公表したのは個人情報の件数です。また、この数字には社員情報1,838件が含まれますが、残りをすべて「顧客1,102人」と読み替えることもできません。情報の区分と人数の内訳は、公表内容だけでは特定できません。
同社は、流出した可能性がある情報の不特定多数への公開や不正利用について、現時点では確認していないと説明しています。ただし、「不正利用が確認されていない」は、将来も悪用されないことを保証するものではありません。
不正アクセスの原因は?保守用アカウントとシンクライアントを経由
今回の調査で重要なのは、ソフトウェアの脆弱性を突いたと公表された事故ではなく、盗まれた正規のアカウント情報が侵入に利用されたと説明されている点です。エネコムが示した経路を、情報システム管理者向けに読み解きます。
| 段階 | 会社が公表した内容 | 技術的な意味 |
|---|---|---|
| 1. 入口 | 不正取得した保守用アカウント情報を利用 | 保守・運用目的の正規権限が第三者に悪用された |
| 2. 接続点 | シンクライアント環境を経由して侵入 | 外部から利用できる業務環境が社内への経路になった |
| 3. 権限の拡大 | 複数社員の正規アカウント情報を不正取得 | 追加の正規アカウントを使える状態になった |
| 4. 再侵入・アクセス | 保守用・社員アカウントを用いて社内へ侵入 | 正規ユーザーに見える認証を通じてアクセスが継続した |
| 5. 情報への影響 | 社内ファイルサーバー内の資料等が対象 | 業務資料や個人情報の流出、またはその可能性が問題になった |
シンクライアントは、端末側に多くの業務データを持たせず、遠隔の仮想デスクトップやサーバーなどで作業する方式です。端末の紛失対策などに役立ちますが、認証された利用者が社内資源へアクセスできる仕組みそのものは必要です。そのため、接続権限を持つアカウントが乗っ取られると、正規操作に見えるアクセスが発生し得ます。
今回、保守用アカウントの認証情報がどのように盗まれたのか、当時どの多要素認証が設定されていたのか、具体的な侵入開始時刻・攻撃者の身元については、11月16日の発表に記載がありません。フィッシング、マルウェア、VPNやRDPの脆弱性など、一般的な手口を今回の確定原因として扱うことはできません。
メガ・エッグの契約者は対象?パスワードやカード情報は大丈夫?
エネコムの11月16日の発表では、光インターネットサービス「メガ・エッグ」および法人回線サービスの顧客個人情報の流出は確認されていないと明記されています。また、今回対象とされた個人情報に銀行口座情報とクレジットカード情報は含まれていません。
これは「社内ファイルサーバーの情報に影響がなかった」という意味ではありません。回線契約者向け情報と、社内業務で取り扱う資料・関係者情報とを区別する必要があります。
対象者には個別連絡。連絡がない場合の確認方法
同社は影響を受けた可能性がある顧客へ個別に説明し、連絡がつかない方を除き、対象者に知らせたとしています。心当たりがある場合は、不審なメールのリンクを開かず、エネコム公式サイトに掲載された問い合わせ先で確認してください。
- エネコムBizの顧客:050-8201-1425(平日9:00~17:00)
- メガ・エッグの顧客:0120-50-58-98(10:00~19:00、年中無休)
- 不審メールを受け取った場合:メール内の電話番号やURLではなく、公式案内を起点に確認する
メガ・エッグ利用者全員に対して、今回の事故を理由とするパスワード変更やカード再発行が必要だとする公式発表はありません。ほかのサービスと同じパスワードを使い回している場合は、この事故とは別に見直す価値があります。
エネコムが実施した対策:10月13日にゼロトラスト環境へ移行
調査完了と同時に、会社は既に実施した対応も公表しました。発覚直後の外部接続遮断に加え、アカウントの整理と認証の強化が中心です。
| 対策 | 公表された実施内容 |
|---|---|
| 外部接続の遮断 | 社外からシンクライアント環境への接続を遮断 |
| 調査・機器確認 | ログ分析、侵入経路・流出情報の確認、被害機器の特定、サーバーとネットワーク機器の健全性確認 |
| アカウントの対処 | 不正取得された保守用アカウントを削除し、全社員のパスワードを変更 |
| 認証の強化 | 2026年10月13日に全社ゼロトラスト環境へ移行。端末認証や生体認証を含む方式を強化 |
| 再発防止 | 継続監視、アクセス制限の強化、情報セキュリティ体制の見直し |
外部専門機関は、調査範囲と判明した侵入経路への遮断措置を妥当と評価し、重大な未解決事項がないことを確認したとされています。これを受け、エネコムは安全な事業運営を継続できる状態と判断しました。
「ゼロトラストに移行した」の意味
ゼロトラストは、社内ネットワークからの接続だから安全とみなすのではなく、利用者・端末・アクセス先などの条件を継続的に確認する考え方です。エネコムは端末認証や生体認証を含む強化を例示しています。
保守用アカウントのIDとパスワードだけが第三者に渡った場合でも、管理された端末や追加の認証を要求できれば、不正アクセスの成立を難しくできます。ただし、導入製品、条件付きアクセスの具体的なルール、全システムの適用範囲は公表されていません。ゼロトラスト化だけで被害が完全に防げると断定することもできません。
情シス担当者が今回の事故から点検したい5つの項目
以下はエネコムが実施した対策の再掲ではなく、今回の公表された侵入経路を踏まえた一般的な予防・検知策です。自社の認証基盤やリモートデスクトップ、委託保守運用に合わせて検討してください。
- 保守用アカウントの棚卸し:不要なアカウント・共有ID・長期間使われていない権限を確認し、委託先のアクセス期限も管理する。
- 外部接続と追加認証:シンクライアント、VDI、RDP、VPNなどの入口で、多要素認証、管理端末限定、アクセス元制限の適用状況を点検する。
- アカウント侵害の検知:普段と異なる時間帯、接続元、端末からのサインインや、短時間に複数アカウントが使われる挙動をログで確認できるようにする。
- ファイルアクセス権の見直し:業務資料・顧客資料への権限を必要最小限にし、大量アクセス・大量ダウンロードの監視を検討する。
- 事故時の遮断手順:アカウント無効化、セッション失効、接続点の遮断、ログ保全、関係先への連絡を事前に整理する。
特に重要なのは、「パスワードを知っているだけでは入れない」認証と、「入れたとしてもすべての情報にアクセスできない」権限分離を組み合わせることです。これらは一般的なセキュリティ原則であり、エネコムの事故前の設定に問題があったと特定するものではありません。
10月の初報から調査完了までの経緯
| 日付 | 判明したこと・実施されたこと |
|---|---|
| 2026年10月6日 | 第三者による社内ネットワークへの不正アクセスを確認。外部接続を遮断し、調査を開始 |
| 2026年10月9日 | 不正アクセスと複数ファイル流出の形跡を初めて公表。対象範囲は調査中 |
| 2026年10月13日 | 全社ゼロトラスト環境へ移行 |
| 2026年11月16日 | 調査完了を公表。侵入経路、個人情報2,940件、対策と外部評価を説明 |
10月9日の初報では、複数の電子ファイルが外部へ流出した形跡があり、対象情報の調査が続いている段階でした。11月16日の発表で、保守用アカウントの悪用という侵入経路と、影響を受けた情報の種類・件数が具体化しています。
よくある質問(FAQ)
エネコムから個人情報が漏れたのは確定ですか?
11月16日の発表では、流出が確認された情報と流出した可能性のある情報を合わせて説明しています。個人情報は計2,940件とされていますが、個々の情報が外部へ持ち出されたかどうかの確度を一律に示したものではありません。
メガ・エッグのメールアドレスや契約情報は漏れましたか?
メガ・エッグに係る顧客個人情報の流出は、2026年11月16日の調査結果では確認されていません。これは公表された調査結果に基づくものであり、今後情報が更新される可能性はあります。
すでに復旧していますか?
エネコムは確認した侵入経路の遮断を完了し、外部専門機関の評価を踏まえて、安全な事業運営を継続できる状態と判断しています。初報時点でも、本事案によるシステム障害やサービス提供への影響は発生していないと説明していました。
攻撃者や最初の認証情報の流出原因は判明していますか?
公開された11月16日の資料に、攻撃者の特定や保守用アカウントの情報が最初に不正取得された具体的方法は記載されていません。不明な点として扱う必要があります。
まとめ:今回の焦点は正規アカウントを悪用した侵入
エネコムの調査結果で明らかになったのは、保守用アカウントを入口にシンクライアント環境へ侵入し、さらに社員の正規アカウントを悪用して社内へアクセスした経路です。社内ファイルサーバーの資料や個人情報に影響があった一方、メガ・エッグと法人回線サービスの顧客個人情報の流出は確認されていません。
今回の事案は、保守用アカウントの管理、外部接続の認証、社内権限の分離がなぜ重要なのかを考える材料になります。対象者は会社の個別連絡と公式案内を確認し、企業の担当者は自社のリモート接続と認証を点検することが実務的な対応です。
出典・更新履歴
- 株式会社エネコム:当社社内ネットワークへの不正アクセスに関する調査完了および対策実施について(2026年11月16日)
- 株式会社エネコム:当社の社内ネットワークへの不正アクセスについて(2026年10月9日)
最終確認:2026年11月16日。公表情報に基づいて作成。侵入経路の説明は公式発表に基づき、一般的なセキュリティ対策とは区別して記載しています。








