


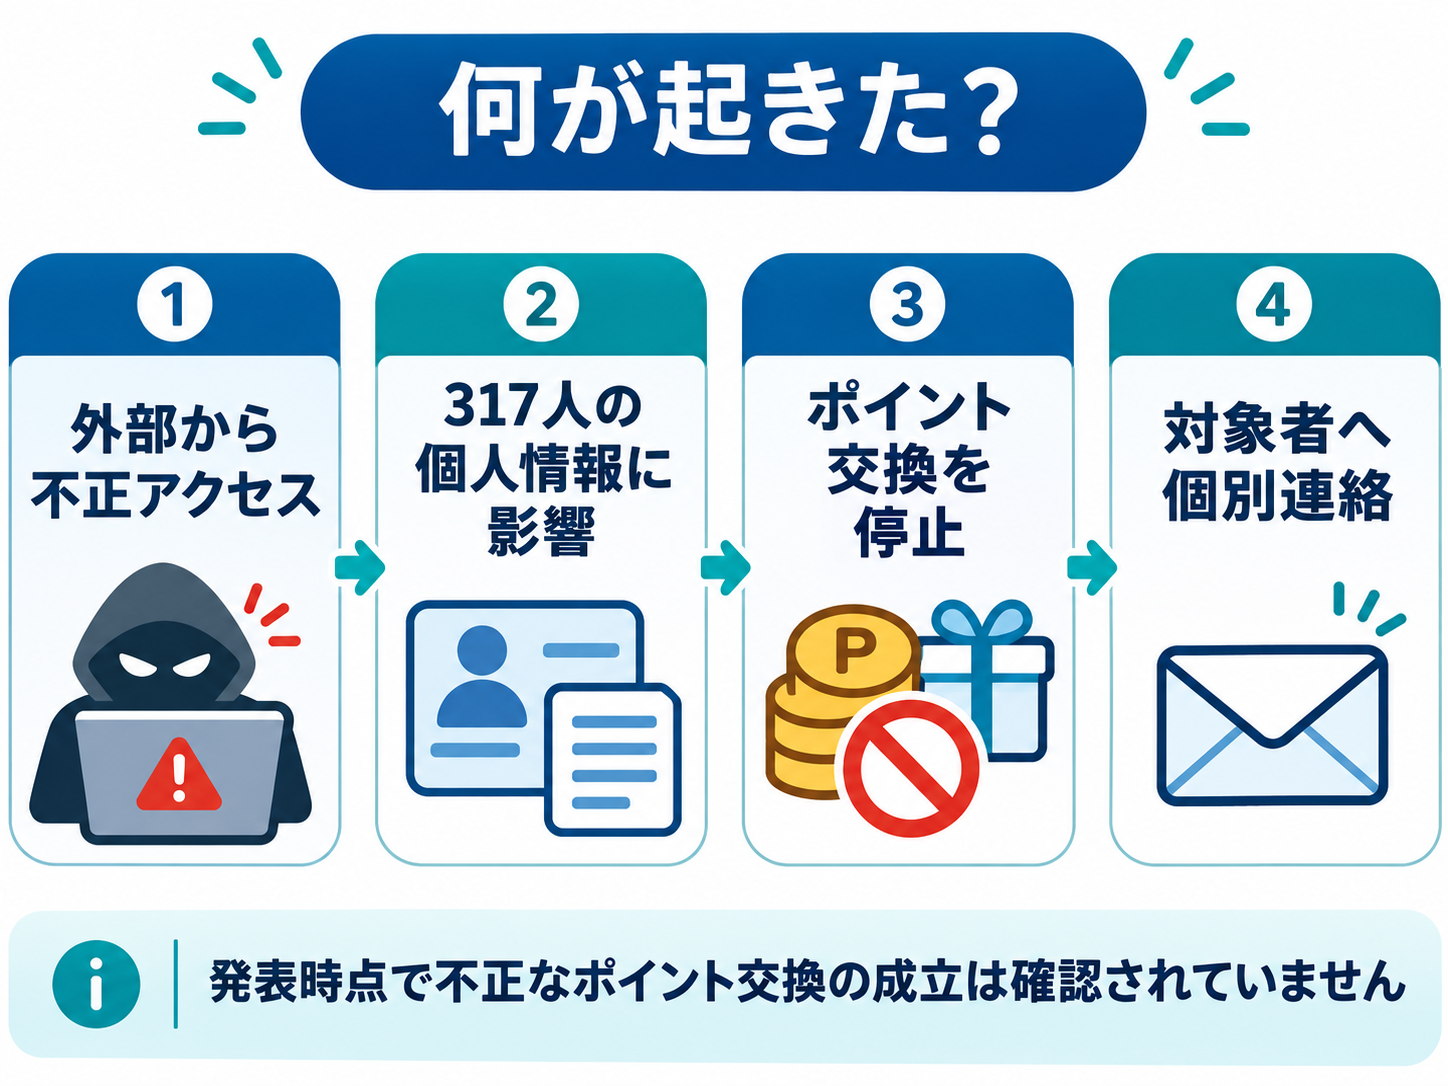
マクロミルでポイントを交換できないのは、モニタサイトへの不正アクセスと、別件のメール配信サービス障害を受けて、安全確認のため交換機能を一時停止しているためです。2026年11月12日、マクロミルはモニタ317人の個人情報が外部から閲覧されたことを公表しました。うち82人にはポイント交換先の銀行口座情報が含まれています。
まず確認したいのは、①マクロミルからの個別案内、②公式サイトに掲載された停止・再開情報、③不審なメールやSMSが届いていないか、の3点です。全会員のポイント交換停止が、全会員の個人情報漏えいを意味するわけではありません。一方、対象317人への連絡は順次進められているため、現時点で連絡がないことだけをもって対象外と断定することもできません。
確認日:2026年11月12日(日本時間)。この記事は同日のマクロミル公式発表を基にしています。復旧や調査の続報によって状況が変わる可能性があります。
マクロミルで何が起きた?317人の情報漏えいとポイント交換停止
| 確認項目 | 公式発表で分かっていること |
|---|---|
| 不正アクセスを確認した日 | 2026年10月29日 |
| 公表日 | 2026年11月12日 |
| 個人情報への影響 | モニタ317人の基本情報と登録属性情報が外部から閲覧された痕跡 |
| 銀行口座情報 | 317人のうち82人について、登録したポイント交換先の振込先口座情報を含む |
| 登録情報への操作 | 一部アカウントで登録メールアドレスの書き換えやポイント交換の試行の痕跡 |
| 確認されていない被害 | 不正なポイント交換の完了、ポイントの不正消失、金銭被害など |
| 対象者への連絡 | 317人へ個別に順次案内 |
| ポイント交換 | 全モニタを対象にサイト・アプリからの交換を一時停止 |
| 再開日 | 未定。システム改修と安全性の検証後に案内 |
今回の「317人」は、外部から情報を閲覧された痕跡が確認された人数です。「82人」はその内数で、317人とは別に加算するものではありません。また、基本情報や属性情報の具体的な全項目は、11月12日の発表では列挙されていません。
自分の個人情報は漏えいした?対象者の確認方法
マクロミルは、影響が確認された317人のアカウントに不正利用防止措置を講じ、対象者へ事実関係とお詫びを個別に順次連絡すると説明しています。317人以外については、今回の調査で情報の閲覧や流出の痕跡は確認されていません。
- 最初に、自分で開いたマクロミルの公式お知らせページと、登録メールの受信状況を確認する。
- 対象通知が届いた場合、案内にある影響項目と対応事項を確認する。メール中のリンクを急いで開かず、公式サイトから案内の真偽を確認する。
- 個別連絡が届いていない場合、連絡は順次である点と、別件のメール配信障害で一部メールが届かない点に留意する。届いていない事実だけでは対象外と証明できない。
- 心当たりのない変更がある場合、ログイン可能な範囲で登録メールアドレスやポイントの状態を確かめ、時刻・表示内容を控えて正規窓口へ相談する。
公式発表には、会員番号などを入力して漏えい対象かを即時照会する専用ページは案内されていません。SNSに会員番号、氏名、メールアドレス、口座番号などを投稿して確認を求めることは避けてください。
銀行口座情報が含まれる82人は、引き出し被害が起きる?
マクロミルは、ポイント交換先の振込先口座情報が82人分含まれていたとしています。ただし、同社システムではクレジットカード情報や金融機関の暗証番号などの認証情報を保持していないと説明しています。11月12日時点で、今回の事故に起因する金銭被害は確認されていません。
一般に、振込先口座番号を知られたことだけで、直ちにその口座から現金を引き出せるわけではありません。ただし、氏名や登録属性などと組み合わされた情報が、本人を装う連絡や詐欺の材料になる可能性には注意が必要です。これは一般的な二次被害リスクの説明であり、今回そのような悪用が確認されたという意味ではありません。
- 銀行を装い「口座の安全確認」「補償手続き」を求めるSMSや電話が来ても、暗証番号やワンタイムパスワードを伝えない。
- 預金口座の明細を普段どおり確認し、身に覚えのない出金があれば銀行の公式窓口へ連絡する。
- 今回の公表だけを理由に、すべての利用者がカードを停止したり口座を解約したりする必要があるとの公式案内は確認されていない。
ポイント交換はいつ再開?保有ポイントは失効する?
マクロミルは、システム改修と安全性の検証を優先しており、ポイント交換の再開予定日は公表していません。再開の目途が立てば、モニタサイトとコーポレートサイトで告知する方針です。
保有ポイントについては、交換停止に伴い失効などの不利益が生じないよう、適切に対応するとしています。ただし、個別の有効期限延長方法や補填条件が発表済みという意味ではありません。公式案内を確認し、交換機能の再開を装う偽メールに注意してください。
なぜポイント交換を停止?原因が異なる2つの問題
① 10月29日にモニタサイトの不正アクセスを検知
第三者がモニタサイトの一部システムへ不正アクセスしたことを確認し、マクロミルは影響拡大を防ぐためポイント交換を停止しました。対象の管理機能について外部からのアクセスを制限・遮断し、不審なアクセスの遮断や監視強化も進めています。
② 10月31日に外部メール配信サービスが停止
マクロミルが通知・認証で利用する外部委託先でも、不正アクセスによるサービス停止が発生し、一部のメールが届かない状態が続いています。これは10月29日のモニタサイト不正アクセスとは独立した別の事象です。ポイント交換に必要なメールを正常に送受信できないため、交換停止を継続する要因になっています。
マクロミルは、メール委託先の障害に起因する同社関連の個人情報漏えいは、現時点では発生していないと報告を受けているとしています。2件の事故を同一の侵入経路や同じ被害人数として扱うことはできません。
技術的には何が問題?メールアドレス変更とポイント不正交換の関係
今回、第三者による情報閲覧の痕跡に加え、一部アカウントで登録メールアドレスの書き換えやポイント交換操作の試行が確認されています。ただし、マクロミルは、不正なポイント交換の完了や不正ログインなどの実害は発生していないと説明しています。
一般的にポイント交換サービスでは、登録メールアドレスが本人確認・通知・ワンタイムコードの受け取りに使われる場合があります。登録先を不正に変更できる状況は、本人への通知が届かなくなることや、認証フローへの干渉につながり得るため、「情報を見られたか」だけでなく「登録情報の変更を試されたか」も重要です。
ただし、今回の攻撃がどの認証方式・脆弱性・権限設定を悪用したかは未公表です。発表では管理機能の外部アクセス制限を実施したとありますが、それだけで管理画面の設定ミスや特定の脆弱性が原因だったと断定はできません。管理者の実務対策としては、権限最小化、登録情報変更時の本人確認、交換履歴と操作ログの突合、変更通知の到達性確認などが一般的に重要になります。
今すぐできる対策|偽メール・パスワードの使い回しに注意
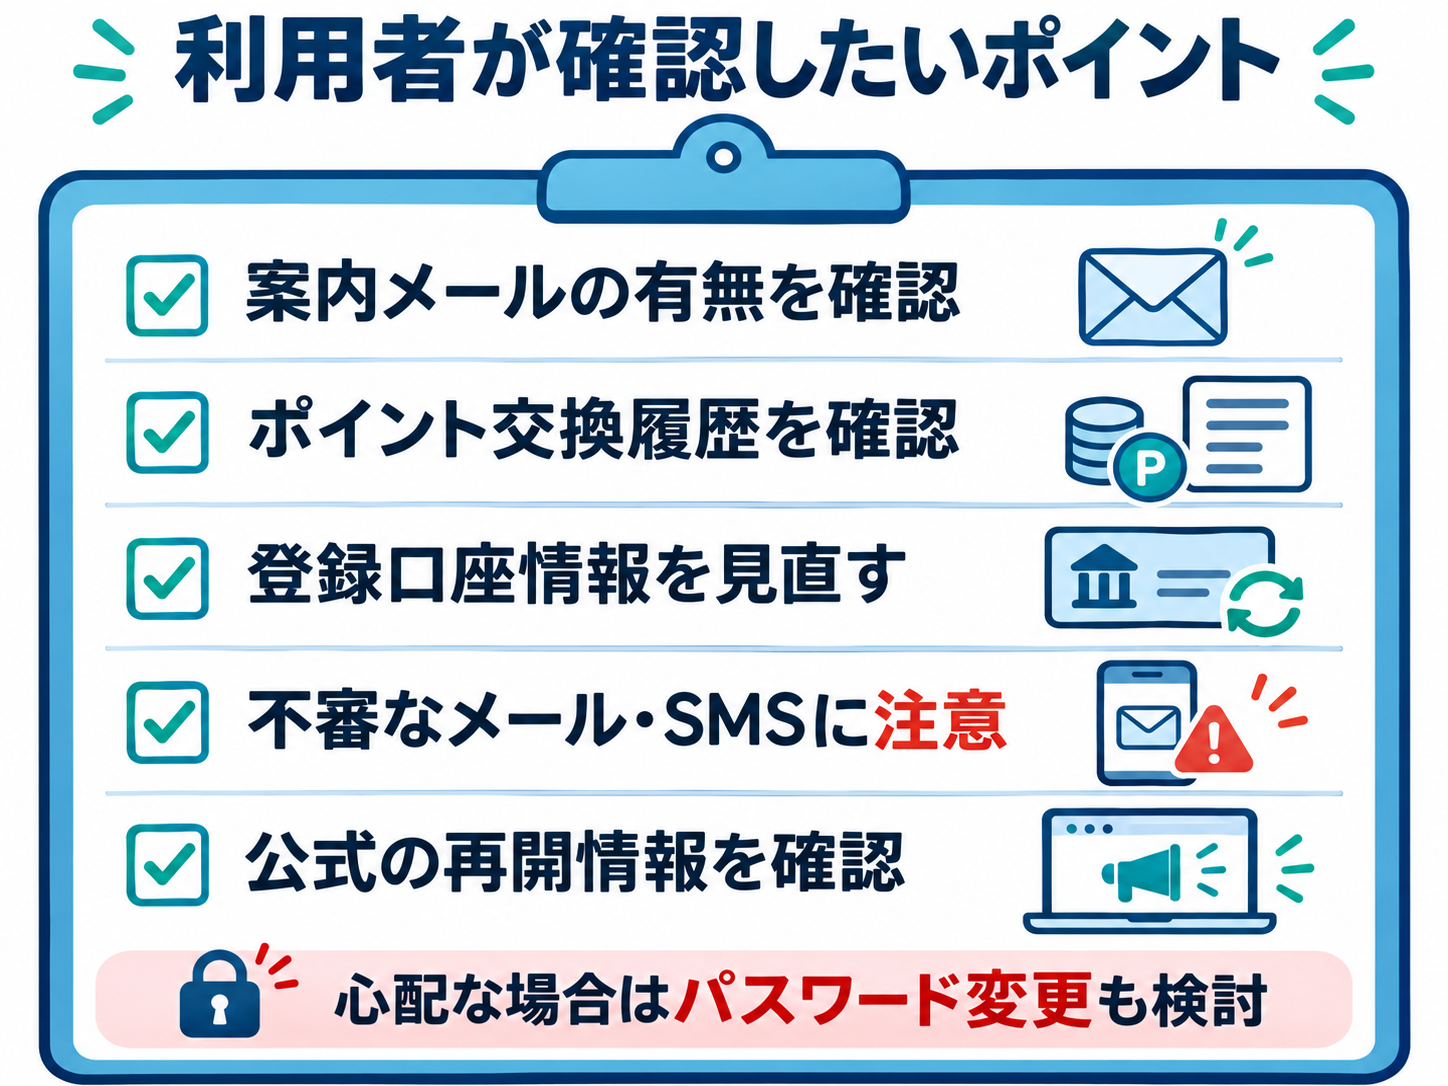
- 偽の再開通知を警戒:「交換を再開したので今すぐログイン」「口座情報の再登録が必要」などのメール内URLを無条件に開かない。公式サイトを自分で開いて確かめる。
- パスワード・認証コードを共有しない:マクロミルも、不審なメール・SMS・電話でワンタイムパスワードやパスワードを他人へ伝えないよう注意喚起している。
- 使い回しを解消:マクロミルは10月7日にも、他サービスと同じパスワードを使わないよう呼びかけている。該当する場合は公式FAQの再設定方法に従って変更する。
- メールが届かなくても連続操作を控える:外部メール配信サービスの障害が案内されているため、認証メールが届かない場合は公式FAQや告知を参照し、正規窓口へ問い合わせる。
マクロミルが今回、全会員にパスワードの一斉変更を指示したとの記載は、確認した11月12日の発表にはありません。ただし、パスワードを使い回している人や、フィッシングサイトに入力した心当たりがある人は、今回の事故とは別の観点から変更が重要です。
よくある質問(FAQ)
Q. マクロミルのポイントが減っているのでしょうか?
A. マクロミルは不正交換・消失の被害は発生していないと説明しています。交換機能の停止は全モニタに適用される措置で、停止そのものはポイント消失を意味しません。自分の残高に異常がある場合は公式窓口に連絡してください。
Q. 317人以外は安全だと確定していますか?
A. 11月12日時点で317人以外の情報の閲覧・流出の痕跡は確認されていない、というのが公式説明です。調査の結果としての表現であり、今後の続報まで含めた絶対的な保証ではありません。
Q. 漏れた82人の銀行口座から預金が引き出されますか?
A. 公式発表では、金融機関の暗証番号などは同社システムで保持しておらず、今回閲覧された情報だけで不正な引き出しはできないと説明しています。金銭被害も現時点で確認されていません。不審な金融機関からの連絡には注意してください。
Q. パスワードが漏えいしたのですか?
A. 公式発表が外部閲覧を確認した情報として挙げるのは、317人の基本情報・登録属性情報と、うち82人の振込先口座情報です。ログイン用パスワードの漏えいが確認されたとの記載はありませんが、パスワードの保管方式や攻撃経路も詳細は公表されていません。
Q. サイト・アプリのポイント交換はいつ利用できますか?
A. 11月12日の発表では再開日は未定です。公式モニタサイトのお知らせで更新を確認してください。
まとめ|対象連絡と公式の再開情報を確認
マクロミルの不正アクセスでは317人の情報閲覧が確認され、うち82人には銀行口座情報が含まれました。一部でメールアドレス変更・ポイント交換の試行はありましたが、不正交換の完了や金銭被害は確認されていません。全員の交換停止は被害拡大防止に加え、別件のメール配信障害も影響しています。利用者は個別通知と公式お知らせを確認し、認証コードを要求する不審な連絡には応じないでください。
出典・更新履歴
- マクロミル:不正アクセスによる個人情報の漏えいおよびマクロミルポイント交換機能の一時停止に関するお詫びとお知らせ(2026年11月12日)
- マクロミル:パスワードの使い回しにご注意ください(2026年10月7日)
- マクロミル公式FAQ:パスワードを再設定したい
- 初稿:2026年11月12日。公式発表とFAQを確認し、発生日/公表日/対象人数/二つの独立した事象を区別して整理。








