

Check Pointのファイアウォールを利用していて、「脆弱性が実際に悪用された」「社内ネットワークまで侵入された」という情報が気になっていませんか。今回の問題は、単なる更新案内ではありません。同社は2026年11月12日、実際の侵入、バックドアの設置、一部での破壊活動を確認したと公表しました。
対象になるのは、主にインターネットへ公開されたCheck Point Security GatewayのMobile Access Portalです。外部からの侵入にPHP2Shell(CVE-2026-109618、CVE-2026-109619)、続く管理者権限取得にCVE-2026-123039が使われました。すべてのCheck Point製品が同じ条件で侵入されるわけではありません。
本記事は2026年11月14日時点のCheck Point公式発表とJPCERT/CCの注意喚起を基に、対象確認、修正適用、侵害調査の進め方を整理しています。
まず何をすればよい?管理者向けの結論
- 製品と構成の確認:Security Gateway/Spark FirewallでMobile Access Portalを利用しているか、Gaia OSとHotfixの状態を洗い出す。
- 更新:メーカーが推奨する11月Jumbo Hotfixと対象CVEの修正適用状況を確認する。公開ポータルを優先する。
- 侵害調査:10月30日以降に限らず、過去のWebアクセス、異常終了、管理・システムログ、不審なファイルや通信を確認する。
- 異常がある場合:証拠を保全し、Check Pointサポート/インシデント対応担当と連携する。パッチ適用だけで侵入済みのバックドアは消えない。
何が起きた?10月30日からの実際の攻撃を確認
Check Point Researchによると、最初の攻撃は2026年10月30日にイスラエルの組織を中心に確認されました。一部では破壊活動があり、11月2日には複数国・業種へ広がるスキャン・悪用の試行が観測されました。後者の活動に破壊活動の証拠は確認されていません。
同社の11月12日付セキュリティ勧告は、観測された侵害が一地域の未修正機器「数十台程度」だったと説明しています。一方、複数国へのスキャンが確認されたことは、複数国で同数の侵害が成立したことを意味しません。また、国内での被害発生について公式な確定情報は確認できていません。
| 日付 | 公表・攻撃の動き |
|---|---|
| 10月21日 | PHP本体のPHP2Shell脆弱性について修正版などが案内される |
| 10月23日 | Check PointがPHP2Shell向けHotfixを提供開始したと説明 |
| 10月30日 | 未修正のMobile Access Portalを狙った攻撃。初期侵入・一部破壊活動を観測 |
| 11月2日 | 複数国・業種への広いスキャン・悪用試行を観測 |
| 11月4日まで | Check Pointが確認した当該攻撃活動の期間 |
| 11月12日 | Check Pointが実悪用と技術分析、11月Jumbo Hotfix適用推奨を公表 |
対象となる製品・バージョンを確認する
11月12日のCheck Point公式勧告で示された対象は次のとおりです。製品名が一致するだけで即座に侵害済みという意味ではありません。公開サービスの有無や修正状況によって優先度が変わります。
| CVE/脆弱性 | 対象製品・バージョン(メーカー公表) | 性質 |
|---|---|---|
| CVE-2026-109618 CVE-2026-109619(PHP2Shell) | Security GatewaysのMobile Access Portal:R80~R82.20。Spark Firewalls:R77.20.x、R80.20.x、R81.10.x、R82.00.x | 未認証でWeb側からコード実行されるおそれ。CVSS 9.2 |
| CVE-2026-123039 | Gaia OS:R81.20、R82、R82.10、R82.20 | Dynamic CLIサービスでのローカル権限昇格。CVSS 7.8 |
| CVE-2026-107484 | Gaia WebUI:R80~R82.20 | 別の権限昇格問題。今回の実悪用は公式表で「No」 |
| CVE-2026-120490 | Management Servers/Security Gateways:R81.20、R82 | 権限境界の問題。今回の実悪用は公式表で「No」 |
この一覧は影響するバージョン系列であり、記載の系列に属するすべてのHotfix適用機器が未修正という意味ではありません。実際の適用要否はメーカーの製品別ナレッジ(PHP2Shell:sk1000302、Dynamic CLI:sk1000362)で、ビルド番号・Take・Hotfixを確認してください。
なお、2026年6月に公表されたIKEv1によるVPN認証回避(CVE-2026-50751)とは別件です。今回の記事の対象を、IKEv1利用環境だけに限定して判断しないでください。
攻撃はどのように内部へ広がったのか
Check Pointが調査した侵害では、インターネットから見えるMobile Access Portalが入口でした。PHP2Shellによってポータル上でコードを実行し、さらにGaia OSの権限昇格をつなげることで、機器を管理できるroot権限に到達しています。
| 段階 | 確認された攻撃の流れ | なぜ重要か |
|---|---|---|
| 1|入口 | Mobile Access PortalのPHP2Shellを悪用 | 未認証の外部アクセスが初期侵入につながる |
| 2|権限昇格 | Dynamic CLIのCVE-2026-123039を悪用 | ポータル権限からroot権限への拡大 |
| 3|潜伏 | PHP Webシェル、TSGA/TSProxyバックドアを設置 | 更新後も不正な遠隔操作経路が残り得る |
| 4|内部探索 | 侵害したゲートウェイから内部ネットワークを探索 | 境界防御機器が内部侵入の足場になる |
| 5|一部の破壊活動 | VMware ESXiホストへ移動し、ワイパーを展開した事例を調査 | 単なる通信遮断・情報閲覧にとどまらない |
ここでいう「ワイパー」は、ファイルを削除・破壊する目的のマルウェアです。Check Pointの分析では、一部の事例で仮想化基盤のESXiへ移動した痕跡が確認されました。ただし、今回の攻撃を受けたすべての組織でESXiの破壊や情報漏えいが起きたわけではありません。攻撃主体や政治的動機も確定していません。
侵害されたか確認する5つの実務手順
1.対象ゲートウェイと公開サービスを棚卸しする
管理対象のSecurity Gateway/Spark Firewall/Management Serverについて、機器名、IPアドレス、外部公開範囲、Gaia OSのバージョン、Jumbo Hotfix Take、Mobile Access Portalの有効/無効を一覧にします。ファイアウォール本体にある公開サービスは、通常の社内Webサイトと同様に外部から攻撃対象になり得ます。
2.ベンダーの最新Hotfixを確認し、適用する
Check Pointは11月Jumbo HotfixをManagement ServerとSecurity Gatewayへ適用するよう推奨しています。特にインターネット公開のMobile Accessを優先し、変更前の設定バックアップ、保守時間、切り戻し計画、HA構成の切替手順を準備してください。更新手順・修正済みTakeは対象バージョンごとに異なるため、推測したコマンドを使わずベンダー手順に従います。
3.公表された侵害指標(IOC)を照合する
Check Pointが今回の調査で公表した通信元IPの例は 130.94.19[.]204、130.94.19[.]168 です。調査対象期間の通信記録・アクセスログと照合します。ただし、これらのIPに該当しなければ安全という意味ではありません。
- PHPセッションに
upload_progress_pwnという文字列がないか。 - 正規コンポーネントを装う
CPconfigdaemon/slot_CPconfigdaemonに類似するプロセスやバイナリがないか。 - Mobile Access Portalの不自然なテンプレートファイル、予期しないWebシェルや
TSGA/TSProxyの痕跡がないか。 /tmp等に不審なスキャン・削除ツールがないか。DREAM_ANNEXATION.txtに類するファイルがないか。- ファイアウォールのログが理由なく欠落していないか。Web/PHPワーカーの異常終了が連続していないか。
調査に使うファイル名やマルウェアのハッシュ値はメーカーの技術分析に掲載されています。現場での機器操作は証拠を消す恐れもあるため、疑わしい場合はログ・ディスク情報を保全してから専門担当者にエスカレーションしてください。
4.機器の外側だけでなく内部ネットワークを確認する
不審なファイルがゲートウェイから見つかった場合、管理者認証情報、内部サーバーへのSSH接続、仮想化基盤、バックアップへのアクセスなども追跡します。今回はゲートウェイからESXiへ横展開した事例が示されており、ファイアウォールを更新しただけでは侵害調査は完了しません。
5.更新後に動作と再侵入の有無を確認する
更新後はHotfix Takeの反映を確認し、業務に必要なVPN・Mobile Access、認証、多要素認証、冗長構成、ログ転送をテストします。侵害疑いがあった場合は、資格情報のローテーションやクリーンな再構築の要否もインシデント対応方針に沿って判断します。
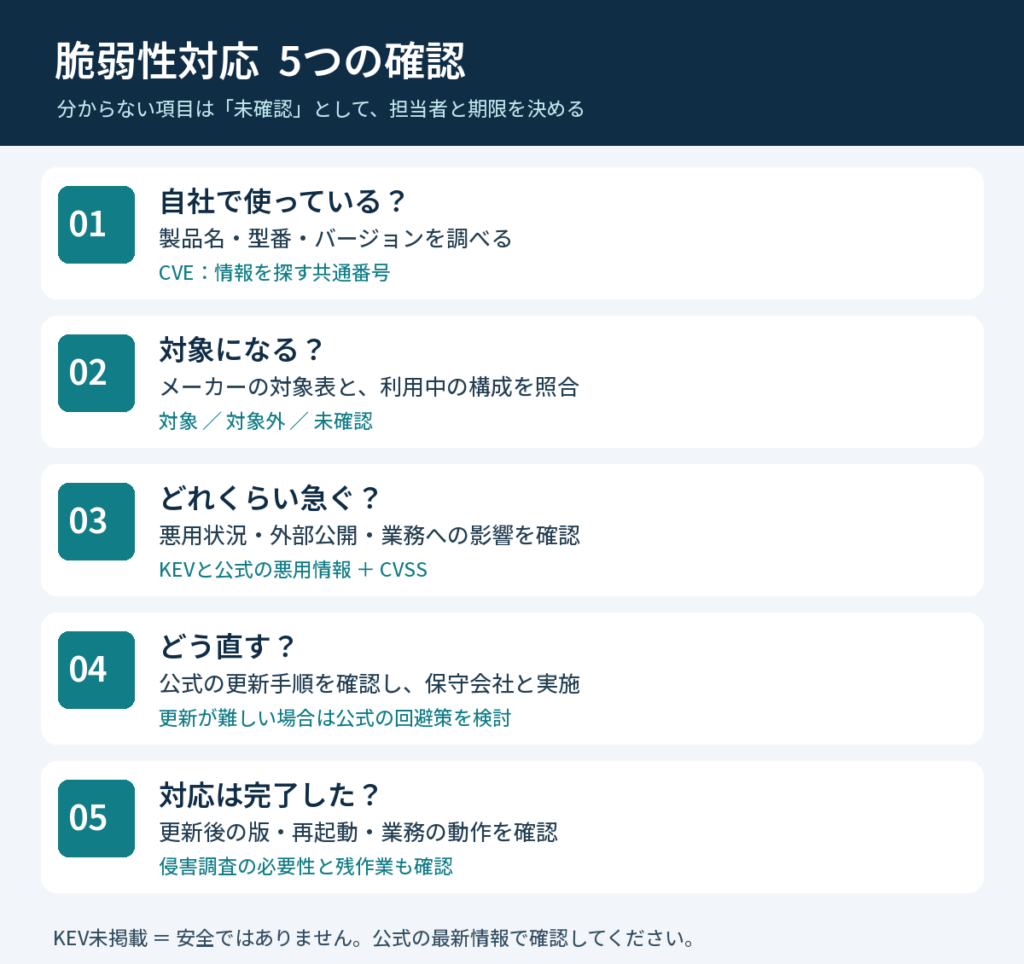
脆弱性対応の優先順位の付け方は、既存記事「脆弱性対応は何から始める?CVE・CVSS・KEVで判断する実践ガイド」も参照してください。
見落としやすいポイント:修正済みと侵害なしは別
セキュリティパッチには今後の侵入を防ぐ役割がありますが、すでに置かれたバックドアや盗まれた認証情報の除去を保証しません。メーカー自身も「IOCが見つからなくても侵害がないとは断言できない」と説明しています。
PHP2Shell自体の仕組みやWordPressサーバーでのPHP更新については、別記事「PHP2Shellの10月29日期限とは?PHPバージョン確認と対策」で解説しています。こちらの記事はCheck Point製ネットワーク機器を管理する担当者向けです。
よくある質問
Check Pointを使っているだけで危険ですか?
いいえ。今回の侵入経路は主に公開されたMobile Access Portalと、未修正の脆弱性の組み合わせです。機器ごとにOS系列・構成・Hotfixを確認する必要があります。
すでに攻撃されていたら、パッチを当てれば安全ですか?
パッチだけでは不十分です。Webシェル・バックドア、侵入者が作成した接続経路、流出した認証情報、内部への横展開を調査し、必要に応じて機器の再構築や資格情報の変更を検討します。
日本の企業も侵害されていますか?
Check Pointは海外を含む複数国でスキャン・攻撃の試行を確認していますが、2026年11月14日の確認時点で、国内の個別企業の侵害を公式情報から特定できていません。未確認と被害なしは異なります。
IKEv1を無効にしていれば今回の件は対象外ですか?
そうとは言えません。IKEv1の認証回避は別の脆弱性(CVE-2026-50751)です。今回のPHP2ShellとDynamic CLIの問題は、それぞれ製品版数とMobile Accessなどの公開構成を基に確認します。
まとめ:公開Mobile Accessを優先し、Hotfixと侵害調査をセットで
Check Point製品に対するPHP2Shellの実悪用はメーカーが認めています。攻撃はWebポータルの入口からroot権限の取得、バックドア設置、内部ネットワークの探索へ進み、一部では破壊活動に至りました。管理者は製品・構成の確認 → 11月Jumbo Hotfix適用 → IOC・内部接続の調査 → 更新後の検証を一連の対応として実施してください。
出典・更新履歴
- Check Point公式:Active Exploitation of PHP2Shell and Local Privilege Escalation(2026年11月12日)
- Check Point Research:PHP2Shell Exploitation on Check Point Gateway(2026年11月12日)
- JPCERT/CC:PHPにおける複数の脆弱性に関する注意喚起(2026年10月22日公開、10月29日更新)
- Check Point:PHP2Shell製品別修正情報(sk1000302)、Check Point:Dynamic CLI権限昇格の修正情報(sk1000362)
確認日:2026年11月14日。メーカーが更新情報を公表した場合、対象バージョン・修正済みTake・侵害状況を優先して再確認してください。