


【2026年11月10日確認・11月9日公表の第2報を反映】大阪市の「児童いきいき放課後事業(いきいき)」で、これまで公表されていた3活動室とは別の1活動室において、サポート詐欺による遠隔操作被害が判明しました。新たに最大415人分の児童・保護者・職員等の情報が第三者から閲覧できる状態だったと大阪市が発表しています。
今回追加された事案の発生日は9月18日です。9月30日の第1報より前に発生しており、10月2日に発覚し、11月9日に公表されたものです。「11月に侵入された」「公表後に新たに攻撃された」という意味ではありません。
保護者の方は、11月9日以降に運営・管理事業者から届く案内文書を確認してください。対象の活動室名は公表資料で明示されていないため、利用しているだけでは対象かどうか判断できません。
【11月9日第2報】大阪市「いきいき」で新たに何が起きた?
| 確認項目 | 大阪市の公表内容 |
|---|---|
| 今回新たに判明した場所 | 前回公表の3活動室とは別の「活動室D」1か所 |
| 被害の発生日 | 2026年9月18日 |
| 判明・対応 | 10月2日に職員から相談があり、調査と端末の通信遮断等を実施 |
| 調査結果の報告 | 11月5日 |
| 市の第2報 | 11月9日14時 |
| 遠隔操作の痕跡 | 約3分29秒 |
| 情報が閲覧できる状態だった人数 | 最大415人分(情報の外部持ち出しを確認した人数ではない) |
| 外部へのデータ送信 | 調査可能な範囲では痕跡が見つかっていない |
| 二次被害 | 11月9日時点で金銭被害・個人情報の不正利用等は確認されていない |
大阪市によると、職員が業務用パソコンに表示された偽のセキュリティ警告の番号に電話し、Microsoftサポートを名乗る相手の指示で遠隔操作アプリをインストールしました。警告が消えてパソコンが動いたため、当時はサポート詐欺と認識されず、報告されていませんでした。
ここでいう「閲覧可能」とは、遠隔操作中に端末から当該情報へアクセスできた状態を指します。415人全員の情報が実際に閲覧・持ち出されたと確定した発表ではありません。
今回の対象は誰?児童213人・保護者168人・職員等34人
| 区分 | 人数 | 閲覧可能だった情報 |
|---|---|---|
| 児童 | 213人 | 氏名、学年、生年月日、住所、小学校名、活動室名、アレルギー等への配慮の有無、入退室情報(対象システム利用者のみ) |
| 配慮が必要な児童 | 上記213人のうち1人 | 性別、支援学級等の在籍状況、療育手帳等級、通院先や療育機関名など |
| 保護者 | 168人 | 氏名、続柄、電話番号、昼間在宅状況、写真使用承諾の有無、保護者負担金請求情報(対象システム利用者のみ) |
| 職員等 | 34人 | 氏名、電話番号 |
合計は213+168+34=415人です。配慮が必要な児童1人は213人の内数のため、さらに加算しません。住所や健康・支援に関する情報も含まれ得ることから、対象者への説明と不審な連絡への注意が重要です。
以前の2,272人と今回の415人は同じ事故?合計してよい?
同じ大阪市「いきいき」事業と運営・管理事業者に関係する、別々の活動室で起きたサポート詐欺被害です。大阪市の9月30日第1報では3活動室の最大2,272人分、11月9日第2報では別の1活動室の最大415人分がそれぞれ閲覧可能だったと説明されています。人数の重複有無は確認できないため、単純加算して固有の被害人数とすることは避けます。
また、大阪市の行政オンラインシステムで11月に発生した「メールが届かない」障害は、TKCの委託先メール配信サービスへの不正アクセスによるもので、今回のサポート詐欺とは別の事案です。混同しないようにしてください。詳しくは大阪市オンライン申請の障害・確認方法をご覧ください。
保護者が今すべきこと:案内文書を確認し、心当たりがあれば相談
- 案内文書を確認:運営・管理事業者は11月9日以降、対象児童の保護者に謝罪と経緯の説明を行うとしています。届いた文書を保管し、対象範囲・問い合わせ先・今後の連絡方法を確認してください。
- 対象が不明なら公式窓口へ:小学校名や活動室名は今回の発表で公表されていません。大阪教育文化振興財団 放課後事業課(06-6253-6217)または大阪市こども青少年局青少年課(06-6684-9582)の公式案内を確認してください。
- 不審な連絡に注意:「子どもの情報が流出したので確認する」などのSMS・メールで、認証コードや口座・カード情報を入力しないでください。届いたリンクではなく公式サイトから連絡先を確認してください。
二次被害がすでに発生したと大阪市が発表したわけではありません。住所や連絡先を知る相手からの問い合わせでも、本人確認を理由に追加の情報を渡さず、公式窓口で確認することが大切です。
なぜ再び発覚した?9月の被害と10月の調査を時系列で確認
| 日付(2026年) | できごと |
|---|---|
| 9月18日 | 別の活動室Dでサポート詐欺が発生。遠隔操作アプリをインストール |
| 9月26日 | 活動室DのWebフィルタリング導入(今回の被害が起きた後) |
| 9月30日 | 先行する3活動室の被害を大阪市が第1報として公表 |
| 10月2日 | 事務連絡会の注意喚起を契機に、活動室Dの職員から相談。LANケーブルを抜き、アプリ削除・パスワード変更等を実施 |
| 11月5日 | 調査結果として、遠隔操作約3分29秒、最大415人分が閲覧可能だったと報告 |
| 11月9日 | 大阪市と大阪教育文化振興財団が第2報を公表。保護者への文書説明を開始 |
財団は海外の電話番号への通話履歴も確認したと説明しています。今回は、注意喚起後の職員の相談がきっかけで発見されました。被害時に報告がないと、端末の遠隔操作や漏えい可能性の調査が遅れることが分かる事例です。
IT管理者が確認したい点:偽警告を見せないだけでは十分か
サポート詐欺では、偽の警告画面で電話へ誘導し、正規に見える遠隔操作アプリを職員自身に導入させる場合があります。WindowsやMicrosoftのサポートに見せかけても、画面の電話番号が正規窓口という根拠にはなりません。今回実際に用いられたアプリの製品名や攻撃者が取得した具体的ファイルは、公表資料からは確認できません。
大阪市は追加策として、海外通話の規制、不要な個人情報の即時削除、パソコンの取扱い状況の定期内部監査、全活動室への周知徹底を示しました。以下は一般的な運用上の提案です。
- 一般職員のアカウントにソフトウェアを自由にインストールできる権限を与えず、遠隔操作ツールを許可制にする。
- 偽警告が表示された場合は、画面に記載された番号でなく、施設内で周知した情シス・保守窓口に連絡する。
- 遠隔操作が疑われたらネットワークを切断し、事象を報告。証拠保全が必要な業務端末は、調査担当の判断前に初期化・アンインストールしない。
- 保管が不要となった児童・保護者データを削除し、共有フォルダーとローカル端末の閲覧権限を必要最小限にする。
- 可能ならEDR・ログ監視で遠隔操作アプリ導入や不審な接続を検知し、事故時の端末隔離手順を定期訓練する。
Webフィルタリングの導入日が9月26日であり、今回の活動室Dの被害日9月18日より後だったことにも注意が必要です。「フィルタリングを導入していたのに突破された」と示す事実ではありません。
第2報の出典と更新履歴
確認日時:2026年11月10日(日本時間)。本記事は、2026年9月30日公表の第1報を扱った既存記事に、11月9日第2報を統合するための更新原稿です。以下に第1報時点の詳細説明を残しています。
【資料として残す】9月30日の第1報で公表された3活動室の事案
【9月30日公表分】先に判明した3活動室では何が起きた?
大阪市は2026年9月30日14時、児童いきいき放課後事業の委託先が管理する3か所の活動室で、サポート詐欺の被害が発生したと発表しました。
委託先は一般財団法人大阪教育文化振興財団です。パソコンに出た警告の問い合わせ番号に職員が電話し、Microsoftサポートを名乗る相手に指示されて遠隔操作アプリをインストールしました。
調査では、第三者が約15〜50分間、パソコンを操作・閲覧した形跡が見つかっています。
| 確認項目 | 公式発表の内容 |
|---|---|
| 被害が確認された場所 | 委託事業者が管理する3か所の活動室 |
| 情報が閲覧可能だった人数 | 最大2,272人(児童・保護者・職員の合計) |
| 外部へのデータ送信 | 調査可能な範囲では痕跡が見つかっていない |
| 二次被害 | 市の発表時点で金銭被害や個人情報の不正利用は確認されていない |
「送信の痕跡がない」と「情報を見られていない」は同じではありません。 市は個人情報が漏えいした可能性がある事案として公表しています。一方で、流出が確定したと読み替えることもできません。
【9月30日公表分】児童1,261人、保護者953人、職員58人
大阪市が公表した内訳は次のとおりです。
| 区分 | 人数 | 漏えいの可能性がある主な情報 |
|---|---|---|
| 利用児童 | 1,261人 | 氏名、学年、生年月日、住所、小学校名、所属活動室、アレルギー等への配慮の有無、入退室情報(管理システム利用者のみ) |
| 上記児童のうち配慮が必要な児童 | 114人 | 支援学級等の在籍状況、障がい・疾病の名称、手帳等の詳細、疾病の詳細、児童の様子 |
| 保護者 | 953人 | 氏名、続柄、電話番号、昼間在宅状況、児童の写真使用承諾の有無、保護者負担金請求情報(管理システム利用者のみ) |
| 職員 | 58人 | 氏名、電話番号 |
114人は児童1,261人に含まれます。合計にもう一度加えるものではありません。
公表された項目には保護者負担金の請求情報もありますが、クレジットカード番号の漏えいは記載されていません。今回の発表だけを理由に、カード番号が流出したと判断することはできません。
どの小学校・活動室が対象?
市と財団の今回の発表では、被害があった3活動室の名称や小学校名は明らかにされていません。公開情報だけでは、お子さんが対象かどうかは分かりません。
財団が受託する全190活動室を調査した結果、遠隔操作アプリが確認されたのは3か所です。190か所すべてで被害が確認されたわけではありません。
対象確認は、事業者からの案内と公式窓口を利用してください。
保護者が今、確認しておきたいこと
1.届いた文書を確認する
大阪市によると、9月29日以降、運営・管理事業者から対象児童の保護者に文書で説明と謝罪を行っています。
届いた場合は、対象となるお子さん、情報の範囲、今後の案内方法、問い合わせ先を確認し、文書を保管してください。案内が届いていないという理由だけで、対象外と断定することはできません。
2.不明な点は公式に掲載された窓口へ
| 窓口 | 電話番号 | 掲載元 |
|---|---|---|
| 大阪教育文化振興財団 放課後事業課 | 06-6253-6217 | 財団の9月30日付報告 |
| 大阪市こども青少年局 企画部青少年課 | 06-6684-9582 | 市の9月30日付報道発表 |
突然届いたSMSや電話で「漏えい確認のために」と案内されても、その場で認証コードや決済情報を渡さないでください。確認が必要なら、一度やり取りを終えて、公式サイトに掲載された窓口へ連絡しましょう。
これは二次被害を避けるための一般的な注意点です。今回、そのような連絡が実際に発生したと確認されているわけではありません。
3.不審な連絡があれば記録を残す
お子さんの名前や活動室の利用を知っている相手でも、それだけで本物とは判断できません。金銭や個人情報を求める不審な連絡があれば、日時、相手の番号、メッセージを残し、公式窓口へ相談してください。
現時点で市が二次被害を確認していないことと、今後も起きないことは別です。過度に慌てず、案内を確認できるようにしておくことが大切です。
【9月30日公表分】被害は1月・5月・6月に発生
9月30日は公表日です。被害が発生したのは1月、5月、6月でした。
| 日付・期間(2026年) | 経過 |
|---|---|
| 1月31日・5月23日・6月5日 | 3活動室でサポート詐欺被害が発生 |
| 6月25日 | 電話料金明細の海外通話履歴から、確認が始まる |
| 6月27〜29日 | 事実確認とパソコン調査を実施 |
| 6月30日〜7月18日 | 所管する全活動室のパソコンを点検・調査 |
| 7月1日 | 委託事業者から大阪市へ事案発生と調査中の報告 |
| 8〜9月 | 被害の範囲・内容を調査 |
| 9月28日 | 市へ最終的な被害範囲等を報告。全活動室でWebフィルタリングの運用開始済み |
| 9月29日以降 | 対象児童の保護者へ文書による説明 |
| 9月30日 | 大阪市と財団が公表 |
財団の報告では、職員は警告が消えて動作が戻ったことで解決したと考え、被害当時は詐欺と認識せず、所管部署への報告も行われなかったと説明されています。
警告が消えたことだけでは、安全になったとは判断できない。 今回の事案で覚えておきたい点です。
偽のMicrosoft警告が出たら、どうすればいい?
サポート詐欺は、ウイルスに感染したかのような画面や警告音で不安をあおり、表示した電話番号へ連絡させる手口です。電話後に遠隔操作や支払いへ誘導されることがあります。
Microsoftは、実際のWindowsのエラーメッセージで、テクニカルサポート番号へ電話するよう求めることはないと説明しています。
突然の感染警告と電話番号がセットで出たら、その番号には電話しないでください。
出典:Microsoft・テクニカルサポート詐欺から身を守る
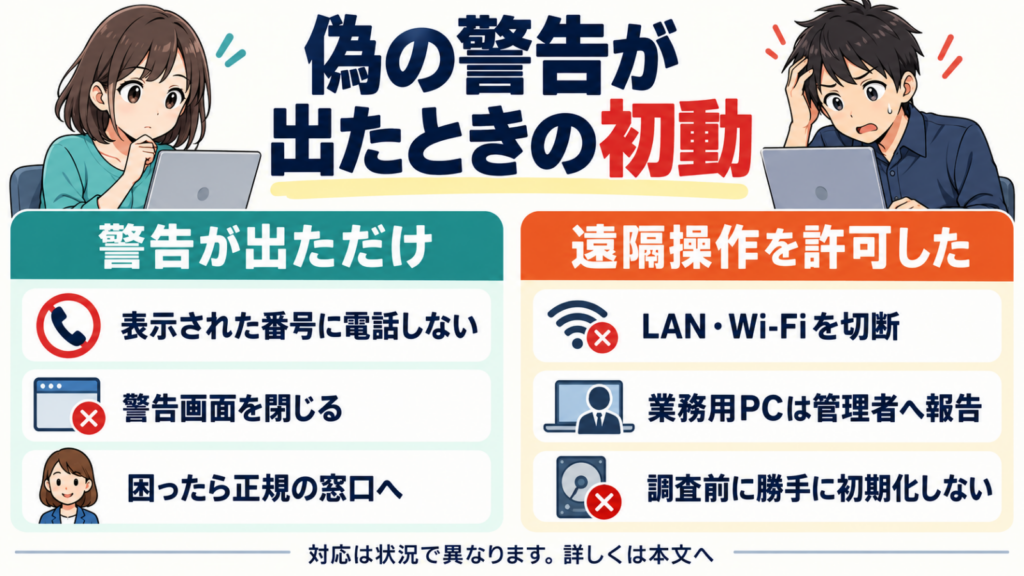
警告が出ただけで、電話や遠隔操作はしていない場合
警告音が大きければ音量を下げ、画面の番号には電話せず、まず偽警告の画面を閉じます。IPAは、Escキーを約3秒長押しして全画面表示を解除し、閉じるボタンで終了する方法を案内しています。
閉じるボタンが出ない場合は、Ctrl+Alt+Deleteキーを同時に押し、表示された画面から再起動する方法も案内されています。編集中のデータは失われる場合があります。
再起動しても消えない、操作ができない場合は、無理に画面の指示に従わずIPAや正規の保守窓口へ相談してください。偽警告の表示だけで、ウイルス感染が確定するわけではありません。
電話してしまったが、アプリは入れていない場合
通話を切り、遠隔操作アプリのダウンロードやインストール、認証コードの提供、支払いには応じないでください。情報を伝えた場合は、何を伝えたかを記録して相談します。
アプリを入れた・遠隔操作を許可した場合
まずネットワークを切断します。 LANケーブルを抜き、Wi-Fiも切るなどして、相手が操作できる通信を止めてください。
その後の対応は、個人のパソコンと業務用で分けて考えます。
- 業務用パソコン: 管理者・情報システム担当・保守業者へすぐに報告。調査が必要な場合は、アプリの削除や初期化を独断で行わず、端末を保存します。
- 個人のパソコン: IPAやメーカーなど正規の窓口へ相談。IPAは遠隔操作ソフトのアンインストールに加え、システムの復元を推奨し、復元できない場合は初期化を案内しています。
業務用端末の調査前に復元や初期化をすると、被害範囲を調べるための情報が失われる場合があります。IPAも、情報漏えい調査を行う場合は調査後に復元・初期化するよう案内しています。
入力したり見られたりした可能性のあるパスワードは、安全を確認した別の端末から変更してください。アプリを削除しただけで、既に閲覧された情報が元に戻るわけではありません。
支払ってしまった場合は決済先や金融機関へ速やかに連絡し、消費生活センターにも相談してください。消費者ホットラインは局番なしの188です。
出典:IPA・必要な対処/被害にあわないための対策/よくある質問、Microsoft・サポート詐欺対策
学校・福祉施設のパソコン管理で見直したいこと
大阪市の発表では、事業者は例年注意喚起を行っていました。それでも被害が発生したため、全活動室にWebフィルタリングソフトを導入し、対応の周知や教育テストによる注意喚起を行っています。
Webフィルタリングは、危険なサイトなどへのアクセスを制限する仕組みです。導入したからといって、あらゆる偽警告や詐欺を完全に防げると考えるべきではありません。
今回の事案を踏まえ、管理する側は次の運用も確認しておきたいところです。以下は公式発表に記載された措置に加えた、本記事の運用上の提案です。
- 警告が出たら「表示された番号ではなく、いつもの保守窓口へ連絡する」と決め、連絡先をパソコンの近くに掲示する。
- アプリのインストールや遠隔操作は、管理者の確認を受けてから許可する。
- 誤って電話した場合も、警告が消えた場合も、すぐに報告できる手順にする。
- 端末や利用アカウントから閲覧できる個人情報を、業務に必要な範囲に絞る。
長い注意喚起を読むだけでなく、「警告が出たとき、誰に電話するか」を職員がすぐ答えられる状態にすると、現場で行動に移しやすくなります。
出典:大阪市・原因と再発防止
よくある疑問
大阪市の「いきいき」を利用する全児童が対象ですか?
全児童が対象と発表されているわけではありません。9月30日の第1報では3活動室・児童1,261人分、11月9日の第2報では別の1活動室・児童213人分について、個人情報が閲覧可能な状態だったと公表されました。対象活動室名は今回確認した公式発表で公表されておらず、個別の対象確認は事業者からの案内や公式窓口で行ってください。
Microsoftが遠隔操作したのですか?
公式発表では、通話相手は「Microsoftサポートを名乗る」人物です。Microsoftによる正規のサポートだったという意味ではありません。
現時点で金銭被害は確認されていますか?
大阪市の11月9日第2報時点でも、今回の追加事案に起因する金銭被害や個人情報の不正利用などの二次被害は確認されていません。
ウイルス対策ソフトがあれば、電話しても大丈夫ですか?
対策ソフトが入っていても、知らない相手に遠隔操作を許可してよい理由にはなりません。画面に出た番号へ電話せず、公式窓口や契約中の保守業者へ確認してください。
保護者は公式案内を確認。偽警告には電話しない
9月30日に先行公表された3活動室では最大2,272人分、11月9日に追加公表された別の1活動室では最大415人分の情報が閲覧可能な状態でした。これらはそれぞれの対象範囲を示す数字で、重複を確認せず単純に合算して個人の実人数とは扱いません。追加事案でも調査可能な範囲で外部送信の痕跡は確認されず、11月9日時点で二次被害は確認されていません。
保護者の方は届いた説明文書を確認し、対象や情報の範囲が分からない場合は公式窓口へ相談してください。
自分や家族のパソコンに同じような警告が出たときは、表示された番号に電話しないこと。遠隔操作を許可してしまったら、通信を切って正規の窓口へ相談すること。 この2点を覚えておきましょう。








