


ソフト99の公式オンラインショップが利用できないのは、不正アクセスを受けて一時停止しているためです。株式会社ソフト99コーポレーションは2026年11月10日16時、顧客の個人情報が最大13万6,968人分、外部に漏えいした可能性があると公表しました。
対象となる可能性があるのは、2026年11月5日までにソフト99公式オンラインショップで会員登録や購入をした人です。漏えいの有無・対象者の確定・再開時期は、11月10日時点で調査中です。心当たりがある人は、不審な連絡を開かず、クレジットカードの利用明細を確認してください。
確認日:2026年11月10日(日本時間)/一次情報:ソフト99公式のお知らせ(11月10日16時)
ソフト99公式オンラインショップはなぜ停止? いつ復旧する?
同社は不正アクセスを受けた公式オンラインショップを一時停止し、外部からのアクセス経路を遮断しています。アクセス制限を強化し、委託先と原因・影響範囲を調査している段階です。
再開予定日・復旧時刻は発表されていません。通常の商品紹介などを掲載する企業サイト全体が停止したという発表ではなく、停止の対象として示されているのは「ソフト99公式オンラインショップ」です。続報は同社の公式発表で確認してください。
自分は個人情報漏えいの対象? 13万6,968人の範囲
2026年11月5日までに公式オンラインショップで会員登録・買い物をした人は、影響を受ける可能性があります。最大13万6,968人は漏えい確定人数ではありません。誰の情報がどこまで流出したか、具体的な件数は調査中です。
| 利用状況 | 11月10日時点での考え方 |
|---|---|
| 11月5日までに会員登録した | 対象に含まれる可能性がある |
| 11月5日までに公式ショップで購入した | 対象に含まれる可能性がある |
| 商品情報を閲覧しただけ | 公表された会員・購入者という条件だけでは該当を判断できない |
| 他社の販売店やECモールで購入した | 今回の公表対象に含まれるとは確認できない。公式ショップと購入先を区別する |
過去の注文メールや購入履歴を手元で確認すると、どの店舗を利用したか整理できます。ただし、停止中のショップへのログインを繰り返したり、メールに記載された不審なURLからログインしたりする必要はありません。個別の対象者通知方法は、現時点の公表文では確認できません。
流出した可能性がある情報|クレジットカード情報も対象
| 項目 | 公表された内容 |
|---|---|
| 基本情報 | 氏名、住所、メールアドレス、電話番号、生年月日、性別 |
| 注文・配送に関する情報 | 購買情報、お届け先情報 |
| クレジットカード関連 | カード番号の下4桁、有効期限、カード名義人 |
| 漏えい状況 | 可能性がある段階。対象となる会員・件数の詳細は調査中 |
公式発表に記載されているカード番号は下4桁です。カード番号全桁やセキュリティコードの流出について、今回の発表から確認できる情報はありません。一方で、カードの下4桁・有効期限・氏名、購入情報などを組み合わせた、もっともらしい偽の連絡には注意が必要です。
利用者が今すべきこと|メール・カードの確認手順
- ソフト99を名乗るメールやSMSを慎重に確認する。「情報確認」「補償」「カード再登録」などのリンクをすぐ開かず、公式企業サイトの告知から確認する。
- クレジットカードの明細・利用通知を確認する。身に覚えのない請求があれば、カード裏面やカード会社の公式アプリに記載された窓口へ直接相談する。
- 同じパスワードを他サイトでも使っている場合は、再利用を見直す。今回の公表情報にパスワード流出の記載はないため、全員の変更が必要と確認されたわけではない。
- 過去の注文情報を手元に残す。問い合わせ時に購入したショップや注文時期を説明できるよう、注文確認メールなどを保存する。
同社は、11月10日時点で本件に起因する二次被害を確認していないとしています。カードの一律停止・再発行を指示する公式案内も確認できません。まずは明細を確認し、異常があればカード会社に連絡するのが現実的です。
不正アクセスの原因は? 画像添付からサーバーを操作
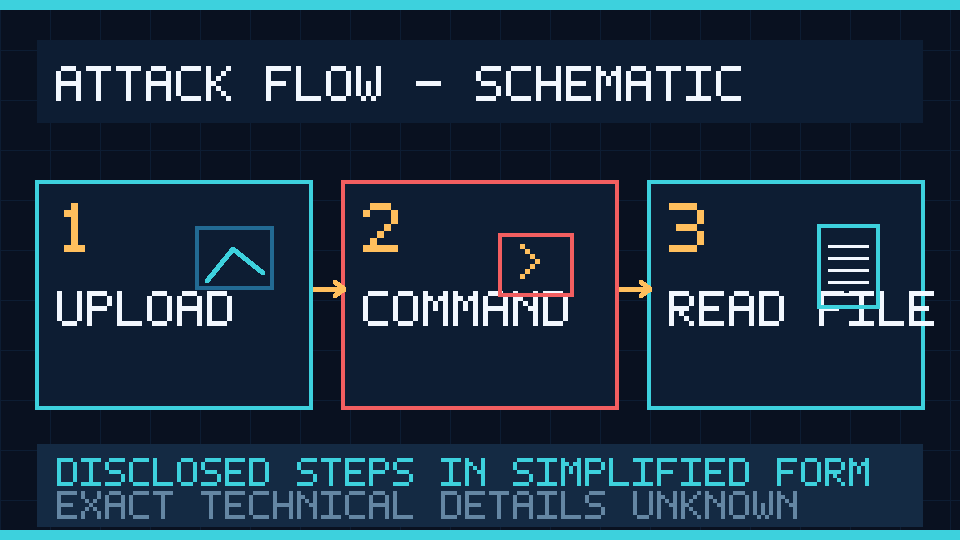
今回の特徴は、侵入に使われた機能と、その後の不正操作が公式発表で具体的に示されていることです。11月5日、運営委託先から不審な動きが確認されたとの連絡があり、調査で次の事実が判明しました。
- 攻撃者が、問い合わせフォームの画像添付機能を通じてプログラムファイルをアップロードした。
- アップロードされたファイルを足がかりに、外部から命令を送り込めるファイルがサーバーに置かれた。
- サイトのプログラムが持つ権限で、サーバー内の調査や設定ファイルの読み取りが行われた。
一般的な技術用語では、外部から命令を受けてサーバー上で実行させるファイルは「Webシェル」と呼ばれます。今回公表された操作は、こうした仕組みに近いものです。ただし具体的なファイル名、使用された製品、脆弱性番号(CVE)、認証突破の有無、攻撃開始日時は公表されていません。「既知の脆弱性が放置されていた」といった原因を断定することはできません。
運営サイトにとって何が問題だったのか
利用者が画像を送れる機能でも、サーバー側でファイルの種類・内容・保存先・実行権限などを適切に管理していなければ、悪意のあるファイルが問題を引き起こすことがあります。さらに、Webサイトの実行権限で重要な設定ファイルにアクセスできる構成だと、侵害後の被害範囲が広がる可能性があります。
ここからは一般論です。管理者はアップロードファイルをWeb公開領域の外に保管する、アップロード先でプログラムを実行させない、拡張子・MIMEタイプだけでなく内容も検査する、Webアプリに必要最小限のファイル権限を与える、設定ファイルや秘密情報へのアクセスを制限する、ログの異常を監視する、といった対策を検討できます。ソフト99の実際の設定不備がこれらのどれだったかは未確認です。
発覚から公表までの経緯
| 日付 | 発表された事実 |
|---|---|
| 2026年11月5日 | 委託先から不審な動きについて連絡。調査で不正ファイルのアップロードなどを確認 |
| 2026年11月9日 | 個人情報保護委員会へ報告 |
| 2026年11月10日16時 | 公式オンラインショップの一時停止と個人情報漏えいの可能性を公表 |
侵入が実際に始まった日時、サイトを停止した正確な時刻、復旧見通しは公表されていません。11月5日は「委託先から不審な動きの連絡を受けた日」であり、攻撃開始日と同じとは限りません。
問い合わせ先と公式発表の確認方法
ソフト99が公表した問い合わせ先は、電話0120-342-199(平日9:00~17:30、土日祝日を除く)、メールinquiry@soft99shop.comです。電話番号やメールアドレスは、必ず企業の公式お知らせと照らし合わせてください。
なお、企業公式サイトとオンラインショップは別のWebサイトです。偽の案内に誘導されないよう、検索広告やメール中のリンクだけを頼りにせず、企業公式サイトの「大切なお知らせ」から確認する方法をおすすめします。
よくある質問
Q. ソフト99のショップはいつ再開しますか?
A. 11月10日現在、再開予定は未発表です。原因・影響範囲の調査と安全対策が進められています。
Q. 13万6,968人の情報が実際に漏れたのですか?
A. いいえ、最大対象者数として公表された数です。実際に漏えいした個人情報の範囲と人数は調査中です。
Q. クレジットカードをすぐ再発行する必要がありますか?
A. 同社は一律の再発行を案内していません。公表された項目はカード番号の下4桁・有効期限・名義人などです。利用明細を確認し、不審な請求があればカード会社に相談してください。
Q. ガラコなどを別の店舗で購入した人も対象ですか?
A. 公表された対象は「ソフト99公式オンラインショップ」での会員登録・購入者です。商品ブランドが同じという理由だけでは、他の販売店やECモールの購入者まで対象とは判断できません。
まとめ|対象確認と不審な連絡への警戒を
ソフト99公式オンラインショップは不正アクセスを受けて停止しています。最大13万6,968人の個人情報に漏えいの可能性がありますが、実際の流出の有無・対象範囲は調査中です。11月5日までに公式ショップを利用した人は、公式の続報とカード明細を確認し、なりすましメールやSMSに注意してください。
関連情報:オンラインショップの不正アクセスによる利用者への影響は、ノジマオンラインの不正アクセスと対応の記事でも扱っています。これはソフト99とは別の事案です。
出典・更新履歴
- 株式会社ソフト99コーポレーション「公式オンラインショップへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」(2026年11月10日16:00公表、同日確認)
- 2026年11月10日:第1報を基に作成。対象範囲・原因・再開時期は続報を確認して更新予定。








