


早稲田大学は2026年11月9日、MyWasedaへのログインに使用するユーザー情報を管理するシステムに不正アクセスがあり、第三者が延べ3,342件の情報を取得したと発表しました。氏名やWasedaメールアドレスのほか、暗号化された状態で保存されたパスワードも含まれています。
大学は安全性が確認されるまで、卒業生向けのMyWaseda、Wasedaメール、証明書発行などのサービスを一時停止しています。卒業生がログインできない場合、今回の停止措置が関係している可能性があります。一方、学生・教職員の全サービスが停止していると発表されたわけではありません。
まず必要なこと:大学の公式発表を確認し、学生・教職員は大学からの個別案内に従ってパスワード変更などを実施してください。卒業生は無理にログインを繰り返さず、復旧案内を確認しましょう。同じパスワードを他のサービスで使っている場合は、そのサービス側も変更してください。
確認日:2026年11月9日。サービスの状況・対象範囲は調査によって変わる場合があります。
MyWasedaにログインできないのは障害?卒業生向けサービスが停止
11月9日の公式発表によると、卒業生がWaseda IDを利用するサービスは、安全性が確認されるまで一時停止されています。対象として大学が例示しているのは、MyWaseda・Wasedaメール・証明書発行サービスです。再開予定日は公表されていません。
| 利用者 | 11月9日の大学発表に基づく状況・対応 |
|---|---|
| 卒業生 | MyWaseda、Wasedaメール、証明書発行などWaseda ID利用サービスを一時停止。再開時期は未定。 |
| 在学生 | 必要なパスワード変更などを大学が個別案内。全員のログイン停止とは発表していない。 |
| 教職員・退職者 | 漏えい対象に含まれる可能性がある。現役の学生・教職員には必要な対応を個別案内。退職者の個別対応は公式窓口で確認。 |
なお、大学は10月22日からPHPの脆弱性対応として一部サービスのアクセス制限を実施し、11月4日時点では通常利用へ戻ったサービスも案内していました。10月時点のサービス稼働表と、11月9日の卒業生向け停止発表は確認時点と対象が異なります。最新状況の判断には11月9日以降の大学案内を優先してください。
早稲田大学の情報漏えい、自分は対象?3,342件の内訳
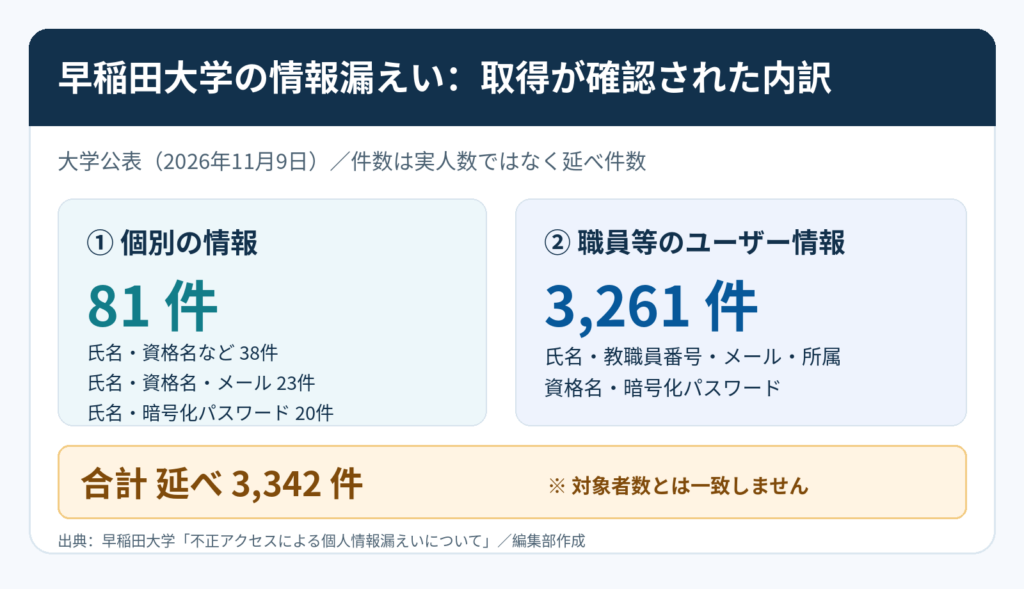
第三者による取得が確認されたのは延べ3,342件です。大学は「同じ人が複数のメールアドレスを持つ場合がある」と説明しており、3,342人が被害に遭ったと読み替えることはできません。
| 区分 | 確認された情報 | 件数 |
|---|---|---|
| 個別情報① | 氏名/資格名 | 38件 |
| 個別情報② | 氏名/資格名/Wasedaメールアドレス | 23件 |
| 個別情報③ | 氏名/暗号化された状態で保存されたパスワード | 20件 |
| 職員等のユーザー情報 | 教職員番号/氏名/Wasedaメールアドレス/所属部署名/資格名/暗号化された状態で保存されたパスワード(6項目のセット) | 3,261件 |
| 合計 | 延べ件数(実人数とは異なる) | 3,342件 |
個別情報の81件には、教職員(退職者を含む)・学生・卒業生等に関する情報が含まれます。ただし、在籍年度・卒業年度による対象範囲や、利用者が自分で検索できる対象者一覧は大学の発表にありません。早稲田大学の卒業生全員から情報が漏れたと確認されたわけではありません。
入試志願者と早稲田大学オープンカレッジ受講生については、今回の不正アクセスによる影響は現時点で確認されていません。これ以外の情報についても、追加取得の可能性は否定できないとして大学が調査を続けています。
今すぐできる対処法:学生・教職員・卒業生別
1.大学からの案内と公式サイトを確認する
学生・教職員には、Wasedaメールアドレスのパスワード変更など必要な対応が個別に案内されています。メールの差出人名だけで本物と決めつけず、大学の公式発表や大学の正規窓口を起点に確認してください。卒業生には、サービス再開の続報を待つ必要があります。
2.パスワードの使い回しがあれば変更する
MyWaseda・Wasedaメールで使用していたパスワードと同じ文字列を、私用のメール・ネット通販・SNSなどで使っている場合は、それぞれの正規サイト・アプリから別々のパスワードへ変更しましょう。重要なメールアカウントを優先し、利用可能なら多要素認証も有効にします。
MyWaseda側のパスワード変更は、大学が案内する方法を優先してください。大学のパスワード変更FAQでは通常の変更・再発行手続きを説明していますが、11月4日時点のサービス状況表では一部のパスワード変更メニューに学外アクセス制限がありました。現在利用できない場合は大学のITヘルプデスクに相談してください。
3.不審メール・SMSのリンクを開かない
「情報漏えいの対象なので今すぐログイン」「本人確認のためパスワード入力」といった内容のメールやSMSが届いても、本文内のリンクから認証情報を入力しないでください。今回の公表後、大学はなりすましメールやSMSに注意を呼びかけています。
4.証明書などを急ぎで必要とする卒業生は問い合わせる
卒業生向け証明書発行等のサービスは再開時期が未定です。代替の発行方法や急ぎの手続きについて、大学が今回の発表で一律の方法を示したわけではありません。対応可否を公式の問い合わせ窓口で確認しましょう。
パスワードは平文で流出した?暗号化情報のリスクを解説
大学が確認したのは、暗号化された状態で保存されたパスワード情報の取得です。利用者が入力するパスワードそのものをそのまま保存していたものではない、と大学は説明しています。
一般に、パスワードの保護方法には、復号可能な暗号化と、元に戻すことを前提としないハッシュ化などがあります。両者では安全性の評価が異なり、ハッシュ化でも方式や設定、パスワードの強度によっては推測されるおそれがあります。早稲田大学が採用した具体的方式、鍵やソルトの管理状況、取得情報から元のパスワードを復元できるかは公表されていません。
そのため「元のパスワードがそのまま漏れた」とも「暗号化済みなので絶対に安全」とも断定できません。使い回しの解消と、大学の指示に従った変更が実用的な対策です。
何が原因?PHP脆弱性が侵入経路だったとは未確定
大学によると、PHPの脆弱性対応をきっかけにシステムの状況を確認したところ、2026年8月31日の不正アクセスの痕跡が見つかりました。調査範囲を広げ、個人情報管理システムへの侵入と、一部情報の取得を確認したという経緯です。
| 日付 | 公表から確認できる出来事 |
|---|---|
| 2026年8月31日 | 今回調査で痕跡が確認された不正アクセスが行われた日 |
| 2026年10月22日~ | PHP脆弱性対応に伴う一部サービスへのアクセス制限を実施 |
| 2026年11月9日 | 不正アクセスと延べ3,342件の情報取得を公表。卒業生向けサービスの一時停止を案内 |
ここで注意したいのは、「PHP脆弱性の対応中に見つかった」ことと「PHP脆弱性を悪用して侵入された」ことは別という点です。大学は侵入経路や具体的な脆弱性番号(CVE)、攻撃手法を明らかにしていません。公開されていない事実から原因を特定することはできません。
大学のセキュリティ担当者が確認したいポイント
大学は、関係するシステムの停止、学外からの通信・アクセス制限、管理者パスワード変更、専門事業者との調査、関係機関への相談を進めているとしています。以下は今回の侵入経路を断定するものではなく、認証情報管理システムでの不正アクセスに備えるための一般的な点検項目です。
- ログイン用データベースや認証APIにアクセスできるWebサーバー・管理アカウント・外部公開範囲を棚卸しする
- Webサーバー、認証システム、データベースのログを時刻同期して保全し、不審なアクセスや大量参照の痕跡を調べる
- PHP本体だけでなく、利用するWebアプリ・ライブラリ・サーバー設定の更新状況を確認する
- 管理者権限とサービス間アクセス権を最小化し、認証情報の保存方式・鍵管理・多要素認証を点検する
- 復旧時は認証情報の失効・再設定と、ログ・監視の再開を一体で確認する
初動時には、復旧を急ぐあまりログを消したり被害範囲を未確定のまま断言したりしないことも重要です。
早稲田大学への問い合わせ先
大学が本件の全般、Wasedaメール、パスワード変更、多要素認証に関する窓口として案内しているのは、校友を含めたITヘルプデスクです。
- お問い合わせフォーム:ITヘルプデスク(公式)
- 電話:0120-200-042(平日9:00~17:00、日本語のみ)
大学は調査を継続し、新たに公表すべき事実が判明した場合は公式サイト等で知らせるとしています。
よくある質問
卒業生のMyWasedaはいつ復旧しますか?
11月9日時点で再開時期は未定です。安全性の確認後、大学が別途案内する方針です。
卒業生全員の個人情報が漏えいしましたか?
いいえ、そのような発表ではありません。情報取得が確認されたのは延べ3,342件で、対象者の実人数や卒業年度別の範囲は公表されていません。
在学生もMyWasedaにログインできませんか?
卒業生向けサービスの停止は公表されていますが、在学生全員のMyWasedaが停止したとは発表されていません。個別の利用制限や不具合は大学からの案内を確認してください。
Wasedaメールのパスワードは必ず変える必要がありますか?
学生・教職員には大学が必要な変更等を個別案内しています。その指示に従ってください。他サービスで同じパスワードを使っている場合は、そちらも変更することを勧めます。
入試志願者やオープンカレッジ受講生も対象ですか?
11月9日時点の大学発表では、入試志願者とオープンカレッジ受講生の情報への影響は確認されていません。調査継続中のため、続報は確認してください。
まとめ:対象確認と復旧情報は大学公式サイトで
早稲田大学は、MyWasedaのログインに用いるユーザー情報を管理するシステムで、不正アクセスによる延べ3,342件の情報取得を確認しました。暗号化されたパスワード情報も含まれます。卒業生向けのMyWaseda・Wasedaメール・証明書発行などは一時停止され、復旧日程は未定です。
まず大学の公式案内を確認し、パスワードの使い回しがあれば解消し、不審な連絡には反応しないことが大切です。侵入経路・対象者の実人数・全サービスの復旧時期は未確定であり、今後の続報で更新が必要です。
関連記事:佐賀大学の情報流出のおそれ|卒業生・関係者の対象確認と対策
公式情報・更新履歴
- 早稲田大学「不正アクセスによる個人情報漏えいについて」(2026年11月9日)
- 早稲田大学「PHPの脆弱性対応に伴う一部サービスへのアクセス制限について」
- Waseda IT Service Portal「PHPの脆弱性への緊急対応および各種サービスの利用について」(11月4日時点の稼働表を含む)
- Waseda IT Service Portal「MyWasedaのパスワードを変えたい」
更新履歴:2026年11月9日 初版公開。早稲田大学の同日付の公表文、関連する大学のサービス案内とFAQを照合しました。








